8. 身份验证与授权
每个请求都会引出两个不同的问题:
- 用户是谁?这就是身份验证:用户已经用用户名和密码表明了身份,之后的每个请求都必须证明它来自该用户;
- 他们是否有权访问这个页面?这就是授权:在案例研究中,只有具有 ADMIN 角色的用户才能管理医生和客户。
身份证明必须伴随每一个请求。[Laravel] 通常把已登录用户的 ID 存储在其会话 中(参见关于作用域的一章),这是 Web 应用程序最简单的解决方案。而案例研究在它的所有版本([ASP.NET Core MVC]、[Spring MVC]、[NestJS]、[Flask])中,则改用令牌 (JWT (*JSON Web Token*)),我们在这里也将使用它:登录之后,服务器生成一个包含用户身份的令牌,并用一个密钥对其签名。令牌存储在 Cookie 中;浏览器在每次请求时把它发回;服务器验证签名。用户可以读取自己的令牌,但不能修改它:任何修改都会使签名失效。该格式是标准化的(RFC 7519),所有编程语言都能理解,并且令牌包含其过期日期。最重要的是,服务器不需要存储任何内容:任何知道密钥的服务器都可以验证令牌。
[Laravel] 拥有一个完整的身份验证系统,我们将原样使用其中的组件:
- 身份验证 由一个*守卫*(guard)处理:这个对象会为每个请求识别出已通过身份验证的用户。[Laravel] 提供了一个读取会话的守卫;我们将用寥寥几行代码编写自己的守卫,由它来读取令牌。应用程序的其余部分只与守卫打交道:[auth()->user()]、[#[CurrentUser]],以及视图中的 [@auth] ;
- 页面保护由路由中间件负责(见上一章):[auth] 要求用户已通过身份验证,[can:admin] 要求具备相应授权;
- 授权由Gate描述(例如示例 26);
- 密码由 [Hash] 门面进行哈希(使用 *bcrypt* 算法),尝试次数限制由 [RateLimiter] 门面实施(示例 27)。
令牌的生成与验证由 [firebase/php-jwt] 库负责,它是 [PHP] 中使用最广泛的库,由示例中的 [composer.json] 文件安装。
8.1. 示例 25:登录、令牌与受保护页面
8.1.1. 配置:.env、config/jwt.php 和 config/auth.php
令牌使用密钥签名,而密钥不能硬编码。现在是真正把配置与代码分离的时候了。特定于某次安装的设置位于文件 [.env] 中(示例 01),现在它新增了两行:
对于所使用的算法(HMAC-SHA256),标准要求密钥至少为 256 位,即 32 字节;更短的密钥会被库拒绝。不过,代码并不读取 [.env] 文件:它读取的是应用程序的配置——存放在 [PHP] 文件集合中,位于 [config] 文件夹,每个文件都返回一个数组。我们创建 [config/jwt.php] 文件:
- 第 6 行:[env] 函数从进程的环境中读取变量,若没有,则从 [.env] 文件中读取;它的第二个参数是默认值。环境变量优先于文件:在生产环境中,密钥由环境提供,而文件 [.env] 中并不包含密钥;
- 第 8 行:环境变量是字符串:[(int)] 将持续时间转换为整数。
代码使用 [config] 函数读取这些值:[config('jwt.secret')] 指的是 [jwt.php] 文件中的 [secret] 键。[env] 只在配置文件中调用:在生产环境中,命令 [php artisan config:cache] 会把整个配置合并为单个文件以加快处理速度,此后不再读取 [.env]。[config/auth.php] 文件用于配置身份验证:
[Laravel] 有自己的身份验证配置([vendor/laravel/framework/config/auth.php] 文件;见示例 01);应用程序的配置对其进行补充:应用程序提供的键会替换框架中的对应键,而其他键保持原值。我们声明一个名为 [jwt] 的守卫,其驱动为 [jwt] (第 12 行),并将其设为默认守卫(第 7 行)。驱动 [jwt] 在 [Laravel] 中并不存在:我们在 [bootstrap/app.php] 中定义它。
在 [Linux] 或 [macOS] 下,我们会用另一个密钥按如下方式启动应用程序:
而在 [Windows] (PowerShell)下:
8.1.2. 用户:app/Auth/User.php 和 UsersService.php
- 第 9 行:一个用户。[Laravel] 要求已通过身份验证的用户实现 [Authenticatable] 接口:通过该接口的方法,框架可获得用户的 ID、其哈希后的密码,以及“记住我”会话令牌(此处用不到)。在典型的应用程序中,用户表对应的 [Eloquent] 模型(下一章)会实现这个接口;
- 第 12–18 行:登录名、姓名、角色、密码哈希,以及对该用户进行身份验证的令牌的内容(对于从用户列表中取得的用户则为空)。服务器绝不存储密码,即使已加密也不行:如果数据库被盗,密码也会随之被盗(而且很多人在所有地方都使用同一个密码)。它存储的是哈希函数的结果,哈希函数是单向函数:可以计算出密码的哈希,却无法从哈希还原出密码。要验证输入的密码,就计算它的哈希,并与存档的哈希比较。
- 第 11–14 行:两个测试用户,硬编码在程序中(示例 28 和案例研究将用它们来填充数据库):每个登录名对应姓名、角色和密码哈希。哈希使用 bcrypt 算法生成,该算法专为密码设计。它有两个显著特点。第一,它是有意设计得慢的,且慢的程度可调(即代价(cost),这里设为 10:2^10 次计算循环,由此得到哈希中的 [$10$]):只需几十毫秒,用户毫无察觉,却让黑客尝试数十亿个密码的代价变得极其高昂。第二,它是加盐的:在哈希之前,会把随机生成的盐 与密码混合,并将其存放在哈希本身之中(即 [$10$] 后面的 22 个字符);因此,两个密码相同的用户会得到不同的哈希。这些哈希由 [password_hash] 函数(来自 [PHP] ,第 10 行)一次性计算好:在每个请求时都重新计算纯属不必要的时间浪费,因为应用程序在每个请求时都会重新构建。[bcrypt] 只考虑密码的前 72 个字节:案例研究会考虑到这一点;
- 第 16–23 行:某个登录名对应的用户,或 [null]。[isset] 检查某个键是否存在;赋值 [[$name, $role, $hash] = ...] 对数组进行解构:每个变量接收对应的元素。
8.1.3. 认证服务:app/Auth/AuthService.php
- 第 20–30 行:验证用户名和密码。[Hash::check] 使用已存储哈希中的盐对输入的密码进行哈希,并比较两个哈希。未知的用户名和错误的密码产生相同的结果,即 [null];
- 第 33–45 行:生成令牌。其内容是一个关于用户的声明(claim)数组。其中一些有标准化的名称:[sub] (*subject*),用户的标识符;[iat] (*issued at*),创建日期;[exp] (*expiration*),过期日期。日期以自 1970 年 1 月 1 日起经过的秒数表示(即 [time()] 函数,来自 [PHP])。其他字段是可选的:这里是姓名和角色。[JWT::encode] 生成令牌,并使用 [HS256] 算法对其签名(HMAC-SHA256,一种使用共享密钥的签名);
- 第 49–58 行:令牌验证。[JWT::decode] 验证签名和过期日期,然后返回声明(一个对象,由 [(array)] 转换为数组)。任何异常情况(伪造、过期或格式错误的令牌)都会引发异常;[catch (Throwable)] 会捕获所有异常([Throwable] 是 [PHP] 中所有异常和错误的接口;变量名在不使用时可以省略)。[Key] 对象把密钥与一个算法关联起来:指定了其他算法(或根本没有算法,即 [none])的令牌会被拒绝。有效的令牌会变成一个 [User],不含哈希,并带有它的声明(名为 [claims] 的参数)。
8.1.4. 守卫:bootstrap/app.php
- 第 20 行:令牌已经签名;携带它的 Cookie 没有加密(示例 22),因此可以查看其内容;
- 第 22 行:[auth] 中间件会将匿名访问者重定向到登录页面;
- 第 28–39 行:[Auth::viaRequest] 用一个简单的函数定义守卫驱动:它接收请求,并返回已通过身份验证的用户,对于匿名访问者则返回 [null] 。只有在应用程序需要用户时才会调用它,而且一旦找到用户,[Laravel] 会在整个请求期间保留该用户(对于匿名访问者,则每个请求都会调用它)(中间件 [auth]、[auth()->user()]……)。它不会拒绝任何东西:它确定用户是谁。这就是身份验证。[app(AuthService::class)] 向容器请求一个对象(见示例 06):函数 [app] 使得在任何地方都能访问容器;
- 第 34–39 行:如果浏览器发送了 Cookie,但其中的令牌无效(已过期或被篡改),我们就借此机会将其删除。[Cookie::forget] 创建一个已经过期的空 Cookie;[Cookie::queue] 将其加入队列:[AddQueuedCookiesToResponse] 中间件(位于 [web] 组中)会把它添加到响应中,无论该响应是什么。
8.1.5. 控制器
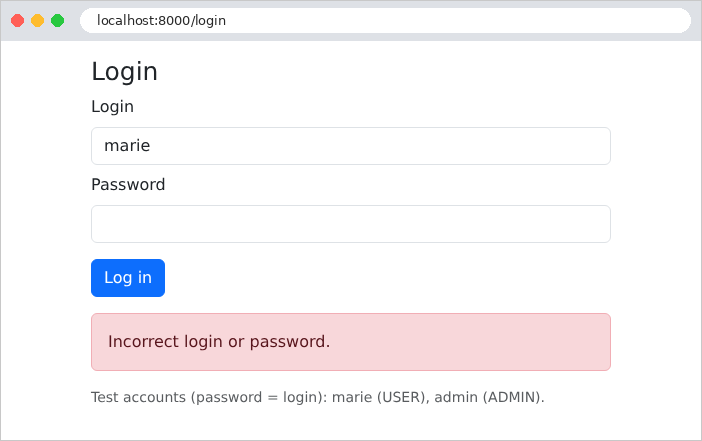
- 第 30–34 行:登录。如果登录失败,会重新显示表单,保留输入的用户名,并给出一条故意含糊的消息:如果说“用户名未知”,就会向黑客透露哪些用户名是存在的;
- 第 39–41 行:如果成功,令牌存储在 Cookie 中,并将用户重定向到受保护的页面(PRG 模式)。该 Cookie 是 [httpOnly] 的:页面的 [JavaScript] 无法读取它,这可以保护令牌免受脚本注入(XSS)攻击;它是 [sameSite: 'lax'] 的:浏览器不会在源自其他站点的 POST 请求中发送它,这可以保护应用程序免受 CSRF 攻击(示例 18);它的生存期(以分钟计)与令牌相同。在生产环境中,对于 HTTPS,我们还会添加 [secure: true]:这样 Cookie 永远不会通过未加密的连接发送;
- 第 46–49 行:注销会删除 Cookie([withoutCookie])。这是一个 POST 动作:放在其他站点上或图片中的指向 [/logout] 的简单链接,无法在用户不知情的情况下让其注销。请注意令牌的一个局限:令牌本身在过期之前一直有效。复制了它的人仍然可以使用它。这就是要限制令牌生存期的原因。
- 第 14 行:属性 [#[CurrentUser]] 向容器请求已通过身份验证的用户——即守卫找到的那个用户(有关参数属性,见示例 12)。该动作受 [auth] 中间件保护(见路由表):保证能收到一个用户。也可以通过 [auth()->user()] 或 [$request->user()] 获得它。
路由表:
- 第 14 行:[auth] 中间件保护个人资料页面。对于匿名访问者,它会抛出 [AuthenticationException] 异常,[Laravel] 将其转换为重定向到登录页面([redirectGuestsTo])。[auth] 是一个别名——即 [Laravel] 与中间件 [Illuminate\Auth\Middleware\Authenticate] 关联的简短名称。一组路由可以一次性全部受到保护:[Route::middleware('auth')->group(...)]。
8.1.6. 视图
- 第 6 行:登录表单与所有表单一样,受到防伪造请求的保护(示例 18);
- 第 9 行:登录失败后,重新显示输入的登录名。
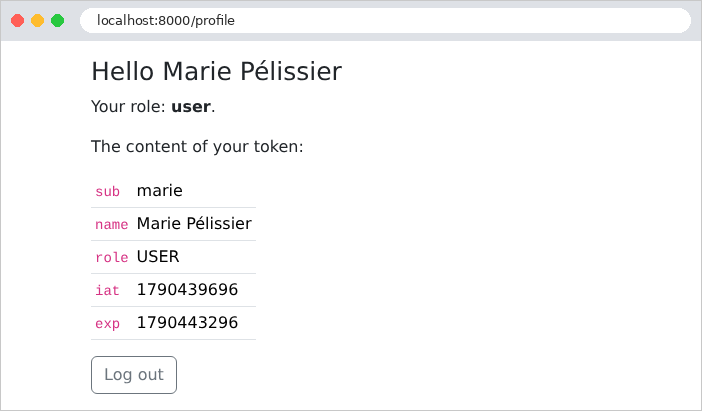
- 第 8–10 行:令牌的内容,仅作演示之用显示出来;
- 第 13–16 行:注销,通过只有一个按钮的表单实现。
8.1.7. 执行
我们在未登录的情况下请求受保护的页面 [/profile] :
密码错误的情况:
登录成功。使用 [curl] 时,必须先请求表单以获得防 CSRF 令牌和会话 Cookie(示例 18),然后在保留收到的 Cookie 的同时提交表单:
令牌由三部分组成,以句点分隔,每一部分都经过 Base64 编码:头部、内容和签名。前两部分无需任何密钥即可解码:
过期时间是创建之后一小时(3600 秒)。在浏览器中,个人资料页面显示的就是同样的内容:
一个恶意用户修改了自己的令牌:他们把内容中的角色 [USER]*** 替换为 [ADMIN]***,将这一部分重新进行 Base64 编码,并保留原来的签名。服务器重新计算修改后内容的签名,而它已不再匹配:
伪造的令牌被拒绝并被删除(值 [deleted] 和已过期的日期指示浏览器删除该 Cookie)。要生成有效的签名,就必须知道密钥——因此保密并选择一个长而随机的密钥非常重要。
8.2. 示例 26:角色
示例 26 添加了一个管理页面,仅限角色 ADMIN 访问。只显示新增或修改的文件。
8.2.1. 授权:bootstrap/app.php
- 第 44 行:[Gate] 门面(“门”)定义了一个名为 [admin] 的授权 。该函数接收已通过身份验证的用户(以及可选的其他参数,例如要访问的对象),如果用户拥有所请求的权限,则返回 [true] 。权限可以通过多种方式验证:在代码中使用 [Gate::allows('admin')] 或 [Gate::authorize('admin')] (后者会抛出 403 异常),在视图中使用 [@can('admin')] ,在路由上使用 [can:admin] 中间件。当规则数量较多时,[Laravel] 建议按模型类将它们分组为策略 (*policies*)。
8.2.2. 路由表和控制器
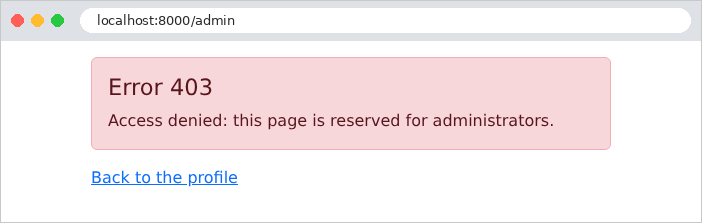
- 第 19 行:两个按顺序执行的中间件组件:[auth] 验证用户已通过身份验证(否则重定向到登录页面),然后 [can:admin] 验证用户拥有 [admin] 权限(否则返回 403 错误,*Forbidden*)。[:] 后面的文本是中间件参数,[Laravel] 会在 [$next] 之后把它传给中间件。这两种拒绝响应之间的差别很重要:对于已通过身份验证但不具备所需角色的用户,再去登录毫无意义,因为他们已经通过了身份验证。
控制器不执行任何检查:那是中间件的职责。[Laravel] 还允许你使用属性,直接在动作本身上指定中间件:[#[Middleware('auth')]]、[#[Authorize('admin')]]。
8.2.3. 视图
403 错误页面:当发生 HTTP 错误时,[Laravel] 会查找视图 [errors/<code>.blade.php],并显示它来取代标准页面(见上一章)。无需声明任何内容。个人资料页面提供了指向管理页面的链接:
- 第 7–11 行:[@can] 指令仅在用户拥有权限时才显示它的代码块;[@else] 处理相反的情况。这样可以避免显示一个会导致错误的链接;不过,这只是一种便利措施:真正的保护来自路由。
8.2.4. 执行
角色为 USER 的 Marie 点击链接进入管理页面:
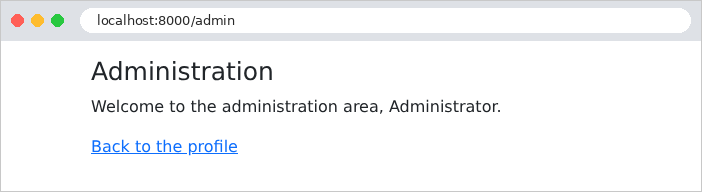
而管理员则可以访问它:
使用 [curl]:一个角色为 USER 的用户([token.txt] 文件,通过像示例 25 那样登录获得,但针对的是示例 26:这两个示例使用不同的密钥对令牌签名),然后是一个匿名访问者:
逐个保护路由有一个缺陷:如果漏掉了某一个,该页面就会对所有人开放。案例研究将颠倒这一逻辑:所有路由都默认通过一个组受到保护,只有少数几个路由(登录页面、注册页面)被排除在外。
8.3. 示例 27:验证码和尝试次数限制
登录表单是攻击目标:程序每分钟可以尝试成千上万个密码(暴力破解攻击)。两种保护措施相辅相成:
- 验证码(CAPTCHA) (*Completely Automated Public Turing test to tell Computers and Humans Apart*):一幅包含扭曲代码的图像,人类很容易读出,但程序很难识别;
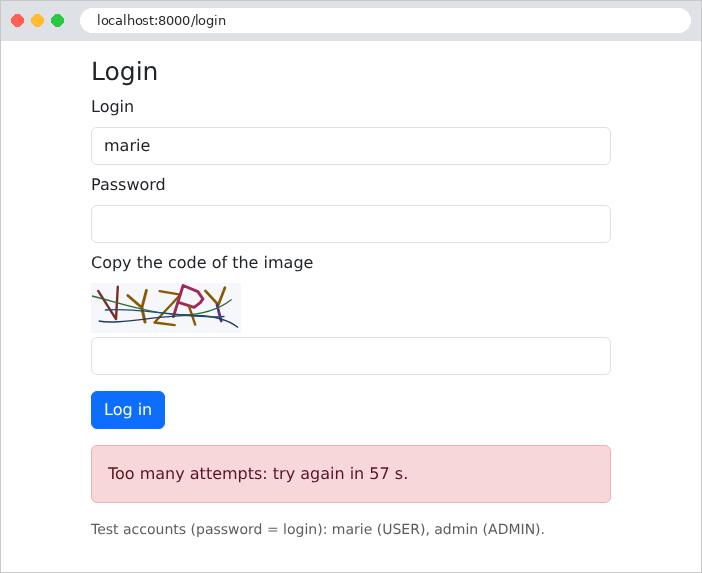
- 尝试次数限制:连续三次失败之后,客户端的 IP 地址会被封锁一分钟。
示例 27 以示例 25 为基础,并添加了这两项安全措施。
8.3.1. 验证码图像:app/Auth/CaptchaDrawing.php
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 | |
该图像采用 SVG 格式(*Scalable Vector Graphics*):一种以 XML(也就是文本)描述的矢量图形,由服务器不借助图形库直接生成,并由浏览器直接显示在页面上。
- 第 16–49 行:一种极简的“字体”:每个字符是一组笔画的列表,每个笔画是 4 × 6 网格中的坐标 [x, y] 的列表。容易混淆的字符([0] 和 [O]、[1]、[I] 以及 [L])被排除在外;
- 第 56–64 行:一个随机文本字符串,从字体中的字符中选取([array_keys],即表中的键)。来自 [rand] 和 [mt_rand] 的函数,[PHP] 产生的是可预测的数字序列(任何知道若干个值的人都能猜出后面的值):它们适用于模拟,不适用于安全场景。[random_int] 是一个密码学级别的生成器;它是不可预测的;
- 第 67–70 行:一个随机浮点数,由一个随机整数生成([PHP_INT_MAX] 是 [PHP] 中最大的整数);
- 第 77–118 行:绘制。每个字符都被随机缩放、旋转和移动,其每个点都有轻微偏移;每条线变成 SVG 的一个 [<path>] 元素([M]:移动,[L]:画线)。三条曲线([C]:贝塞尔曲线)横穿图像,以干扰识别程序。[sprintf] 函数用于格式化字符串:[%s] 向其中插入字符串,[%.1f] 插入带一位小数的数字。[str_split] 将字符串拆分为字符。
8.3.2. 验证码服务:app/Auth/CaptchaService.php
- 第 15–24 行:生成一个新的验证码:随机文本、一个无法猜到的随机标识符([Str::random] 同样使用密码学级别的生成器),以及图像。对于每个标识符,服务器会将预期的答案在缓存(示例 20)中存放十分钟:[Cache::put(key, value, seconds)]。到时间之后,缓存会自动将其丢弃。页面只收到标识符和图像:答案从不离开服务器。类 [Captcha] 将标识符和图像组合在一起;
- 第 27–35 行:验证。[Cache::pull] 读取值并将其从缓存中移除:无论成功与否,验证码在任何情况下都会被消耗掉 。否则,程序就可以在同一幅图像上尝试所有可能的答案。比较时忽略大小写([strcasecmp] 对于两个相等的字符串返回 0,不区分大写和小写字母)并忽略输入两侧的空格([trim])。
8.3.3. 控制器:app/Http/Controllers/AuthController.php
- 第 38 行:限制由 [RateLimiter] 门面(来自 [Laravel])处理,它在缓存中以某个键对“尝试次数”进行计数。这里的键是客户端的 IP 地址;
- 第 41–44 行:被封锁的地址甚至不予理会。[tooManyAttempts(key, 3)] 在该键已达到 3 次尝试时为真;[availableIn] 返回封锁结束前剩余的秒数;
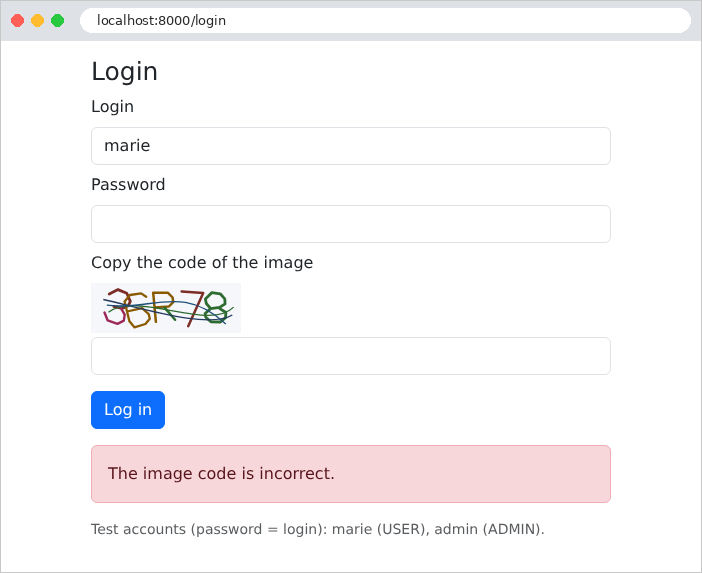
- 第 46–54 行:验证码在密码之前验证;验证它几乎不花任何代价,而 [bcrypt] 是故意设计得很慢的。因此,输入了错误验证码的程序不会触发 [bcrypt]。每一次失败,无论是验证码错误还是密码错误,都会被计数:[RateLimiter::hit(key, 60)] 增加一次尝试,并将计数器的生存期设为 60 秒。因此,在第三次失败时,该地址会被封锁,直到从第一次失败算起的 60 秒结束;
- 第 55 行:登录成功会清除失败的尝试记录;
- 第 67–71 行:每次显示表单时都会生成一个新的验证码,即使在尝试失败之后也是如此。
[Laravel] 还提供了一个中间件组件 [throttle],用于限制某个路由的请求数量([->middleware('throttle:5,1')]:每分钟 5 个请求);我们选择只统计失败的尝试,以免给正常登录的用户造成不便。
8.3.4. 视图:resources/views/auth/login.blade.php
- 第 18 行:SVG 图像被原样插入页面,不做转义(示例 14)。这样做是合理的:这段 HTML 由服务器生成,不包含任何用户输入;
- 第 20 行:验证码 ID,放在隐藏字段中;
- 第 21 行:浏览器不会为该字段提示任何以前输入过的内容。
8.3.5. 执行
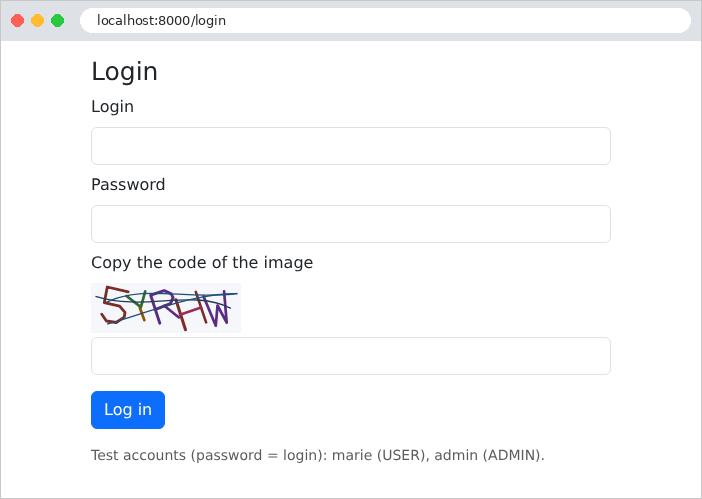
抄错验证码的情况:
三次失败的尝试之后,该地址被封锁:
使用 [curl],用一个编造的验证码 ID 进行四次尝试(在像示例 25 那样获得会话 Cookie 和防 CSRF 令牌之后):
即使密码正确,第四次尝试也会被拒绝,而且不会被处理。