6. 数据作用域
Web 应用程序同时为许多用户服务,而每个用户会发出许多请求。因此,数据可以在多个层级上共享,这些层级称为其作用域:
- 应用程序作用域:数据由所有用户在应用程序的整个生命周期内共享(例如医生列表);
- 请求作用域:数据只在处理一个请求期间存在(视图的模型、为该请求识别出的已登录用户);
- 会话作用域:数据专属于某个用户,并且必须在一个请求到下一个请求之间保留(所选语言、购物车);
- 客户端作用域:存储在浏览器本身、即 Cookie 中的数据。
在 [PHP] 中,这些作用域的行为比较特殊,因为应用程序在每个请求时都会重新构建(示例 01):内存中没有任何东西能从一个请求留存到下一个请求。因此,任何需要比单个请求存活更久的数据都存储在 [PHP] 之外:缓存、数据库、文件,或客户端一侧。这就是所谓的“无共享”架构:每个请求由一个与处理其他请求的进程毫无共享的进程独立处理。这种方式有显著的优点:错误只影响单个请求,数据不会在用户之间泄漏,并且可以在负载均衡器之后运行多个相同的服务器,前提是它们共享同一个缓存和数据库。
在 [Symfony] 中,每种作用域都有自己的容器:
作用域 | 容器 | 生命周期 |
应用程序 | 缓存 (服务 [cache.app],示例 20),或数据库 | 所选的时长,或无限期 |
请求 | 容器的服务(处理请求期间每个类一个对象)、请求属性(示例 12) | 处理一个请求期间 |
会话 | 会话 ([$request->getSession()],示例 20),由服务器维护,并通过 Cookie 取回 | 默认情况下持续到浏览器关闭,并且最长不超过 [PHP] 会话的持续时间(默认为 24 分钟无活动) |
客户端 | 一个 Cookie ([Cookie::create],示例 22),明文形式 | Cookie 的过期时间 |
[Symfony] 会话是一种服务器端会话,与 [Java] 的会话([JSESSIONID])或标准的 [PHP] 会话类似,它实际上借用了后者的机制和 Cookie([PHPSESSID]):其数据存储在服务器上(每个会话一个文件,使用我们示例中的配置),而浏览器只持有标识符——一个无法猜测的随机数。这与 [Flask] 不同,后者的整个会话存储在客户端一侧的签名 Cookie 中。
6.1. 示例 23:作用域
| 23-scopes/
├── config/
│ └── packages/
│ ├── framework.yaml
│ └── twig.yaml
├── src/
│ ├── Controller/
│ │ └── ScopesController.php
│ └── Service/
│ ├── CounterService.php
│ ├── SignedCookies.php
│ └── RequestInfo.php
├── templates/
│ └── scopes/
│ └── scopes.html.twig
└── ...
|
文件 [config/packages/framework.yaml] 像示例 20 中一样配置会话和锁。
6.1.1. 对象:src/Service/CounterService.php 和 RequestInfo.php
| <?php
// src/Service/CounterService.php:应用程序(APPLICATION)作用域,计数器由
// 所有用户的所有请求共享,存储在缓存中(见示例 20)
namespace App\Service;
use Psr\Cache\CacheItemPoolInterface;
use Symfony\Component\Lock\LockFactory;
class CounterService
{
public function __construct(
private CacheItemPoolInterface $cache,
private LockFactory $locks,
) {
}
// 在 [$key] 键下加一;“file”缓存不会以原子方式增加
// 数字:用锁来保护读取和写入
public function next(string $key): int
{
$lock = $this->locks->createLock("$key-lock");
$lock->acquire(true);
try {
$item = $this->cache->getItem($key);
$value = ($item->isHit() ? $item->get() : 0) + 1;
$this->cache->save($item->set($value));
return $value;
} finally {
$lock->release();
}
}
public function increment(): int
{
return $this->next('visits');
}
}
|
- 第 12–16 行:该服务接收应用程序缓存和锁工厂(示例 20);
- 第 20–32 行:应用程序作用域的计数器:一个存储在缓存中某个键下的数字,每次调用时加 1。我们示例中的“文件”缓存不支持原子递增操作:必须先读取值、递增,然后再写入,而两个并发请求可能读取到相同的值——导致漏计一次访问。因此,一把锁(每个键一把)同时保护读操作和写操作;[finally] 块在所有情况下都会释放它,即使在第 28 行的 [return] 之后也是如此;
- 第 34–37 行:访问计数器。
| <?php
// src/Service/RequestInfo.php:请求(REQUEST)作用域,一个请求的信息
namespace App\Service;
use DateTimeImmutable;
class RequestInfo
{
public readonly int $number;
public readonly string $start;
// 容器在第一次请求该类时创建该类的一个对象,然后
// 在该请求期间,将它交给所有请求它的对象
public function __construct(CounterService $counter)
{
// 每创建一个对象就有一个编号,取自所有请求共享的计数器
$this->number = $counter->next('instances');
// 时间,精确到毫秒(v)
$this->start = (new DateTimeImmutable())->format('H:i:s.v');
}
}
|
- 第 10–12 行:逐个声明为 [readonly] 的属性(而不是整个类):它们只能由构造函数赋值一次;
- 第 16–22 行:请求作用域的信息:一个数字,来自所有请求共享的计数器(前面那个服务,使用不同的键),以及请求时间,包括毫秒([v] 格式)。构造函数从容器接收 [CounterService] :服务可以像动作一样请求另一个服务。
不需要任何配置:默认情况下,容器中的服务是共享的 (shared)。容器在第一次请求时创建该对象,然后向所有后续请求返回同一个对象。在标准的 [PHP] 模式下,容器在每个请求时都会重新构建:因此共享服务就是请求作用域的对象。(你也可以通过 [shared: false] 选项,在 [services.yaml] 文件中要求每次注入时使用新对象。)对于为提高性能而在请求之间将应用程序保留在内存中的应用服务器,例如 worker 模式的 [FrankenPHP],情况会有些细微差别:此时,服务由该进程处理的所有请求共享。[Symfony] 随后会在请求之间重置实现 [ResetInterface] 接口的服务;这些服务要负责确保不会在请求之间保留任何内容。
6.1.2. 视图的全局变量:config/packages/twig.yaml
| # config/packages/twig.yaml:TwigBundle 的配置
twig:
default_path: '%kernel.project_dir%/templates'
# 视图的一个全局变量,它是一个服务(@ 表示服务):
# 当前请求的 RequestInfo 对象
globals:
info: '@App\Service\RequestInfo'
|
- 第 6–7 行:视图中的全局变量(示例 15)可以是一个服务:即其类名,前面加上 [@]。因此所有视图都可以访问变量 [info],它是当前请求的 [RequestInfo] 对象。[Twig] 没有与 [@inject] 指令(来自 [Blade])等价的东西:视图不会向容器请求任何东西;它接收的是提供给它的内容。
6.1.3. 签名 Cookie:src/Service/SignedCookies.php
Cookie 是委托给客户端的一段数据,客户端可以读取和修改它。[Laravel] 会加密其 Cookie;[Symfony] 则不会。不过,要使 Cookie 值得信任,只需对其进行签名:其值以明文传输,但后面跟着一个只有服务器知道如何计算的签名,因为它依赖于一个密钥。被客户端修改的值不再具有正确的签名,服务器就会拒绝它。
| <?php
// src/Service/SignedCookies.php:已签名的 Cookie。值以明文传输,
// 后面跟着一个只有服务器才会计算的签名:被客户端修改的值
// 将不再具有正确的签名,因而会被拒绝
namespace App\Service;
use Symfony\Component\DependencyInjection\Attribute\Autowire;
class SignedCookies
{
// 签名的密钥:应用程序的密钥(APP_SECRET,.env 文件)
public function __construct(#[Autowire('%kernel.secret%')] private string $secret)
{
}
// "5" -> "5.3f1c...":值,一个点,签名(值的 HMAC-SHA256)
public function sign(string $value): string
{
return $value.'.'.hash_hmac('sha256', $value, $this->secret);
}
// 如果签名正确则返回该值,否则返回 null
public function verify(?string $cookie): ?string
{
if ($cookie === null || ! str_contains($cookie, '.')) {
return null;
}
// strrpos:最后一个点的位置
$value = substr($cookie, 0, strrpos($cookie, '.'));
// hash_equals 以恒定时间比较两个字符串,不会向攻击者
// 泄露有多少个字符是正确的
return hash_equals($this->sign($value), $cookie) ? $value : null;
}
}
|
- 第 13 行:签名密钥是应用程序的密钥——文件 [APP_SECRET] 中的变量 [.env] (示例 01)——容器将其识别为参数 [kernel.secret]。参数不是对象:属性 [#[Autowire]] 告诉容器要提供的值,其中 [%name%] 指代一个参数;
- 第 18–21 行:签名是 HMAC (Hash-based Message Authentication Code):使用密钥计算出的该值的 SHA-256 哈希,以十六进制写出。Cookie 包含值、一个句点,然后是签名;
- 第 24–34 行:验证过程重新计算收到的值的签名,并把它与 Cookie 中的签名比较。[hash_equals] 比较两个字符串所用的时间与相同字符的数量无关:普通比较会在第一个不同的字符处停止,攻击者就可以通过测量响应时间,逐个字符地猜出签名。
这就是 JWT 令牌背后的原理,下一章将把它用于身份验证。
6.1.4. 控制器:src/Controller/ScopesController.php
| <?php
// src/Controller/ScopesController.php:数据的四种作用域
namespace App\Controller;
use App\Service\CounterService;
use App\Service\SignedCookies;
use App\Service\RequestInfo;
use Symfony\Bundle\FrameworkBundle\Controller\AbstractController;
use Symfony\Component\HttpFoundation\Cookie;
use Symfony\Component\HttpFoundation\Request;
use Symfony\Component\HttpFoundation\Response;
use Symfony\Component\Routing\Attribute\Route;
class ScopesController extends AbstractController
{
// 服务由容器提供(见示例 06)
#[Route('/', name: 'scopes', methods: ['GET'])]
public function display(Request $request, CounterService $counter, RequestInfo $info,
SignedCookies $cookies): Response
{
// 应用程序(APPLICATION):共享计数器
$total = $counter->increment();
// 会话(SESSION):专属于此浏览器的数据,由服务器保存
// (var/sessions 中的一个文件),通过会话 Cookie 重新找到
$session = $request->getSession();
$session->set('visits', $session->get('visits', 0) + 1);
// 客户端(CLIENT):由浏览器保存在 Cookie 中的数据,
// 每次请求都会发回服务器;一个是明文,另一个是已签名的
$myVisits = (int) $request->cookies->get('myVisits') + 1;
$mySignedVisits = (int) $cookies->verify($request->cookies->get('mySignedVisits')) + 1;
$response = $this->render('scopes/scopes.html.twig', [
'total' => $total, 'instance' => $info->number,
'sessionVisits' => $session->get('visits'), 'myVisits' => $myVisits,
'mySignedVisits' => $mySignedVisits,
]);
$response->headers->setCookie(Cookie::create('myVisits', (string) $myVisits));
$response->headers->setCookie(Cookie::create('mySignedVisits', $cookies->sign((string) $mySignedVisits)));
return $response;
}
}
|
- 第 19–20 行:动作接收请求和容器提供的三个服务;
- 第 23 行:应用程序作用域;
- 第 26–27 行:会话作用域。[$request->getSession()] 返回用户的会话;[get(key, default)] 读取一个值,[set(key, value)] 写入一个值。[Symfony] 在请求结束时保存会话;
- 第 30–31 行:客户端作用域,带有两个 Cookie。它们的值是浏览器提供的字符串,因此可能缺失或无效:转换 [(int)] 对于 [null] 或不是数字的文本返回 0。只有签名正确时,才会接受签名 Cookie 的值;
- 第 32–39 行:要设置 Cookie,需要响应对象:[render] 构造它(示例 13),然后 [setCookie] 向其中添加 Cookie。如果没有过期日期,Cookie 会持续到浏览器关闭(这是浏览器所定义的“会话”Cookie)。
6.1.5. 视图:templates/scopes/scopes.html.twig
| <!doctype html>
<html lang="en">
<head>
<meta charset="utf-8">
<meta name="viewport" content="width=device-width, initial-scale=1">
<title>Scopes</title>
<link rel="stylesheet" href="{{ path('bootstrap', {file: 'css/bootstrap.min.css'}) }}">
</head>
<body>
<div class="container py-3">
<h1 class="h3">The scopes of data</h1>
{# info:config/packages/twig.yaml 的全局变量,一个服务;在
同一次请求期间,它与操作中的是同一个对象 #}
<ul>
<li>application: {{ total }} visit(s) to the site, all browsers combined</li>
<li>request: object no. {{ instance }} (no. {{ info.number }} in the view),
request received at {{ info.start }}</li>
{# app.session:会话,在视图中也可以访问 #}
<li>session: {{ sessionVisits }} visit(s) from this browser ({{ app.session.get('visits') }} in the view)</li>
<li>client: {{ myVisits }} visit(s) from this browser (clear-text cookie),
{{ mySignedVisits }} (signed cookie)</li>
</ul>
</div>
</body>
</html>
|
- 第 16 行:[info],全局变量:在同一个请求期间,它与动作中的 [RequestInfo] 对象是同一个;视图显示它的编号,该编号必须与从动作收到的一致;
- 第 19 行:在视图中也可以通过变量 [app.session] 访问会话。
6.1.6. 执行
在浏览器中访问几次之后:
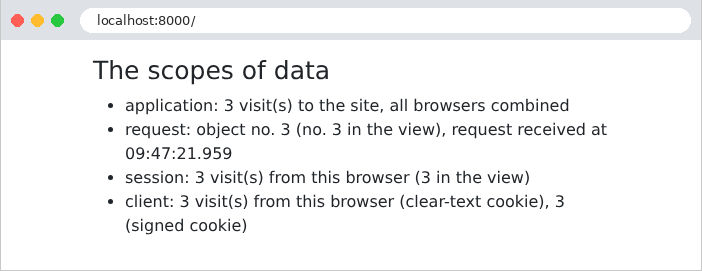
让我们使用 [curl] 来跟踪请求,它充当第一个浏览器,把 Cookie 存储在文件 [a.txt] 中:
| curl -i -c a.txt -b a.txt http://localhost:8000/
|
| HTTP/1.1 200 OK
...
Set-Cookie: myVisits=1; path=/; httponly; samesite=lax
Set-Cookie: mySignedVisits=1.e50058404359cc9be2e65b8d9366aa98b7d7db4ca7ee576cfdffb6d1a1150d37; path=/; httponly; samesite=lax
Set-Cookie: PHPSESSID=32da14307b05da3847ea54b2ae3e6f77; path=/; httponly; samesite=lax
...
<li>application: 1 visit(s) to the site, all browsers combined</li>
<li>request: object no. 1 (no. 1 in the view),
request received at 09:48:29.888</li>
<li>session: 1 visit(s) from this browser (1 in the view)</li>
<li>client: 1 visit(s) from this browser (clear-text cookie),
1 (signed cookie)</li>
...
|
响应设置了三个 Cookie。第一个 [myVisits] 以明文包含该值。第二个 [mySignedVisits] 包含相同的值,后面跟着一个句点及其签名。第三个 [PHPSESSID] 是会话 ID。会话数据存储在服务器上的一个文件 [var/sessions/dev/sess_32da14307b05da3847ea54b2ae3e6f77] 中,其名称与会话 ID 一致:
| _sf2_attributes|a:1:{s:6:"visits";i:1;}_sf2_meta|a:3:{s:1:"u";i:1790502509;s:1:"c";i:1790502509;s:1:"l";i:0;}
|
在 [PHP] 的序列化格式中,我们可以看到一个只有一个键 [visits]、整数值为 1([i:1])的数组,后面是来自 [Symfony] 的有关会话的信息(创建和最后使用日期)。第二次访问,使用相同的 Cookie:
| curl -i -c a.txt -b a.txt http://localhost:8000/
|
| ...
Set-Cookie: myVisits=2; path=/; httponly; samesite=lax
Set-Cookie: mySignedVisits=2.4c7239f31c7e195c32dc5dcf2c7734ea05e6cb316eeab9a53239ab047db525ff; path=/; httponly; samesite=lax
...
<li>application: 2 visit(s) to the site, all browsers combined</li>
<li>request: object no. 2 (no. 2 in the view),
request received at 09:48:32.813</li>
<li>session: 2 visit(s) from this browser (2 in the view)</li>
<li>client: 2 visit(s) from this browser (clear-text cookie),
2 (signed cookie)</li>
...
|
会话已经存在:[PHPSESSID] Cookie 不会再被发回。第二个“浏览器”,使用它自己的 Cookie 文件,该文件最初是空的:
| curl -c b.txt -b b.txt http://localhost:8000/
|
| <li>application: 3 visit(s) to the site, all browsers combined</li>
<li>request: object no. 3 (no. 3 in the view),
request received at 09:48:32.826</li>
<li>session: 1 visit(s) from this browser (1 in the view)</li>
<li>client: 1 visit(s) from this browser (clear-text cookie),
1 (signed cookie)</li>
|
应用程序计数器继续累加;第二个浏览器的会话和 Cookie 则从 1 重新开始。每个请求都有自己的 [RequestInfo] 对象,并且在每个请求中,动作和视图看到的都是同一个对象。最后,一个恶意用户伪造了自己的 Cookie:[myVisits] 中有 1,000 次访问,[mySignedVisits] 中有 999 次(带有伪造的签名),以及一个他自己编造的会话 ID:
| curl -i -b "myVisits=1000;mySignedVisits=999.abc;PHPSESSID=abc" http://localhost:8000/
|
| ...
Set-Cookie: PHPSESSID=1885ac965cf2dc862c4aecb994300956; path=/; httponly; samesite=lax
...
<li>application: 4 visit(s) to the site, all browsers combined</li>
...
<li>session: 1 visit(s) from this browser (1 in the view)</li>
<li>client: 1001 visit(s) from this browser (clear-text cookie),
1 (signed cookie)</li>
|
明文 Cookie 被原样接受:1,001 次访问。然而,Cookie [mySignedVisits] 没有正确的签名:它被忽略,就像不存在一样。把签名从另一个值复制过来(例如 [1] 的签名,放在值 [999] 旁边)同样无效:签名依赖于值。至于编造的会话 ID,它不对应任何现有的会话:[Symfony] 会拒绝它(这就是 [PHP] 会话的“严格”模式),并用新的 ID 创建一个新会话。因此,用户无法选择其他用户的会话。
让我们记住这条规则:来自客户端的数据,只有在受到服务器的保护 (像这里那样签名,或像身份验证一章中的令牌那样签名,或加密)时才值得信任;没有什么需要隐藏、且其值由服务器验证的数据(示例 22 中的语言)可以保持明文。签名保证值没有被篡改,但并不隐藏它:绝不能把机密托付给客户端,即使它已被签名。