4. Die View und ihr Modell
Bis hierher haben Actions ihre Antworten selbst erzeugt: Text, JSON und einige als Zeichenkette geschriebene HTML-Tags. In einer MVC-Anwendung ist das die Aufgabe einer View: einer Datei, die die HTML-Seite beschreibt, mit Platzhaltern für die Daten, die die Action ihr übergibt – das Modell der View.
[Laravel] bringt eine eigene View-Engine mit, [Blade]. Eine [Blade]-View ist eine Datei, deren Name auf [.blade.php] endet und die im Ordner [resources/views] der Anwendung liegt. Es ist eine Textdatei – hier HTML –, in der drei Arten von Tags auf dem Server interpretiert werden:
- [{{ expression }}]: der Wert eines [PHP]-Ausdrucks, der in die Seite eingefügt wird;
- [@instruction]: eine Direktive: Bedingung ([@if]), Schleife ([@foreach]), Template-Vererbung ([@extends], [@section]), Einbindung ([@include]) ... Eine Direktive beginnt mit [@], gefolgt von ihrem Namen;
- [{{-- commentaire --}}]: ein Kommentar, der auf der erzeugten Seite nicht erscheint.
Alles andere wird unverändert übernommen. Ausdrücke werden in [PHP] geschrieben: Es muss keine zweite Sprache gelernt werden. [Blade] ähnelt damit [Razor], der View-Engine von [ASP.NET Core MVC], die ebenfalls HTML und Code mischt und ebenfalls das Zeichen [@] verwendet; es unterscheidet sich von [Thymeleaf] ([Spring MVC]), dessen Views gültige HTML-Dateien sind, die um [th:]-Attribute erweitert wurden. Eine [Blade]-View wird nicht unverändert ausgeführt: Bei der ersten Verwendung [Blade] kompiliert es sie zu einer gewöhnlichen [PHP]-Datei, die in [storage/framework/views] gespeichert wird und die es wiederverwendet, solange die View unverändert bleibt. Wir werden sehen, wie diese Datei aussieht.
4.1. Beispiel 13: Eine erste View
4.1.1. Das Modell der View: app/Models/PageModel.php
Das Modell der View ist eine einfache unveränderliche Klasse (siehe Beispiel 03): die drei Informationen, die die View anzeigt. Es ist nicht zwingend, das Modell einer View als Klasse zu definieren: Man könnte der View auch drei einzelne Variablen übergeben. Eine Klasse dokumentiert jedoch, was die View erwartet, und ermöglicht es dem Editor, den Code der Action zu überprüfen. Diesen Ansatz verfolgt die Fallstudie, in der jede View ihre eigene Modellklasse hat.
4.1.2. Der Controller: app/Http/Controllers/ViewsController.php
- Zeilen 17–20: Die Action baut das Modell der View auf. Die Funktion
***[date]von*[PHP]formatiert die aktuelle Uhrzeit: [H] für die Stunden, [i] für die Minuten und [s]** für die Sekunden; - Zeile 21: Die Funktion [view] veranlasst [Blade], die Seite zu erzeugen. Der erste Parameter ist der Name der View: der Dateipfad relativ zum Ordner [resources/views], in dem die [/] durch Punkte ersetzt sind und der ohne die Endung [.blade.php] angegeben wird: [views.index] bezeichnet die Datei [resources/views/views/index.blade.php]. Der zweite Parameter ist ein assoziatives Array, in dem jeder Schlüssel zu einer Variablen in der View wird – hier zu einer einzigen: [$model]. [view] gibt ein [View]-Objekt zurück, das [Laravel] durch Erzeugen der Seite in eine Antwort umwandelt (vom Typ [text/html]);
- Zeile 29: eine weitere View mit einer anderen Variablen ([$name]). [response()->view(...)] erzeugt eine Antwort aus einer View mit dem angegebenen Code – hier 404 –, um eine eigene Fehlerseite anzuzeigen. Der Typ der Action [View|Response] bedeutet: entweder eine [View] oder eine [Response];
- Zeilen 31–35: dieselbe View wie bei der Action [index], aber mit einem anderen Modell. Das ist der Vorteil der Trennung von Actions und Views: Eine einzige View kann von mehreren Actions verwendet werden.
4.1.3. Die View: resources/views/views/index.blade.php
- Zeile 5: ein [Blade]-Kommentar;
- Zeile 6: [{{ $model->title }}] fügt den Wert der Eigenschaft [title] der Variablen [$model] ein. Zwischen den geschweiften Klammern können Sie einen beliebigen [PHP]-Ausdruck schreiben.
Alles, was durch [{{ }}] eingefügt wird, wird maskiert: Die Zeichen [<], [>], [&], ["] und ['] werden durch ihre HTML-Entitäten ersetzt. Diese Aufgabe hatte in Beispiel 09 die Funktion [e] übernommen, nun aber geschieht sie automatisch: Eine View kann somit nicht versehentlich von einem Benutzer gelieferten HTML-Code in die Seite einfügen.
4.1.4. Die View: resources/views/views/unknown.blade.php
Eine View muss kein Objekt erhalten: Die Variable [$name] ist eine Zeichenkette.
4.1.5. Ausführung
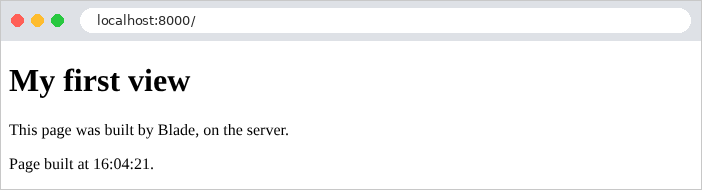
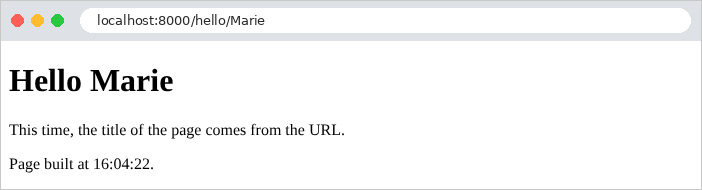
Die angezeigte Uhrzeit ist die koordinierte Weltzeit (UTC), da die Standardzeitzone von [Laravel] so eingestellt ist; die Fallstudie zeigt, wie man sie ändert. Die unverarbeitete Ausgabe zeigt die Verarbeitung durch [Blade]: Die Tags [{{ }}] wurden durch ihre Werte ersetzt, und der Kommentar wurde entfernt (an seiner Stelle bleibt eine Leerzeile).
Die Fehlerseite „home“, gefolgt von einem Namen, der HTML enthält ([<b>martin], in der URL codiert):
Das Tag [<b>] wurde maskiert, obwohl weder die Action noch die View sich darum gekümmert hat. Hier schließlich die von [Blade] kompilierte View, wie sie im Ordner [storage/framework/views] zu finden ist (unter einem berechneten Namen wie [bfadc851307fb914e48325630a6c9191.php]):
Jedes [{{ expression }}] ist zu [<?php echo e(expression); ?>] geworden: Die Umwandlung erfolgt durch die Funktion [e] aus Beispiel 09. Eine [Blade]-View ist also nur eine elegantere Art, eine [PHP]-Datei zu schreiben, die HTML erzeugt. [PHP] wurde ursprünglich als Seitensprache konzipiert, bei der der Code zwischen [<?php] und [?>] in die HTML-Datei eingefügt wird; [Blade] behält dessen Effizienz bei und behebt seine Schwächen (insbesondere das fehlende Escaping).
4.2. Beispiel 14: Die Sprache Blade
Dieses Beispiel vereint die wichtigsten Konstrukte von [Blade] in einer einzigen View.
4.2.1. Das Modell und die Action
Das Modell der View wird durch drei unveränderliche Klassen beschrieben, jede in einer eigenen Datei ([PHP] verlangt keine Klasse pro Datei, aber der Class Loader von [Composer] sucht die Klasse [App\Models\Product] in der Datei [app/Models/Product.php]):
Das Modell enthält Werte verschiedener Typen: Zeichenketten, [null], Boolesche Werte, Arrays von Objekten, leere Arrays und Objekte, die andere Objekte enthalten. Die Preise sind hier vom Typ [float], um die Berechnungen in der View zu vereinfachen (Beispiel 06 hat gezeigt, warum eine exakte Dezimalzahl vorzuziehen ist).
Die Action baut das Modell mit benannten Parametern auf (siehe Beispiel 01): Jedem Wert geht der Name des Parameters voraus, für den er bestimmt ist, was den Aufruf trotz der Parameteranzahl lesbar macht.
4.2.2. Die View: resources/views/basics/index.blade.php
- Zeilen 9–12: Die Direktiven [@php] und [@endphp] begrenzen einen [PHP]-Codeblock, der an dieser Stelle der Seite ausgeführt wird. Dort werden zwei View-Variablen erstellt: der Gesamtpreis, berechnet mit der Methode [sum] einer Collection (Beispiel 03), die eine Eigenschaft jedes Elements summiert, und die Anzahl der Produkte. Der [@php]-Block sollte dieser Art von Vorbereitung vorbehalten bleiben: Die Berechnung gehört normalerweise in die Action;
- Zeile 17: Ein [null]-Wert wird als leere Zeichenkette angezeigt. Der Operator [??] in [PHP] (Beispiel 08) ersetzt einen [null]-Wert durch einen Standardwert;
- Zeilen 19–20: [{{ }}] maskiert HTML (2a); [{!! !!}] hingegen fügt den Wert unverändert und ohne Maskierung ein (2b). [{!! !!}] ist für HTML reserviert, das die Anwendung selbst erzeugt, niemals für Benutzereingaben;
- Zeilen 22–26: eine Bedingung: [@if], [@elseif], [@else], [@endif], mit einer [PHP]-Bedingung in Klammern. Jeder Block wird durch eine Direktive [@end...] geschlossen;
- Zeilen 30–36: eine Schleife [@foreach] ... [@endforeach], die wie die Schleife [foreach] von [PHP] geschrieben wird. Darin beschreibt die Spezialvariable [$loop] den Zustand der Schleife: [$loop->index] (die Nummer des Durchlaufs, beginnend bei 0), [$loop->iteration] (beginnend bei 1), [$loop->first], [$loop->last] (true beim ersten bzw. letzten Durchlauf), [$loop->count] (die Anzahl der Elemente). Variablen außerhalb der Schleife ([$model->name]) bleiben zugänglich;
- Zeile 32: der ternäre Operator von [PHP], [condition ? a : b] (Beispiel 11);
- Zeile 40: Die Direktive [@forelse] ... [@empty] ... [@endforelse] ist eine Schleife, in der der Block [@empty] ausgeführt wird, wenn die Liste leer ist. Das ist einfacher als ein [@if], das die Länge der Liste prüfen würde;
- Zeilen 43–44: berechnete Ausdrücke ([$total / $count]) und die Variablen aus dem [@php]-Block. Die Funktion [number_format] von [PHP] formatiert eine Zahl: zwei Nachkommastellen, einen Punkt als Dezimaltrennzeichen und ein Komma als Tausendertrennzeichen. In Beispiel 16 sehen wir eine wesentlich bessere Möglichkeit, Zahlen und Beträge zu formatieren;
- Zeile 46: Der Operator [->] durchläuft die Objekte ([$model->address->city]), und jede [PHP]-Funktion kann aufgerufen werden: [mb_strtoupper] wandelt eine Zeichenkette in Großbuchstaben um (die Funktionen [mb_...], für *multi-byte*, verarbeiten in UTF-8 codierte Umlaute und Akzentzeichen korrekt);
- Zeile 48: Das Zeichen [@] wird von [Blade] nur am Wortanfang interpretiert; in einer E-Mail-Adresse wird es unverändert übernommen. Um ein [@] gefolgt vom Namen einer Direktive zu schreiben, wird es verdoppelt: [@@if] erzeugt [@if]. Ebenso erzeugt [@{{ ... }}] den Text [{{ ... }}], was nützlich ist, wenn eine Seite geschweifte Klammern enthält, die für ein [JavaScript]-Framework bestimmt sind.
Ein Hinweis zu Kommentaren: [Blade] verarbeitet [@php]-Blöcke vor den Kommentaren. Ein Kommentar, der das Wort [@php] enthält, würde daher als Beginn eines Code-Blocks interpretiert, mit unerwarteten Ergebnissen: Deshalb enthält der Kommentar in Zeile 8 es nicht.
4.2.3. Ausführung
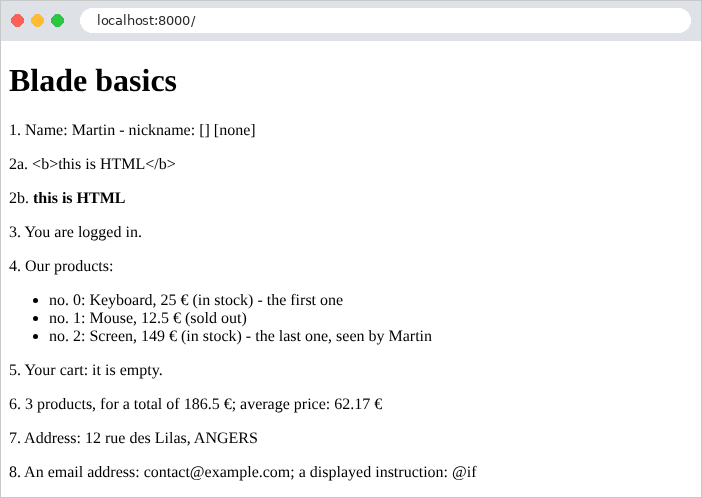
Die erzeugte Seite:
Die Kommentare und Direktiven sind verschwunden, hinterlassen aber ihre Leerzeichen und Zeilenumbrüche: [Blade] versucht nicht, sauber formatiertes HTML zu erzeugen. Das hat keine Folgen: Der Browser ignoriert diese Leerraumzeichen. Eine Zahl wie [float] wird beim Einfügen in eine Zeichenkette mit einem Dezimalpunkt geschrieben ([12.5]); [number_format] verwendet die ihm übergebenen Trennzeichen.
4.3. Beispiel 15: Templates, Fragmente, statische Dateien
Die Seiten einer Website haben meist dieselbe Struktur: eine Kopfzeile, eine Navigationsleiste, eine Fußzeile und dieselben Stylesheets. Statt diese Struktur in jeder View zu wiederholen, wird sie einmal in einem Template (*Layout*) geschrieben, das die Seiten erweitern. Dieses Beispiel verwendet außerdem [Bootstrap], das am weitesten verbreitete CSS-Framework, für das Layout.
4.3.1. Statische Dateien
Eine HTML-Seite verweist auf weitere Dateien: Stylesheets, [JavaScript]-Skripte und Bilder. Diese Dateien, die der Server unverändert ausliefert, heißen statische Dateien. Bei [Laravel] liegen sie im Ordner [public], den der Webserver unverändert ausliefert (Beispiel 01): Die Datei [public/css/styles.css] ist unter der URL [/css/styles.css] verfügbar, ohne dass [Laravel] beteiligt ist.
Einige zusätzliche CSS-Regeln zu [Bootstrap]: ein hellgrauer Hintergrund, der Stil der Fußzeile und der Stil eines Fehlerbereichs, der in den folgenden Beispielen verwendet wird.
[Bootstrap] wird in den Beispielen 15 bis 28 verwendet. Statt in den Ordner [public] jedes Beispiels eine Kopie zu legen, teilen sich die Beispiele es: Es liegt im Ordner [examples/common/bootstrap]. Dieser Ordner wird nicht vom Webserver ausgeliefert: Eine allen diesen Beispielen gemeinsame Route liefert seine Dateien aus. Sie wird in der Datei [examples/common/bootstrap.php] beschrieben:
- Zeile 7: eine Route, deren Aktion eine anonyme Funktion ist (Beispiel 01). Der Routenparameter [{file}] akzeptiert jedes Pfadende, auch mit Schrägstrichen (Constraint [.*], Zeile 19, siehe Beispiel 02): Die URL [/bootstrap/css/bootstrap.min.css] bezeichnet die Datei [css/bootstrap.min.css] im Ordner. Die Route heißt [bootstrap];
- Zeilen 8–14: Das Ausliefern von Dateien, die über eine URL bezeichnet werden, erfordert eine Vorsichtsmaßnahme: Eine URL wie [/bootstrap/../../15-layout/.env] darf keinen Zugriff auf eine Datei außerhalb des Ordners gewähren. Die Funktion [realpath] von [PHP] berechnet den absoluten Pfad einer Datei ohne ihre Bestandteile [.] und [..] oder liefert [false] zurück, wenn die Datei nicht existiert. Wir prüfen, ob der erhaltene Pfad tatsächlich mit dem Ordnerpfad beginnt ([str_starts_with]) und ob er auf eine Datei verweist ([is_file]); andernfalls beendet [abort_unless] die Anfrage mit einem 404-Fehler. [abort_unless(condition, code)] entspricht [if (! condition) abort(code)]; ebenso gibt es [abort_if]. [DIRECTORY_SEPARATOR] ist das Pfadtrennzeichen des Systems: [\] unter [Windows], [/] anderswo;
- Zeilen 16–18: [response()->file] erzeugt eine Antwort, die den Inhalt einer Datei sendet. Der Inhaltstyp wird anhand der Dateiendung gewählt (geliefert von [pathinfo]), sodass ein Stylesheet korrekt als [text/css] deklariert wird: Ein Browser lehnt ein Stylesheet ab, das als etwas anderes deklariert ist.
Die Route wird in jedem Beispiel von der Datei [bootstrap/app.php] deklariert:
- Zeilen 11–14: Der Parameter [then] von [withRouting] ist eine Funktion, die aufgerufen wird, nachdem die Routen in [routes/web.php] deklariert wurden, um zusätzliche Routen zu deklarieren. Diese gehören nicht zur Gruppe [web]: Sie haben weder eine Session noch Cookies, was für statische Dateien geeignet ist. Die Pfeilfunktion führt die Datei [common/bootstrap.php] aus;
- Zeilen 18–24: Die Methode [booted] registriert eine Funktion, die ausgeführt wird, sobald die Anwendung gestartet ist;
- Zeilen 21–23: Die Fassade [View] registriert einen View Composer: eine Funktion, die [Laravel] vor dem Rendern jeder View ausführt, deren Name dem angegebenen Muster entspricht, hier [*] (also alle). Sie erhält die View und kann ihr Variablen hinzufügen ([with]). Hier stehen [$path] (der Pfad der angeforderten URL, geliefert von [request()], der aktuellen Anfrage) und [$year] (das aktuelle Jahr) somit in allen Views zur Verfügung, ohne dass die Aktionen sie bereitstellen müssen. Das Template verwendet sie für seine Fußzeile. Die Methode [View::share('name', value)] würde in ähnlicher Weise einen festen Wert für alle Views freigeben.
4.3.2. Das Template: resources/views/layout.blade.php
- Zeile 6: Das Tag [viewport] weist mobile Browser an, die Seite in der Bildschirmbreite darzustellen, was [Bootstrap] erwartet;
- Zeile 8: Die Direktive [@yield] kennzeichnet einen benannten Platzhalter – den Seiten, die das Template erweitern, füllen können – mit einem Abschnitt gleichen Namens. Der zweite Parameter ist der Standardinhalt des Platzhalters, den eine Seite verwendet, die den Abschnitt nicht bereitstellt;
- Zeilen 10–11: [route('bootstrap', 'css/bootstrap.min.css')] erzeugt die URL der benannten Route [bootstrap] (Beispiel 04) mit dem Wert ihres Parameters [{file}]. Die Funktion [asset] erzeugt eine URL aus einer Datei im Ordner [public]. Die URL der Datei von Hand zu schreiben ([/css/styles.css]) würde ebenfalls funktionieren, aber [asset] funktioniert auch, wenn die Anwendung unter einem URL-Präfix installiert ist;
- Zeile 16: [@include] fügt den Inhalt einer anderen View ein, hier die Navigationsleiste. Die eingebundene View hat Zugriff auf die Variablen der View, die sie einbindet;
- Zeile 19: der Bereich, den jede Seite mit ihrem eigenen Inhalt füllt;
- Zeile 22: Die Fußzeile verwendet die beiden Variablen des View Composers.
Die Klasse [container] von [Bootstrap] zentriert den Inhalt und begrenzt seine Breite; [py-3] fügt einen vertikalen Innenabstand hinzu: [Bootstrap] stellt Hunderte solcher Klassen bereit, die im Attribut [class] kombiniert werden.
4.3.3. Die Navigationsleiste: resources/views/fragments/navbar.blade.php
Ein Fragment: ein Teil einer Seite, der für sich allein keine Bedeutung hat. Die Klassen [navbar], [navbar-brand] und [nav-link] gehören zur Navigationsleiste von [Bootstrap].
4.3.4. Eine Komponente: resources/views/components/card.blade.php
- Zeile 2: Eine Komponente ist ein Teil einer Seite mit Parametern; das ist die Aufgabe von [Blade]. Eine anonyme Komponente ist eine einfache View aus dem Ordner [resources/views/components]; die Direktive [@props] deklariert ihre Parameter, die zu Variablen der View werden. Sie wird als HTML-Tag verwendet, dessen Name mit [x-] beginnt: [<x-card name="..." role="..." />] fügt das mit diesen Werten erzeugte Seitenfragment ein. Parameter können einen Standardwert haben: [@props(['name', 'role' => ''])]. Die Karte ([card]) ist eine Komponente von [Bootstrap].
4.3.5. Die Seiten
- Zeile 2: Die Seite erweitert das Template: [Blade] erzeugt die Template-Seite und ersetzt ihre [@yield]-Platzhalter durch die von der Seite definierten Abschnitte. In einer View, die ein Template erweitert, erscheint Text, der außerhalb der Abschnitte steht, nicht in der erzeugten Seite;
- Zeilen 4–10: der Abschnitt [content], der den gleichnamigen Platzhalter füllt. Den Abschnitt [title] definiert die Seite nicht: Der Platzhalter behält seinen Standardinhalt „Home“;
- Zeile 9: die Verwendung der Komponente [card]. Die Parameter werden als HTML-Attribute geschrieben; ihre Werte sind Zeichenketten.
- Zeile 3: ein kurzer Abschnitt, dessen Inhalt als zweiter Parameter übergeben wird;
- Zeilen 8–13: eine Karte pro Teammitglied in einem Raster von [Bootstrap] ([row], [col-md-4]: drei Spalten auf einem mittleren oder großen Bildschirm, eine Spalte auf einem schmalen Bildschirm);
- Zeile 11: Einem Parameter, dessen Name mit [:] beginnt, wird der Wert eines [PHP]-Ausdrucks zugewiesen, keine Zeichenkette: [:name="$member->name"].
Der Controller führt keine neuen Funktionen ein:
Schließlich verwendet die dritte Seite das Template nicht:
4.3.6. Ausführung
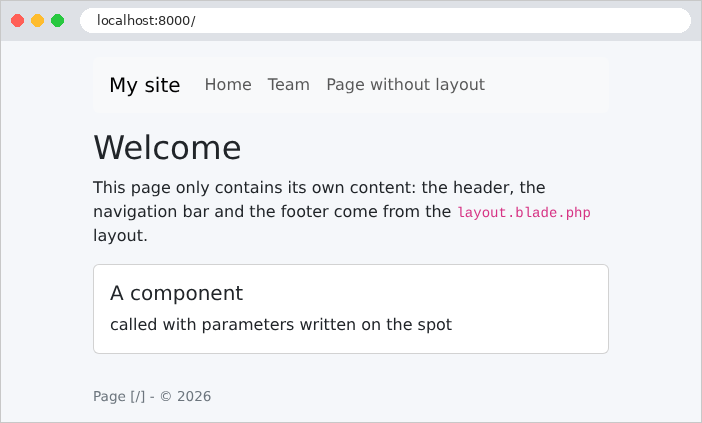
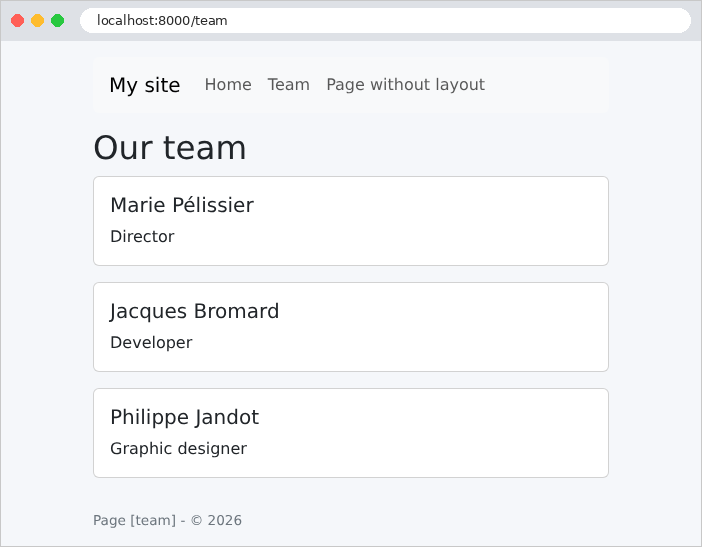
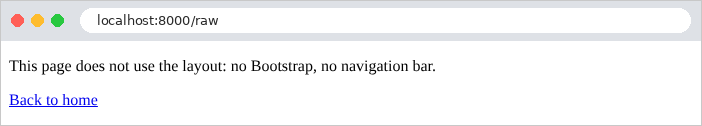
Die Team-Seite, wie der Browser sie erhält (die von Kommentaren und Direktiven hinterlassenen Leerzeilen wurden entfernt):
Der Browser hat eine vollständige Seite erhalten: Template, Fragment, Seite und Komponenten wurden auf dem Server zusammengesetzt. Die URL-Werte in den Stylesheets wurden von [route] und [asset] berechnet: Es sind absolute URL-Werte. Der Pfad der Startseite lautet [/]; die Pfade der anderen Seiten werden ohne führenden Schrägstrich geschrieben ([team]): Das ist die Konvention von [request()->path()]. Sie können überprüfen, ob die Stylesheets korrekt angewendet werden (die Option [-I] von [curl] zeigt nur die Antwort-Header an):
Die erste Datei wurde über unsere Route gesendet; die zweite wurde direkt vom Entwicklungsserver gesendet, ohne [Laravel] zu durchlaufen.
4.4. Beispiel 16: Helper
Eine View muss häufig Werte formatieren: einen Betrag mit seiner Währung, ein ausgeschriebenes Datum oder einen Text in Großbuchstaben. Dieser Code gehört nicht in die Aktion (die sich nicht um die Darstellung kümmert) und wäre in der View umständlich zu schreiben. Stattdessen wird er in [PHP] in Funktionen geschrieben, die die Views aufrufen: Das sind die Helper der View. [Blade] bietet mehrere Möglichkeiten, sie verfügbar zu machen: den Aufruf einer Funktion oder einer statischen Methode, das Schreiben eigener Direktiven ([@money($price)]) und die Verwendung von Komponenten, die wir bereits kennengelernt haben.
4.4.1. Funktionen: app/Helpers/Formats.php
- Zeilen 14–17: eine statische Methode ([static]): Sie wird auf der Klasse aufgerufen, ohne Objekt ([Formats::uppercase('keyboard')]). Sie akzeptiert [null];
- Zeilen 22–24: die Formatierung eines Betrags. Sie hängt von der Sprache ab: Im Französischen [1 149,90 €] (Leerzeichen als Tausendertrennzeichen, Dezimalkomma, Symbol hinter dem Betrag); im Englischen [€1,149.90]. Die Klasse [Number] von [Laravel] basiert auf der Erweiterung [intl] von [PHP], die die Konventionen aller Länder unterstützt (sie verwendet die Daten des Unicode-Projekts *CLDR*): [Number::currency] formatiert einen Betrag, wobei die Währung durch ihren internationalen Code bezeichnet wird ([EUR], [USD]). [intl] kann nur Zahlen vom Typ [float] formatieren: Die Dezimalzahl wird konvertiert ([toFloat()]), was hier unbedenklich ist, da die Zahl nicht mehr für Berechnungen verwendet wird. Die Sprache ([fr], [en]) ist die der Anwendung für die aktuelle Anfrage, zurückgegeben von [App::getLocale()]; wir werden sehen, wer sie festlegt;
- Zeilen 28–30: die Formatierung eines [Carbon] -Datums (Beispiel 12). [locale(...)] liefert eine Kopie des Datums, die auf eine bestimmte Sprache eingestellt ist; [isoFormat] formatiert es folgendermaßen: [dddd] schreibt den Wochentag aus, [D] den Tag des Monats, [MMMM] schreibt den Monat aus und [YYYY] das Jahr. [Carbon] bringt Übersetzungen dieser Namen in über zweihundert Sprachen mit. Der Typ [CarbonInterface] akzeptiert alle [Carbon]-Daten.
4.4.2. Die Sprache jeder Anfrage: app/Http/Middleware/SetLanguage.php
Die Formatierungssprache hängt von der Anfrage ab: Der URL-Parameter [?lang=fr] wählt Französisch; Englisch ist die Standardsprache. Eine Middleware (Beispiel 03) legt sie vor jeder Aktion über [App::setLocale] fest: Die Fassade [App] bezeichnet die Anwendung selbst. Die so festgelegte Sprache gilt nur für die aktuelle Anfrage: Die nächste Anfrage kehrt zur Sprache aus [.env] ([APP_LOCALE], mit Englisch als Standard) zurück. Das Kapitel zur Internationalisierung verwendet dieselbe Sprache, um die Texte zu übersetzen.
4.4.3. Konfiguration: bootstrap/app.php
- Zeile 19: Die Middleware wird am Ende der Gruppe [web] hinzugefügt: Sie wird für alle Routen in [routes/web.php] ausgeführt, nach den Middlewares der Gruppe (Session, Cookies usw.). Beispiel 03 verwendete [append], das eine globale Middleware hinzufügt, die für alle Anfragen ausgeführt wird, auch für Routen außerhalb der Gruppe [web];
- Zeilen 25–28: Die Fassade [Blade] registriert zwei „benutzerdefinierte“ Direktiven: [@money(...)] und [@longDate(...)]. Eine Direktive wird verarbeitet, wenn die View kompiliert wird (Beispiel 13): Ihre Funktion erhält den Text , der zwischen den Klammern steht (zum Beispiel [$product->price, 'USD']), und liefert den [PHP]-Code zurück, der die Direktive in der kompilierten View ersetzt. Hier erfolgt ein Aufruf der entsprechenden Methode von
***[Formats]***, deren Ergebnis maskiert ([e]***) und ausgegeben wird ([echo]***). In einer Zeichenkette in Anführungszeichen steht [\\] für einen einzelnen [\]; - Die Direktiven werden in einer Funktion [booted] (Beispiel 15) abgelegt, sobald die Anwendung gestartet ist: Die Fassade [Blade] ist erst zu diesem Zeitpunkt nutzbar.
Da Direktiven kompilierten Code erzeugen, erfordern sie eine Vorsichtsmaßnahme: Nach dem Ändern einer Direktive müssen Sie die kompilierten Views löschen (Befehl [php artisan view:clear]), damit die Views mit der neuen Version neu kompiliert werden.
4.4.4. Der Controller: app/Http/Controllers/PagesController.php
Die Aktionen übergeben den Views Rohwerte: ein Datum ([CarbonImmutable::today()], das heutige Datum um Mitternacht) und Dezimalzahlen. Die Formatierung übernehmen die Views. Die Klasse [Product] vereint einen Namen, einen Preis (ein [BigDecimal], siehe Beispiel 06) und einen Lagerbestand. Die Routen heißen [home] und [products].
4.4.5. Die Views
- Zeile 5: eine Komponente, die einen Link in der Navigationsleiste erzeugt. Dem Link der aktuellen Seite wird die Klasse [active] aus [Bootstrap] zugewiesen, die ihn hervorhebt;
- Zeile 6: Die Direktive [@class] erzeugt aus einem Array das Attribut [class] für ein Tag: Eine für sich geschriebene Klasse (['nav-link']) ist immer vorhanden; eine als Schlüssel geschriebene Klasse (['active' => condition]) ist nur vorhanden, wenn die Bedingung wahr ist. Die Funktion [request()] liefert die aktuelle Anfrage; ihre Methode [is] vergleicht den Pfad der URL mit einem Muster, in dem [*] für eine beliebige Zeichenfolge steht. Die Variable [$slot] enthält den Inhalt zwischen dem öffnenden und dem schließenden Tag der Komponente ([<x-link ...>Products</x-link>]).
- Zeile 5: dasselbe, direkt in der View geschrieben, ohne Komponente, mit dem ternären Operator. [request()->is('/')] erkennt nur die Startseite. Die Komponente erspart es, die Bedingung für jeden Link zu wiederholen;
- Zeile 7: die Verwendung der Komponente;
- Zeile 10: Ein Parameter von [route] , der kein Routenparameter ist, wird der URL als Parameter angehängt: [/products?lang=fr].
- Zeile 3: ein Badge von [Bootstrap], grün ([text-bg-success]) oder rot ([text-bg-danger]) je nach Lagerbestand, mit [@class]. Der Text des Badges wird vom ternären Operator ausgewählt; ["$stock in stock"] ist eine interpolierte Zeichenkette.
- Zeile 7: der Aufruf der Direktive „home“;
- Zeile 9: Die Funktion [app()] liefert die Anwendung, und [getLocale()] liefert deren Sprache für die aktuelle Anfrage.
- Zeile 3: Die Direktive [@use] importiert eine Klasse in die View, genau wie die Anweisung [use] in einer [PHP]-Datei;
- Zeile 14: ein Aufruf einer statischen Methode, die wie eine Funktion wirkt;
- Zeilen 15–16: die Direktive [@money], zuerst mit ihrer Standardwährung, dann mit einem Parameter;
- Zeile 18: die Verwendung der Komponente [badge].
Das Template [layout.blade.php] ist eine vereinfachte Version des Templates aus Beispiel 15.
4.4.6. Ausführung
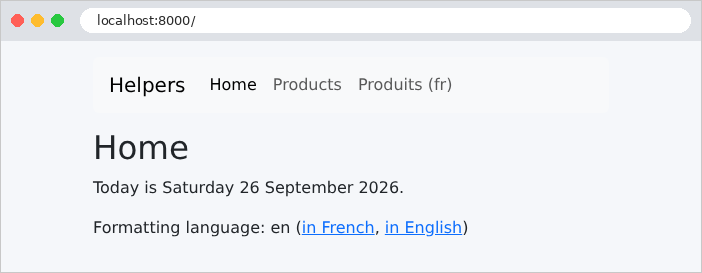
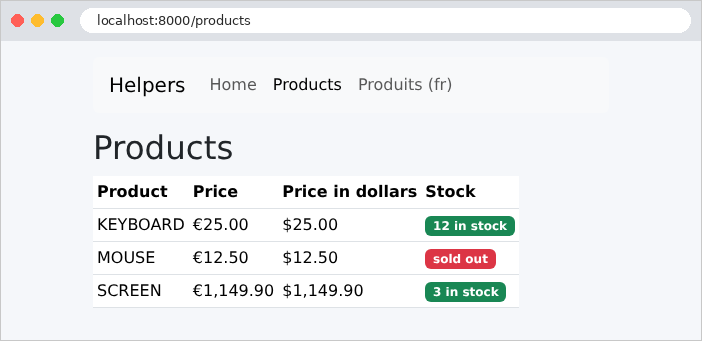
Dieselbe Seite mit dem Parameter [?lang=fr]. Nur die Formatierung der Zahlen ändert sich; der Text selbst ist fest in den Views codiert. Das Kapitel zur Internationalisierung übersetzt auch den Text.
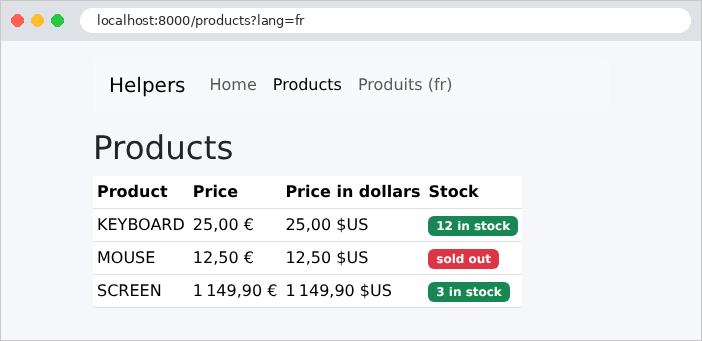
Ein Auszug aus dem erzeugten HTML:
4.5. Beispiel 17: Ein GET-Formular
Ein HTML-Formular sendet seine Felder auf eine von zwei Arten an den Server, je nach seinem Attribut [method]:
- [method="get"]: Die Felder werden der URL als Parameter angehängt ([/search?keyword=le&genre=novel]). Diese Methode verwendet ein Formular, das eine Abfrage durchführt: eine Suche oder einen Filter. Die URL mit den Ergebnissen kann als Lesezeichen gespeichert, geteilt oder gefahrlos neu geladen werden;
- [method="post"]: Die Felder sind im Anfragekörper enthalten (siehe Beispiel 11). Diese Methode verwendet ein Formular, das Daten ändert: eine Registrierung, eine Ergänzung oder eine Löschung.
Dieses erste Formular ist eine Buchsuche.
4.5.1. Das Modell: app/Models/Book.php und SearchModel.php
- Zeilen 14–17: Das View-Modell enthält die Eingabe des Benutzers – die das Formular anzeigen wird –, die Liste der vorgeschlagenen Genres und die Ergebnisse.
4.5.2. Der Controller: app/Http/Controllers/BooksController.php
- Zeile 14: eine private Klassenkonstante namens [self::GENRES] ([self] bezeichnet die aktuelle Klasse). Eine Konstante darf keine Objekte enthalten: Deshalb werden die Bücher von einer statischen Methode geliefert (Zeilen 17–25). In einer realen Anwendung kämen sie aus einer Datenbank;
- Zeilen 32–33: Die Formularfelder werden als URL-Parameter gelesen (Beispiel 07). Die Methode [string] liefert den Parameter als Objekt vom Typ [Stringable] von [Laravel] (eine um Methoden angereicherte Zeichenkette), das leer ist, wenn der Parameter fehlt; [value()] extrahiert daraus die [PHP]-Zeichenkette;
- Zeilen 35–38: das Filtern. Die Funktion [array_filter] behält die Elemente eines Arrays, für die die übergebene Funktion [true] zurückgibt: Ein Buch wird behalten, wenn das Schlüsselwort leer ist oder in seinem Titel oder Autor vorkommt (auf beiden Seiten in Kleinbuchstaben), und wenn das Genre leer ist oder mit seinem eigenen übereinstimmt. [array_filter] behält die Schlüssel der ausgewählten Elemente (0, 2 ...): [array_values] nummeriert sie ab 0 neu;
- Zeilen 39–41: das View-Modell.
Die Routing-Tabelle ordnet zwei URL-Einträge derselben Aktion zu: Beim ersten Besuch ([/]) gibt es keine Parameter, und alle Bücher werden angezeigt.
4.5.3. Die View: resources/views/books/search.blade.php
- Zeile 6: das Tag [<form>]. Das Attribut [action] ist die URL, an die das Formular gesendet wird; [method="get"] legt die Felder in die URL. Die Klassen von [Bootstrap] ordnen die Felder in einer einzigen Zeile an;
- Zeile 8: ein Label. Sein Attribut [for] gibt den Bezeichner ([id]) des Felds an, das es beschreibt: Ein Klick auf das Label setzt den Cursor in das Feld, und Screenreader lesen das Label zusammen mit dem Feld vor;
- Zeile 10: ein Eingabefeld. Sein Attribut [name] ist der Name des Parameters, der an den Server gesendet wird: Das ist die Verbindung zwischen dem Formular und der Aktion ([$request->string('keyword')]). Das Attribut [value] ist der angezeigte Wert: die vorherige Eingabe, erneut angezeigt (und maskiert durch [{{ }}], was in einem Attribut unerlässlich ist: Eine Eingabe, die ein Anführungszeichen ["] enthält, würde andernfalls das Attribut schließen);
- Zeilen 14–20: eine Dropdown-Liste. Jede [<option>] hat einen Wert ([value]), der an den Server gesendet wird, und einen angezeigten Text. Die erste Option mit leerem Wert bedeutet „alle Genres“;
- Zeile 18: Der in der vorherigen Anfrage ausgewählten Option wird das Attribut [selected] zugewiesen. Es ist ein boolesches Attribut: Seine bloße Anwesenheit genügt; es hat keinen Wert. Die Direktive [@selected(condition)] setzt es, wenn die Bedingung wahr ist, andernfalls setzt sie nichts. Ebenso gibt es [@checked], [@disabled], [@readonly], und [@required];
- Zeile 23: der Submit-Button;
- Zeile 26: die Anzahl der Ergebnisse.
4.5.4. Ausführung
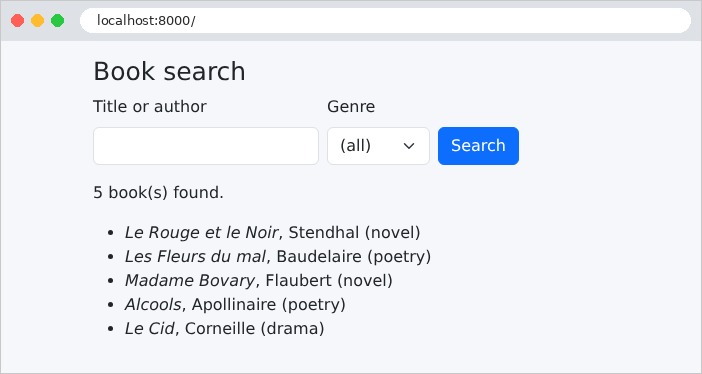
Geben Sie [le] ein und wählen Sie den Typ [novel]:
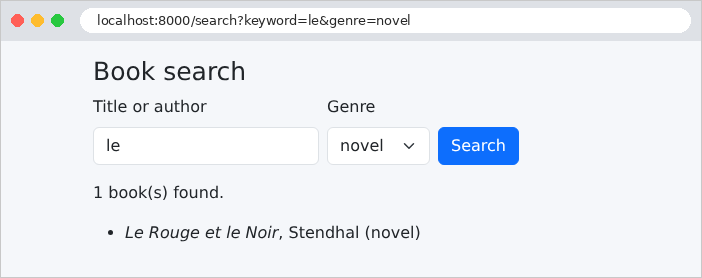
Die URL der Ergebnisseite enthält die Formularfelder: [/search?keyword=le&genre=novel]. Die Antwort auf das Formular:
„Madame Bovary“ wird nicht ausgewählt: „le“ kommt weder im Titel noch im Namen des Autors vor.
4.6. Beispiel 18: Formularfelder
Dieses Beispiel stellt alle Feldtypen eines HTML-Formulars vor, das hier per POST gesendet wird. Es zeigt, wie sich jeder Feldtyp mit seinem aktuellen Wert erneut anzeigen lässt, wie der Browser die Werte jedes Felds sendet und wie der Server prüft, dass ein empfangener Wert tatsächlich eine der verfügbaren Optionen ist. [Laravel] hat keine Bibliothek, die Formulare mithilfe von Klassen definiert (wie [WTForms] in [Python]): Die Felder werden in der View in HTML geschrieben, und die Direktiven von [Blade] ([@checked], [@selected] ...) helfen bei ihrer Darstellung.
4.6.1. Der Listen-Service: app/Services/ListsService.php
Die Dropdown-Listen des Formulars (Anreden, Länder, Hobbys, Sprachen) werden von einem Service bereitgestellt, nach dem Muster aus Beispiel 06: In einer realen Anwendung kämen sie aus einer Datenbank. Jede Liste ist ein assoziatives Array: Der Schlüssel ist der an den Server gesendete Wert, und der Wert ist der angezeigte Text. Der Service ist eine konkrete Klasse: Der Container von [Laravel] weiß, wie er sie ohne Deklaration erzeugt (Beispiel 06).
4.6.2. Der Controller: app/Http/Controllers/FormController.php
- Zeile 15: Der Service wird über den Konstruktor injiziert;
- Zeilen 20–23: die anfänglichen Formularwerte, ein assoziatives Array: ein Wert pro Feld (ein Array bei einem Feld mit mehreren Werten). Die View erhält diese Werte in der Variablen [$input] zusammen mit dem Listen-Service;
- Zeilen 31–39: Die empfangenen Felder werden validiert. Dropdown-Felder müssen einen der vorgeschlagenen Werte enthalten: Ein böswilliger Benutzer könnte beliebige Werte senden, nicht nur das, was die Seite vorgeschlagen hat. [Rule::in(...)] erzeugt die Regel [in] (Beispiel 08) aus einem Array von Werten – hier den Schlüsseln der Liste ([array_keys]). Felder mit mehreren Werten werden Element für Element geprüft ([hobbies.*], Beispiel 10). [date_format:Y-m-d]: Ein Feld [<input type="date">] tauscht seine Werte mit dem Server im Format [yyyy-mm-dd] aus, unabhängig vom Format, in dem der Browser es anzeigt;
- Zeilen 41–44: für das Beispiel die Liste dessen, was der Browser tatsächlich gesendet hat. [(array) $value] wandelt einen einzelnen Wert in ein Array mit einem Element um (ein Array bleibt ein Array); [implode] verbindet die Elemente eines Arrays zu einer Zeichenkette, getrennt durch den ersten Parameter;
- Zeilen 45–51: Das Formular wird mit den empfangenen Werten erneut angezeigt ([$input]), außerdem das, was der Server empfangen hat, das Validierungsergebnis ([passes()], das Gegenteil von [fails()]) und eventuelle Fehler.
Die Routing-Tabelle ordnet der URL [/form] für die Methode GET die Aktion [display] und für die Methode POST die Aktion [process] zu.
4.6.3. Die View: resources/views/form/form.blade.php
- Zeile 5: ein Formular mit der Methode POST;
- Zeile 7: Die Direktive [@csrf] schreibt ein verstecktes Feld namens [_token], das das Anti-CSRF-Token enthält. Bei einem CSRF-Angriff (*Cross-Site Request Forgery*) bringt eine bösartige Website den Browser des Opfers dazu, ein Formular an unsere Anwendung zu senden. Der Browser fügt die Cookies unserer Anwendung in die Anfrage ein – und damit die Session des angemeldeten Benutzers –, wodurch die Anfrage legitim erscheint. Die Abwehr: Jedes Formular unserer Anwendung enthält ein zufälliges, an die Session des Benutzers gebundenes Token, das die bösartige Website nicht kennen kann. Die Middleware [PreventRequestForgery] in der Gruppe [web] (Beispiel 01) weist jede POST-Anfrage (ebenso PUT, PATCH und DELETE) zurück, deren Token fehlt oder ungültig ist, noch bevor die Aktion aufgerufen wird: Keine Aktion kann sie umgehen. Das ist die Middleware, die die Beispiele 02 und 11 für ihre [curl]-Anfragen ausgeschlossen haben;
- Zeile 8: unser eigenes verstecktes Feld;
- Zeilen 13–19: eine Gruppe von Optionsfeldern (Radiobuttons), eines pro Anrede. Alle haben dasselbe Attribut [name]: Es ist immer nur eines ausgewählt, und es wird nur ein Wert gesendet. Jeder Button hat seinen eigenen Bezeichner ([title-0], [title-1] ...), erzeugt mit [$loop->index], auf den sich sein Label bezieht. Die Direktive [@checked] aktiviert den Button, dessen Wert der aktuellen Anrede entspricht;
- Zeile 25: das Eingabefeld für den Namen; [?? ''] behandelt den Fall, dass ein Name nicht im Array enthalten ist;
- Zeile 30: Ein Passwort sollte niemals in einer HTML-Seite hin- und hergeschickt werden: Das Feld hat kein Attribut [value]; es ist bei der Anzeige immer leer;
- Zeilen 41–47: Kontrollkästchen (Checkboxen), im Stil von Radiobuttons gestaltet. Auch sie haben denselben Namen; es können jedoch mehrere Kontrollkästchen ausgewählt werden, und der Browser sendet dann mehrere Werte: Der Name [hobbies[]] weist [PHP] an, sie in einem Array zu organisieren (Beispiel 10). Die Funktion [in_array] prüft, ob ein Wert in einem Array vorhanden ist;
- Zeilen 53–57: eine Dropdown-Liste, deren aktuelle Option mit [@selected] markiert wird;
- Zeile 62: eine Mehrfachauswahlliste (Attribut [multiple]), die über vier Zeilen angezeigt wird ([size]) und deren Name ebenfalls auf [[]] endet;
- Zeile 73: ein Textfeld über zwei Zeilen. Sein Wert wird zwischen seinen Tags eingegeben, nicht in einem Attribut;
- Zeilen 80–90: Die Direktive [@isset] prüft, ob eine Variable existiert: [$received] wurde der View nur von der POST-Aktion übergeben. [$errors->messages()] liefert für jedes ungültige Feld eine Liste seiner Fehlermeldungen (Beispiel 09).
4.6.4. Ausführung
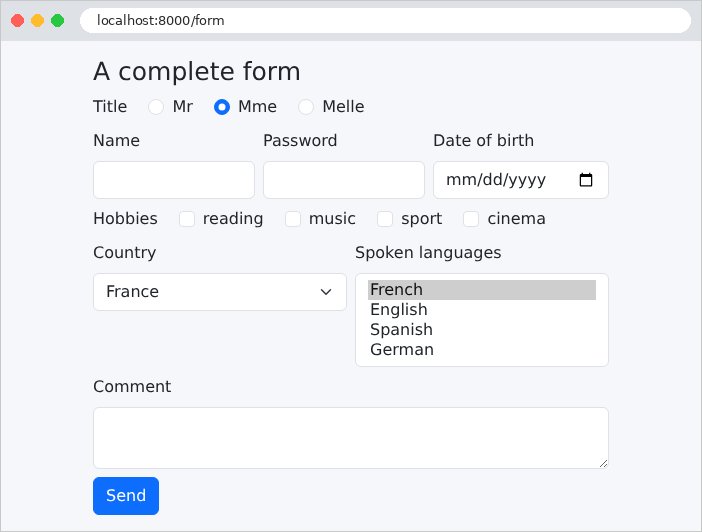
Die Standardwerte sind sichtbar: der Radiobutton „Mme“, das Land „France“ und die Sprache „French“. Das erzeugte HTML (Auszüge):
Das Anti-CSRF-Token ist eine zufällige Zeichenkette aus 40 Zeichen, die in der Session des Benutzers gespeichert wird (Beispiel 20). Füllen wir das Formular aus und senden es ab:
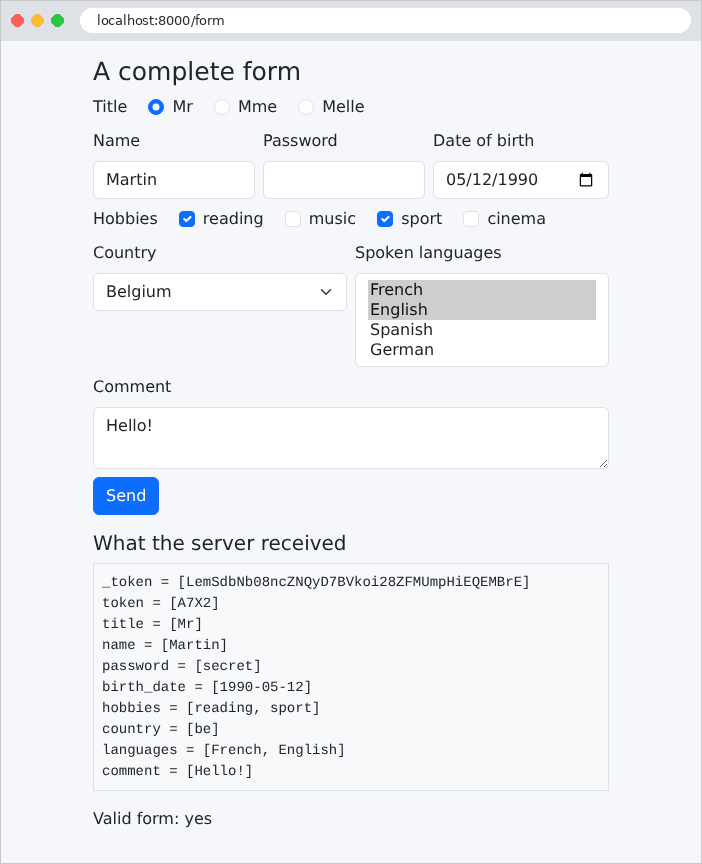
Die Seite zeigt, was der Server empfangen hat: ein Parameter pro Feld, mit mehreren Werten bei den Kontrollkästchen und der Dropdown-Liste; das Passwort wurde gesendet, wird aber in seinem Feld nicht erneut angezeigt. Das versteckte Feld [token] wurde genau so zurückgegeben, wie es war: So lassen sich Informationen senden und empfangen, die der Benutzer nicht sieht (die Fallstudie verwendet dies für die Versionsnummer eines Datensatzes). Ein verstecktes Feld ist jedoch kein geschütztes Feld: Der Benutzer kann es mit den Entwicklerwerkzeugen seines Browsers ändern, und der Server muss es wie jedes andere Feld validieren. Außerdem fällt auf, dass sich das Anti-CSRF-Token ([_token]) unter den empfangenen Feldern befindet.
Senden wir nun mit [curl] ein Formular ohne Token ab:
Die Anfrage wird von der Middleware [PreventRequestForgery] mit dem Statuscode 419 zurückgewiesen, der für [Laravel] spezifisch ist (*Page Expired*: So lautet die Meldung, die ein Benutzer sieht, dessen Session zwischen der Anzeige und dem Absenden des Formulars abgelaufen ist). Um das zu beheben, [curl] muss sich wie ein Browser verhalten: zuerst das Formular anfordern und dabei das Session-Cookie behalten (Option [-c], die empfangene Cookies in einer Datei speichert), dann das Cookie (Option [-b]) und das aus der Seite gelesene Token erneut senden:
(Das Token stammt aus der Seite, die der erste Befehl empfangen hat.) Zwei Fehler: Das Land [xx] gehört nicht zu den Optionen; es wurde keine Anrede gesendet. Die Meldungen sind die Standardmeldungen von Laravel: Das folgende Beispiel passt sie an.
4.7. Beispiel 19: Formularvalidierung
Ein Registrierungsformular, bei dem jedes Feld eigene Validierungsregeln hat. Tritt ein Fehler auf, wird das Formular mit der Eingabe des Benutzers und einer Meldung unter jedem ungültigen Feld erneut angezeigt. Dieses Beispiel verwendet den Standardweg von [Laravel]: Ein Form Request (Beispiel 08) validiert die Felder vor der Aktion; tritt ein Fehler auf, leitet [Laravel] auf die Formularseite um und bewahrt die Eingabe des Benutzers und die Fehler für die nächste Anfrage auf.
4.7.1. Das Formular: app/Http/Requests/RegistrationRequest.php
- Zeilen 12–23: die Validierungsregeln für jedes Feld (Beispiel 08). Die die Eingabe umgebenden Leerzeichen wurden bereits von der Middleware [TrimStrings] entfernt (Beispiel 08): Ein Name, der aus Leerzeichen besteht, wird zu einer leeren Zeichenkette, dann zu [null] und von [required] abgelehnt;
- Zeile 18: Die Regel [email] akzeptiert Varianten, die bestimmen, welche Validierung angewendet wird. Standardmäßig folgt sie dem Standard für E-Mail-Adressen, der [martin@example] (einen Hostnamen ohne Domain) akzeptiert. [email:filter] verwendet die Funktion [filter_var] von [PHP] (Beispiel 07), die einen vollständig qualifizierten Domainnamen verlangt ([example.com]);
- Zeile 19: [integer] gefolgt von [between:18,120];
- Zeile 22: eine Regel, die auf zwei Felder wirkt: [same:password] vergleicht den Wert eines Felds mit dem eines anderen Felds. [Laravel] bietet außerdem die Regel [confirmed], die, auf das Feld [password] angewendet, ein Feld namens [password_confirmation] verlangen würde;
- Zeilen 27–40: Die Methode [messages] liefert Meldungen, die für dieses Formular spezifisch sind. Jeder Schlüssel bezeichnet ein Feld und eine Regel ([name.required]); ein einzelner Schlüssel wie [required] würde für alle Felder gelten. Diese Meldungen haben Vorrang vor denen in den Sprachdateien (Beispiel 09).
Meldungen, die die Klasse nicht liefert, stammen aus der Datei [lang/en/validation.php] (die Datei [.env] legt die Sprache auf [en] fest; siehe Beispiel 09):
Das ist der Fall bei der Meldung der Regel [integer], die nur angezeigt wird, wenn im Altersfeld etwas anderes als eine Zahl eingegeben wird – was ein Browser nicht tut (wir werden das mit [curl] sehen).
4.7.2. Der Controller: app/Http/Controllers/RegistrationController.php
- Zeilen 14–17: die Anzeige des Formulars. Der Parameter [?html5=true] aktiviert die Browser-Validierung (siehe unten);
- Zeilen 22–25: Die Aktion akzeptiert nur gültige Formulare: Der Form Request [RegistrationRequest] wurde vor ihrem Aufruf validiert (Beispiel 08). Sie zeigt die Willkommensseite mit den validierten Daten an. (Das folgende Beispiel wird zeigen, dass es besser ist, nach einem erfolgreichen POST umzuleiten.)
Was ist mit einem ungültigen Formular? Es erreicht die Aktion nie. Der Form Request löst eine [ValidationException] aus (Beispiel 08), die [Laravel] bei einer Anfrage aus einem Browser wie folgt behandelt: Es speichert die Fehler und die eingegebenen Werte (außer Passwörtern) in der Session des Benutzers und antwortet dann mit einer Weiterleitung auf die vorherige Seite – die Formularseite. Der Browser fordert diese Seite sofort erneut an (per GET), und die Formular-View ruft die Fehler und die Benutzereingaben ab, die die Session nur einmal bereitstellt (diesen Mechanismus der „Flash“-Daten sehen wir im nächsten Beispiel). Das Formular wird also über seine GET-Aktion erneut angezeigt und nicht über die POST-Aktion: Das ist bereits das Post/Redirect/Get-Muster des folgenden Beispiels, angewendet auf Fehler.
4.7.3. Ein wiederverwendbares Feld: resources/views/components/field.blade.php
Jedes Feld wird auf dieselbe Weise angezeigt: ein Label, das Eingabefeld und, im Fehlerfall, der rot umrandete Bereich und die Meldung darunter. Eine Komponente erspart es, dies fünfmal zu schreiben:
- Zeile 5: die Parameter der Komponente: der Feldname, sein Label und sein Typ, standardmäßig [text] ;
- Zeile 8: Die Variable [$attributes] enthält die der Komponente zugewiesenen Attribute, die keine von [@props] deklarierten Parameter sind (hier [required], [min], [max] ...): Im Tag geschrieben, kopiert sie diese. Ihre Methode [class] fügt ihr das Attribut [class] hinzu, ähnlich der Direktive [@class] (Beispiel 16): Die Klasse [is-invalid] von [Bootstrap] umrandet das Feld rot, wenn es einen Fehler enthält. Die Variable [$errors] steht in allen Views zur Verfügung: Sie ist ein „Behälter“ für Meldungen (Beispiel 09) – mit den in der Session gespeicherten Fehlern des vorherigen Formulars – oder ein leerer Behälter; [has] prüft, ob ein Feld Fehler hat;
- Zeile 10: Die Funktion [old] liefert den im vorherigen Formular eingegebenen Wert, der in der Session gespeichert ist, oder [null]. Ein Feld vom Typ [password] hat nicht das Attribut [value] (Beispiel 18);
- Zeilen 13–15: Der Block [@error] ... [@enderror] wird nur angezeigt, wenn das Feld einen Fehler enthält; in diesem Fall wird seine erste Meldung in der Variablen [$message] abgelegt. Das Element [invalid-feedback] wird von [Bootstrap] rot dargestellt, unterhalb eines mit [is-invalid] gekennzeichneten Bereichs.
4.7.4. Die Views
- Zeile 12: Das Attribut [novalidate] deaktiviert die Browser-Validierung: Das Formular wird unverändert gesendet, und nur der Server validiert es. Genau das wollen wir zunächst beobachten;
- Zeilen 14–18: eine Komponente pro Feld. Die HTML5-Attribute ([required], [maxlength], [min], [max], [minlength], [type="email"]) ermöglichen es dem Browser, die Eingabe schon vor dem Absenden zu prüfen (dazu später mehr). [Laravel] leitet diese nicht aus den Validierungsregeln ab: Sie werden in der View geschrieben und müssen mit den Regeln konsistent bleiben.
- Zeilen 16–18: eine allgemeine Meldung am Seitenende, wenn das vorherige Formular Fehler enthielt ([any()] prüft, ob der Behälter mindestens eine Meldung enthält), in einem Bereich, dessen Stil in [public/css/styles.css] definiert ist (Beispiel 15). Das Attribut [role="alert"] kennzeichnet dies für Screenreader.
[$registration] enthält die validierten Daten: den Namen ohne Leerzeichen, das Alter (eine Zeichenkette; siehe Beispiel 08).
4.7.5. Ausführung
Senden wir ein Formular voller Fehler ab: ein Name aus Leerzeichen, eine E-Mail-Adresse ohne vollständige Domain, ein Alter von 12, ein zu kurzes Passwort und eine abweichende Bestätigung:
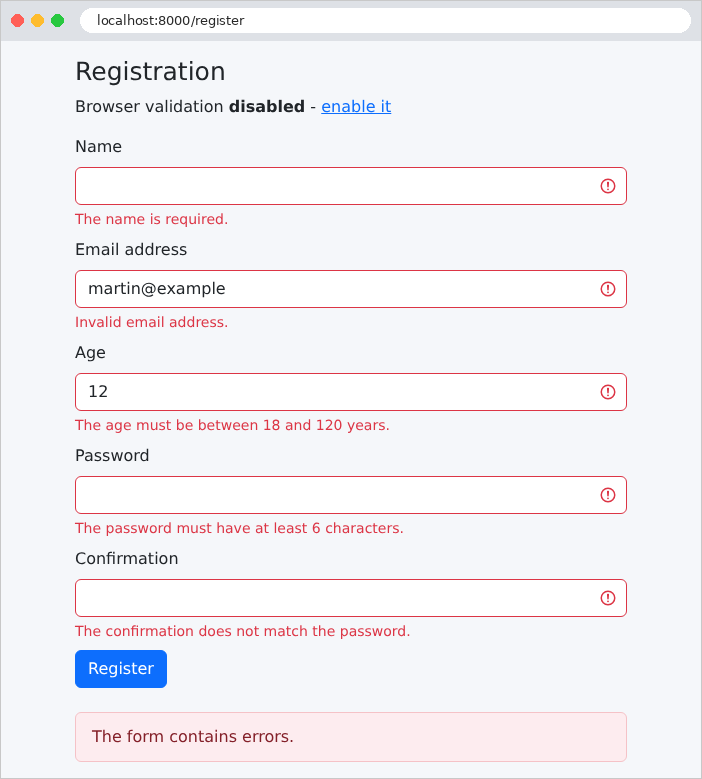
Die Eingabe wurde bewahrt (außer den Passwörtern), und jeder Fehler wird unter dem zugehörigen Feld angezeigt. Die URL ist die des Formulars, und [/register] zeigt an, dass die Seite nach der Weiterleitung von der GET-Aktion angezeigt wurde. Mit [curl] sehen wir diese Weiterleitung, wenn wir wie in Beispiel 18 das Anti-CSRF-Token mitsenden:
Sie können auch etwas senden, was ein Browser nicht senden würde, etwa ein nicht numerisches Alter. Die folgende Seite ([curl -b cookies.txt http://localhost:8000/register]) zeigt das Altersfeld mit seiner Eingabe und der Meldung der Regel [integer], die der Sprachdatei entnommen ist:
Wir sehen außerdem die von [$attributes] kopierten HTML5-Attribute: [required] (geschrieben als [required="required"], eine gleichwertige Form), [min], [max].
4.7.6. Browser-Validierung
Entfernen wir das Attribut [novalidate], indem wir dem Link „Enable“ folgen (Parameter [?html5=true]). Der Browser prüft dann die Attribute [required], [type="email"], [min], [maxlength] ... vor dem Absenden des Formulars und zeigt in einem Tooltip unter dem ersten ungültigen Feld seine eigenen Meldungen an („Bitte füllen Sie dieses Feld aus“, „Der Wert muss größer oder gleich 18 sein“ usw.): Das Formular wird nicht abgesendet, solange ein Fehler vorliegt.
Diese Validierung ist für den Benutzer bequem: Sie erfolgt sofort, ohne Hin und Her mit dem Server. Aber sie ersetzt nicht die serverseitige Validierung: Ein Benutzer kann sie deaktivieren, und ein Programm wie [curl] ignoriert sie vollständig. Die Regel gilt uneingeschränkt: Der Server validiert immer; die Validierung im Browser ist lediglich ein zusätzlicher Komfort.
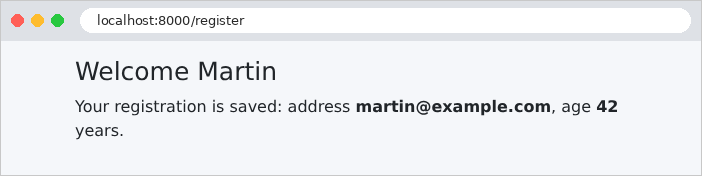
Endlich eine korrekte Eingabe. Der Name, der mit Leerzeichen davor und danach eingegeben wurde, wurde von der Middleware [TrimStrings] bereinigt:
4.8. Beispiel 20: Das Post/Redirect/Get-Muster
Wenn eine POST-Aktion eine Seite zurückgibt, ist diese Seite das Ergebnis eines POST. Aktualisiert der Benutzer die Seite (durch Drücken von [F5]), sendet der Browser die POST-Anfrage erneut, nach einer Warnung, die nur wenige lesen: Der Befehl wird zweimal gesendet, und die Nachricht wird zweimal gepostet. Das Post/Redirect/Get-Muster (PRG) vermeidet dieses Problem: Eine erfolgreiche POST-Aktion gibt keine Seite zurück, sondern antwortet mit einer Weiterleitung (Beispiel 04) auf eine GET-Seite, die der Browser sofort anfordert. Das Neuladen dieser Seite führt lediglich die GET-Aktion erneut aus.
Ein Problem bleibt: Die GET-Seite möchte eine Meldung anzeigen („Die Aufgabe wurde hinzugefügt“), aber diese Meldung kennt die POST-Aktion, und sie kann keine Variable an eine Anfrage übergeben, die noch nicht stattgefunden hat. Die Lösung: die Flash-Meldung, die von der POST-Aktion in der Session gespeichert, bis zur nächsten Anfrage aufbewahrt, angezeigt und dann verworfen wird. Das ist der Mechanismus, den [Laravel] in Beispiel 19 bereits für Formularfehler verwendet hat.
4.8.1. Der Service: app/Services/TasksService.php
Die Aufgabenliste wird von allen Benutzern gemeinsam genutzt und muss von einer Anfrage zur nächsten bestehen bleiben. In [Java], [C#] oder [Python] würde sie in einem einzigen Service im Speicher gehalten. In [PHP] ist das unmöglich: Wie wir in den Beispielen 01 und 06 gesehen haben, überlebt nichts die Anfrage. Die Liste muss daher außerhalb von [PHP] gespeichert werden: in einer Datenbank, einer Datei ... oder im Cache von [Laravel], den wir hier verwenden.
- Zeile 18: Die Schnittstelle [Cache] bietet Zugriff auf den Cache der Anwendung: einen Speicher für Schlüssel→Wert-Paare. Die Datei [.env] der Beispiele speichert diese Daten in Dateien im Ordner [storage/framework/cache] ([CACHE_STORE=file], Beispiel 01); in der Produktion wird ein dedizierter Server wie [Redis] bevorzugt. [get] liefert den unter einem Schlüssel gespeicherten Wert oder den als zweiten Parameter angegebenen Standardwert. Es kann jeder Wert gespeichert werden (hier ein Array von Zeichenketten): [Laravel] serialisiert ihn – das heißt, es wandelt ihn in Text um – mit der Funktion [serialize] von [PHP];
- Zeilen 27–32: Der Entwicklungsserver kann wie ein Produktionsserver mehrere Anfragen gleichzeitig in mehreren Prozessen verarbeiten (die Umgebungsvariable [PHP_CLI_SERVER_WORKERS] legt die Anzahl der Prozesse für [php artisan serve] fest). Zwei gleichzeitige Einfügungen könnten dieselbe Liste lesen, jeweils ihre eigene Aufgabe hinzufügen und sie dann zurückschreiben: Der zweite Schreibvorgang würde die erste Aufgabe überschreiben. Eine Sperre (Lock) stellt sicher, dass immer nur eine Anfrage den von ihr geschützten Code ausführt: [Cache::lock('tasks-lock', 10)] erzeugt eine benannte Sperre – die ebenfalls im Cache gespeichert wird –, die nach spätestens 10 Sekunden abläuft (falls die Anfrage, die sie hält, abrupt beendet würde); [block(5, function)] wartet bis zu 5 Sekunden darauf, dass die Sperre verfügbar wird, erwirbt sie, führt die Funktion aus und gibt sie dann frei. Das Schlüsselwort [use] in einer anonymen Funktion gibt ihr Zugriff auf eine Variable der umgebenden Funktion (hier [$label]); eine Pfeilfunktion sieht diese Variablen dagegen automatisch;
- Zeile 31: [forever] speichert einen Wert unbegrenzt; [put(key, value, seconds)] würde ihn für eine bestimmte Dauer speichern.
4.8.2. Der Controller: app/Http/Controllers/TasksController.php
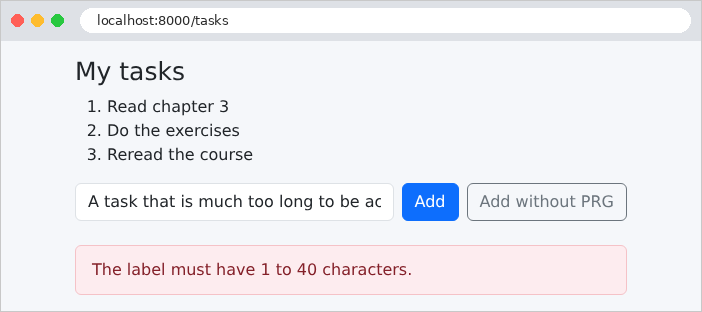
- Zeilen 26–31: Die Eingabe wird manuell validiert, um das Beispiel einfach zu halten. Eine ungültige Eingabe wird erneut angezeigt, ohne Weiterleitung: Es gibt nichts, wogegen man sich bei einem doppelten Absenden schützen müsste, da nichts geändert wurde. [mb_strlen] zählt die Zeichen einer UTF-8-Zeichenkette;
- Zeile 36: die Weiterleitung auf die GET-Seite mit dem Namen [tasks]. Die Methode [with] einer Weiterleitung legt eine Flash-Meldung in der Session ab: Daten, die nur für die nächste Anfrage aufbewahrt werden;
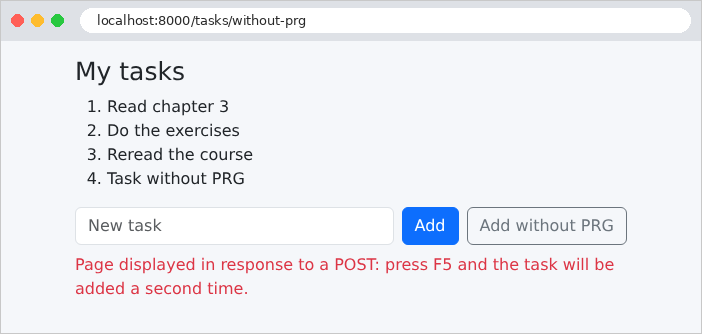
- Zeilen 40–43: das Gegenbeispiel: eine Seite als Antwort auf POST. Der Operator [?:] liefert seinen linken Operanden, wenn dieser „wahr“ ist (hier eine nicht leere Zeichenkette), andernfalls den rechten Operanden.
Die Routing-Tabelle:
4.8.3. Die Views
- Zeilen 13–15: Der Block [@session('message')] ... [@endsession] wird nur angezeigt, wenn die Session einen Eintrag [message] enthält; in diesem Fall wird sein Wert in der Variablen [$value] abgelegt. Die Klasse [alert alert-success] von [Bootstrap] zeigt die Meldung in einem grünen Rahmen an.
- Zeile 15: Das Attribut [formaction] eines Buttons sendet das Formular an eine andere Adresse als die, die sein Attribut [action] angibt: Ein einziges Formular kann so zwei verschiedene Aktionen auslösen.
4.8.4. Wo werden Flash-Meldungen gespeichert?
Zwischen der POST-Anfrage und der darauffolgenden GET-Anfrage muss die Meldung irgendwo gespeichert werden: in der Session des Benutzers. Die [Laravel]-Session wird auf dem Server gespeichert: Die Datei [.env] der Beispiele legt sie in einer Datei im Ordner [storage/framework/sessions] ab ([SESSION_DRIVER=file]), mit einer Datei pro Benutzer. Der Browser erhält dagegen nur eine Session-ID im Cookie [example20_session] (der Name leitet sich von [APP_NAME] ab), das er mit jeder Anfrage zurücksendet. Untersuchen wir das mit [curl], wobei wir die Cookies in einer Datei speichern (Optionen [-c] und [-b], Beispiel 18) und das Anti-CSRF-Token mitsenden:
Die Antwort auf POST ist eine Weiterleitung (Statuscode 302, Header [Location]), begleitet vom Session-Cookie. Sein Wert ist verschlüsselt mit dem Schlüssel [APP_KEY] (das ist die Aufgabe der Middleware [EncryptCookies] in der Gruppe [web]): Der Benutzer kann ihn weder lesen noch ändern. Entschlüsselt enthält er nur die Session-ID – 40 zufällige Zeichen –, die auch der Name der Session-Datei auf dem Server ist: [storage/framework/sessions/HNuWctWJ0HcPvmsAhFN5v3iCiw1SFFDMXv46F6og]. Hier ist diese Datei nach der POST-Anfrage (über mehrere Zeilen dargestellt):
Das ist ein serialisiertes [PHP]-Array: [a:4] bezeichnet ein Array mit 4 Elementen, [s:6:"_token"] eine Zeichenkette von 6 Byte ... Es enthält das Anti-CSRF-Token der Session, die URL der vorherigen Seite ([_previous], die von der Weiterleitung auf die vorherige Seite in Beispiel 19 verwendet wird), unsere Meldung und die Liste [_flash] der Flash-Daten. Am Ende jeder Anfrage werden die während der Anfrage gesetzten Flash-Daten (Liste [new]) in die Liste [old] verschoben, und die Daten, die bereits in [old] standen, werden entfernt: So überlebt ein Flash-Datum genau eine Anfrage. Folgen wir der Weiterleitung, indem wir das Cookie zurücksenden:
Die Meldung wird angezeigt, und nach dieser Anfrage enthält die Session-Datei sie nicht mehr:
Eine neue GET-Anfrage würde die Meldung nicht mehr anzeigen. Die Aufgabenliste dagegen ist in einer Cache-Datei gespeichert, deren Name anhand des Schlüssels berechnet wird ([storage/framework/cache/data/55/d8/55d8727a05eb80b0788af57a5317f3e0a1f4aa55]):
Die ersten zehn Ziffern stellen das Ablaufdatum des Werts dar (hier: nie); der Rest ist die serialisierte Liste.
4.8.5. Ausführung
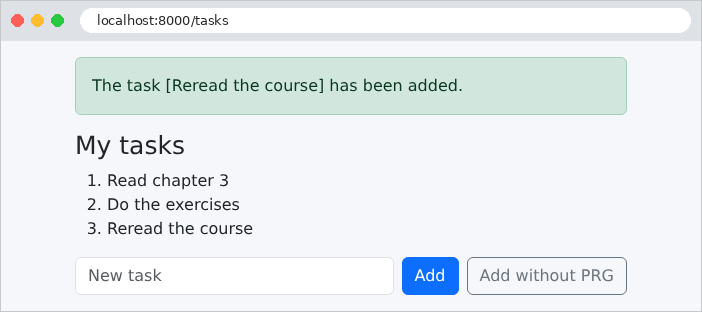
Hinzufügen einer Aufgabe: Der Browser ist der Weiterleitung gefolgt; die URL entspricht der GET-Seite, die gefahrlos neu geladen werden kann.
Eine ungültige Eingabe, erneut angezeigt mit ihrer Fehlermeldung:
Das Gegenbeispiel: Die Seite ist die Antwort auf POST, und ihre URL lautet [/tasks/without-prg]. Wenn Sie auf [F5] drücken, fragt der Browser, ob das Formular erneut gesendet werden soll; stimmen Sie zu, wird die Aufgabe ein zweites Mal hinzugefügt.
4.9. Beispiel 21: Links, Buttons und Bestätigung
Ein Grundsatz des HTTP-Protokolls: Eine GET-Anfrage ändert nichts. Browser, Suchmaschinen und Werkzeuge, die Seiten vorab laden, folgen Links nach Belieben, ohne den Benutzer um Erlaubnis zu fragen. Ein Link zum „Löschen“ ([<a href="/contacts/2/delete">]) wäre daher gefährlich: Ein Bot, der die Website durchsucht, würde alles löschen. In einer Webanwendung gilt:
- Das Anzeigen erfolgt über einen Link ([<a href>]), der eine GET-Anfrage sendet;
- das Ändern (Speichern, Duplizieren, Löschen) erfolgt über einen Button in einem Formular, das durch ein Anti-CSRF-Token geschützt ist.
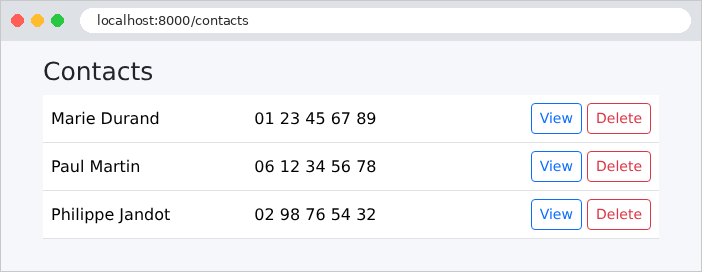
Dieses Beispiel verwaltet eine Kontaktliste und zeigt vor jedem Löschen ein Bestätigungsfenster an.
4.9.1. Der Service: app/Services/ContactsService.php
Die Kontakte werden wie die Aufgaben in Beispiel 20 im Cache gespeichert. Jeder Kontakt ist ein unveränderliches [Contact]-Objekt (eine ID, ein Name, eine Telefonnummer), gespeichert in einem Array zusammen mit der zuletzt vergebenen ID. Einige Anmerkungen zu [PHP]:
- Zeilen 29–37: Alle Änderungen folgen demselben Muster: die Sperre erwerben, die Daten lesen, sie ändern, sie zurückschreiben und die Sperre freigeben. Diese Methode schreibt das Array einmal; jede Änderung übergibt ihr eine Funktion (vom Typ [callable], „aufrufbar“), die die Daten erhält und ändert. Die Funktion muss das Array selbst ändern, nicht eine Kopie: Ihr Parameter ist als [array &$data] deklariert, wobei [&] eine Übergabe per Referenz angibt (ohne [&] wird ein Array kopiert; siehe Beispiel 06);
- Zeilen 51–63: Ein Kontakt ist unveränderlich: Es wird ein neuer erzeugt, der den alten im Array ersetzt. Eine Zuweisung ist ein Ausdruck, dessen Wert der zugewiesene Wert ist: [return $data['contacts'][$i] = new Contact(...)] ersetzt den Kontakt und gibt ihn zurück;
- Zeile 68: [++] vor einer Variablen erhöht sie um 1 und gibt den neuen Wert zurück;
- Zeile 80: [array_splice] entfernt ein Element aus dem Array und nummeriert die folgenden Elemente neu;
- Die Methoden geben für einen nicht existierenden Kontakt [null] zurück: Es ist Sache des Controllers, über die Antwort zu entscheiden.
4.9.2. Der Controller: app/Http/Controllers/ContactsController.php
- Zeilen 19–23: eine Hilfsfunktion: Ein nicht existierender Kontakt beendet die Aktion mit einer 404-Antwort ([abort_if], siehe Beispiel 15);
- Zeilen 26–34: die beiden GET-Aktionen, die nichts ändern: die Liste und der Datensatz eines Kontakts;
- Zeilen 37–42: das Speichern des Datensatzes: eine POST-Aktion, die dem PRG-Schema folgt. Dieselbe URL [/contacts/2] wird je nach Methode von zwei verschiedenen Aktionen behandelt: GET zeigt an, POST speichert;
- Zeilen 45–50: das Duplizieren – eine weitere POST-Aktion, ausgelöst durch einen zweiten Button im selben Formular;
- Zeilen 53–57: das Löschen, behandelt durch eine DELETE-Anfrage.
Die Routing-Tabelle:
- Zeile 12: Das Löschen ist für die HTTP-Methode DELETE deklariert, die das HTTP-Protokoll für das Löschen einer Ressource vorsieht. Ein HTML-Formular kann jedoch nur GET- und POST-Anfragen senden. [Laravel] umgeht diese Einschränkung: Ein POST-Formular mit einem versteckten Feld [_method] mit dem Wert [DELETE] (oder [PUT], [PATCH]) wird als Anfrage mit dieser Methode behandelt. Das ist das Method Spoofing, das in Views von der Direktive [@method] umgesetzt wird.
4.9.3. Die Views
- Zeile 13: ein Link, der durch die Klassen von [Bootstrap] ([btn] ...) als Button dargestellt wird: Das Erscheinungsbild hat nichts mit der HTTP-Methode zu tun. [route('contacts.details', $contact->id)] setzt die ID in den Pfad ein: [/contacts/2] (ein einzelner Parameter kann ohne Array übergeben werden);
- Zeilen 15–22: ein Formular für jeden „Löschen“-Button, ohne weitere Felder als das Token und die Methode. Die Klasse [d-inline] zeigt es in derselben Zeile wie den Link an. Das Attribut [data-confirmation] enthält die Bestätigungsmeldung; die [data-...]-Attribute sind nicht festgelegt und für das [JavaScript] der Seite bestimmt;
- Zeile 18: das Anti-CSRF-Token (Beispiel 18), erforderlich für jede Anfrage, die kein GET ist;
- Zeile 20: Die Direktive [@method] schreibt das versteckte Feld [_method]: [<input type="hidden" name="_method" value="DELETE">].
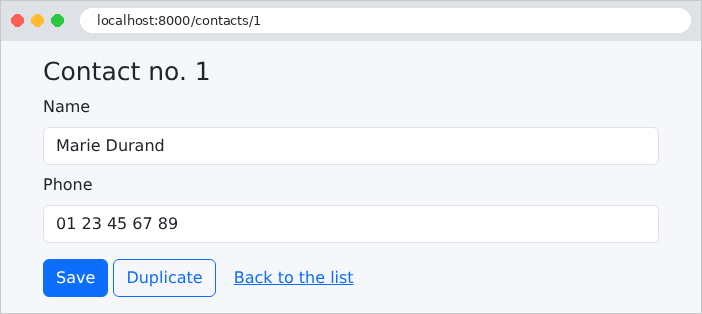
- Zeilen 16–18: zwei Submit-Buttons für dasselbe Formular: „Speichern“ sendet das Formular an die Adresse, die sein Attribut [action] angibt, und „Duplizieren“ sendet es an die Adresse, die sein Attribut [formaction] angibt (Beispiel 20). Dieses Formular verwendet [@method] nicht: Das Feld [_method] würde von beiden Buttons gesendet, und auch das Duplizieren würde zu einer PUT- oder DELETE-Anfrage;
- Zeile 19: Rückkehr zur Liste: ein Link.
4.9.4. Das Bestätigungsfenster
Der Browser kann ein Bestätigungsfeld anzeigen (die [JavaScript]-Funktion [confirm]), aber es ist wenig ansprechend, und sein Aussehen hängt vom Browser ab. Hier verwenden wir ein modales Fenster von [Bootstrap], das von einigen Zeilen [JavaScript] angezeigt wird. Das Fenster ist ein Fragment, das in das Template eingebunden ist und daher – wenn auch verborgen – auf allen Seiten vorhanden ist:
- Zeile 2: Die Klasse [d-none] von [Bootstrap] blendet das Element aus;
- Zeilen 3–4: der graue Hintergrund, gefolgt vom Fenster, werden durch die Klassen von [Bootstrap] dargestellt;
- Zeile 11: die Position der Meldung;
- Zeilen 14–15: die beiden Buttons vom Typ [button] (nicht [submit]: Sie senden kein Formular ab), unterschieden durch ihr Attribut [data-action].
- Zeile 19: das Fenster, eingebunden auf allen Seiten;
- Zeile 21: das Skript, am Ende der Seite platziert: Wenn es ausgeführt wird, existieren die Elemente, die es sucht, bereits. Es liegt im Ordner [public/js].
Das Skript [public/js/app.js]:
- Zeile 3: Der Code ist in eine anonyme Funktion eingeschlossen, die sofort ausgeführt wird; ihre Variablen stören die der anderen Skripte der Seite nicht;
- Zeilen 4–6: das Fenster, die Stelle der Meldung und das Formular, das auf Bestätigung wartet;
- Zeilen 9–14: Für jedes Formular mit einem Attribut [data-confirmation] wird das Ereignis [submit] – ausgelöst beim Absenden des Formulars – abgefangen. [preventDefault()] setzt das Absenden aus; das Formular wird in die Warteposition gestellt, und seine Meldung ([dataset.confirmation], der Wert des Attributs [data-confirmation]) wird im Fenster angezeigt, das erscheint;
- Zeilen 19–25: ein einziger Handler für Klicks im Fenster: [event.target] ist das angeklickte Element; sein Attribut [data-action] gibt an, um welchen Button es sich handelt. „Ja“ sendet das wartende Formular mit der Methode [submit()] ab, die – anders als ein Klick auf einen Button – das Ereignis [submit] nicht auslöst (sonst würde das Fenster erneut erscheinen); „Nein“ blendet das Fenster aus.
Ohne [JavaScript] wird das Formular einfach ohne Bestätigung abgesendet: Die Seite bleibt benutzbar. Das ist Progressive Enhancement: [JavaScript] bringt Komfort, aber die Anwendung hängt nicht davon ab.
4.9.5. Ausführung
Die Kontaktliste:
Ein Klick auf „Delete“ zeigt das Bestätigungsfenster an:
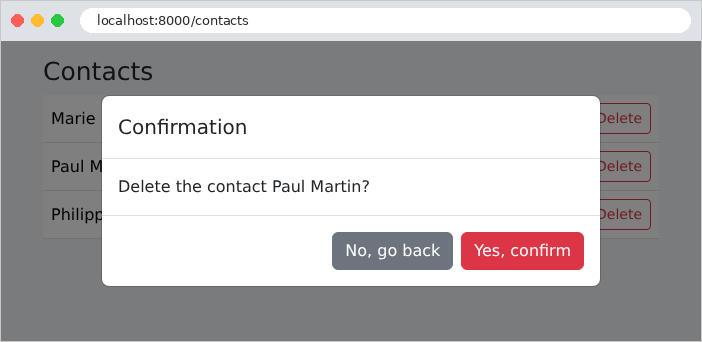
Nach der Bestätigung: die (simulierte) DELETE-Anfrage, die Weiterleitung und die Pop-up-Meldung:
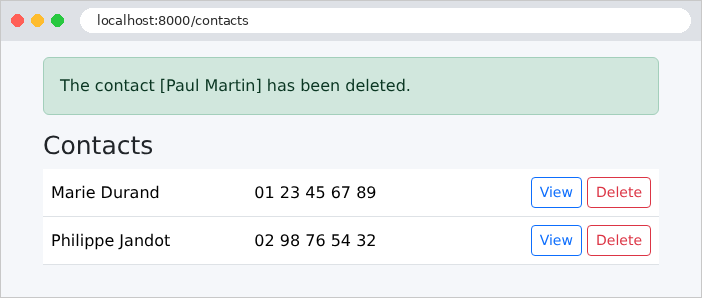
Das Profil eines Kontakts mit seinen beiden Sende-Buttons:
Eine Anfrage ohne Anti-CSRF-Token wird abgewiesen, und ein nicht existierender Kontakt liefert einen 404-Fehler:
Die Fehlerseiten sind weiterhin die englischen von [Laravel]. Das Kapitel zum Lebenszyklus einer Anfrage zeigt, wie sie sich durch eigene Seiten ersetzen lassen.