8. Authentifizierung und Autorisierung
Bei jeder Anfrage stellen sich zwei verschiedene Fragen:
- Wer ist der Benutzer? Das ist die Authentifizierung: Der Benutzer hat sich mit Benutzername und Passwort identifiziert, und jede folgende Anfrage muss belegen, dass sie von ihm stammt;
- Hat er die Berechtigung, auf diese Seite zuzugreifen? Das ist die Autorisierung: In der Fallstudie verwaltet nur ein Benutzer mit der Rolle ADMIN die Ärzte und Klienten.
Der Identitätsnachweis muss jede Anfrage begleiten. [Laravel] speichert die ID des angemeldeten Benutzers typischerweise in dessen Session (siehe das Kapitel über Scopes), was die einfachste Lösung für eine Webanwendung ist. Die Fallstudie verwendet in allen ihren Versionen ([ASP.NET Core MVC], [Spring MVC], [NestJS], [Flask]) stattdessen ein Token (JWT (*JSON Web Token*)), das wir auch hier verwenden werden: Nach der Anmeldung erzeugt der Server ein Token, das die Identität des Benutzers enthält, und signiert es mit einem geheimen Schlüssel. Das Token wird in einem Cookie gespeichert; der Browser sendet es bei jeder Anfrage zurück; der Server überprüft die Signatur. Der Benutzer kann sein Token lesen, aber nicht verändern: Jede Änderung macht die Signatur ungültig. Das Format ist standardisiert (RFC 7519), wird von allen Programmiersprachen verstanden, und das Token enthält sein Ablaufdatum. Vor allem muss der Server nichts speichern: Jeder Server, der den Schlüssel kennt, kann das Token überprüfen.
[Laravel] verfügt über ein vollständiges Authentifizierungssystem, dessen Komponenten wir unverändert verwenden werden:
- Die Authentifizierung übernimmt ein *Guard*: ein Objekt, das bei jeder Anfrage den authentifizierten Benutzer identifiziert. [Laravel] stellt einen Guard bereit, der die Session liest; wir schreiben unseren eigenen, der das Token liest, in wenigen Zeilen. Der Rest der Anwendung sieht nur den Guard: [auth()->user()], [#[CurrentUser]] und [@auth] in den Views;
- Den Schutz der Seiten übernimmt die Route-Middleware (vorheriges Kapitel): [auth] verlangt einen authentifizierten Benutzer, [can:admin] verlangt eine Autorisierung;
- Autorisierungen werden durch Gates beschrieben (z. B. in Beispiel 26);
- Passwörter werden von der Fassade [Hash] gehasht (mit dem Algorithmus *bcrypt*), und die Begrenzung der Versuche übernimmt die Fassade [RateLimiter] (Beispiel 27).
Das Erzeugen und Überprüfen der Token übernimmt die Bibliothek [firebase/php-jwt], die am weitesten verbreitete in [PHP], die von der Datei [composer.json] der Beispiele installiert wird.
8.1. Beispiel 25: Anmeldung, Token, geschützte Seite
8.1.1. Konfiguration: .env, config/jwt.php und config/auth.php
Das Token wird mit einem geheimen Schlüssel signiert, der nicht fest im Code stehen darf. Jetzt ist es an der Zeit, die Konfiguration wirklich vom Code zu trennen. Die Einstellungen, die für eine Installation spezifisch sind, stehen in der Datei [.env] (Beispiel 01), die nun zwei neue Zeilen enthält:
Der Standard verlangt für den verwendeten Algorithmus (HMAC-SHA256) einen Schlüssel von mindestens 256 Bit, also 32 Bytes; die Bibliothek lehnt einen kürzeren Schlüssel ab. Der Code liest jedoch nicht die Datei [.env], sondern die Konfiguration der Anwendung – eine Gruppe von [PHP]-Dateien im Ordner [config], von denen jede ein Array zurückgibt. Wir erstellen die Datei [config/jwt.php]:
- Zeile 6: Die Funktion [env] liest eine Variable aus der Prozess-Umgebung oder, falls dort nicht vorhanden, aus der Datei [.env]; ihr zweiter Parameter ist ein Standardwert. Eine Umgebungsvariable hat Vorrang vor der Datei: In der Produktion wird der geheime Schlüssel von der Umgebung bereitgestellt, und die Datei [.env] enthält keinen;
- Zeile 8: Umgebungsvariablen sind Zeichenketten: [(int)] wandelt die Dauer in eine ganze Zahl um.
Der Code liest diese Werte mit der Funktion [config]: [config('jwt.secret')] verweist auf den Schlüssel [secret] in der Datei [jwt.php]. [env] wird nur in Konfigurationsdateien aufgerufen: In der Produktion fasst der Befehl [php artisan config:cache] die gesamte Konfiguration zur Beschleunigung in einer einzigen Datei zusammen, und [.env] wird nicht mehr gelesen. Die Datei [config/auth.php] konfiguriert die Authentifizierung:
[Laravel] hat eine eigene Authentifizierungskonfiguration (die Datei [vendor/laravel/framework/config/auth.php]; siehe Beispiel 01); die Konfiguration der Anwendung ergänzt sie: Die Schlüssel, die sie liefert, ersetzen die des Frameworks, während die übrigen ihre Werte behalten. Wir deklarieren einen Guard mit dem Namen [jwt] mit dem Treiber [jwt] (Zeile 12) und legen ihn als Standard-Guard fest (Zeile 7). Der Treiber [jwt] existiert in [Laravel] nicht: Wir definieren ihn in [bootstrap/app.php].
Unter [Linux] oder [macOS] würden wir die Anwendung wie folgt mit einem anderen Schlüssel starten:
und unter [Windows] (PowerShell):
8.1.2. Benutzer: app/Auth/User.php und UsersService.php
- Zeile 9: ein Benutzer. [Laravel] erwartet, dass authentifizierte Benutzer die Schnittstelle [Authenticatable] implementieren: Ihre Methoden liefern ihm die ID des Benutzers, sein gehashtes Passwort und das Token der Funktion „Angemeldet bleiben“, das hier nicht nötig ist. In einer typischen Anwendung implementiert das [Eloquent]-Modell der Benutzertabelle (nächstes Kapitel) sie;
- Zeilen 12–18: der Login, der Name, die Rolle, der Passwort-Hash und der Inhalt des Tokens, das den Benutzer authentifiziert hat (leer bei einem Benutzer, der aus der Benutzerliste abgerufen wurde). Ein Server speichert niemals ein Passwort, nicht einmal verschlüsselt: Würde die Datenbank gestohlen, wären es auch die Passwörter (und viele Menschen verwenden überall dasselbe Passwort). Er speichert das Ergebnis einer Hash-Funktion, einer Einwegfunktion: Man kann den Hash eines Passworts berechnen, aber aus einem Hash kein Passwort zurückgewinnen. Um ein eingegebenes Passwort zu überprüfen, berechnet man seinen Hash und vergleicht ihn mit dem gespeicherten.
- Zeilen 11–14: Zwei Testbenutzer, fest im Programm hinterlegt (Beispiel 28 und die Fallstudie füllen damit eine Datenbank): für jeden Login der Name, die Rolle und der Passwort-Hash. Der Hash wird mit dem Algorithmus bcrypt erzeugt, der für Passwörter entwickelt wurde. Er hat zwei Besonderheiten. Er ist absichtlich langsam, mit einstellbarem Grad der Langsamkeit (dem Cost, hier auf 10 gesetzt: 2^10 Rechenzyklen, was den Hash [$10$] ergibt): einige Dutzend Millisekunden, für einen Benutzer nicht wahrnehmbar, die es für einen Angreifer aber sehr teuer machen, Milliarden von Passwörtern auszuprobieren. Er ist gesalzen: Ein zufällig erzeugtes Salt wird vor dem Hashen mit dem Passwort vermischt und im Hash selbst gespeichert (die 22 Zeichen nach [$10$]); zwei Benutzer mit demselben Passwort haben daher unterschiedliche Hashes. Die Hashes wurden ein für alle Mal von der Funktion [password_hash] von [PHP] berechnet (Zeile 10): Sie bei jeder Anfrage zu berechnen, wäre unnötige Zeitverschwendung, da die Anwendung bei jeder Anfrage neu aufgebaut wird. [bcrypt] berücksichtigt nur die ersten 72 Bytes eines Passworts: Die Fallstudie trägt dem Rechnung;
- Zeilen 16–23: der Benutzer zu einem Login oder [null]. [isset] prüft, ob ein Schlüssel existiert; die Zuweisung [[$name, $role, $hash] = ...] zerlegt ein Array: Jede Variable erhält das entsprechende Element.
8.1.3. Der Authentifizierungsservice: app/Auth/AuthService.php
- Zeilen 20–30: die Überprüfung eines Benutzernamens und eines Passworts. [Hash::check] hasht das eingegebene Passwort mit dem Salt des gespeicherten Hashs und vergleicht die beiden Hashes. Ein unbekannter Benutzername und ein falsches Passwort liefern dasselbe Ergebnis, [null];
- Zeilen 33–45: das Erzeugen des Tokens. Sein Inhalt ist ein Array von Claims über den Benutzer. Einige haben standardisierte Namen: [sub] (*subject*), die Kennung des Benutzers; [iat] (*issued at*), das Erstellungsdatum; [exp] (*expiration*), das Ablaufdatum. Daten werden in Sekunden seit dem 1. Januar 1970 angegeben (die Funktion [time()] von [PHP]). Die übrigen Felder sind optional: hier der Name und die Rolle. [JWT::encode] erzeugt das Token und signiert es mit dem Algorithmus [HS256] (HMAC-SHA256, eine Signatur mit einem gemeinsamen geheimen Schlüssel);
- Zeilen 49–58: die Überprüfung des Tokens. [JWT::decode] überprüft die Signatur und das Ablaufdatum und gibt dann die Claims zurück (ein Objekt, das von [(array)] in ein Array umgewandelt wird). Jede Auffälligkeit (gefälschtes, abgelaufenes oder fehlerhaftes Token) löst eine Exception aus; [catch (Throwable)] fängt sie alle ab ([Throwable] ist die Schnittstelle für alle Exceptions und Fehler von [PHP]; der Variablenname ist optional, wenn er nicht verwendet wird). Das [Key]-Objekt verbindet den Schlüssel mit einem Algorithmus: Ein Token, das einen anderen Algorithmus angibt (oder gar keinen, [none]), würde abgelehnt. Das gültige Token wird zu einem [User] ohne Hash, zusammen mit seinen Claims (Parameter mit dem Namen [claims]).
8.1.4. Der Guard: bootstrap/app.php
- Zeile 20: Das Token ist bereits signiert; das Cookie, das es trägt, wird nicht verschlüsselt (Beispiel 22), sodass es untersucht werden kann;
- Zeile 22: Die Middleware [auth] leitet anonyme Besucher auf die Anmeldeseite um;
- Zeilen 28–39: [Auth::viaRequest] definiert einen Guard-Treiber mit einer einfachen Funktion: Sie erhält die Anfrage und gibt den authentifizierten Benutzer zurück, oder [null] für einen anonymen Besucher. Sie wird nur aufgerufen, wenn die Anwendung den Benutzer benötigt, und sobald sie einen gefunden hat, [Laravel] behält ihn für die gesamte Anfrage (bei einem anonymen Besucher wird sie bei jeder Anfrage aufgerufen) (die Middleware [auth], [auth()->user()] ...). Sie lehnt nichts ab: Sie bestimmt, wer der Benutzer ist. Das ist die Authentifizierung. [app(AuthService::class)] fordert ein Objekt vom Container an (siehe Beispiel 06): Die Funktion [app] verschafft überall Zugriff auf den Container;
- Zeilen 34–39: Hat der Browser ein Cookie gesendet, dessen Token aber ungültig ist (abgelaufen oder manipuliert), nutzen wir die Gelegenheit, es zu löschen. [Cookie::forget] erstellt ein leeres Cookie, das bereits abgelaufen ist; [Cookie::queue] stellt es in die Warteschlange: Die Middleware [AddQueuedCookiesToResponse] der Gruppe [web] fügt es der Antwort hinzu, welche Antwort es auch sein mag.
8.1.5. Die Controller
- Zeilen 30–34: die Anmeldung. Schlägt sie fehl, wird das Formular mit dem eingegebenen Benutzernamen und einer bewusst vagen Meldung erneut angezeigt: Die Meldung „unbekannter Benutzername“ würde einem Angreifer verraten, welche Benutzernamen existieren;
- Zeilen 39–41: Bei Erfolg wird das Token in einem Cookie gespeichert, und der Benutzer wird auf die geschützte Seite umgeleitet (PRG-Schema). Das Cookie ist [httpOnly]: Das [JavaScript] der Seite kann es nicht lesen, was das Token gegen Skript-Injection (XSS) schützt; es ist [sameSite: 'lax']: Der Browser sendet es nicht bei einer POST-Anfrage, die von einer anderen Website stammt, was die Anwendung vor CSRF-Angriffen schützt (Beispiel 18); seine Lebensdauer (in Minuten) entspricht der des Tokens. In der Produktion würden wir für HTTPS [secure: true] hinzufügen: Das Cookie würde dann nie über eine unverschlüsselte Verbindung gesendet;
- Zeilen 46–49: Die Abmeldung löscht das Cookie ([withoutCookie]). Das ist eine POST-Action: Ein einfacher Link auf [/logout], den man auf einer anderen Website oder in einem Bild platziert, kann den Benutzer nicht ohne sein Wissen abmelden. Beachten Sie eine Einschränkung von Token: Das Token selbst bleibt bis zu seinem Ablauf gültig. Wer eine Kopie davon angefertigt hat, könnte es weiterhin verwenden. Deshalb ist die Lebensdauer von Token begrenzt.
- Zeile 14: Das Attribut [#[CurrentUser]] fordert den authentifizierten Benutzer vom Container an – den, den der Guard gefunden hat (zu Parameter-Attributen siehe Beispiel 12). Die Action ist durch die Middleware [auth] geschützt (siehe die Routing-Tabelle): Sie erhält garantiert einen Benutzer. Er ließe sich auch über [auth()->user()] oder [$request->user()] ermitteln.
Die Routing-Tabelle:
- Zeile 14: Die Middleware [auth] schützt die Profilseite. Bei einem anonymen Besucher löst sie eine [AuthenticationException]-Exception aus, die [Laravel] in eine Umleitung auf die Anmeldeseite umwandelt ([redirectGuestsTo]). [auth] ist ein Alias – ein Kurzname, den [Laravel] mit der Middleware [Illuminate\Auth\Middleware\Authenticate] verknüpft. Eine Gruppe von Routen lässt sich auf einmal schützen: [Route::middleware('auth')->group(...)].
8.1.6. Die Views
- Zeile 6: Das Anmeldeformular ist, wie alle Formulare, gegen gefälschte Anfragen geschützt (Beispiel 18);
- Zeile 9: Der eingegebene Login wird nach einem fehlgeschlagenen Versuch erneut angezeigt.
- Zeilen 8–10: Der Inhalt des Tokens, zu Anschauungszwecken angezeigt;
- Zeilen 13–16: die Abmeldung über ein Formular, das auf eine einzige Schaltfläche reduziert ist.
8.1.7. Ausführung
Fordern wir die geschützte Seite [/profile] an, ohne angemeldet zu sein:
Ein falsches Passwort:
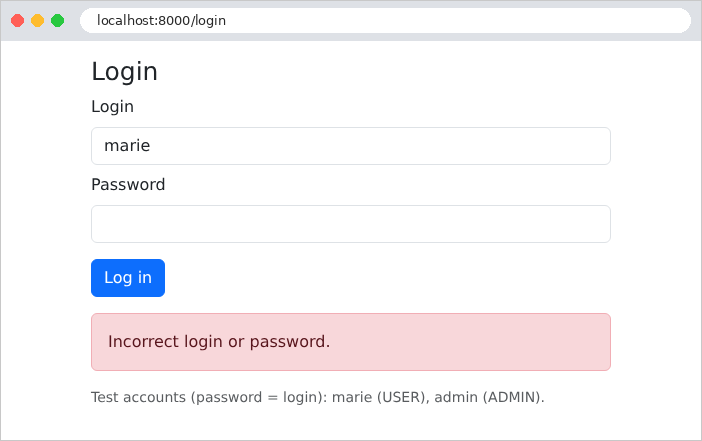
Anmeldung erfolgreich. Mit [curl] müssen Sie zuerst das Formular anfordern, um das Anti-CSRF-Token und das Session-Cookie zu erhalten (Beispiel 18), und dann das Formular absenden, wobei Sie das erhaltene Cookie beibehalten:
Das Token besteht aus drei durch Punkte getrennten Teilen, die jeweils Base64-codiert sind: dem Header, dem Inhalt und der Signatur. Die ersten beiden Teile lassen sich ohne Schlüssel decodieren:
Die Ablaufzeit liegt eine Stunde (3.600 Sekunden) nach der Erstellung. Im Browser zeigt die Profilseite denselben Inhalt an:
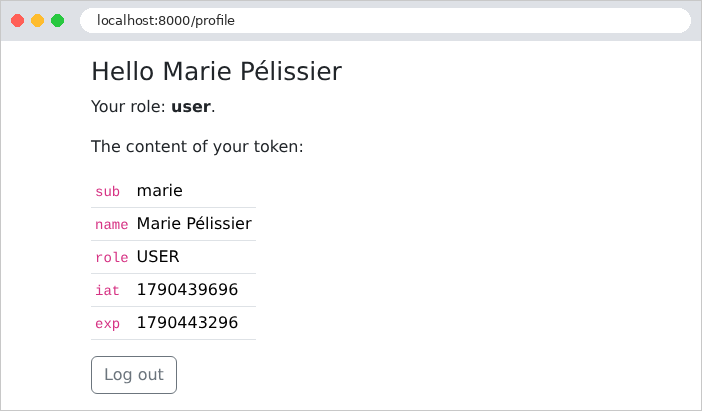
Ein böswilliger Benutzer ändert sein Token: Er ersetzt im Inhalt die Rolle [USER]*** durch [ADMIN]***, codiert diesen Teil erneut in Base64 und behält die ursprüngliche Signatur bei. Der Server berechnet die Signatur des geänderten Inhalts neu, die nun nicht mehr übereinstimmt:
Das gefälschte Token wird abgelehnt und gelöscht (der Wert [deleted] und das abgelaufene Datum weisen den Browser an, das Cookie zu löschen). Um eine gültige Signatur zu erzeugen, müsste man den geheimen Schlüssel kennen – daher die Wichtigkeit, ihn geheim zu halten und einen langen, zufälligen Schlüssel zu wählen.
8.2. Beispiel 26: Rollen
Beispiel 26 fügt eine Administrationsseite hinzu, die auf die Rolle ADMIN beschränkt ist. Es werden nur neue oder geänderte Dateien angezeigt.
8.2.1. Eine Autorisierung: bootstrap/app.php
- Zeile 44: Die Fassade [Gate] (ein „Tor“) definiert eine Autorisierung mit dem Namen [admin]. Die Funktion erhält den authentifizierten Benutzer (und optional weitere Parameter, zum Beispiel das Objekt, auf das zugegriffen werden soll) und gibt [true] zurück, wenn der Benutzer die verlangte Berechtigung hat. Eine Berechtigung kann auf verschiedene Weise überprüft werden: [Gate::allows('admin')] oder [Gate::authorize('admin')] (das eine Exception, 403, auslöst) im Code, [@can('admin')] in den Views und die Middleware [can:admin] bei den Routen. Bei einer größeren Zahl von Regeln empfiehlt [Laravel] , sie nach Modellklassen in Policies (*policies*) zu gruppieren.
8.2.2. Die Routing-Tabelle und der Controller
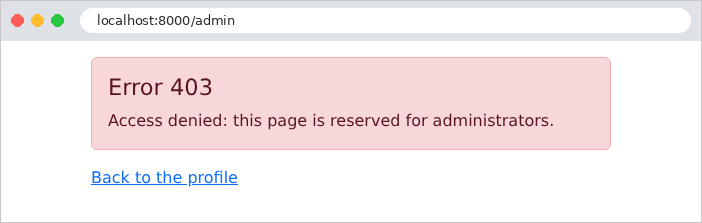
- Zeile 19: zwei Middleware-Komponenten, die der Reihe nach ausgeführt werden: [auth] überprüft, ob ein Benutzer authentifiziert ist (andernfalls Umleitung auf die Anmeldeseite), danach [can:admin] , ob der Benutzer die Berechtigung [admin] hat (andernfalls ein 403-Fehler, *Forbidden*). Der Text nach [:] ist der Parameter der Middleware, den [Laravel] ihr nach [$next] übergibt. Der Unterschied zwischen den beiden Ablehnungsantworten ist bedeutsam: Für einen Benutzer, der authentifiziert ist, aber nicht die verlangte Rolle hat, wäre eine Anmeldung sinnlos, da er bereits authentifiziert ist.
Der Controller führt keine Prüfungen durch: Das ist Aufgabe der Middleware. [Laravel] erlaubt es auch, Middleware direkt an der Action selbst mithilfe von Attributen anzugeben: [#[Middleware('auth')]], [#[Authorize('admin')]].
8.2.3. Views
Die 403-Fehlerseite: [Laravel] sucht bei einem HTTP-Fehler nach einer View [errors/<code>.blade.php] und zeigt sie anstelle seiner Standardseite an (siehe vorheriges Kapitel). Es muss nichts deklariert werden. Die Profilseite enthält einen Link zur Administrationsseite:
- Zeilen 7–11: Die Direktive [@can] zeigt ihren Block nur an, wenn der Benutzer die Berechtigung hat; [@else] behandelt den gegenteiligen Fall. Das verhindert, dass ein Link angezeigt wird, der zu einem Fehler führen würde; das ist jedoch nur eine Komfortmaßnahme: Der eigentliche Schutz kommt vom Routing.
8.2.4. Ausführung
Marie, mit der Rolle USER, folgt dem Link zur Administrationsseite:
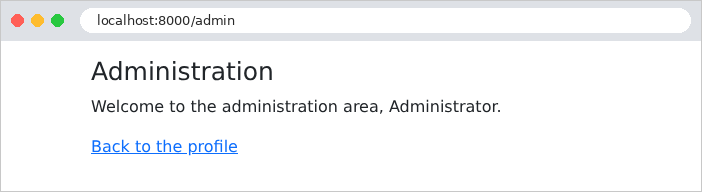
Der Administrator hingegen hat Zugriff darauf:
Mit [curl]: ein Benutzer mit der Rolle USER (die Datei [token.txt], erhalten durch Anmeldung wie in Beispiel 25, aber bei Beispiel 26: Die beiden Beispiele signieren ihre Token mit unterschiedlichen Schlüsseln), gefolgt von einem anonymen Besucher:
Routen einzeln zu schützen, hat einen Fehler: Wird eine übersehen, ist die Seite für jedermann zugänglich. Die Fallstudie kehrt diese Logik um: Alle Routen werden standardmäßig durch eine Gruppe geschützt, und nur wenige Routen (die Anmeldeseite, die Registrierungsseite) sind ausgenommen.
8.3. Beispiel 27: CAPTCHA und Begrenzung der Versuche
Ein Anmeldeformular ist ein Angriffsziel: Ein Programm kann Tausende von Passwörtern pro Minute ausprobieren (Brute-Force-Angriff). Zwei Schutzmaßnahmen ergänzen sich:
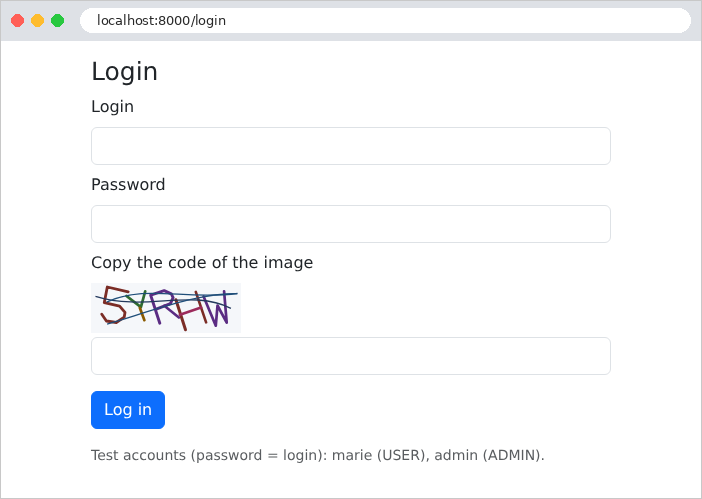
- ein CAPTCHA (*Completely Automated Public Turing test to tell Computers and Humans Apart*): ein Bild mit einem verzerrten Code, der für Menschen leicht, für ein Programm aber schwer zu lesen ist;
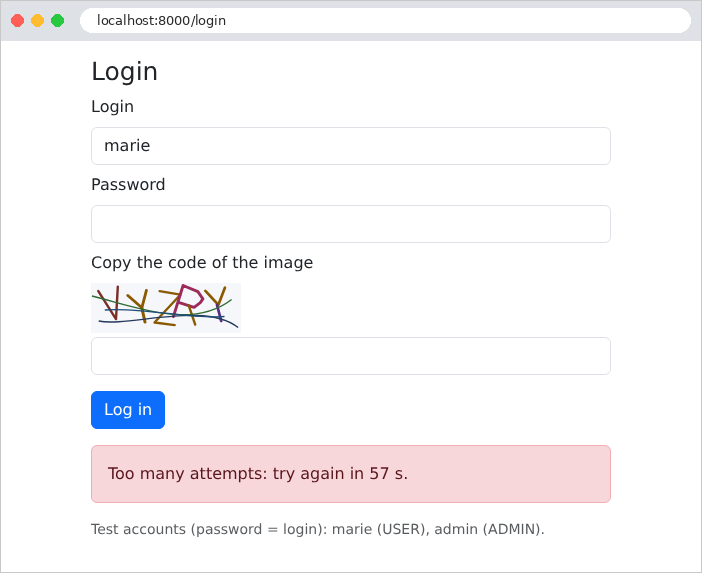
- eine Begrenzung der Versuche: Nach drei fehlgeschlagenen Versuchen wird die IP-Adresse des Clients für eine Minute gesperrt.
Beispiel 27 baut auf Beispiel 25 auf und fügt diese beiden Sicherheitsmaßnahmen hinzu.
8.3.1. Das CAPTCHA-Bild: app/Auth/CaptchaDrawing.php
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 | |
Das Bild liegt im Format SVG (*Scalable Vector Graphics*) vor: eine Vektorgrafik, die in XML – also als Text – beschrieben ist, die der Server ohne Grafikbibliothek erzeugt und die der Browser direkt auf der Seite darstellt.
- Zeilen 16–49: eine minimalistische „Schrift“: Jedes Zeichen ist eine Liste von Strichen, und jeder Strich ist eine Liste von Koordinaten [x, y] in einem 4 × 6-Raster. Leicht zu verwechselnde Zeichen ([0] und [O], [1], [I] und [L]) sind ausgeschlossen;
- Zeilen 56–64: eine zufällige Zeichenkette, ausgewählt aus den Zeichen der Schrift ([array_keys], die Schlüssel der Tabelle). Die Funktionen [rand] und [mt_rand] von [PHP] erzeugen vorhersagbare Zahlenfolgen (wer einige Werte kennt, kann die nächsten erraten): Sie eignen sich für Simulationen, nicht für Sicherheit. [random_int] ist ein kryptografischer Generator; er ist unvorhersagbar;
- Zeilen 67–70: eine zufällige Gleitkommazahl, erzeugt aus einer zufälligen ganzen Zahl ([PHP_INT_MAX] ist die größte ganze Zahl in [PHP]);
- Zeilen 77–118: die Zeichnung. Jedes Zeichen wird zufällig skaliert, gedreht und verschoben, und jeder seiner Punkte wird leicht versetzt; jeder Strich wird zu einem Element [<path>] von SVG ([M]: Verschiebung, [L]: Linie). Drei Kurven ([C]: Bézierkurve) durchqueren das Bild, um Erkennungsprogramme zu stören. Die Funktion [sprintf] formatiert eine Zeichenkette: [%s] fügt eine Zeichenkette ein, und [%.1f] fügt eine Zahl mit einer Nachkommastelle ein. [str_split] zerlegt eine Zeichenkette in Zeichen.
8.3.2. Der CAPTCHA-Service: app/Auth/CaptchaService.php
- Zeilen 15–24: ein neues CAPTCHA: zufälliger Text, eine zufällige, nicht erratbare Kennung ([Str::random] verwendet ebenfalls einen kryptografischen Generator) und das Bild. Für jede Kennung speichert der Server die erwartete Antwort zehn Minuten lang im Cache (Beispiel 20): [Cache::put(key, value, seconds)]. Nach Ablauf dieser Zeit verwirft der Cache sie automatisch. Die Seite erhält nur die Kennung und das Bild: Die Antwort verlässt den Server nie. Die Klasse [Captcha] fasst Kennung und Bild zusammen;
- Zeilen 27–35: die Überprüfung. [Cache::pull] liest den Wert und entfernt ihn aus dem Cache: Das CAPTCHA wird in jedem Fall verbraucht , ob erfolgreich oder nicht. Ohne das könnte ein Programm alle möglichen Antworten für dasselbe Bild ausprobieren. Der Vergleich ignoriert die Groß- und Kleinschreibung ([strcasecmp] gibt 0 für zwei gleiche Zeichenketten zurück, unabhängig von Groß- und Kleinbuchstaben) sowie Leerzeichen um die Eingabe ([trim]).
8.3.3. Der Controller: app/Http/Controllers/AuthController.php
- Zeile 38: Die Begrenzung übernimmt die Fassade [RateLimiter] von [Laravel], die „Versuche“ unter einem Schlüssel im Cache zählt. Der Schlüssel ist hier die IP-Adresse des Clients;
- Zeilen 41–44: Auf eine gesperrte Adresse wird gar nicht erst gehört. [tooManyAttempts(key, 3)] ist wahr, wenn der Schlüssel 3 Versuche erreicht hat; [availableIn] gibt die Anzahl der Sekunden zurück, die bis zum Ende der Sperre verbleiben;
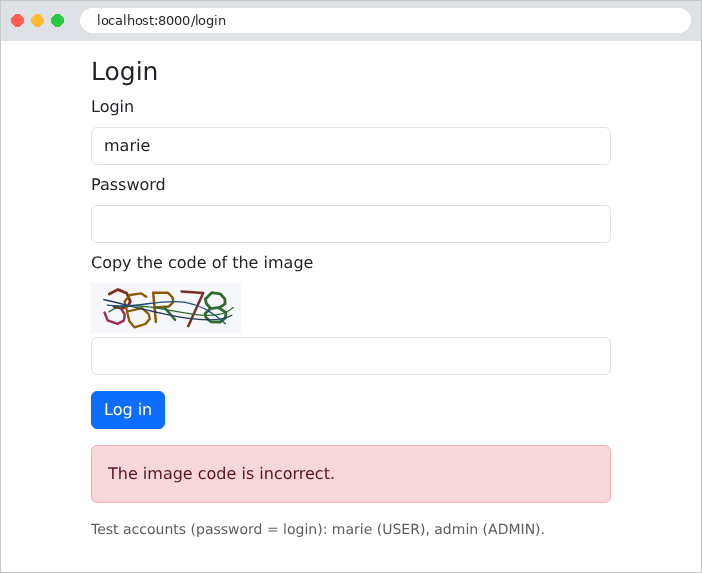
- Zeilen 46–54: Das CAPTCHA wird vor dem Passwort überprüft; seine Überprüfung kostet fast nichts, während [bcrypt] absichtlich langsam ist. Ein Programm, das ein falsches CAPTCHA eingibt, würde daher [bcrypt] nicht auslösen. Jeder Fehlversuch – ob beim CAPTCHA oder beim Passwort – wird gezählt: [RateLimiter::hit(key, 60)] fügt einen Versuch hinzu und setzt die Lebensdauer des Zählers auf 60 Sekunden. Beim dritten Fehlversuch ist die Adresse daher bis zum Ende dieser 60 Sekunden gesperrt, gerechnet ab dem ersten Fehlversuch;
- Zeile 55: Eine erfolgreiche Anmeldung löscht die fehlgeschlagenen Versuche;
- Zeilen 67–71: Bei jeder Anzeige des Formulars wird ein neues CAPTCHA erzeugt, auch nach einem fehlgeschlagenen Versuch.
[Laravel] stellt außerdem eine Middleware-Komponente bereit, [throttle], die die Anzahl der Anfragen für eine Route begrenzt ([->middleware('throttle:5,1')]: 5 Anfragen pro Minute); wir haben uns entschieden, nur die fehlgeschlagenen Versuche zu zählen, um einen Benutzer, der sich normal anmeldet, nicht zu stören.
8.3.4. Die View: resources/views/auth/login.blade.php
- Zeile 18: Das SVG-Bild wird unverändert, ohne Escaping, in die Seite eingefügt (Beispiel 14). Das ist legitim: Dieses HTML wurde vom Server erzeugt und enthält keine Benutzereingaben;
- Zeile 20: Die CAPTCHA-Kennung in einem versteckten Feld;
- Zeile 21: Der Browser schlägt für dieses Feld keine früheren Eingaben vor.
8.3.5. Ausführung
Ein falsch abgeschriebener Code:
Nach drei fehlgeschlagenen Versuchen wird die Adresse gesperrt:
Mit [curl], vier Versuche mit einer erfundenen CAPTCHA-Kennung (nachdem, wie in Beispiel 25, das Session-Cookie und das Anti-CSRF-Token besorgt wurden):
Selbst mit dem richtigen Passwort wird der vierte Versuch abgelehnt, ohne bearbeitet zu werden.