3. Kapitel 2 - Installation des [NestJS]-Servers
Der in diesem Dokument beschriebene [Flutter]-Client benötigt einen Server, den er abfragen kann: den [NestJS]-Server für die Anwendung [RdvMedecins], der diesem Dokument im Ordner [rdvmedecins-nestjs-server] beiliegt. Da sich dieses Dokument auf [Flutter] konzentriert, wird dieser Server als „Blackbox“ behandelt: Dieses Kapitel erklärt, wie Sie ihn installieren, konfigurieren, seine [MySQL]-Datenbank erstellen, ihn starten und testen, untersucht aber seinen Code nicht. Leser, die [NestJS] lernen möchten, finden das Dokument *Einführung in die Sprache TypeScript und das Framework NestJS* (2026).
Dieses Kapitel ist im Wesentlichen ein Nachdruck des Kapitels „Installation eines NestJS-Servers“ aus dem Dokument *Einführung in die Sprache Dart anhand von Beispielen* (2026), angepasst an einen anderen Server: Der Server zur Steuerberechnung aus jenem Dokument wird hier durch den [RdvMedecins]-Server ersetzt und seine Datenbank [dbimpots-2019] durch die Datenbank [dbrdvmedecins].
3.1. Laragon installieren
Um die [MySQL]-Datenbank zu erstellen, die der [NestJS]-Server verwendet, nutzen wir das Werkzeug Laragon. Im September 2026 ist Laragon unter der URL [Download Laragon – Fast & Modern Dev Environment ] verfügbar. Laragon enthält Werkzeuge, mit denen sich ein PHP-Server und das DBMS [MySQL] installieren lassen:
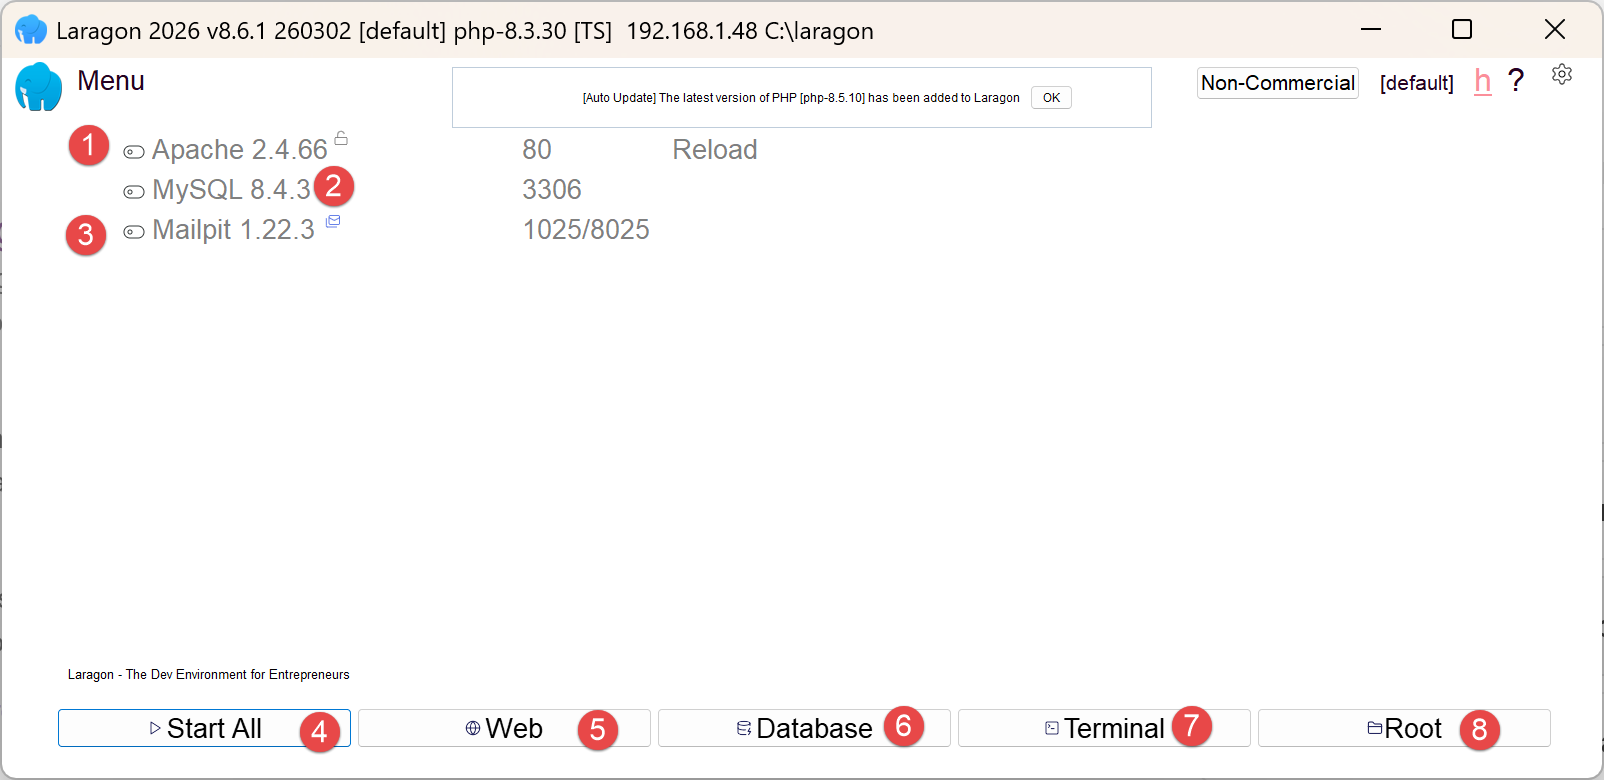
- in [1] ein Apache-Webserver;
- in [2] das DBMS [MySQL];
- in [3] ein Nachrichtenwerkzeug, das wir nicht verwenden werden;
- [4] startet alle Dienste (Apache, [MySQL], MailPit);
- [5] zeigt die Webseite zur URL [http://localhost] an. Standardmäßig verweist diese URL auf den Ordner <laragon-install>\www, wobei <laragon-install> der Installationsordner von Laragon ist;
- in [6] wird das Werkzeug HeidiSQL gestartet, mit dem Sie MySQL-Datenbanken verwalten können. Wir verwenden dieses Werkzeug, um die Datenbank zu erstellen, die vom Server [RdvMedecins] verwendet wird;
- In [7] wird ein Terminal geöffnet, in dem alle für Laragon benötigten Binärdateien im PATH liegen;
- In [8] wird der Windows-Datei-Explorer im Ordner geöffnet, der zur URL [http://localhost] gehört;
Der Installationsordner von Laragon enthält die folgenden Elemente:
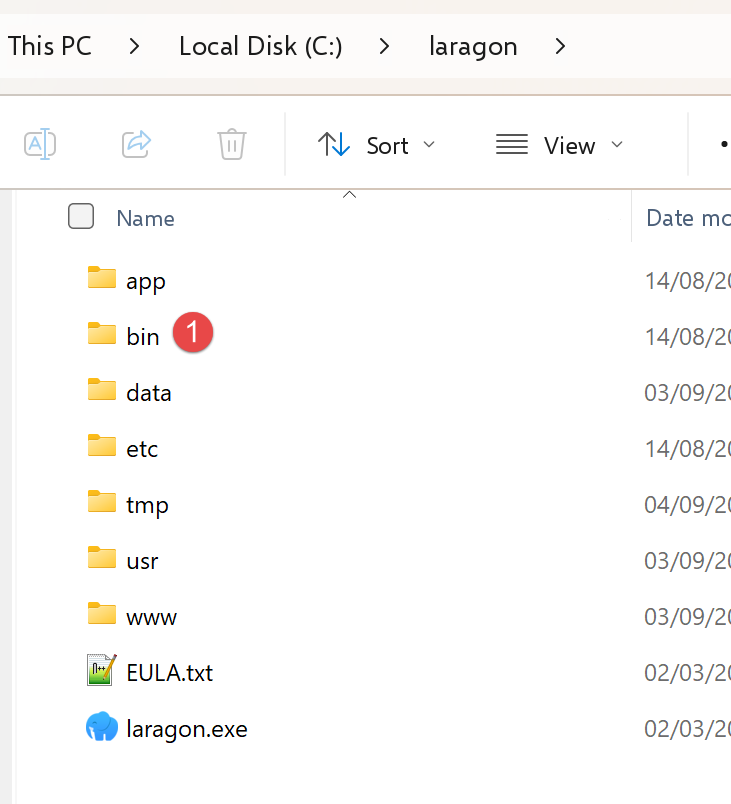 |
- In [1] enthält der Ordner [bin] zahlreiche Anwendungen:
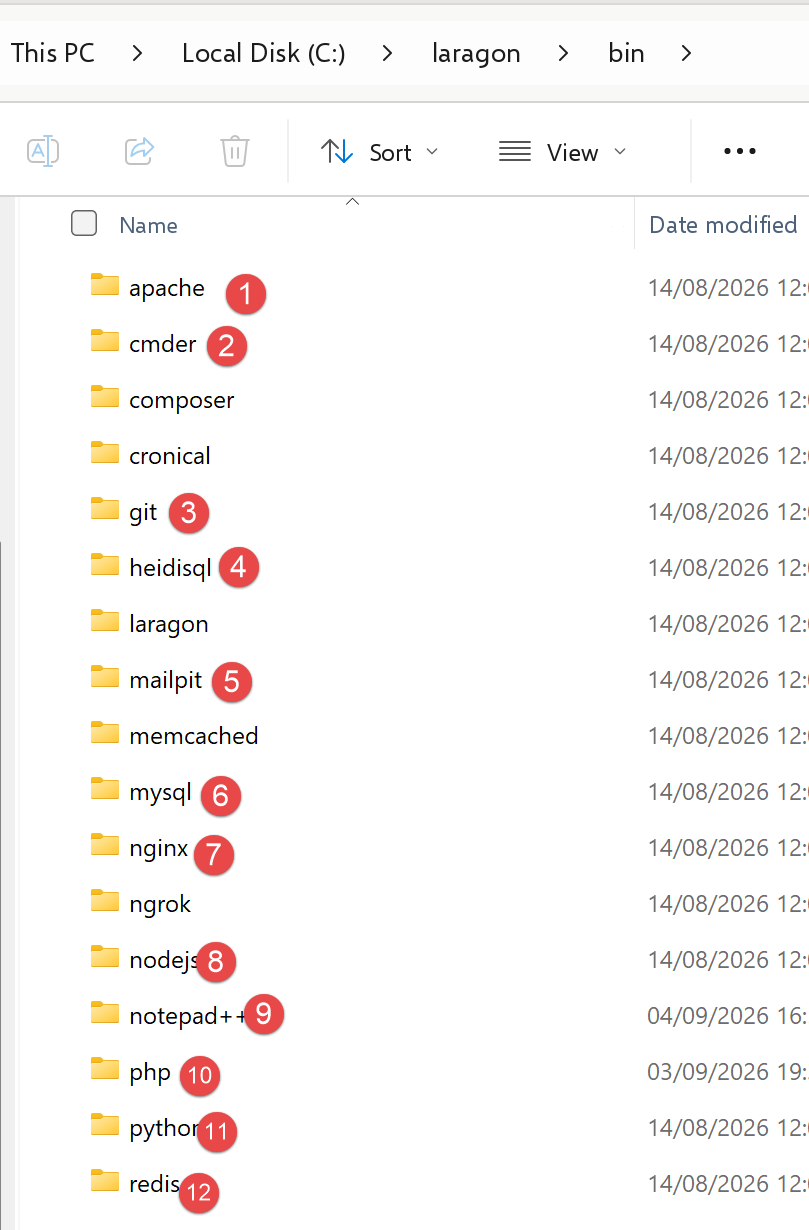 |
- In [1] der Apache-Webserver;
- in [2] ein Befehlszeilen-Terminal;
- in [3] ein [git]-Client zur Versionsverwaltung der verschiedenen Stände eines Projekts;
- in [4] ein Datenbankverwaltungswerkzeug;
- in [5] ein Mailverwaltungswerkzeug;
- in [6] das DBMS [MySQL];
- [7] ein weiterer Webserver;
- in [8] [node.js] zum Ausführen von JavaScript-Skripten;
- [9] ein Texteditor;
- [10] der PHP-Interpreter;
- [11] der [Python]-Interpreter;
- [12] ein Cache-Server;
Laragon bringt eine umfassende Entwicklungsumgebung mit. In diesem Kurs verwenden wir nur das DBMS [MySQL] [6] und das Werkzeug [heidisql] zu seiner grafischen Verwaltung;
3.2. Installation und Konfiguration des [NestJS]-Servers
Der Ordner [rdvmedecins-nestjs-server] hat die folgende Verzeichnisstruktur:
Jeder Unterordner von [src/] enthält eine eigene [README.md]-Datei, die den Zweck der enthaltenen Dateien zusammenfasst. Der Quellcode dieser Dateien wird in diesem Dokument nicht behandelt.
Geben Sie im Ordner [rdvmedecins-nestjs-server] in einem Terminal die folgenden Befehle ein:
Die Datei [.env] legt Umgebungsvariablen fest:
Passen Sie die neu erstellte Datei [.env] an Ihre [MySQL]-Installation an (Benutzername, Passwort, Port). Da eine Authentifizierung hinzugekommen ist, enthält diese Datei außerdem einen Schlüssel namens JWT_SECRET: Der Beispielwert genügt, um diesem Dokument zu folgen, muss aber vor jedem tatsächlichen Einsatz durch eine zufällige, nur Ihnen bekannte Zeichenfolge ersetzt werden.
3.3. Erstellen der Datenbank
Die Datenbank [dbrdvmedecins] spiegelt die Struktur des ursprünglichen Dokuments (2014, Spring 4 / [MySQL] 5) wider: dieselben Tabellen – [doctors], [clients], [slots], [appointments], jetzt mit englischen Namen –, dieselben Fremdschlüssel, dieselbe Eindeutigkeitsbedingung. Die einzige Neuerung, die durch den Schritt „Authentifizierung“ dieser Portierung hinzukommt, ist die Tabelle [users]. Die Beziehungen zwischen diesen Tabellen sind folgende: Ein Arzt ([doctors]) hat mehrere Zeitslots ([slots], Fremdschlüssel [doctor_id]); ein Termin ([appointments]) verknüpft einen Tag, einen Zeitslot (und damit einen Arzt) und einen Client ([clients]); die Tabelle [users] ist von den anderen vier unabhängig: Sie dient ausschließlich der Authentifizierung.
3.3.1. [database/dbrdvmedecins.sql]
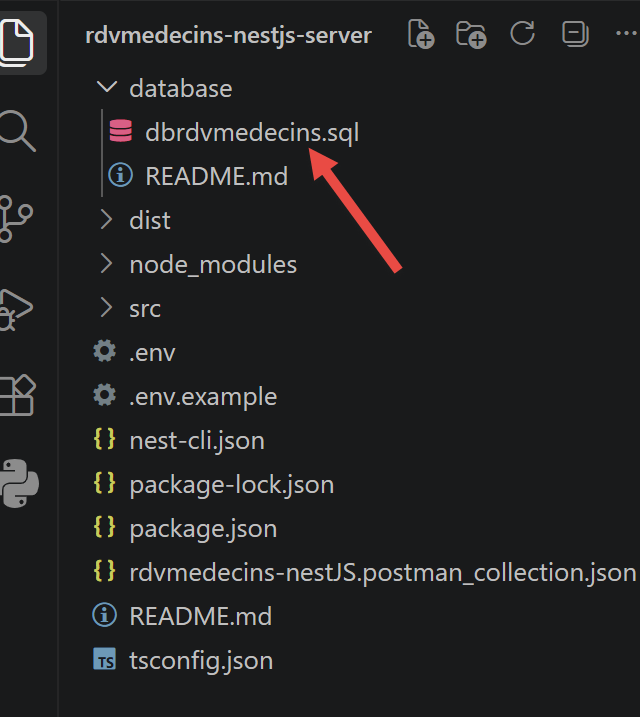
Kommentieren wir diesen Code:
- Zeilen 19–23: [DROP TABLE IF EXISTS …] – Das Skript beginnt bei jeder Ausführung mit einer leeren Datenbank, und zwar in umgekehrter Reihenfolge der Abhängigkeiten (beginnend mit `appointments`, das auf `[slots]` und `clients` verweist, bis hinunter zu `users`, auf das niemand verweist): [MySQL] würde sich weigern, eine Tabelle zu löschen, die noch von einem Fremdschlüssel referenziert wird;
- Zeile 47: [doctor_id INT NOT NULL], dann Zeile 52: [CONSTRAINT fk_slots_doctor FOREIGN KEY …] – Ein Zeitslot gehört immer zu einem Arzt;
- Zeile 63: [CONSTRAINT unq1_appointments UNIQUE (day, slot_id)] – die zentrale Geschäftsregel der Anwendung: Derselbe Zeitslot am selben Tag kann nur einmal gebucht werden. Es ist diese Constraint, und nur sie, die einen doppelten Termin verhindert – weder der Controller noch die Geschäftsschicht prüfen dies noch einmal ausdrücklich;
- Zeilen 66–73: [CREATE TABLE users (…)] – die Tabelle, die in diesem Schritt hinzukommt. `login` ist UNIQUE (zwei Benutzer können nicht dieselbe Anmeldekennung haben); `password` speichert ein mit bcrypt gehashtes Passwort (niemals im Klartext); role ist entweder 'ADMIN' oder 'USER' – eine einfache Textspalte, während das ursprüngliche Dokument drei Tabellen (users, roles, users_roles) verwendete, um mehrere Rollen pro Benutzer zu ermöglichen. Da diese Anwendung nur zwei sich gegenseitig ausschließende Rollen benötigt, wäre die ursprüngliche Many-to-many-Beziehung überdimensioniert gewesen;
- Zeilen 90–92: [INSERT INTO users …] – zwei Demokonten, admin/admin (Rolle ADMIN) und user/user (Rolle USER), deren Passwörter bereits mit bcrypt gehasht sind (10 Salt-Runden) – niemals im Klartext, auch nicht in diesem Demoskript.
3.3.2. Das Skript mit HeidiSQL ausführen
Um die [MySQL]-Datenbank zu erstellen, die der [NestJS]-Server benötigt, gehen wir wie folgt vor:
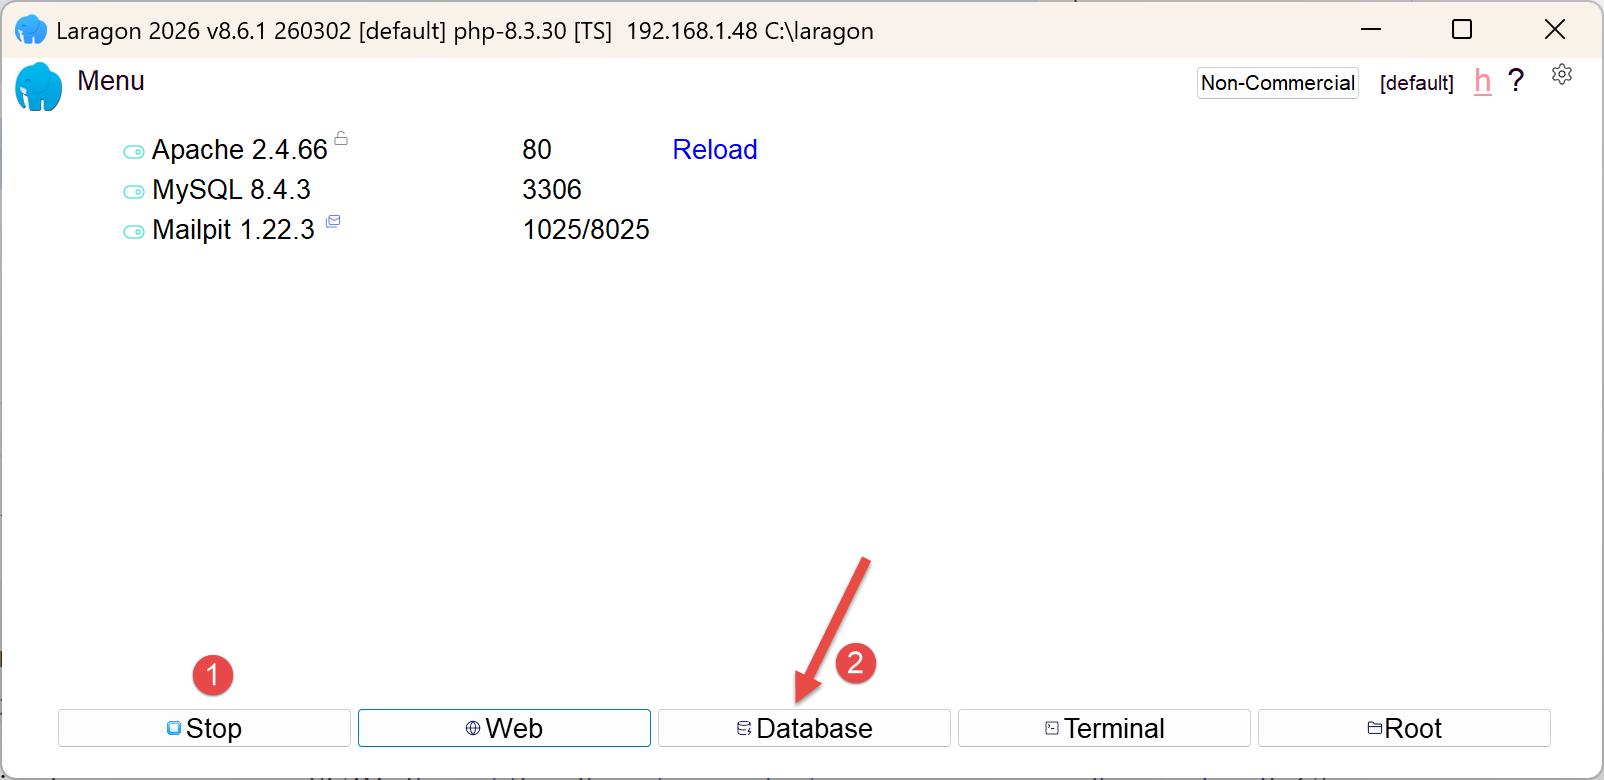 |
- In [1] müssen alle Dienste gestartet sein;
- in [2] ermöglicht die Option [Database] die Verwaltung der Datenbank;
Die Option [Database] startet ein Hilfsprogramm namens HeidiSQL:
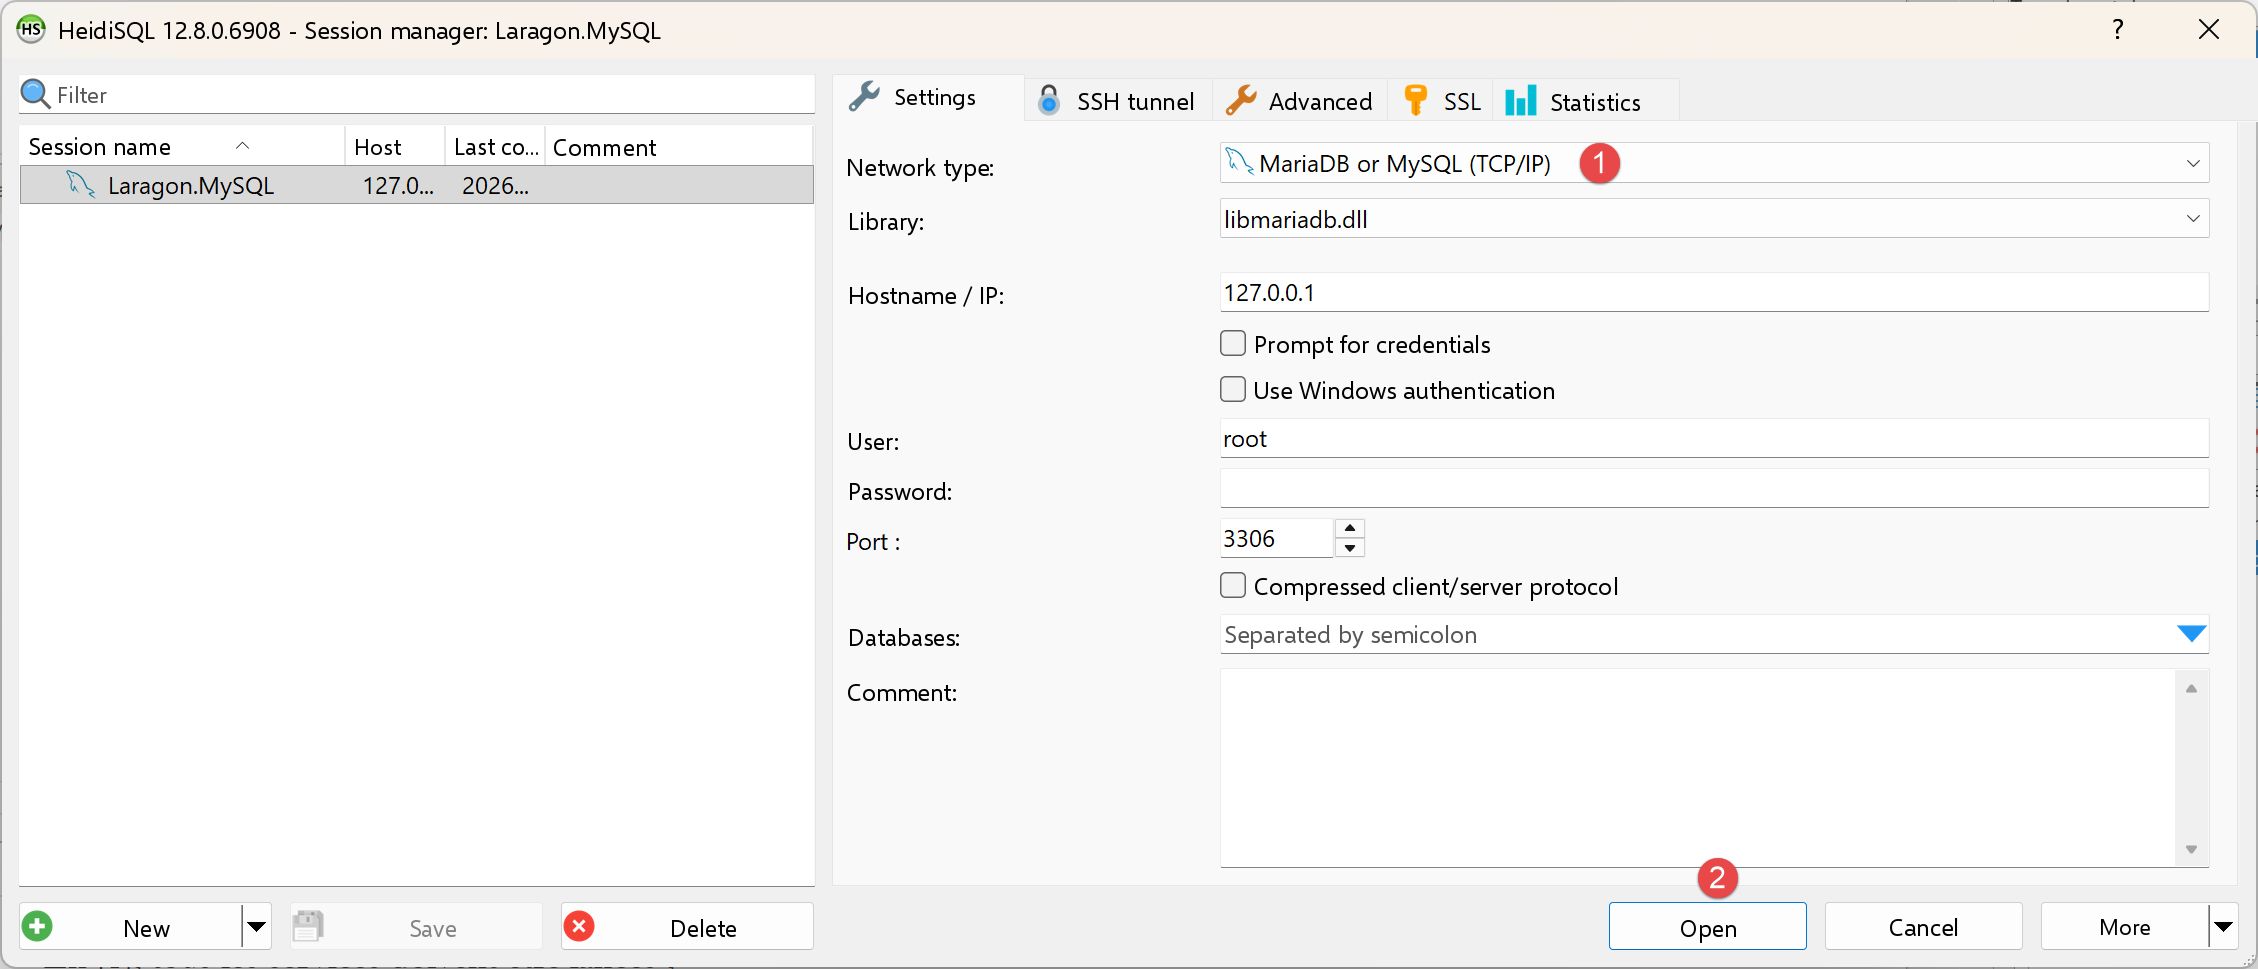 |
- In [1] können Sie verschiedene DBMS-Optionen auswählen. Der vorgegebene Wert ist MySQL. Das ist in Ordnung;
- in [2] melden Sie sich bei HeidiSQL an;
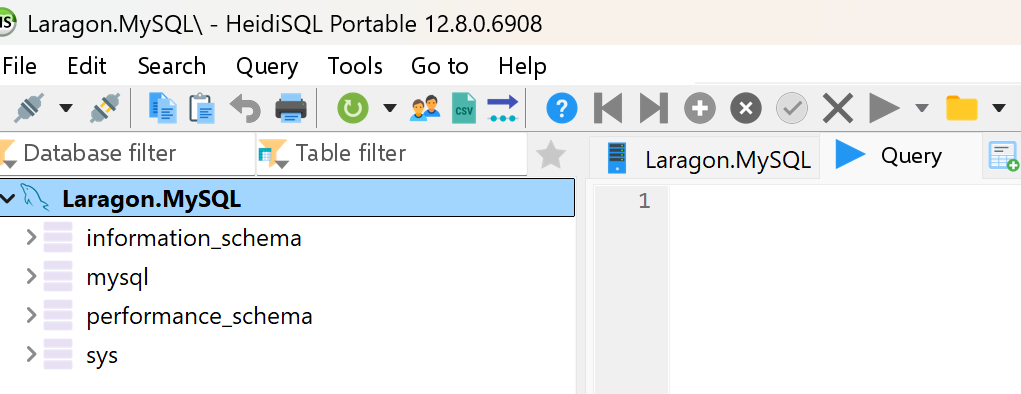 | 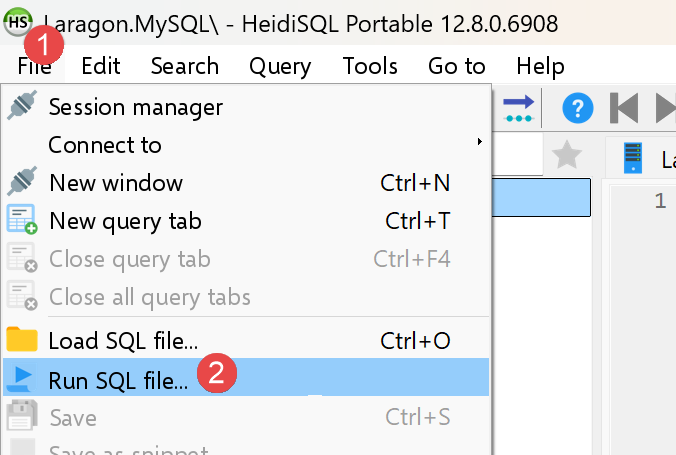 |
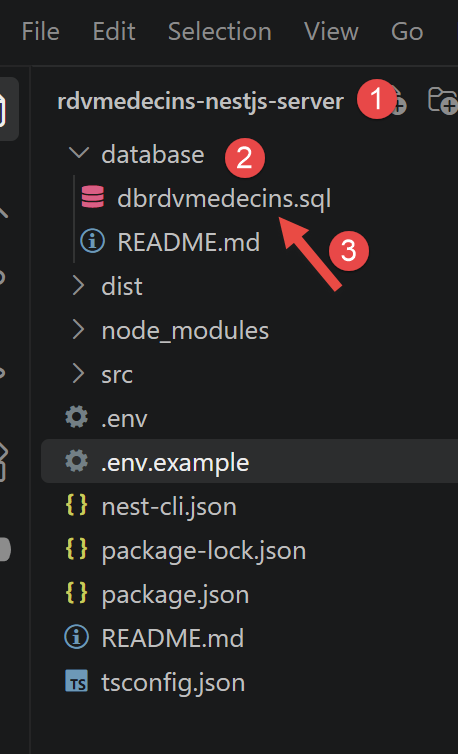
- Führen Sie in [1-2] die SQL-Datei aus und wählen Sie dann die Datei [dbrdvmedecins.sql] aus, die Sie im Ordner [rdvmedecins-nestjs-server/database] finden:
Die Ausführung der Datei [3] erstellt die Datenbank [dbrdvmedecins], die vom [NestJS]-Server verwendet wird. Um sie anzuzeigen, drücken Sie in HeidiSQL F5, um die Anzeige zu aktualisieren:
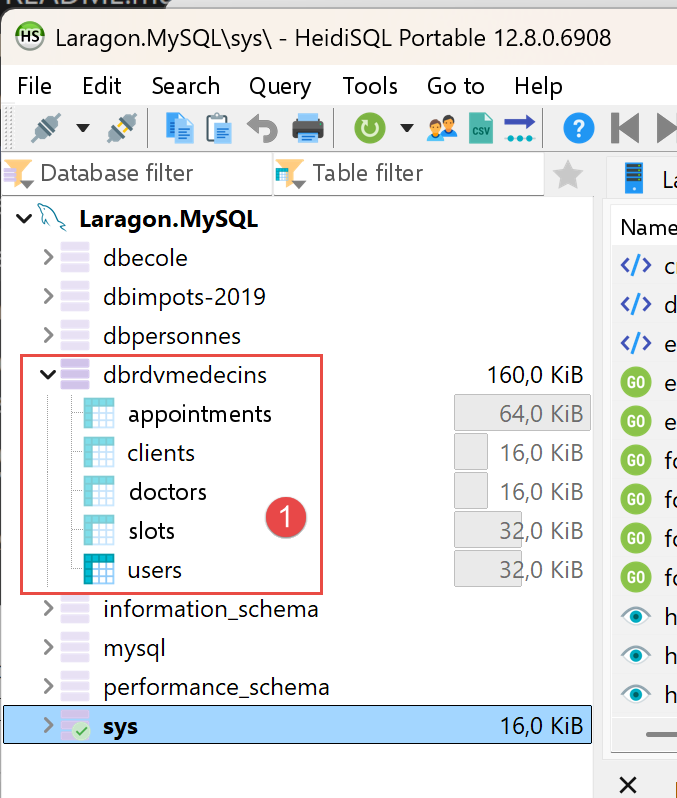
Die Datenbank [dbrdvmedecins] wurde erstellt. Sie können ihren Inhalt ansehen:
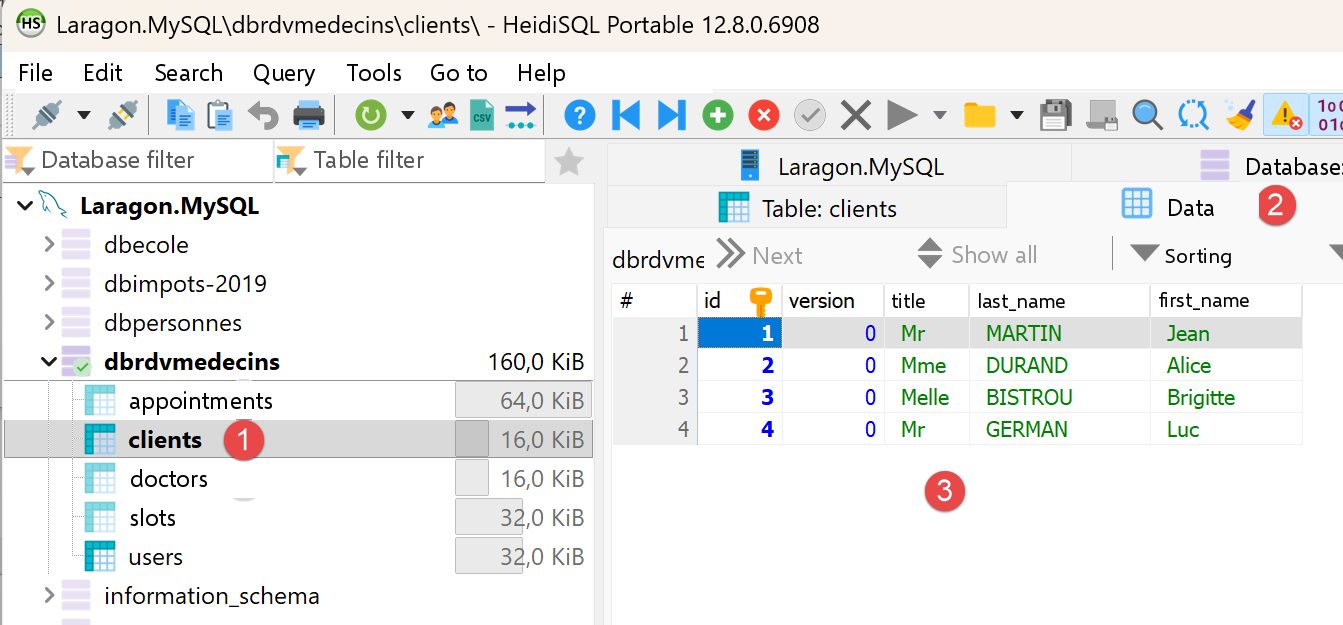
- In [1-3] die Tabelle [clients];
- [id] ist der Primärschlüssel der Tabelle;
- [version] ist die Versionsnummer der Zeile. Diese Nummer wird bei jeder Änderung der Zeile erhöht;
- [title, last_name, first_name] identifizieren die Person;
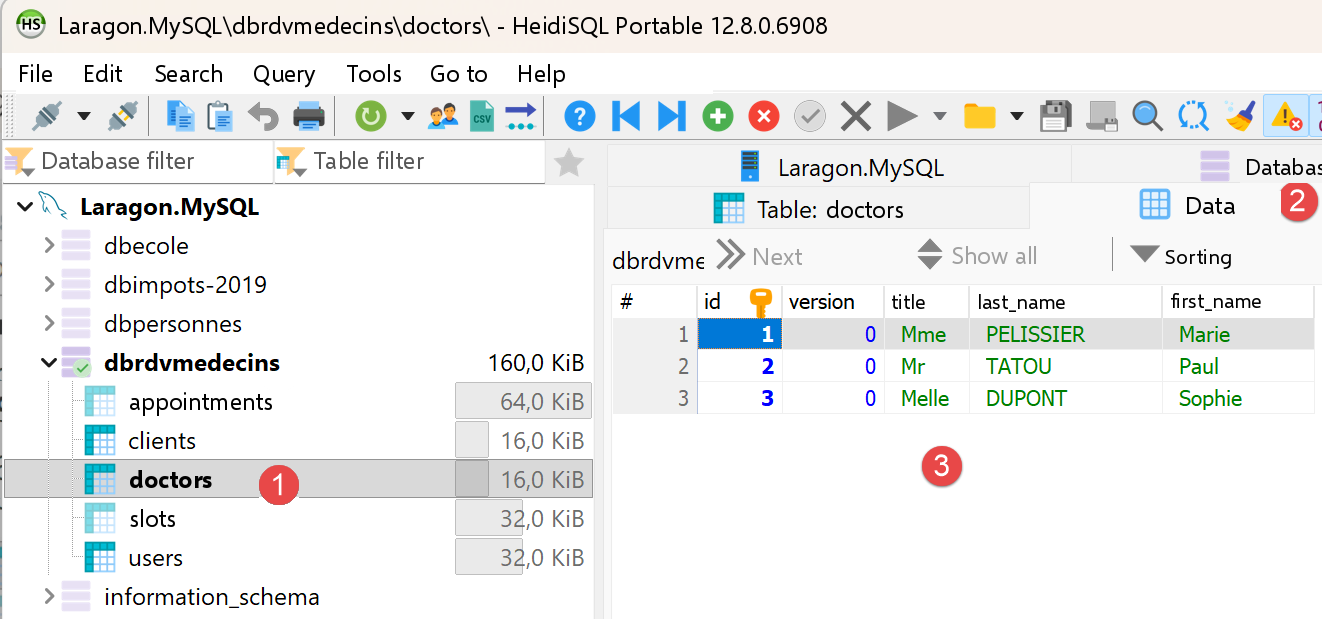
- in [1-3] die Tabelle [doctors];
- [id] ist der Primärschlüssel der Tabelle;
- [version] ist die Versionsnummer der Zeile;
- [title, last_name, first_name] identifizieren die Person;
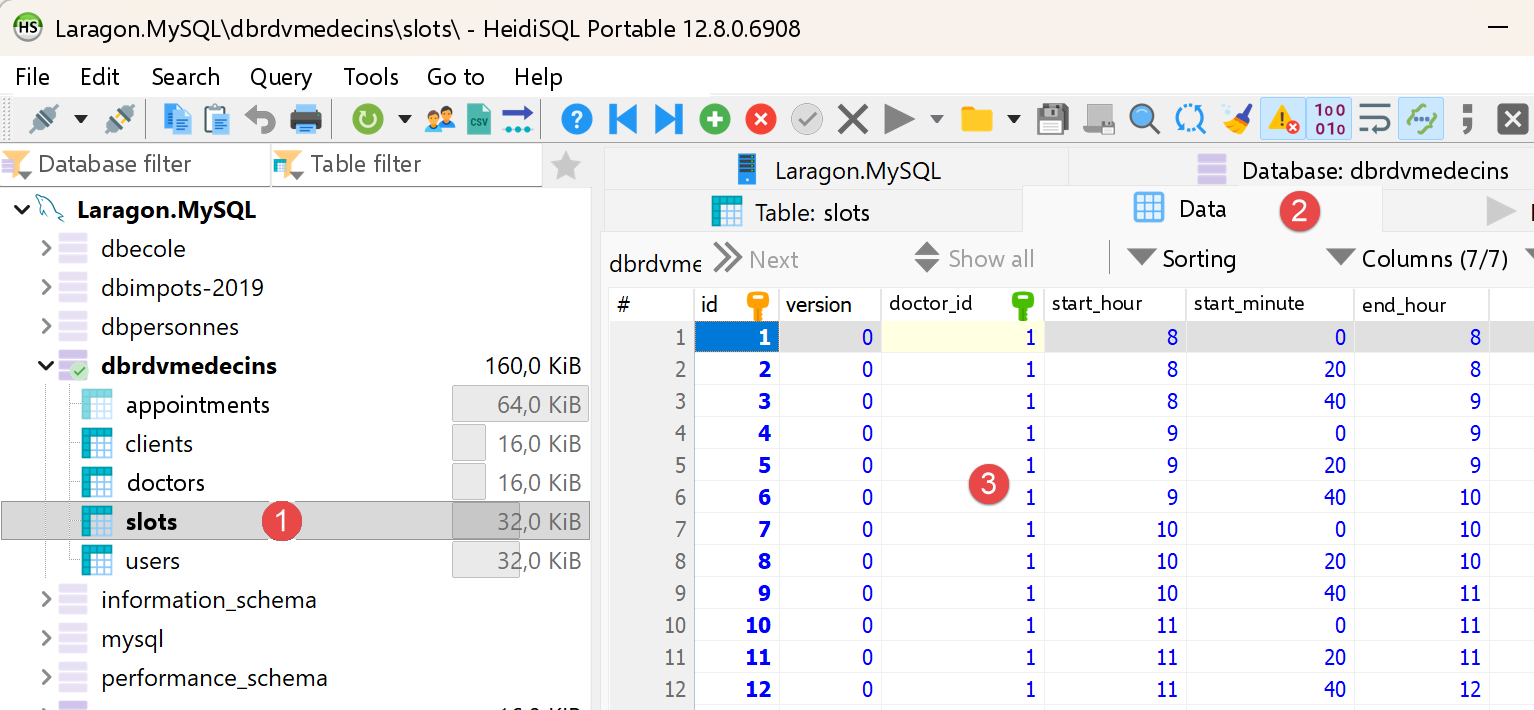
- In [1-3] die Tabelle der Terminzeitslots der Ärzte:
- [id]: Primärschlüssel;
- [version]: Versionsnummer der Zeile;
- [doctor_id]: Fremdschlüssel, der auf den Primärschlüssel des Arztes verweist;
- [start_hour, start_minute]: Stunde und Minuten des Terminbeginns. So bedeutet [8,20] 8:20 Uhr;
- [end_hour, end_minute]: Stunde und Minuten des Endes der Sprechstunde.
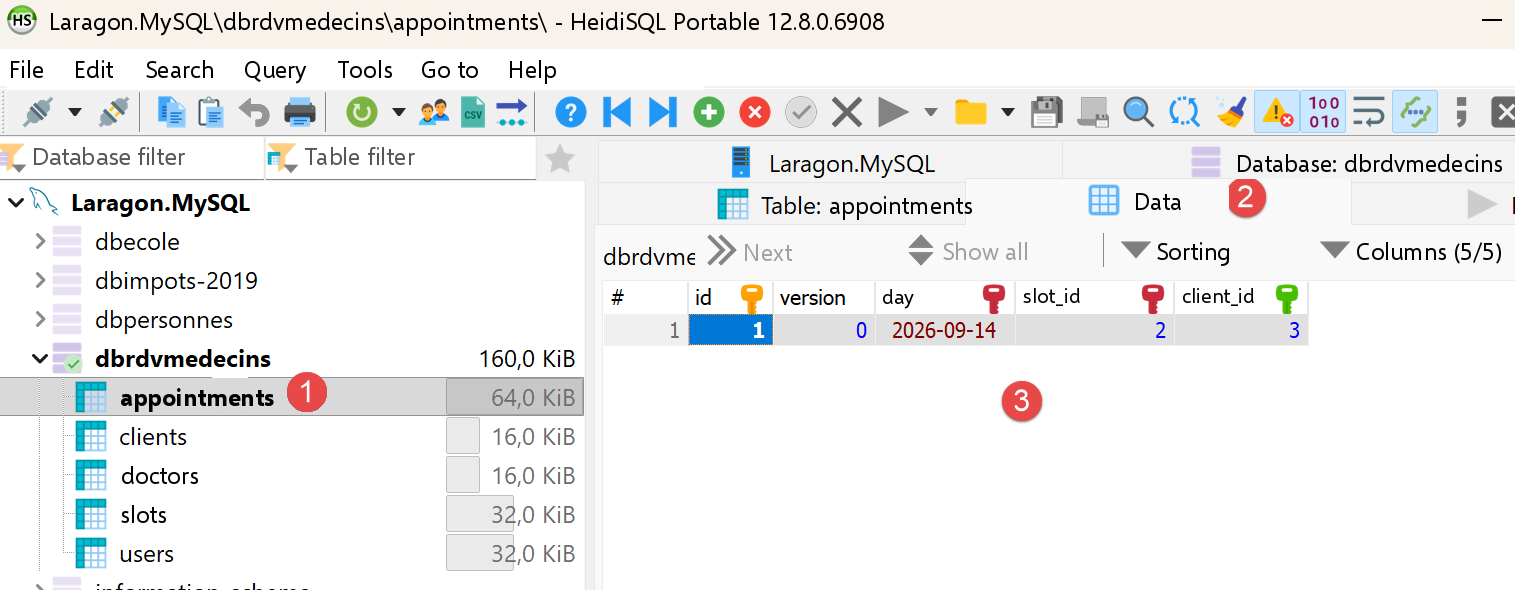
- In [1-3] die Tabelle [appointments] der vereinbarten Termine;
- [id]: Primärschlüssel;
- [version]: Versionsnummer;
- [day]: Datum des Termins;
- [slot_id]: Fremdschlüssel, der auf den Primärschlüssel des Terminzeitslots verweist. Da ein Zeitslot mit einem Arzt verknüpft ist, wissen wir, welcher Arzt diesen Termin wahrnimmt;
- [client_id]: Fremdschlüssel auf die Nummer (Primärschlüssel) des Patienten, der den Termin wahrnimmt;
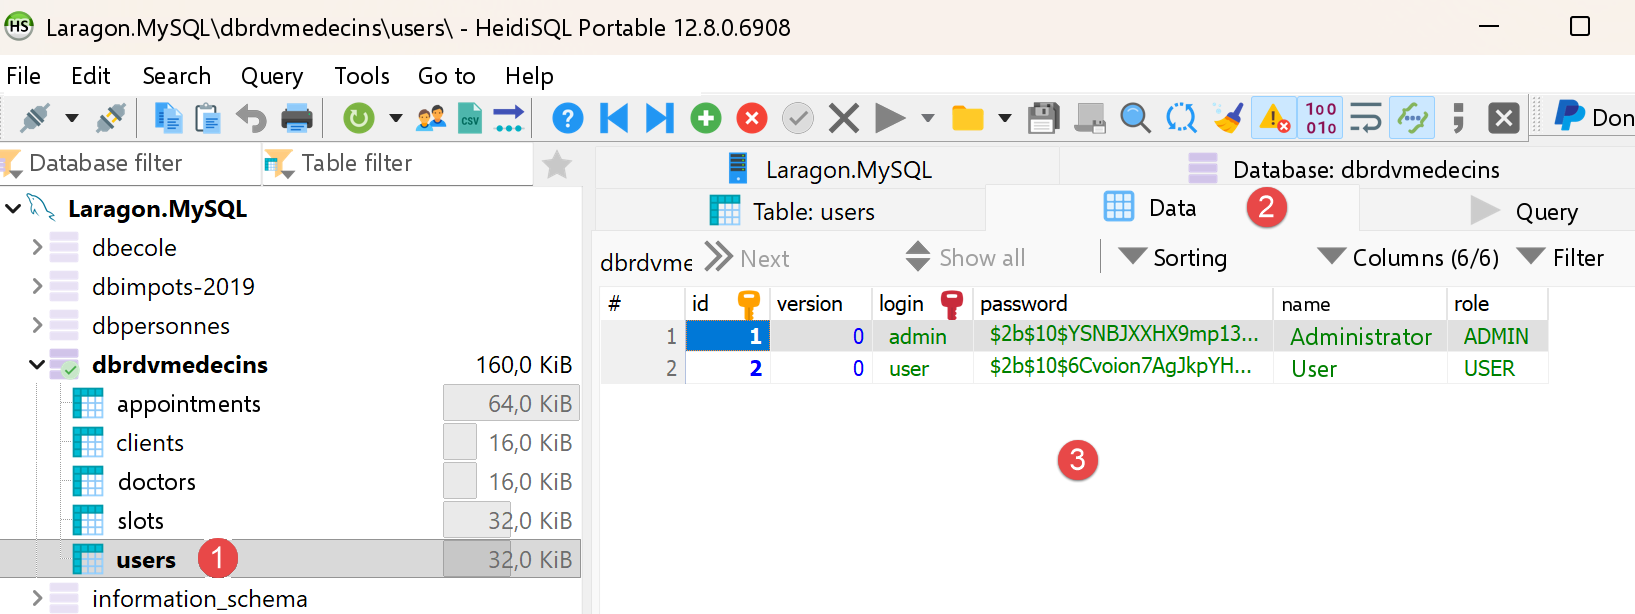
- in [1-3] die Tabelle [users], die die Benutzer auflistet, die die Anwendung [NestJS] verwenden dürfen;
- [id, version]: Primärschlüssel, Versionsnummer;
- [login, password]: Zugangsdaten des Benutzers;
- [name]: Name des Benutzers;
- [role]: die Rolle des Benutzers. [ADMIN] hat volle Zugriffsrechte. [USER] hat Lesezugriff. Dieser Benutzer kann den Terminkalender eines Arztes einsehen, aber keinen Termin buchen oder stornieren;
3.4. Den [NestJS]-Server starten
Starten Sie alle Laragon-Dienste ([Start All]), falls noch nicht geschehen. Starten Sie anschließend den NestJS-Server in einem VSCode-Terminal für das NestJS-Projekt:
Die Konsole zeigt der Reihe nach an: den Start des [NestJS]-Moduls, die Liste der von den Controllern bereitgestellten Routen und schließlich die Bestätigung des Starts:
Diese Konsolenausgabe bestätigt, dass der Server tatsächlich auf Port 8080 lauscht – exakt derselbe Port wie beim Spring-Boot-Server im ursprünglichen Dokument, der aus diesem Grund bewusst gewählt wurde.
Diese Routen bilden die JSON-API, die der Client [Flutter] in Kapitel 4 nutzen wird. [POST /login] ist die einzige öffentliche Route: Sie liefert ein JWT-Token, das alle anderen Routen im Header [Authorization: Bearer <token>] verlangen. Die lesenden Routen ([GET …]) stehen den Rollen ADMIN und USER offen; die beiden Routen, die Daten ändern, [POST /addAppointment] und [POST /deleteAppointment], sind der Rolle ADMIN vorbehalten. Fachliche Antworten sind in ein Objekt [{ status, data }] eingebettet, in dem [status] bei Erfolg auf 0 gesetzt ist.
3.5. Den Server mit einem Browser testen
Da eine Authentifizierung hinzugekommen ist, erfordern alle Routen von [RdvMedecinsController] ein gültiges JWT-Token; ein Browser allein reicht daher nicht mehr aus, um sie direkt zu testen. Zum Beispiel:
liefert jetzt ohne Token den Fehler 401 Unauthorized:
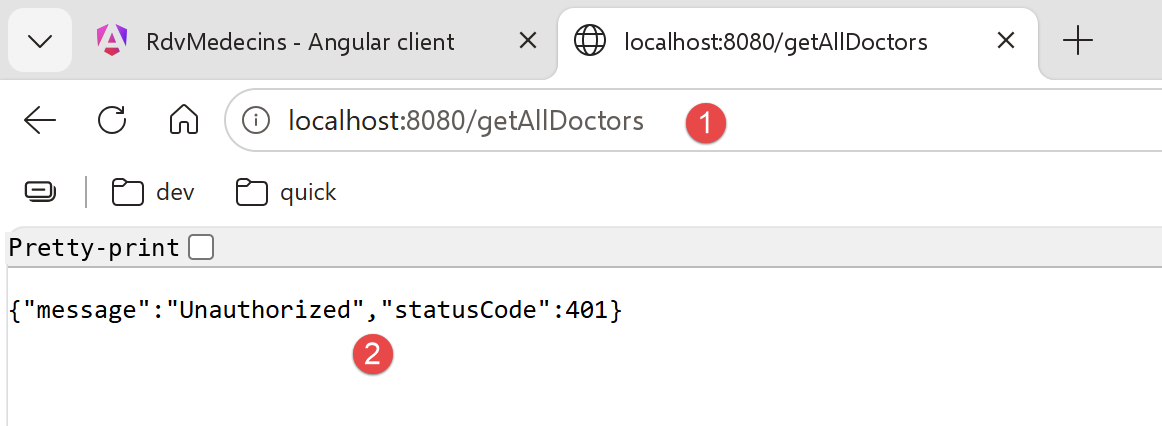
Das ist das erwartete Verhalten: Diese Antwort bestätigt, dass der Server seine Routen ordnungsgemäß schützt. Um ein Token zu erhalten und anschließend zu verwenden, ist Postman (nächster Abschnitt) erforderlich.
3.6. Den [NestJS]-Server mit Postman testen
Das Werkzeug Postman ist unter der URL [https://www.postman.com/downloads/] erhältlich. Möglicherweise müssen Sie ein Konto erstellen.
Starten Sie alle Laragon-Dienste und öffnen Sie dann die Postman-Desktopanwendung:
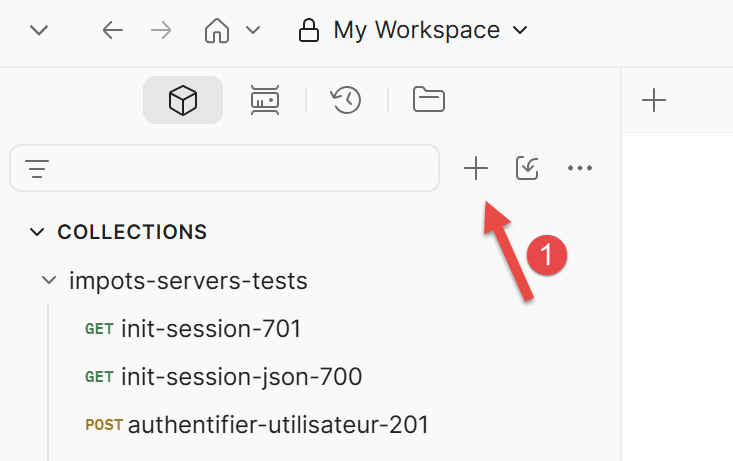 | 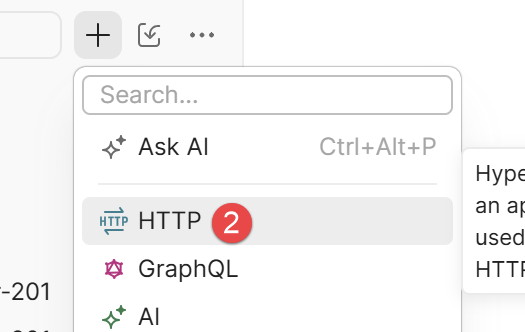 |
- Erstellen Sie in [1-2] eine HTTP-Anfrage, um den Server für die Terminverwaltung der Ärzte abzufragen;
3.6.1. Anmelden und ein Token erhalten
- Erstellen Sie in Postman eine neue Anfrage mit der Methode POST und der URL http://localhost:8080/login;
- Wählen Sie auf der Registerkarte [Body] die Option „raw“, dann das Format JSON und geben Sie ein: {"login": "admin", "password": "admin"} (oder „user/user“, um die Rolle USER zu testen);
- Senden Sie die Anfrage ab.
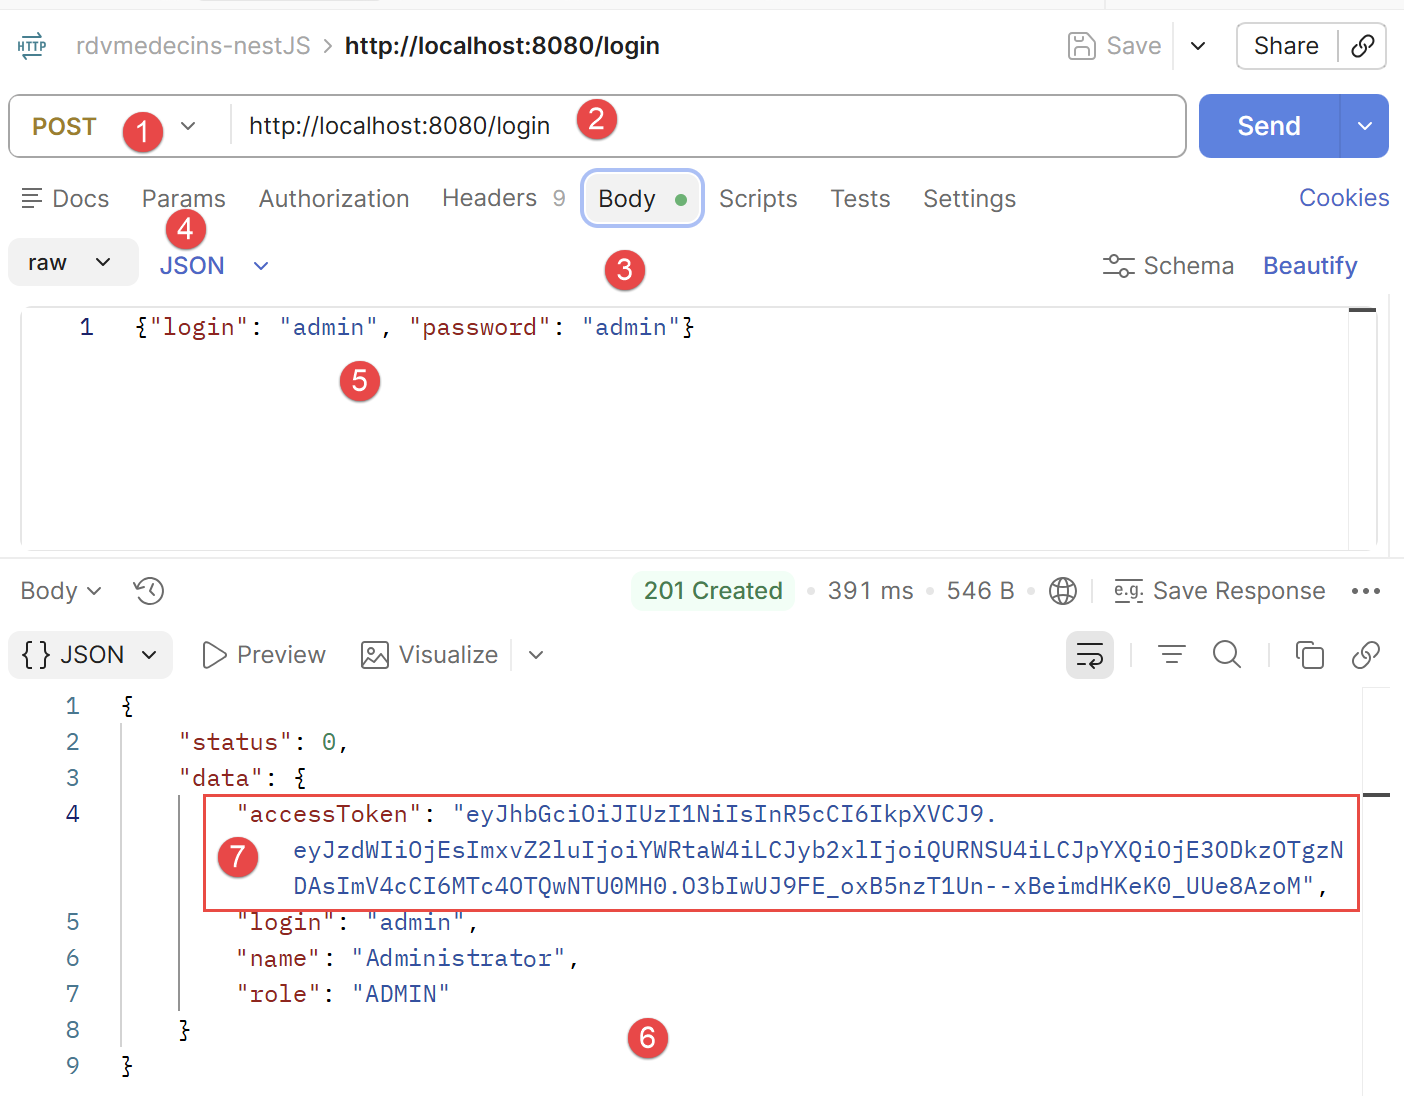
- in [1-2] die POST-Anfrage an den [NestJS]-Server, der auf Port 8080 läuft;
- in [3-5] der Body der Anfrage. Er übermittelt dem Server den JSON-String mit den Zugangsdaten des Benutzers, der sich anmelden möchte, hier admin/admin;
- in [6] die Antwort des Servers;
- in [7] das Authentifizierungstoken, das nachfolgende Anfragen an den Server senden müssen, um anzuzeigen: „Ich habe mich bereits authentifiziert“;
Kopieren Sie den Wert von accessToken: Dies ist das Token, das Sie nun in jede weitere Anfrage aufnehmen müssen. Im obigen Beispiel ist das zu kopierende Token „eyJ...zoM“ (ohne die Anführungszeichen).
3.6.2. Eine geschützte Route mit dem Token aufrufen
Wählen Sie für GET /getAllDoctors (oder jede andere Route von RdvMedecinsController) in Postman auf der Registerkarte Authorization den Typ Bearer Token aus und fügen Sie das zuvor kopierte Token ein (Postman fügt dann automatisch den Header Authorization: Bearer <token> hinzu).
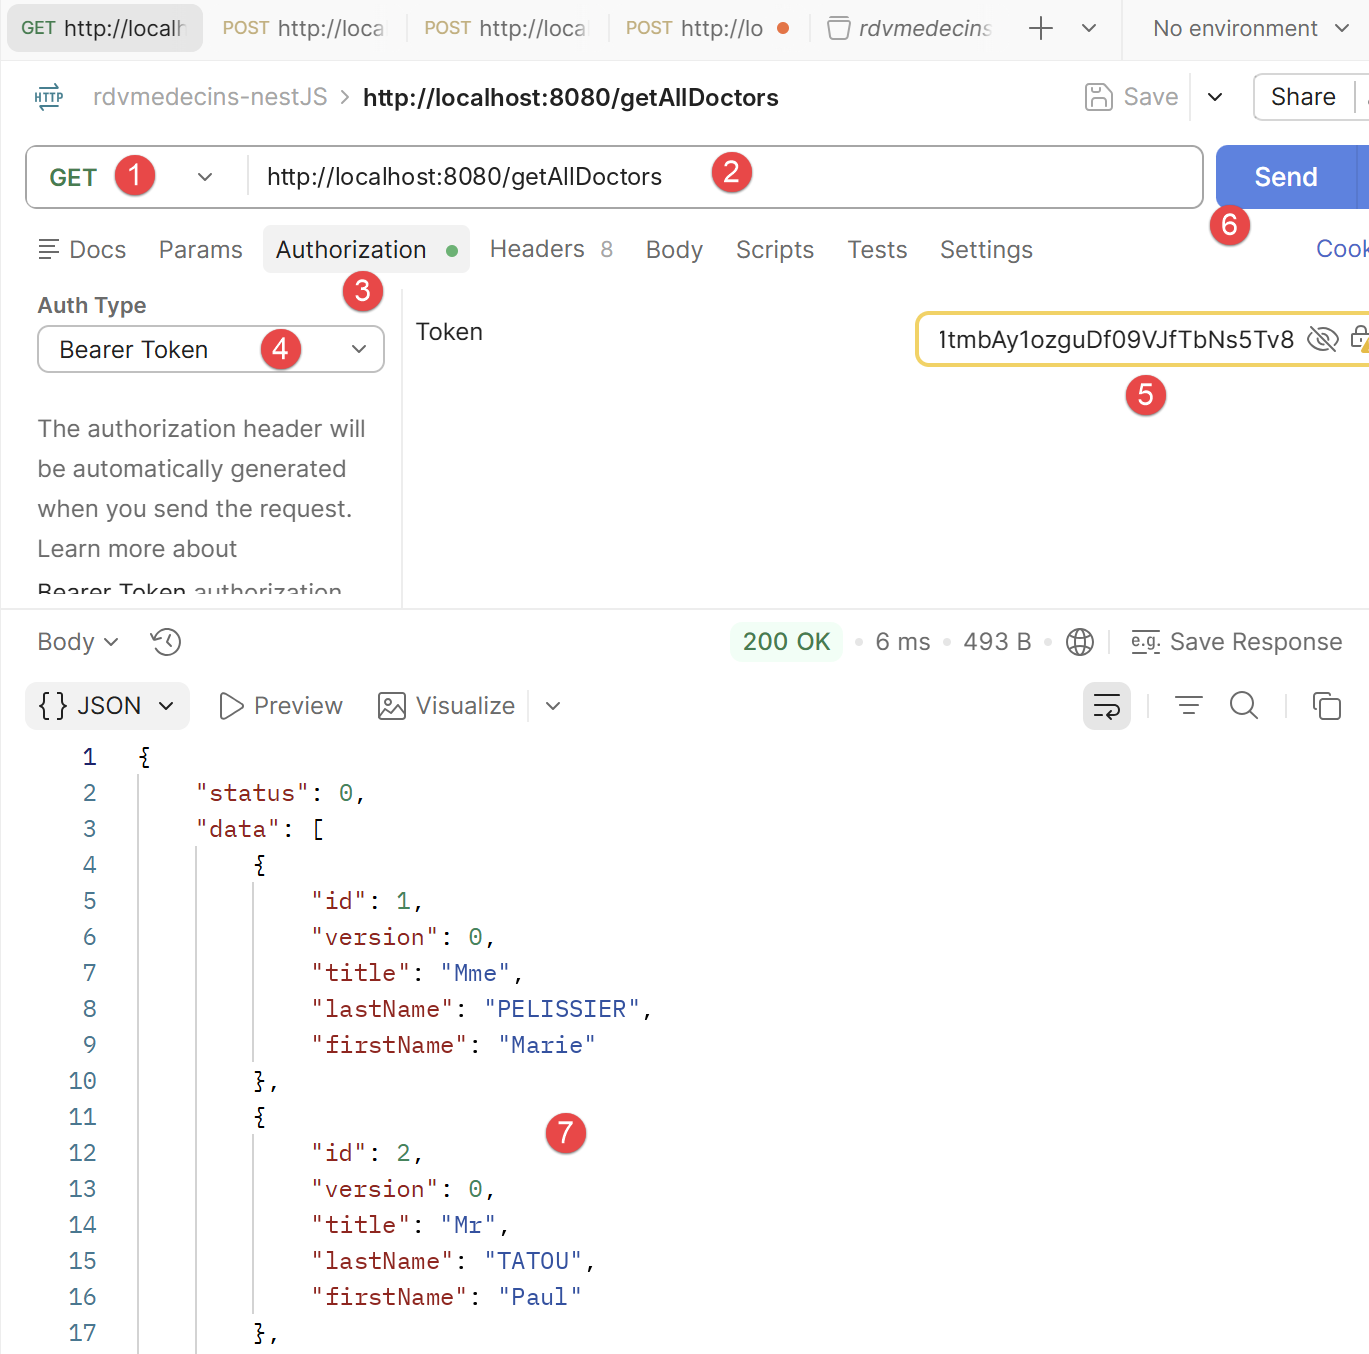
- in [1-2] die an den Server gesendete Anfrage. Sie fordert die Liste der Ärzte in der Datenbank an;
- In [3-5] muss die Anfrage das Authentifizierungstoken enthalten. Wählen Sie in [4] [Bearer Token], und fügen Sie in [5] das zuvor kopierte Authentifizierungstoken ein;
- in [7] die Antwort des Servers;
3.6.3. Die POST-Routen testen (/addAppointment, /deleteAppointment)
Gehen Sie genauso vor wie oben (Methode POST, Body JSON, Bearer Token), so wie das ursprüngliche Dokument für dieselben Routen die Chrome-Erweiterung „Advanced Rest [Client]“ verwendet hat.
Hinweis: Die folgenden Postman-Anfragen finden Sie in der Sammlung [rdvmedecins-nestJS.postman_collection.json]:
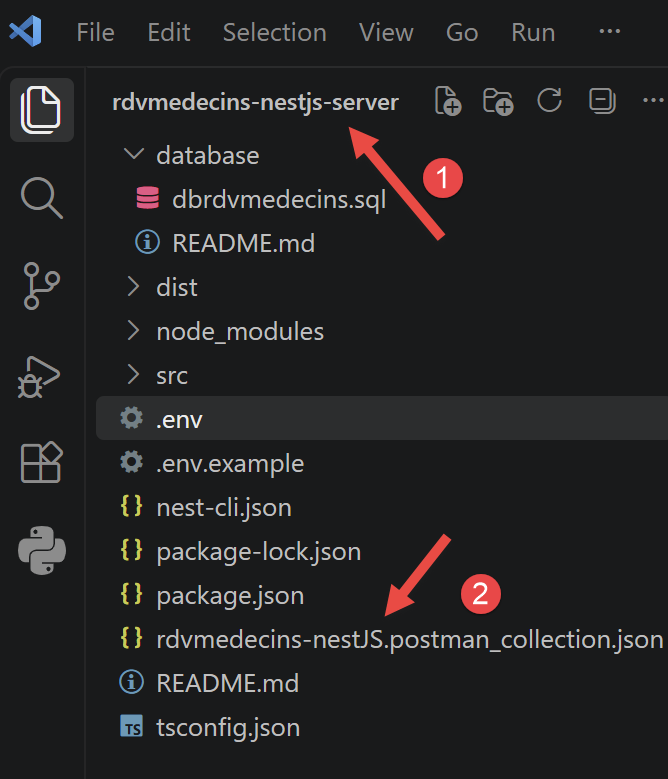
Drücken Sie in Postman Strg-0, um die Sammlung zu laden:
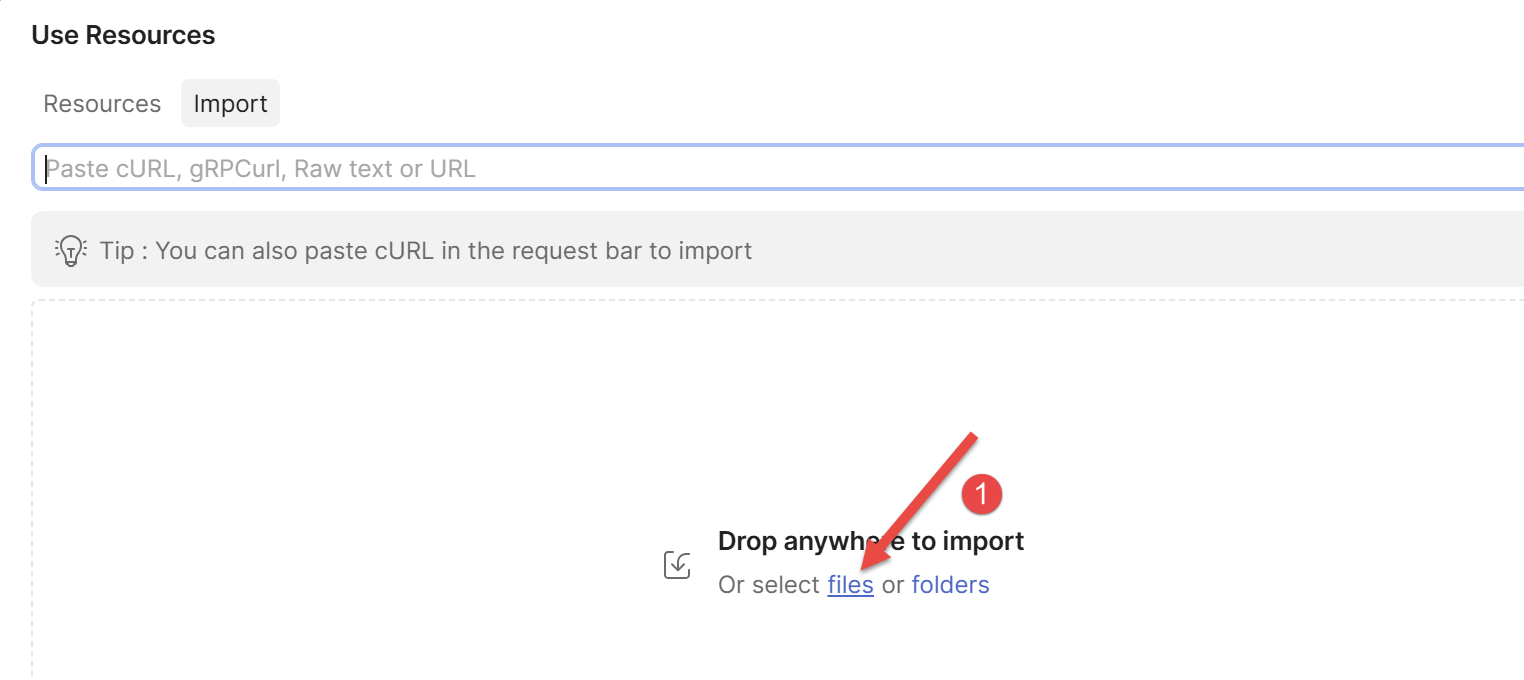
- Klicken Sie auf [1], um die Sammlung zu laden, und wählen Sie die Sammlungsdatei aus. Nach dem Laden zeigt die Sammlung ihre Anfragen an:
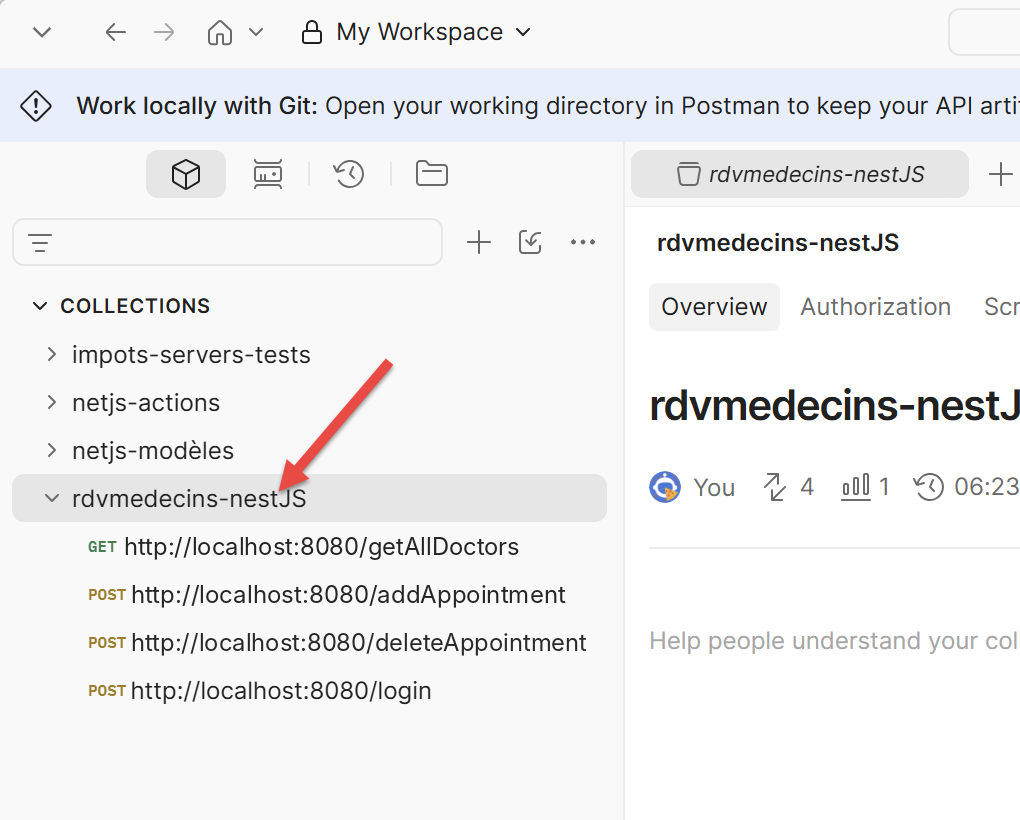
So testen Sie /addAppointment mit dem Token eines Kontos ADMIN:
- Postman-Anfrage, Methode POST, URL http://localhost:8080/addAppointment;
- Registerkarte Authorization: Bearer Token, Token von admin;
- Registerkarte [Body], raw, JSON: {"day": "2026-09-13", "clientId": 1, "slotId": 5};
- Senden Sie die Anfrage.
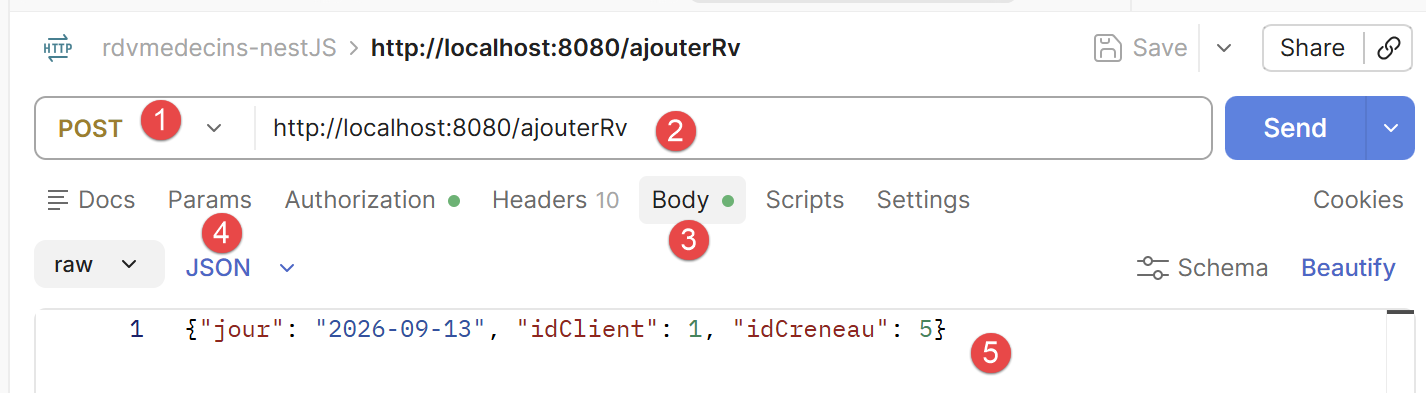
- in [3-5] der Body der Anfrage;
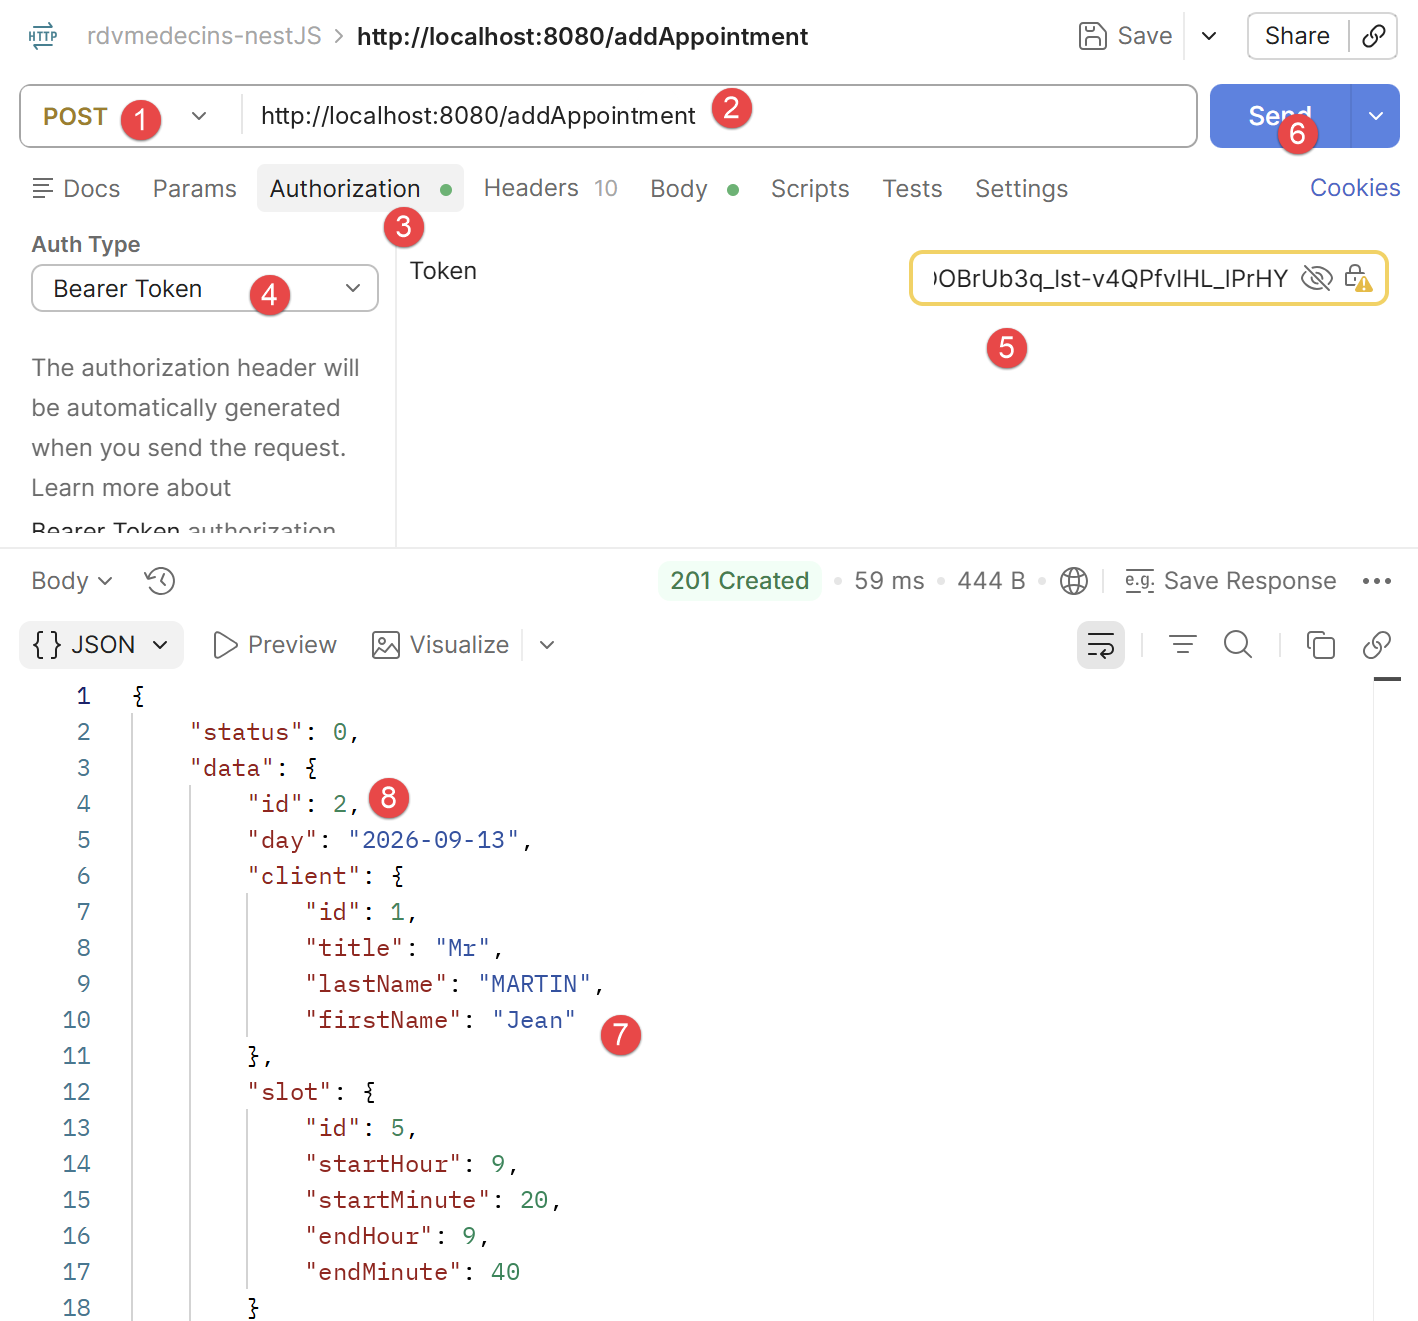
Mit HeidiSQL können Sie überprüfen, dass der Datenbank ein Termin hinzugefügt wurde:
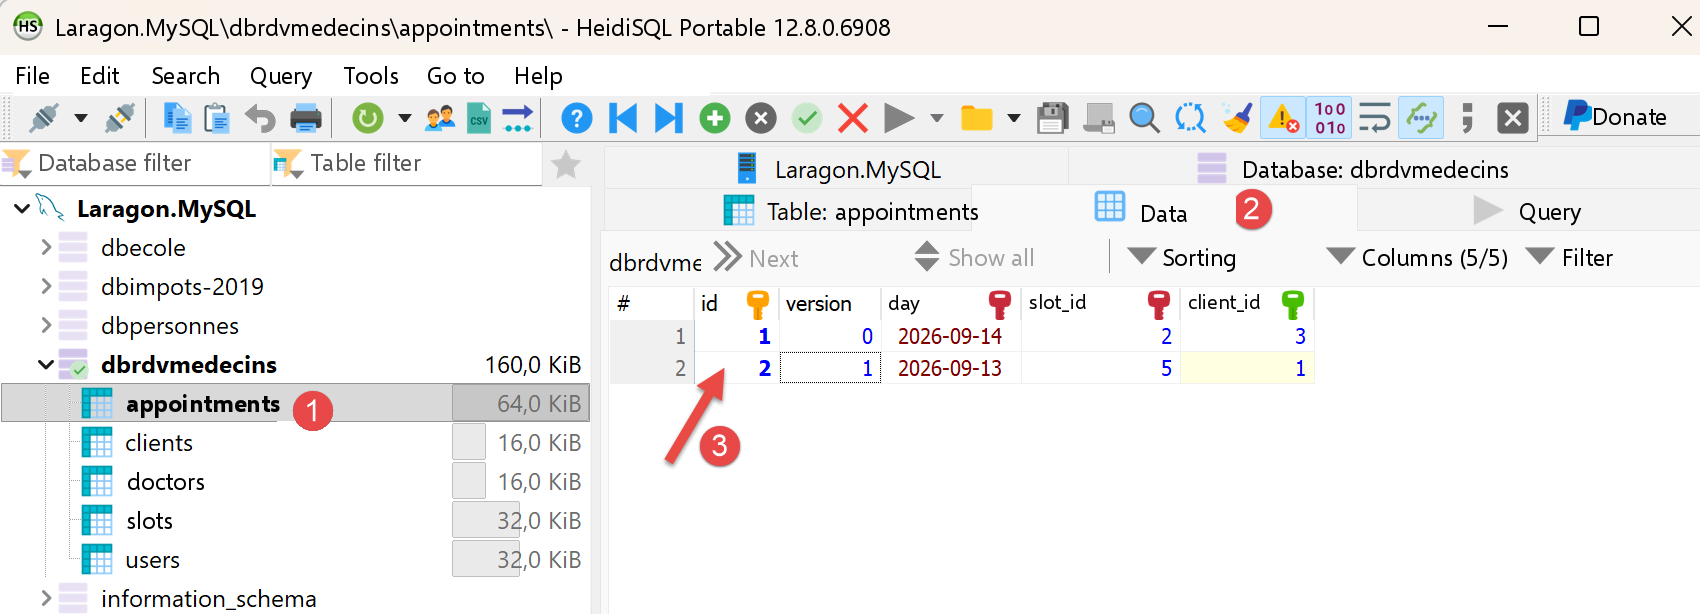
Um /deleteAppointment zu testen, gehen Sie genauso vor, mit dem Body {"appointmentId": 2} (die Kennung des zu stornierenden Termins (8) oben).
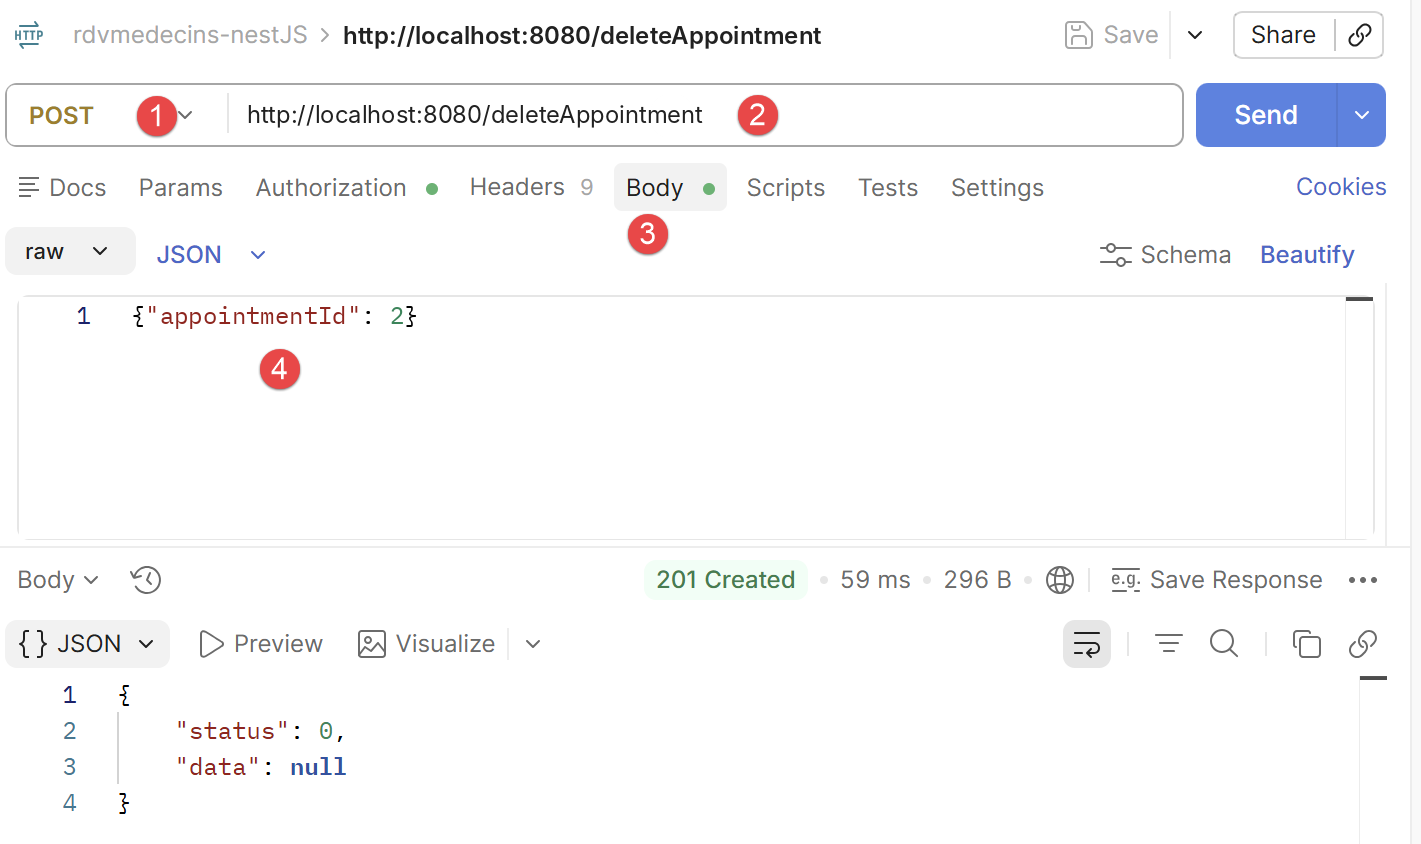
- in [4] ist die obige Nummer der Termin, der gelöscht werden soll;
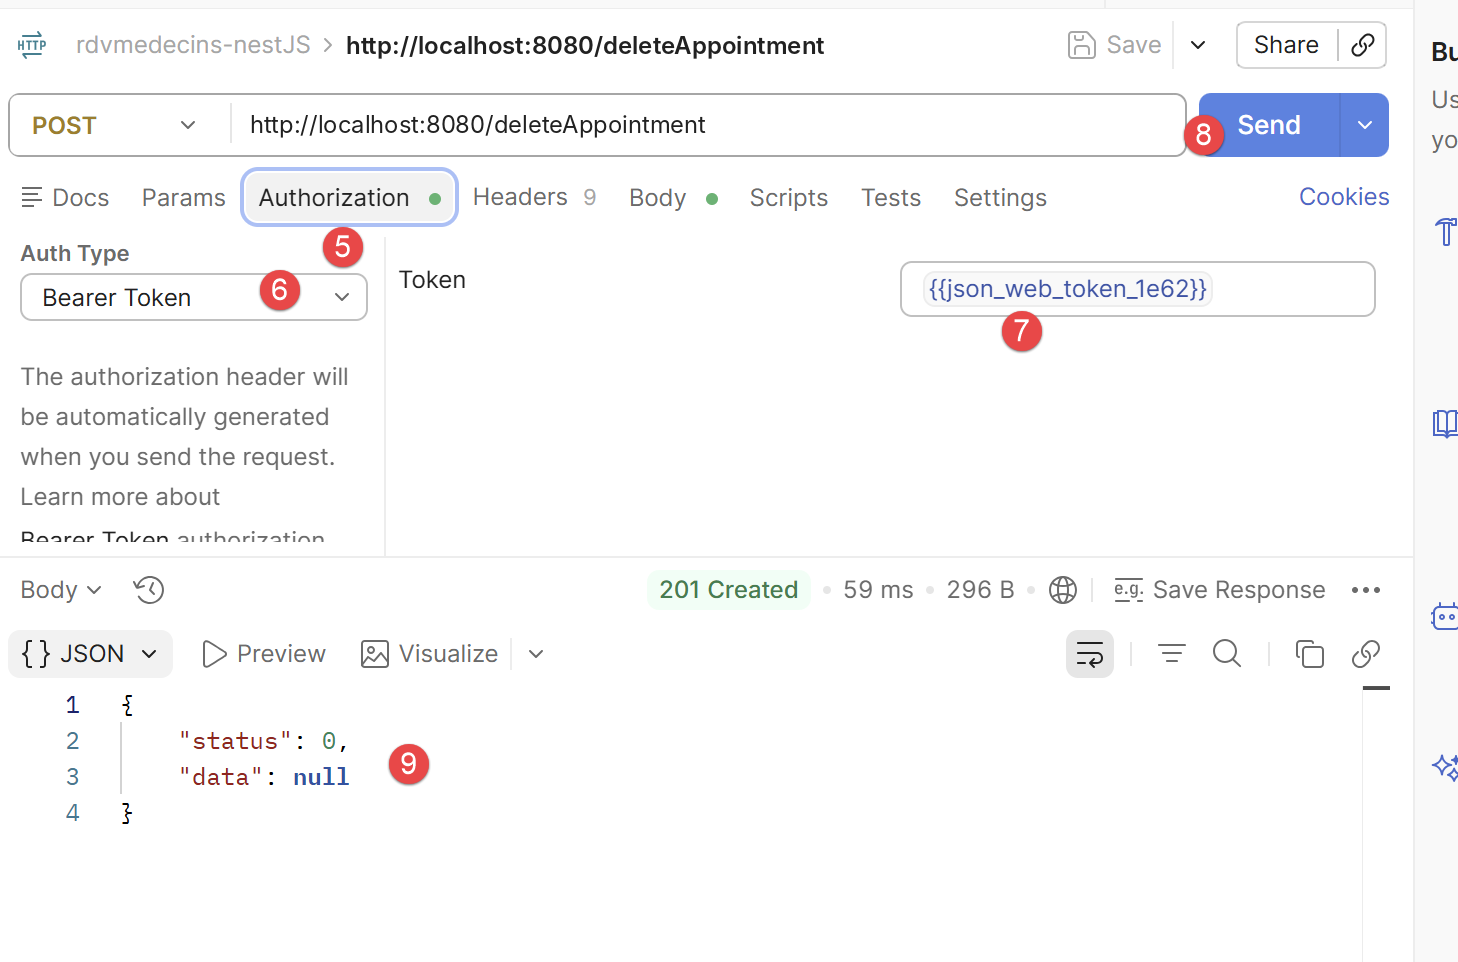
- in [5-7] das Authentifizierungstoken;
- in [9] die Antwort des Servers. [status=0] zeigt an, dass der Vorgang erfolgreich war. Sie können dies mit HeidiSQL überprüfen:
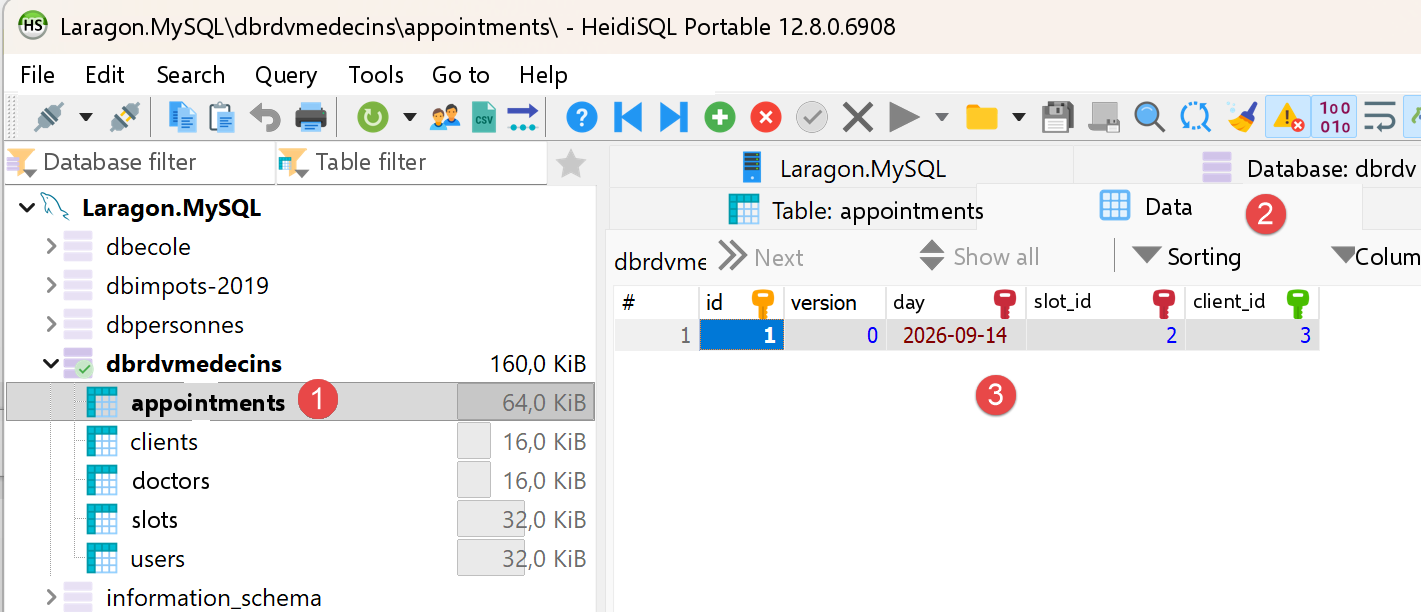
- in [3] existiert der Termin Nr. 2 nicht mehr;
Probieren Sie es aus: Wiederholen Sie dieselbe Anfrage /addAppointment mit dem Token des Kontos USER (user/user) statt mit dem Token von admin: Die Antwort lautet dann 403 Forbidden mit der Meldung „role [USER] does not allow this action (required role: ADMIN)“ – eine anschauliche Demonstration der rollenbasierten Zugriffskontrolle, die der Server umsetzt.
3.7. Den Flutter-Client zum ersten Mal starten
Im Ordner [rdvmedecins_flutter_client] (der [NestJS]-Server muss zuvor gestartet worden sein):
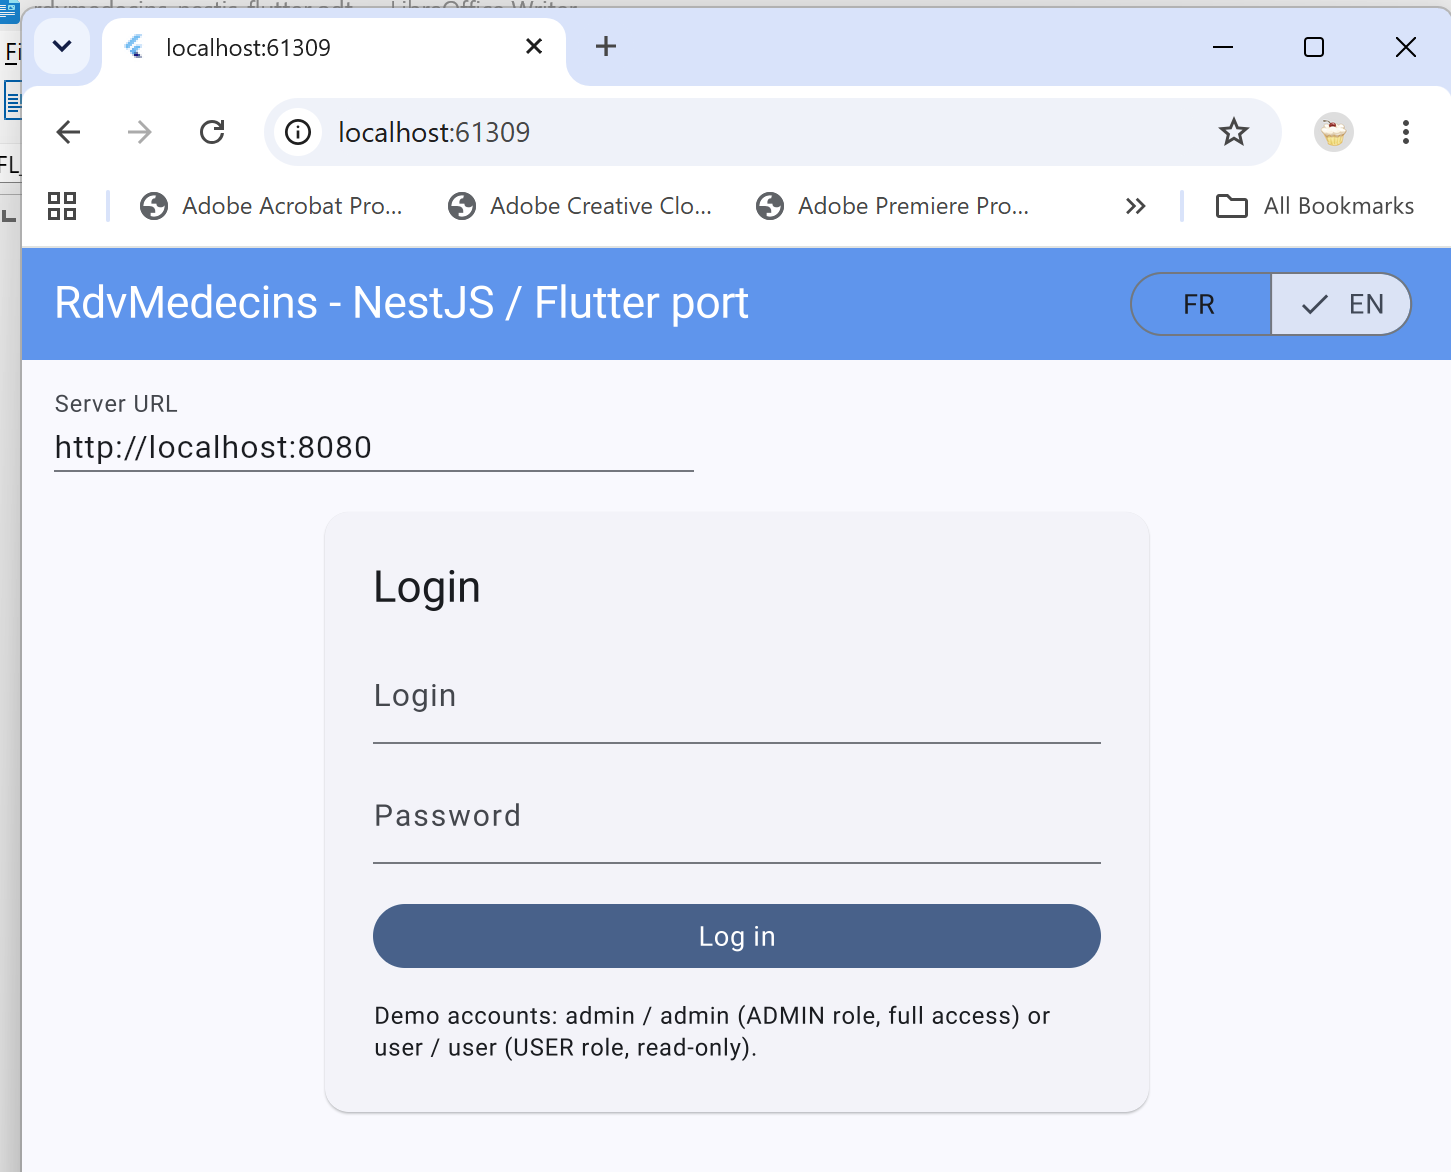
Zuerst erscheint der Anmeldebildschirm, genau wie bei den vorherigen Clients dieses Kurses (siehe Kapitel 4): In der Datenbank des Servers werden zwei Demokonten mitgeliefert, [admin]/[admin] (Rolle [ADMIN], voller Zugriff) und [user]/[user] (Rolle [USER], nur Lesezugriff). Mit zwei Schaltflächen „FR“ und „EN“ in der oberen rechten Ecke können Sie die Oberfläche schon vor der Anmeldung auf Französisch umschalten. Kapitel 5 beschreibt die entsprechenden Befehle für Desktop und Mobilgeräte sowie die einzige Einstellung, die für diese Plattformen spezifisch ist (die Serveradresse; siehe weiter unten in diesem Kapitel).