Skip to content

3. 第 2 章 - 安装 [NestJS] 服务器

本文档所述的 [Flutter]客户端需要一个服务器来查询:即 [NestJS]服务器,用于 [RdvMedecins]应用,随本文档附在 [rdvmedecins-nestjs-server]文件夹中。由于本文档的重点是 [Flutter],该服务器被视为“黑盒”:本章说明如何安装、配置它,如何创建其 [MySQL]数据库,如何启动并测试它,但不研究其代码。希望学习 [NestJS] 的读者可以参阅文档 *《TypeScript 语言与 NestJS 框架入门》*(2026)。

本章基本上是对文档 *《通过示例介绍 Dart 语言》*(2026)中“安装 NestJS 服务器”一章的重印,并针对另一个服务器作了调整:该文档中的税款计算服务器在此被 [RdvMedecins]服务器取代,其 [dbimpots-2019]数据库则被 [dbrdvmedecins]数据库取代。

3.1. 安装 Laragon

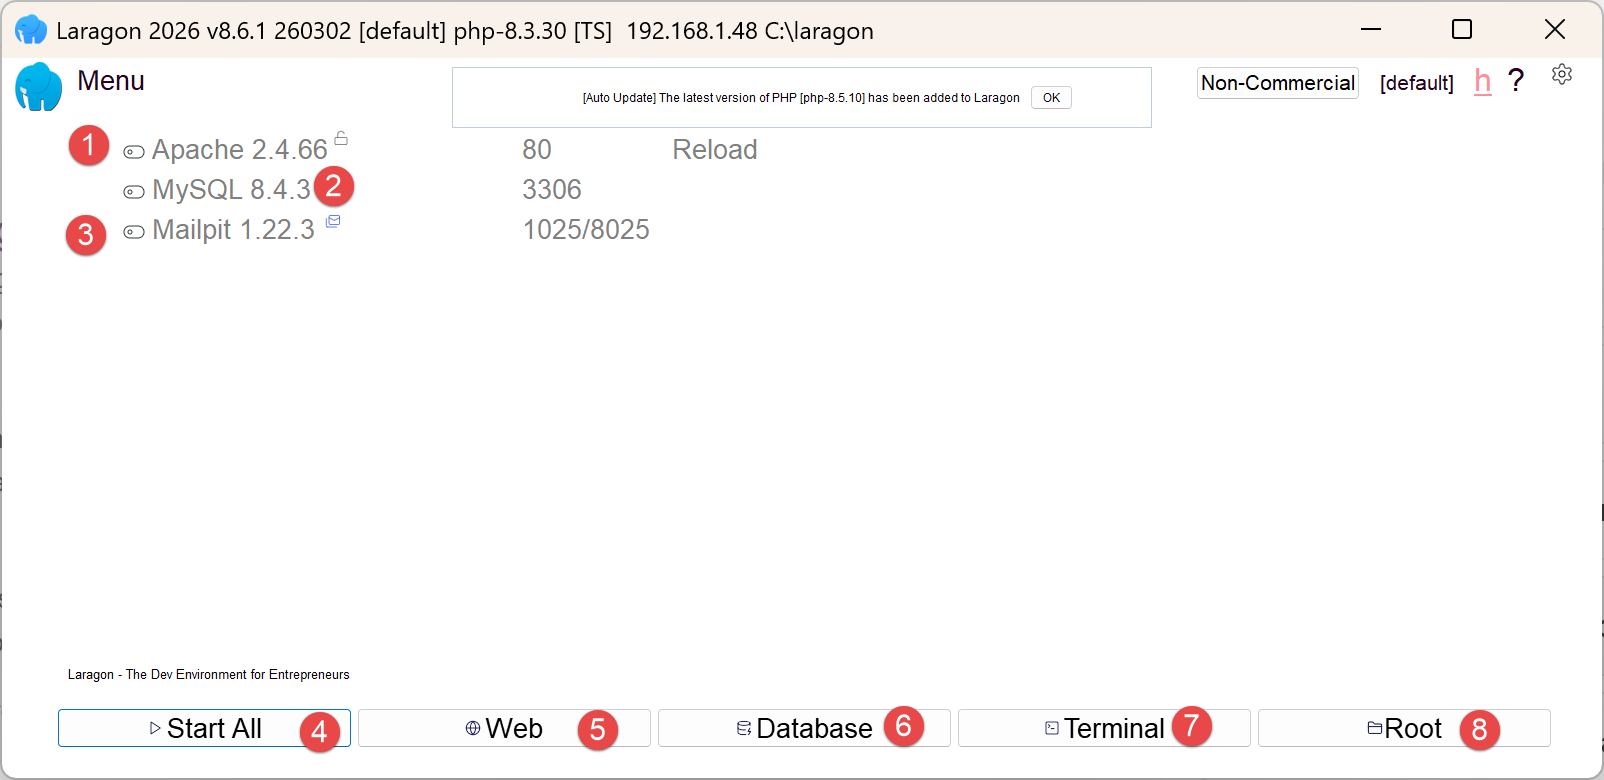
为了创建 [MySQL]服务器 [NestJS]所用的数据库,我们将使用 Laragon 工具。截至 2026 年 9 月,Laragon 可从 URL [Download Laragon – Fast & Modern Dev Environment ] 获取。Laragon 包含的工具可以让您安装 PHP 服务器和 [MySQL] DBMS:
Image

  • 在 [1] 中,是一个 Apache Web 服务器;
  • 在 [2] 中,是 [MySQL] DBMS;
  • 在 [3] 中,是一个我们不会使用的邮件工具;
  • [4] 启动所有服务(Apache、[MySQL]、MailPit);
  • [5] 显示 URL [http://localhost]的网页。默认情况下,该 URL 指向 <laragon-install>\www 文件夹,其中 <laragon-install> 是 Laragon 的安装文件夹;
  • 在 [6] 中,启动 HeidiSQL 工具,它可以让您管理 MySQL 数据库。我们将使用该工具创建 [RdvMedecins]服务器所用的数据库;
  • 在 [7] 中,打开一个终端,Laragon 所需的所有二进制文件都已位于其 PATH 中;
  • 在 [8] 中,打开 Windows 文件资源管理器,定位到与 URL [http://localhost]关联的文件夹;

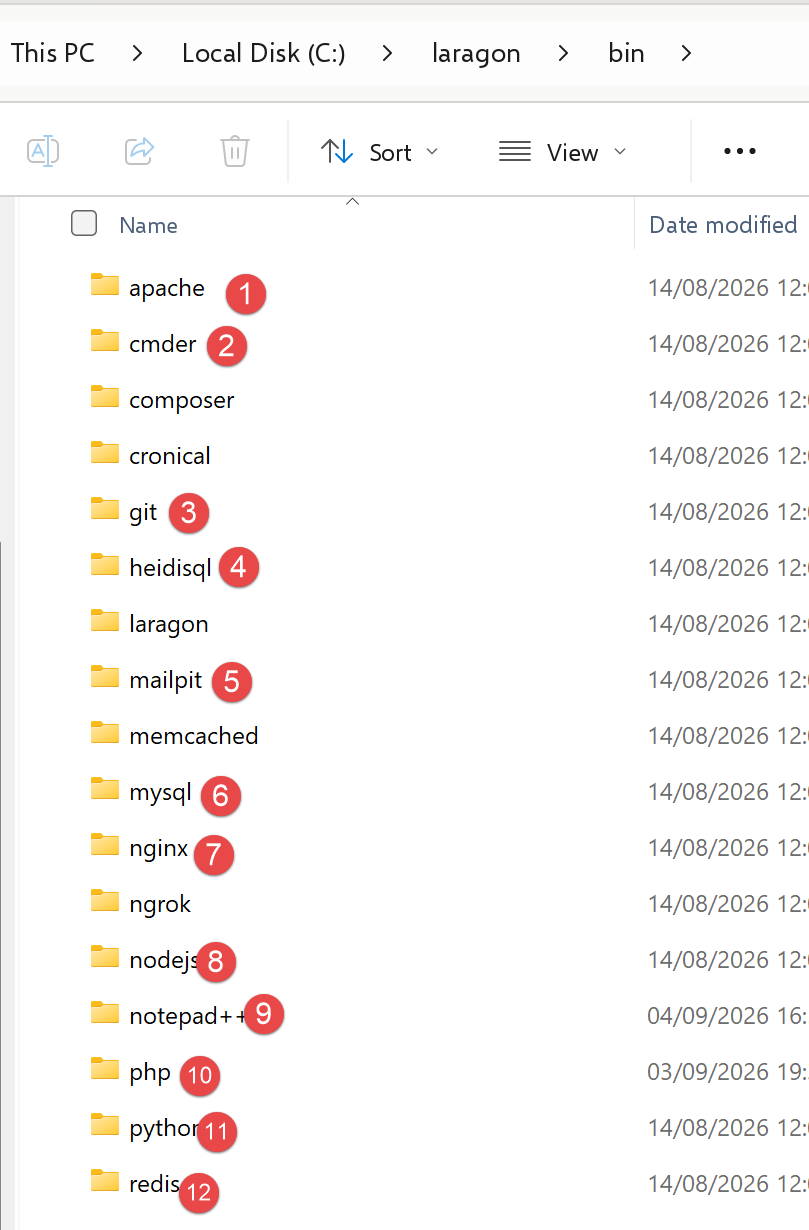
Laragon 安装文件夹包含以下内容:
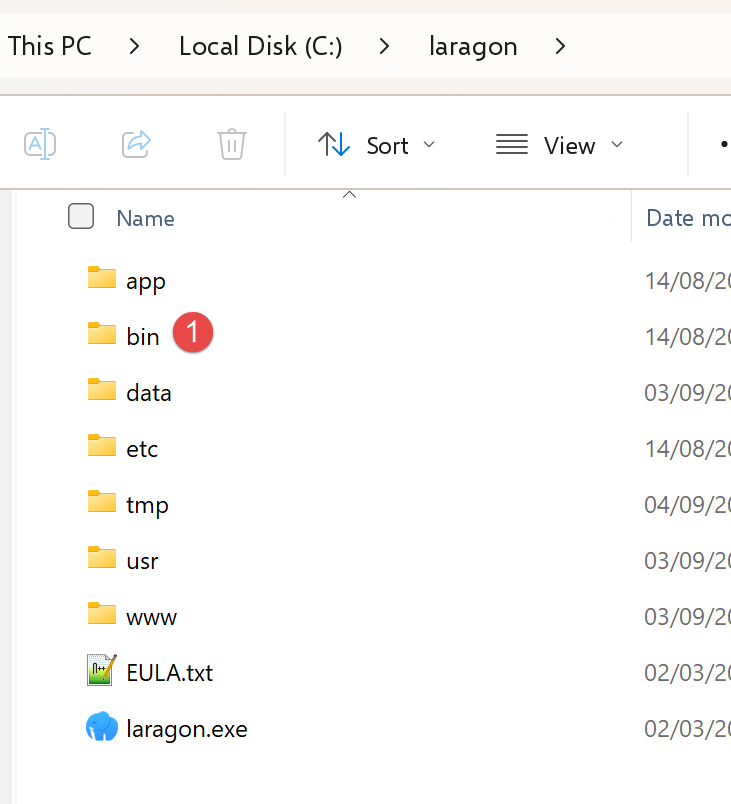
 
  • 在 [1] 中,[bin]文件夹包含大量应用程序:
  • 在 [1] 中,是 Apache Web 服务器;
  • 在 [2] 中,是一个命令行终端;
  • 在 [3] 中,是一个 [git]客户端,用于对项目的不同版本进行版本管理;
  • 在 [4] 中,是一个数据库管理器;
  • 在 [5] 中,是一个邮件管理器;
  • 在 [6] 中,是 [MySQL] DBMS;
  • [7],另一个 Web 服务器;
  • 在 [8] 中,是 [node.js] ,用于运行 JavaScript 脚本;
  • [9],一个文本编辑器;
  • [10],PHP 解释器;
  • [11],[Python]解释器;
  • [12],一个缓存服务器;

Laragon 自带一个完整的开发环境。在本课程中,我们只使用 [MySQL] DBMS [6] 以及用于以图形方式管理它的 [heidisql] 工具;

3.2. [NestJS] 服务器的安装与配置

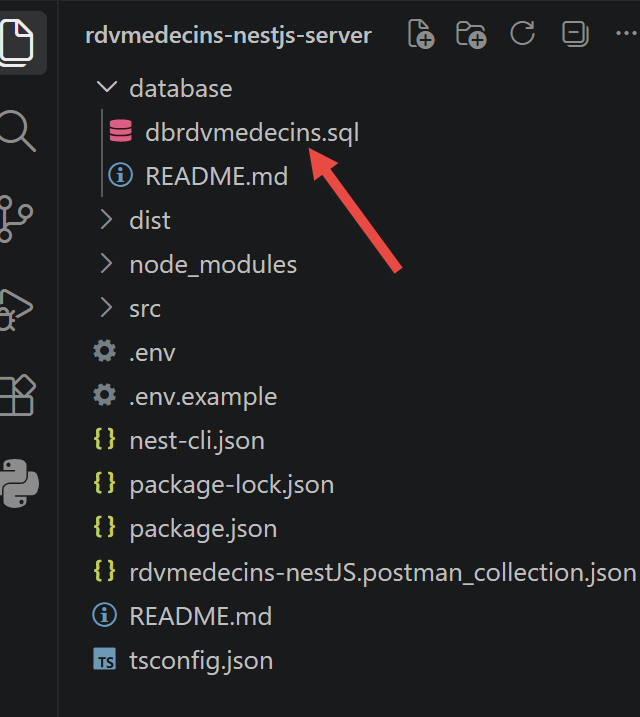
[rdvmedecins-nestjs-server]文件夹的目录结构如下:

rdvmedecins-nestjs-server/
├── package.json                  # npm dependencies and scripts
├── tsconfig.json                 # TypeScript compiler configuration
├── nest-cli.json                 # NestJS CLI configuration
├── .env.example                  # template of the .env configuration file
├── database/
│   └── dbrdvmedecins.sql         # database creation script
└── src/
    ├── main.ts                   # server entry point
    ├── app.module.ts             # root module
    ├── config/                   # database connection
    ├── entities/                 # TypeORM entities (one class per table)
    ├── domain/                   # business objects
    ├── repositories/             # data access (DAO layer)
    ├── business/                 # business layer
    ├── web/                      # JSON controller and response models
    └── auth/                     # JWT authentication and roles

[src/] 的每个子文件夹都包含各自的 [README.md] 文件,其中概述了所含文件的用途。这些文件的源代码不在本文档的讨论范围内。

在 [rdvmedecins-nestjs-server]文件夹中,在终端中输入以下命令:

npm install
cp .env.example .env

[.env]文件用于设置环境变量:

# -----------------------------------------------------------------------
# 示例配置文件。
# 将此文件复制为 [.env],然后根据你的机器调整各项取值。
# [.env] 文件绝不能共享或提交(含密码)。
# -----------------------------------------------------------------------

# NestJS 服务器的监听端口(原 Spring 服务器监听 8080)
PORT=8080

# MySQL 数据库 [dbrdvmedecins] 的连接参数
DB_HOST=localhost
DB_PORT=3306
DB_USERNAME=root
DB_PASSWORD=
DB_DATABASE=dbrdvmedecins

# 仅用于开发:TypeORM 可以根据实体自动创建/更新
# 表。此处已禁用该功能,因为我们像原 Spring 项目一样,
# 自行提供了 SQL 脚本 [database/dbrdvmedecins.sql]。
DB_SYNCHRONIZE=false

# -----------------------------------------------------------------------
# 身份验证(见 src/auth/)
# -----------------------------------------------------------------------
# 用于签名/验证 JWT 令牌的密钥——必须修改
# 在生产环境中(一长串随机字符串,绝不提交)。
JWT_SECRET=change-me-to-a-long-random-string
# JWT 令牌的有效期(参见 [ms] 库的文档:
# "60"、"2h"、"7d"……)
JWT_EXPIRES_IN=2h

请根据您的 [.env][MySQL]安装情况(用户名、密码、端口)修改新创建的 [.env] 文件。由于加入了身份验证,该文件还包含一个名为 JWT_SECRET 的密钥:示例值适合跟随本文档学习,但在任何实际使用之前,必须替换为您自己独有的随机字符串。

3.3. 创建数据库

[dbrdvmedecins]数据库沿用了原文档(2014 年,Spring 4 / [MySQL] 5)的结构:相同的表——[doctors]、[clients]、[slots]、[appointments],现在使用英文名称——相同的外键、相同的唯一性约束。唯一新增的内容,是本次移植的“身份验证”步骤引入的:[users]表。这些表之间的关系如下:一位医生([doctors])有多个时段([slots],外键 [doctor_id]);一个预约([appointments])关联某一天、某个时段(进而关联某位医生)和某位客户([clients]);[users] 表独立于其他四张表:它仅用于身份验证。

3.3.1. [database/dbrdvmedecins.sql]
Image

  -- =========================================================================
  -- Database [dbrdvmedecins] - MySQL 8
  --
  -- This script reproduces EXACTLY the relational schema of the original document
  -- (2014, Spring 4 / Spring Data / MySQL 5): same tables, same columns,
  -- same foreign keys, same uniqueness constraint. Only the database engine
  -- changes its name (MySQL 5 -> MySQL 8), not the structure.
  --
  -- The original document used THREE tables (users, roles,
 -- users_roles) to allow a user to have SEVERAL roles.
 -- Since this application only knows two mutually exclusive roles
 -- (ADMIN, USER), we simplify here to a single [role] column
 -- on the [users] table rather than rebuilding the original many-to-
 -- many relation - a deliberate teaching simplification, documented
 -- in the "Authentication" chapter of the course.
 -- =========================================================================

 -- we start again from an empty database on each run of the script (handy in development)
 DROP TABLE IF EXISTS appointments;
 DROP TABLE IF EXISTS slots;
 DROP TABLE IF EXISTS clients;
 DROP TABLE IF EXISTS doctors;
 DROP TABLE IF EXISTS users;

 CREATE DATABASE IF NOT EXISTS dbrdvmedecins CHARACTER SET utf8mb4 COLLATE utf8mb4_unicode_ci;
 USE dbrdvmedecins;

 CREATE TABLE doctors (
   id         INT AUTO_INCREMENT PRIMARY KEY,
   version    INT NOT NULL DEFAULT 0,
   title      VARCHAR(5)  NOT NULL,
   last_name  VARCHAR(20) NOT NULL,
   first_name VARCHAR(20) NOT NULL
 );

 CREATE TABLE clients (
   id         INT AUTO_INCREMENT PRIMARY KEY,
   version    INT NOT NULL DEFAULT 0,
   title      VARCHAR(5)  NOT NULL,
   last_name  VARCHAR(20) NOT NULL,
   first_name VARCHAR(20) NOT NULL
 );

 CREATE TABLE slots (
   id           INT AUTO_INCREMENT PRIMARY KEY,
   version      INT NOT NULL DEFAULT 0,
   doctor_id    INT NOT NULL,
   start_hour   INT NOT NULL,
   start_minute INT NOT NULL,
   end_hour     INT NOT NULL,
   end_minute   INT NOT NULL,
   CONSTRAINT fk_slots_doctor FOREIGN KEY (doctor_id) REFERENCES doctors(id)
 );

 CREATE TABLE appointments (
   id         INT AUTO_INCREMENT PRIMARY KEY,
   version    INT NOT NULL DEFAULT 0,
   day        DATE NOT NULL,
   slot_id    INT NOT NULL,
   client_id  INT NOT NULL,
   CONSTRAINT fk_appointments_slot   FOREIGN KEY (slot_id)   REFERENCES slots(id),
   CONSTRAINT fk_appointments_client FOREIGN KEY (client_id) REFERENCES clients(id),
   CONSTRAINT unq1_appointments UNIQUE (day, slot_id)
 );

 CREATE TABLE users (
   id       INT AUTO_INCREMENT PRIMARY KEY,
   version  INT NOT NULL DEFAULT 0,
   login    VARCHAR(30) NOT NULL UNIQUE,
   password VARCHAR(100) NOT NULL,
   name     VARCHAR(40) NOT NULL,
   role     VARCHAR(10) NOT NULL
 );

 INSERT INTO doctors (title, last_name, first_name) VALUES
   ('Mme', 'PELISSIER', 'Marie'), ('Mr', 'TATOU', 'Paul'), ('Melle','DUPONT', 'Sophie');

 INSERT INTO clients (title, last_name, first_name) VALUES
   ('Mr', 'MARTIN', 'Jean'), ('Mme', 'DURAND', 'Alice'),
   ('Melle','BISTROU', 'Brigitte'), ('Mr', 'GERMAN', 'Luc');

 INSERT INTO slots (doctor_id, start_hour, start_minute, end_hour, end_minute) VALUES
   (1, 8, 0, 8, 20), (1, 8, 20, 8, 40), /* ... */ (1, 11, 40, 12, 0);

 INSERT INTO slots (doctor_id, start_hour, start_minute, end_hour, end_minute) VALUES
   (2, 14, 0, 14, 20), (2, 14, 20, 14, 40), /* ... */ (2, 17, 40, 18, 0);

 INSERT INTO appointments (day, slot_id, client_id) VALUES (CURDATE(), 2, 3);

 INSERT INTO users (login, password, name, role) VALUES
   ('admin', '$2b$10$YSNBJXXHX9mp13nPZb6YGu8M1jR6uvPwO1s2X73z0QAqBR7TOQjoq', 'Administrator', 'ADMIN'),
   ('user',  '$2b$10$6Cvoion7AgJkpYHw5N0jMuWPf8T90J28En56kWBL9PT0bXt7lwW7.', 'User',          'USER');

下面对这段代码作一些说明:

  • 第 19–23 行:[DROP TABLE IF EXISTS …] ——脚本每次执行时都从空数据库开始,并按依赖关系的相反顺序删除(先删除引用 `[slots]` 和 `clients` 的 `appointments`,一直到无人引用的 `users`):[MySQL] 会拒绝删除仍被外键引用的表;
  • 第 47 行:[doctor_id INT NOT NULL],然后是第 52 行: [CONSTRAINT fk_slots_doctor FOREIGN KEY …] ——时段始终属于某位医生;
  • 第 63 行:[CONSTRAINT unq1_appointments UNIQUE (day, slot_id)] ——应用的核心业务规则:同一天的同一时段只能被预订一次。防止重复预约的正是这个约束,而且仅靠这个约束——控制器和业务层都不会显式地再次检查。
  • 第 66–73 行:[CREATE TABLE users (…)] ——本步骤新增的表。`login` 是 UNIQUE 的(两个用户不能使用相同的登录名);`password` 存储使用 bcrypt 哈希后的密码(绝不存储明文);role 为 'ADMIN' 或 'USER'——一个简单的文本列,而原文档使用了三张表(users、roles、users_roles),以允许每个用户拥有多个角色。由于本应用只需要两个互斥的角色,原来的多对多关系就显得过度了。
  • 第 90–92 行:[INSERT INTO users …] ——两个演示账户,admin/admin(角色 ADMIN)和 user/user(角色 USER),其密码已使用 bcrypt(加盐 10 轮)哈希——绝不存储明文,在这个演示脚本中也是如此。

3.3.2. 使用 HeidiSQL 运行脚本

为了创建 [MySQL]服务器 [NestJS]所需的数据库,我们按如下步骤进行:
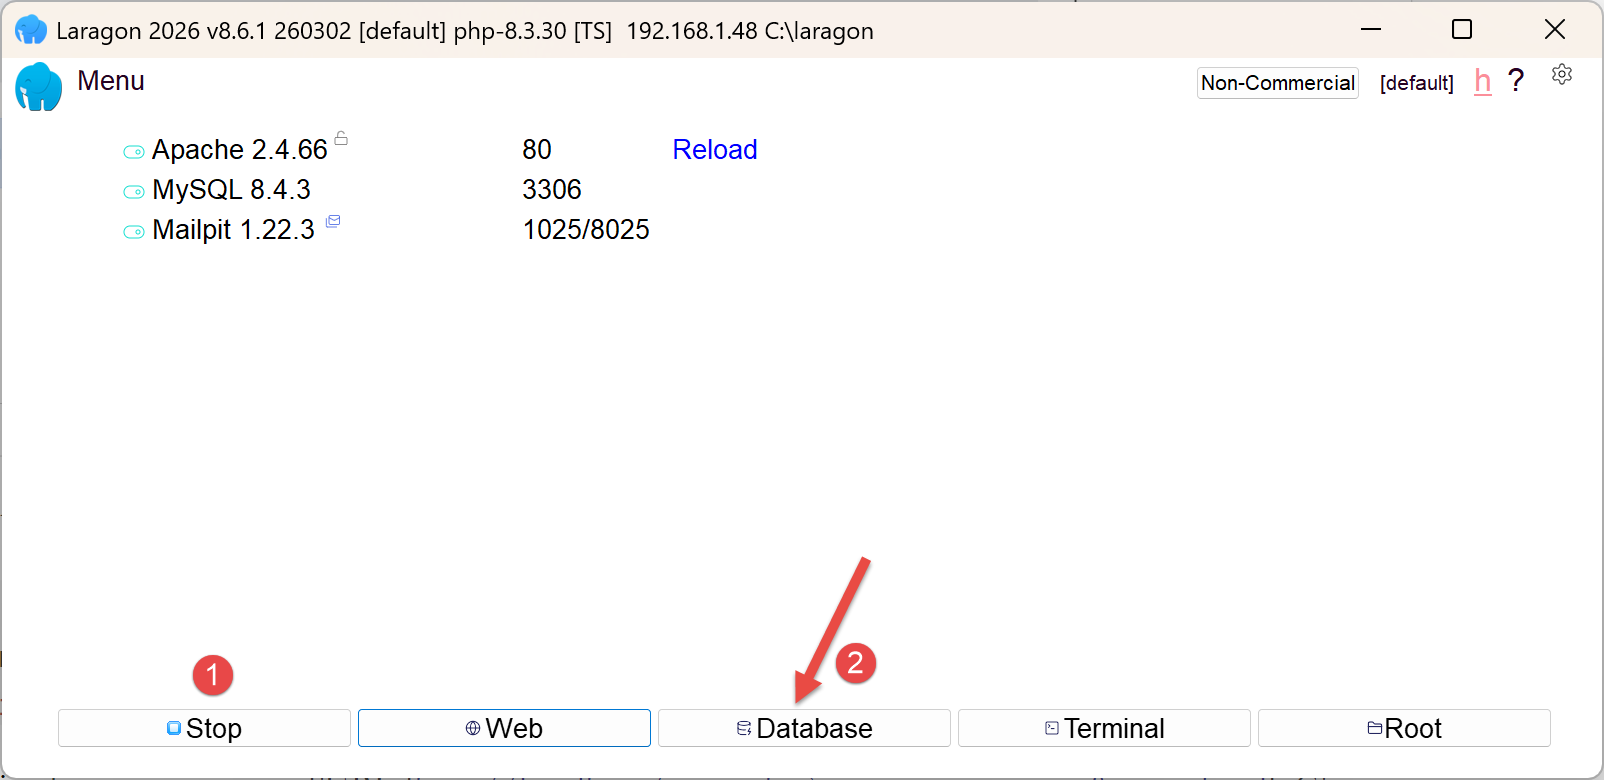
 
  • 在 [1] 中,必须启动所有服务;
  • 在 [2] 中,[Database]选项可用于管理数据库;

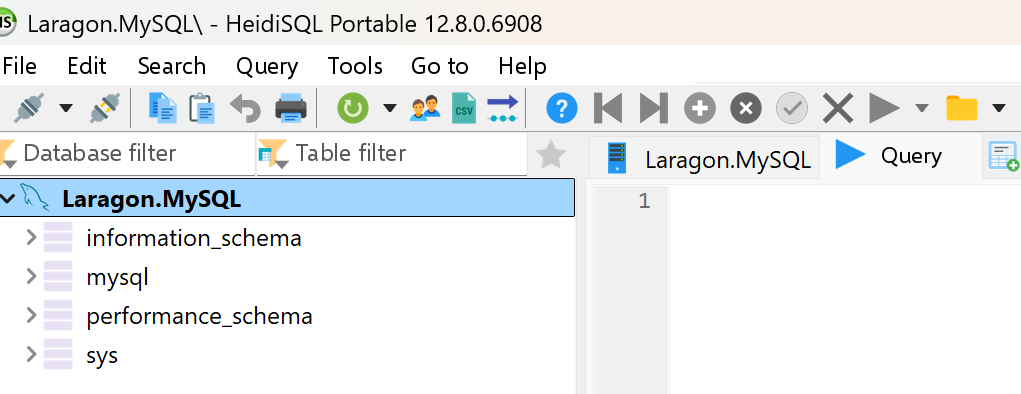
[Database]选项会启动一个名为 HeidiSQL 的实用程序:
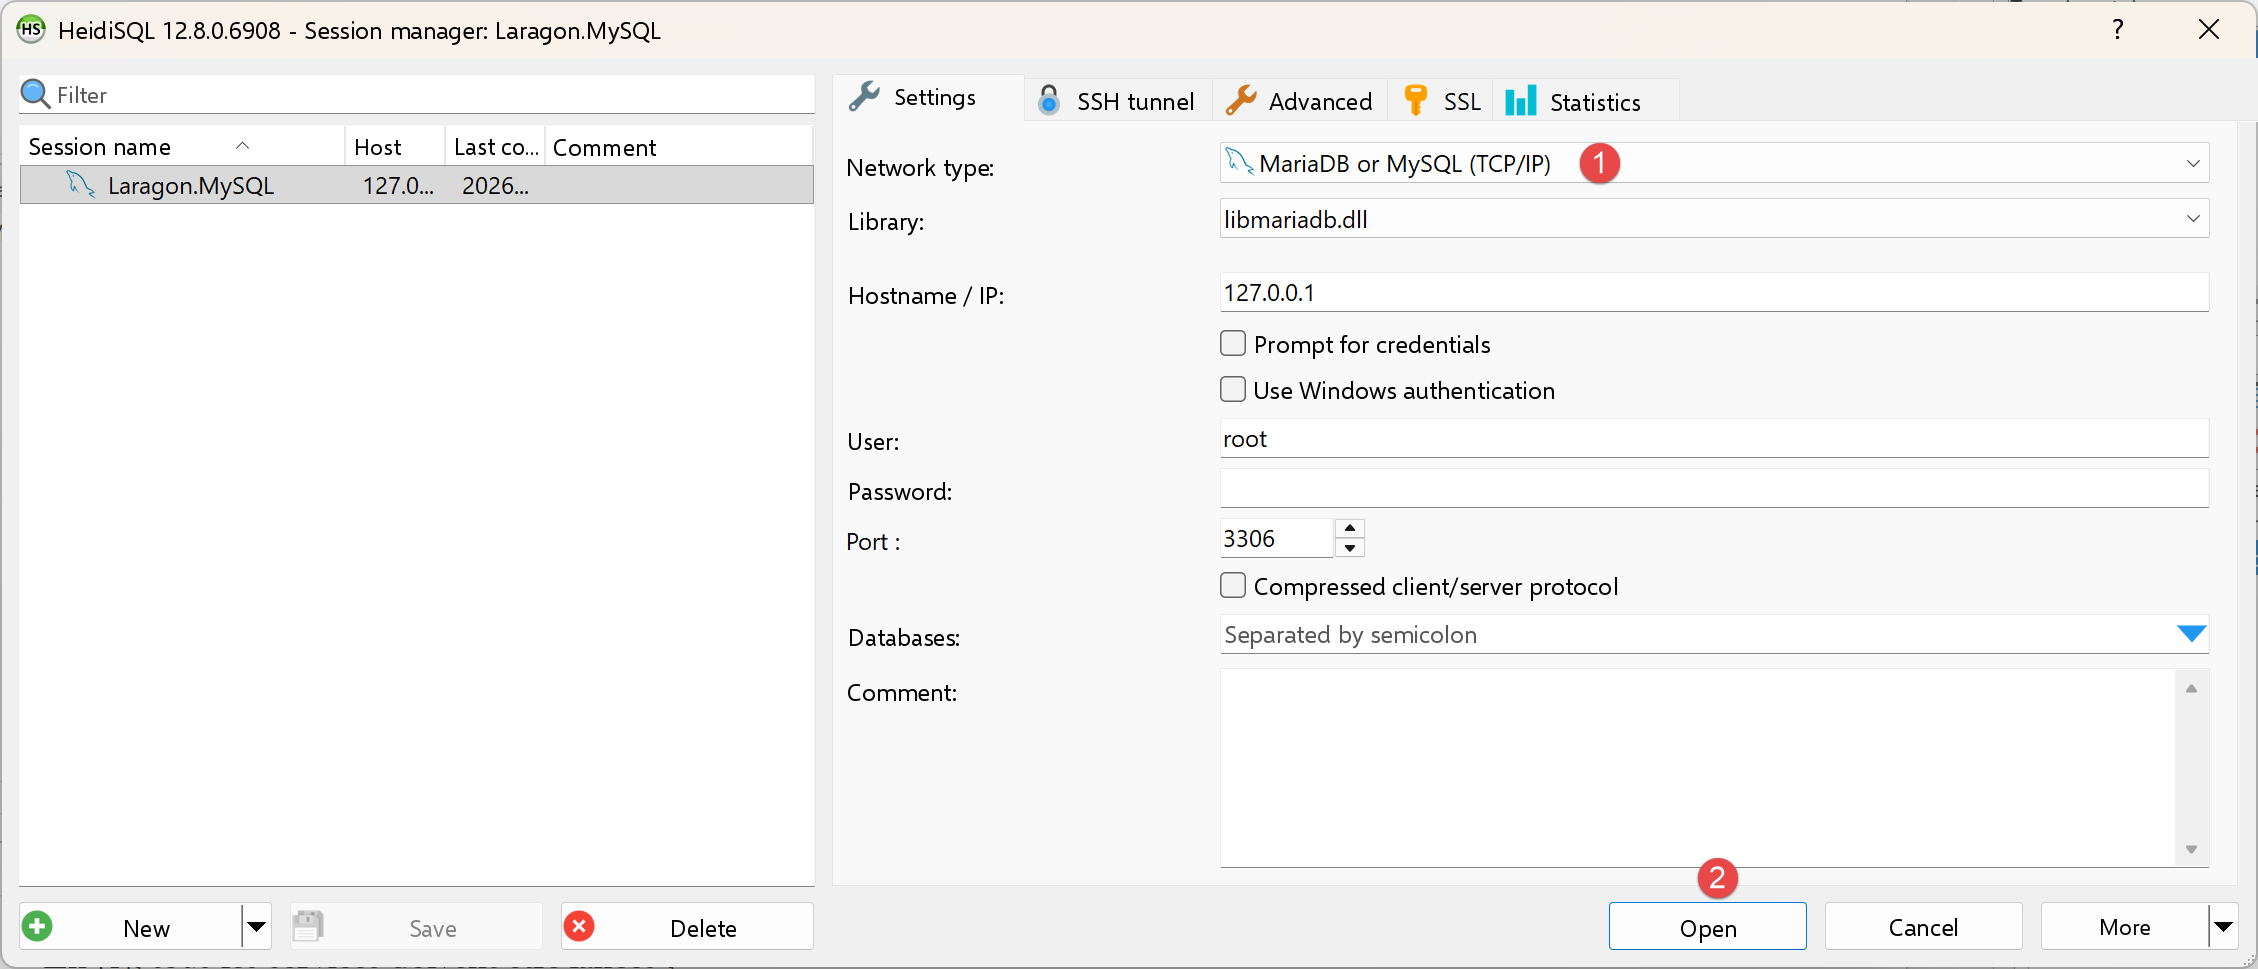
  • 在 [1] 中,可以选择各种 DBMS 选项。默认提供的值是 MySQL,这是可以接受的;
  • 在 [2] 中,登录 HeidiSQL;
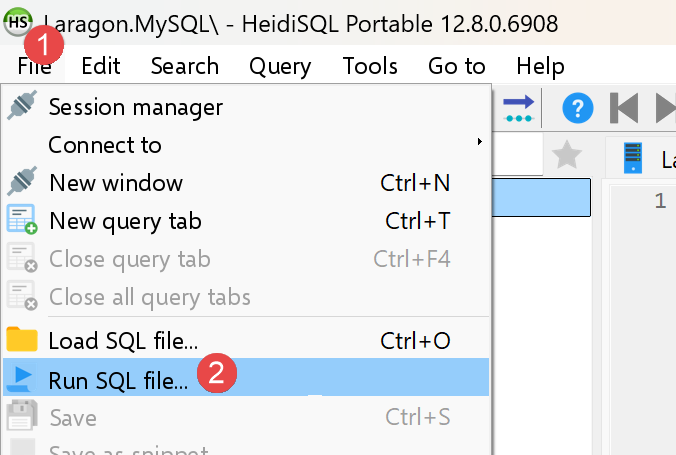
  • 在 [1-2] 中,运行 SQL 文件,然后选择 [dbrdvmedecins.sql]文件,它位于 [rdvmedecins-nestjs-server/database]文件夹中:
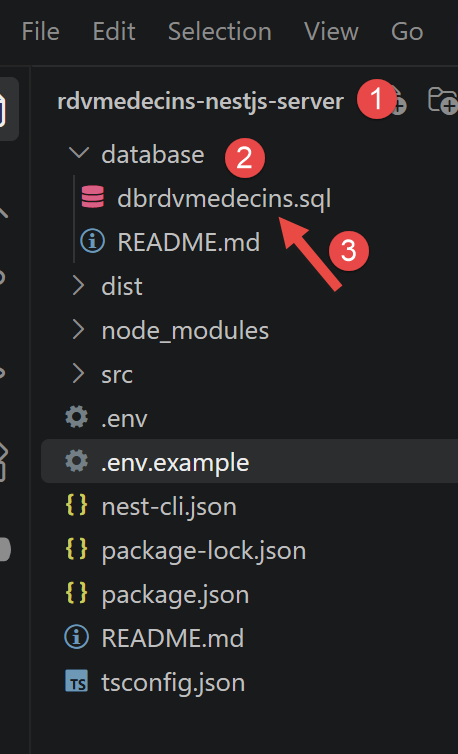
Image

运行 [3] 中的文件将创建 [dbrdvmedecins]服务器 [NestJS]所用的数据库。要查看它,请在 HeidiSQL 中按 F5 刷新显示:
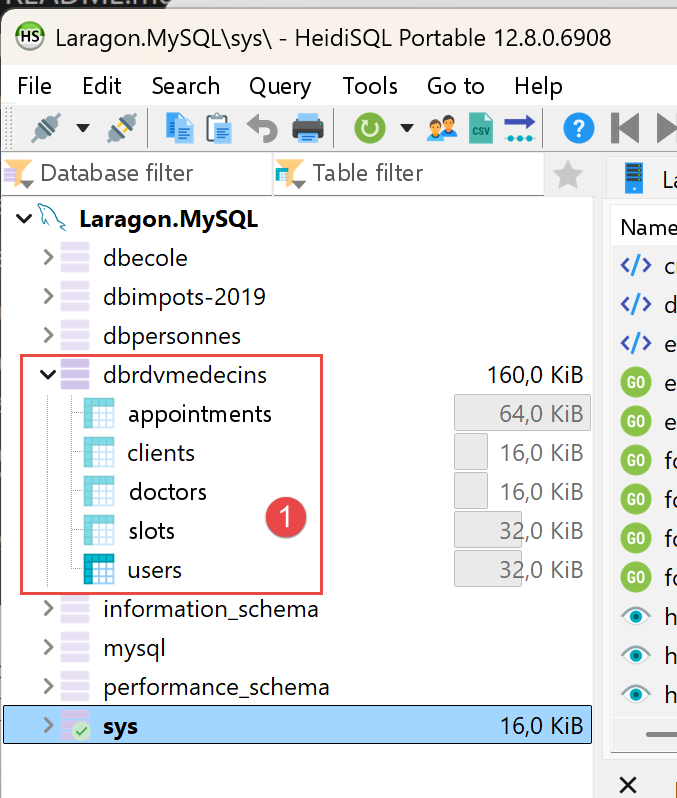
Image

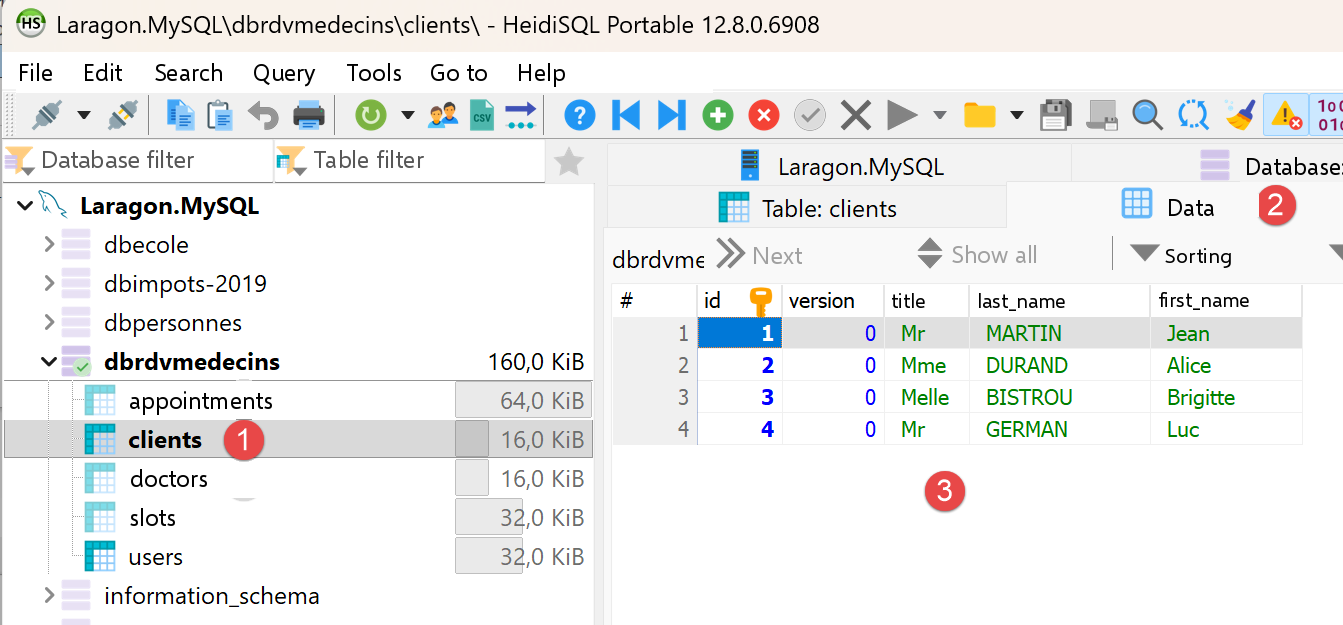
数据库 [dbrdvmedecins] 已创建。您可以查看其内容:

Image

  • 在 [1-3] 中,是表 [clients];
    • [id] 是该表的主键;
    • [version] 是该行的版本号。每次修改该行时,此数字都会递增;
    • [title, last_name, first_name] 标识该人员;

Image

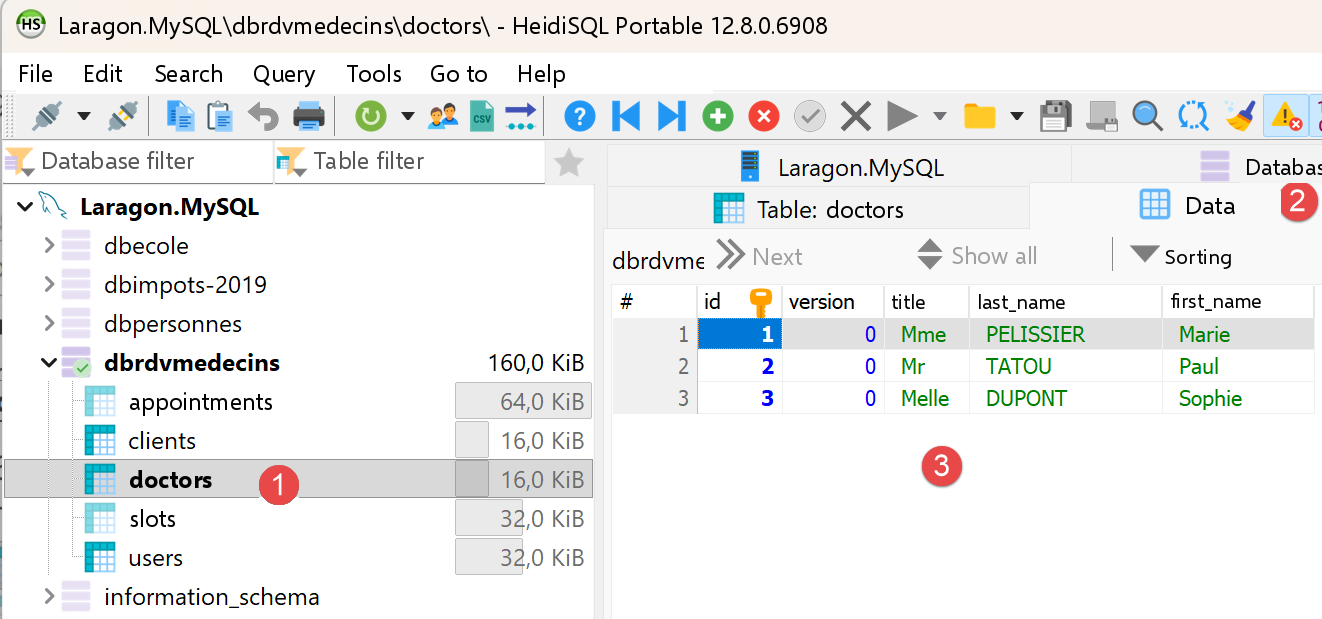
  • 在 [1-3] 中,是表 [doctors];
    • [id] 是该表的主键;
    • [version] 是该行的版本号;
    • [title, last_name, first_name] 标识该人员;

Image

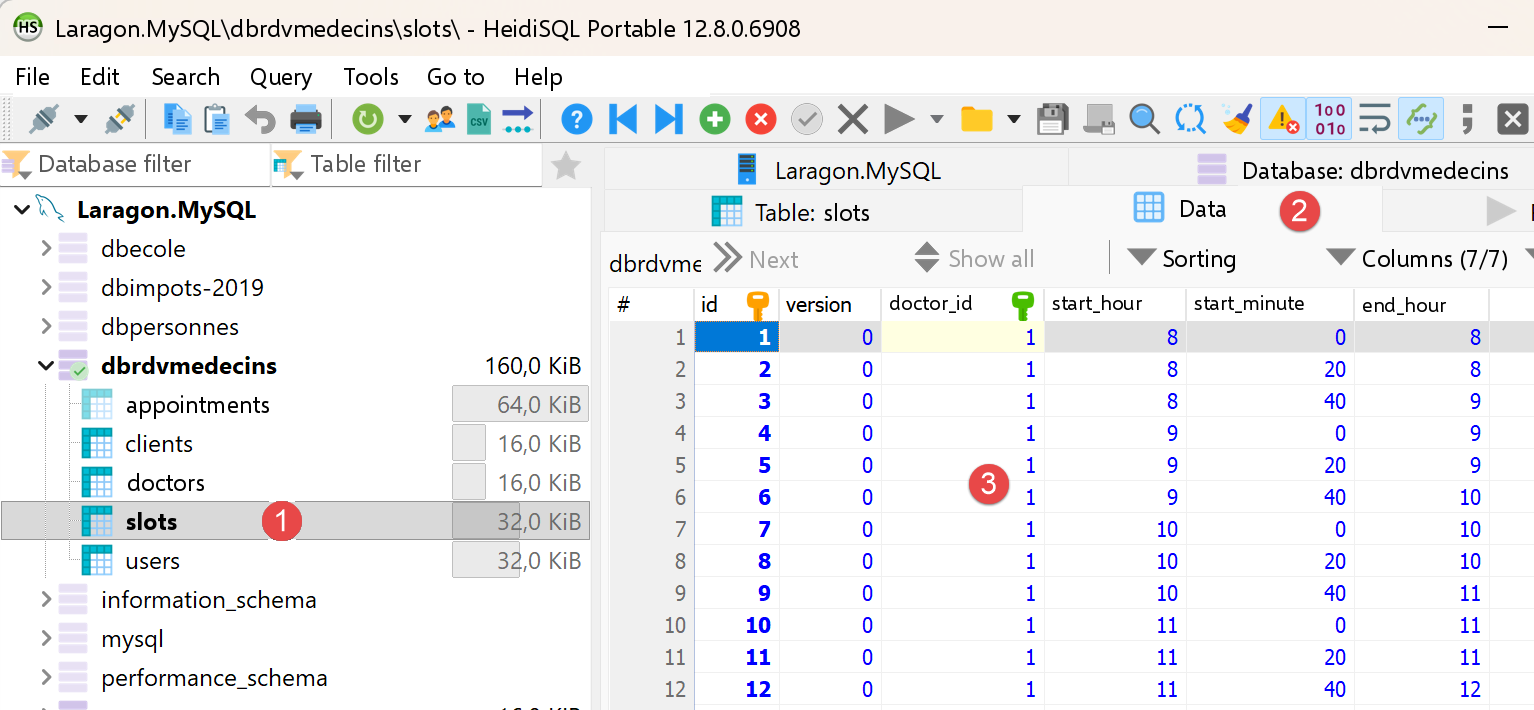
  • 在 [1-3] 中,是医生预约时段表:
    • [id]:主键;
    • [version]:行版本号;
    • [doctor_id]:外键,引用医生的主键;
    • [start_hour, start_minute]:预约开始时间的小时和分钟。因此,[8,20] 表示上午 8:20。
    • [end_hour, end_minute]:诊疗结束时间的小时和分钟。

Image

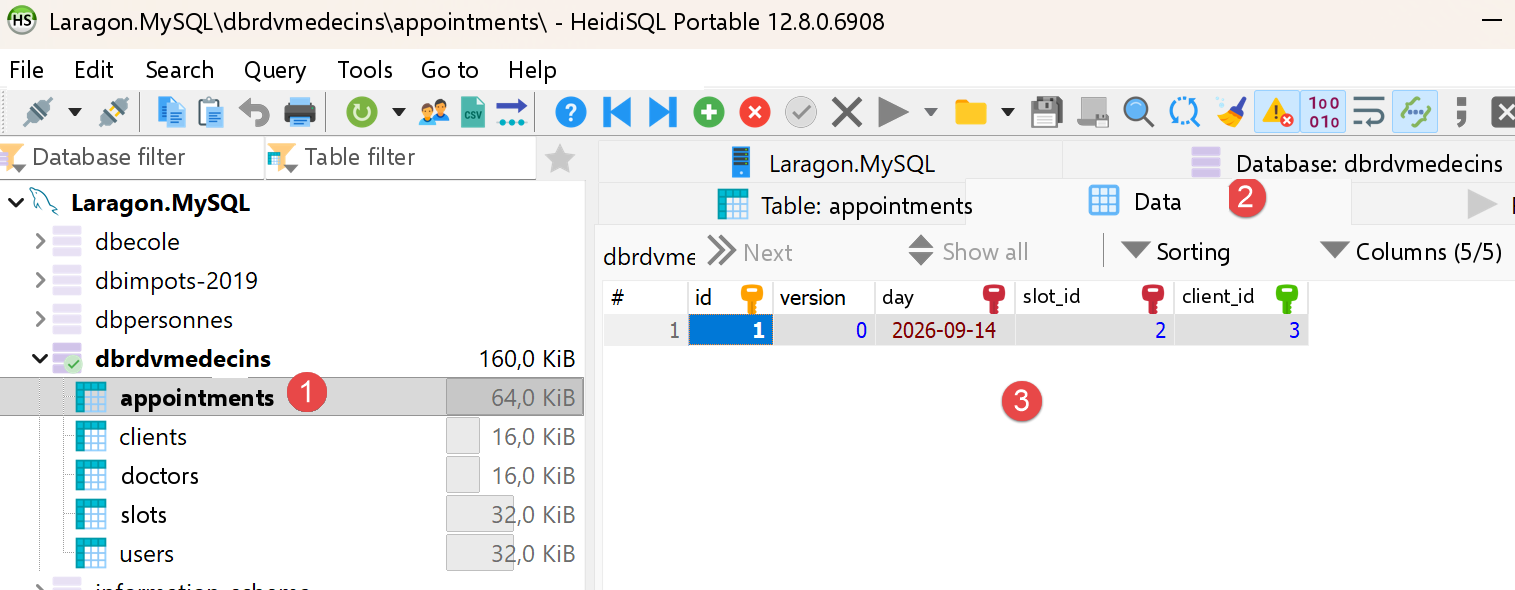
  • 在 [1-3] 中,是已安排预约的 [appointments]表;
    • [id]:主键;
    • [version]:版本号;
    • [day]:预约日期;
    • [slot_id]:外键,引用预约时段的主键。由于时段与医生关联,因此我们知道是哪位医生负责此预约;
    • [client_id]:外键,指向就诊患者的编号(主键);

Image

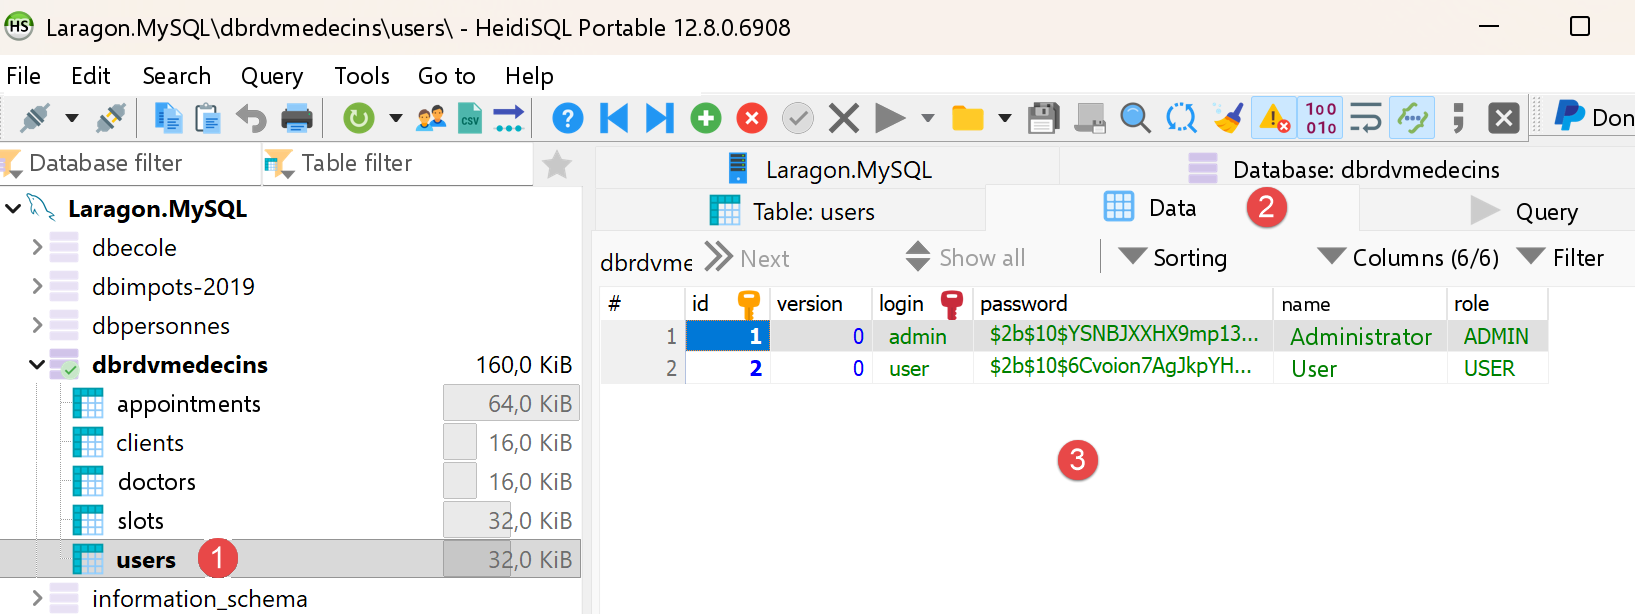
  • 在 [1-3] 中,是表 [users],其中列出了获授权使用 [NestJS]应用的用户;
    • [id, version]:主键、版本号;
    • [login, password]:用户凭据;
    • [name]:用户名称;
    • [role]:用户的角色。[ADMIN] 拥有完全访问权限。[USER] 拥有只读访问权限。该用户可以查看医生的日程,但不能安排或取消预约;

3.4. 启动 [NestJS] 服务器

如果尚未启动,请启动所有 Laragon 服务([Start All])。然后在 NestJS 项目的 VSCode 终端中启动 NestJS 服务器:

npm run start:dev

控制台依次显示:[NestJS]模块的启动、控制器暴露的路由列表,然后是启动确认信息:

[Nest] RoutesResolver RdvMedecinsController {/}:
[Nest] RouterExplorer Mapped {/getAllDoctors, GET} route
[Nest] RouterExplorer Mapped {/getAllClients, GET} route
[Nest] RouterExplorer Mapped {/getAllSlots/:doctorId, GET} route
[Nest] RouterExplorer Mapped {/getDoctorAppointmentsOfDay/:doctorId/:day, GET} route
[Nest] RouterExplorer Mapped {/getDoctorScheduleOfDay/:doctorId/:day, GET} route
[Nest] RouterExplorer Mapped {/getDoctorById/:id, GET} route
[Nest] RouterExplorer Mapped {/getClientById/:id, GET} route
[Nest] RouterExplorer Mapped {/getSlotById/:id, GET} route
[Nest] RouterExplorer Mapped {/getAppointmentById/:id, GET} route
[Nest] RouterExplorer Mapped {/addAppointment, POST} route
[Nest] RouterExplorer Mapped {/deleteAppointment, POST} route
[Nest] RoutesResolver AuthController {/}:
[Nest] RouterExplorer Mapped {/login, POST} route
[Nest] NestApplication Nest application successfully started
[RdvMedecins] NestJS server started on http://localhost:8080

该控制台输出确认服务器确实在 8080 端口上监听——与原文档中的 Spring Boot 服务器端口完全相同,选择它正是出于这个原因。

这些路由构成了客户端 [Flutter] 将在第 4 章中使用的 JSON API。[POST /login] 是唯一的公开路由:它返回一个 JWT 令牌,所有其他路由都要求在请求头 [Authorization: Bearer <token>]中携带该令牌。只读路由([GET …])可供 ADMIN 和 USER 角色访问;两个修改数据的路由 [POST /addAppointment] 和 [POST /deleteAppointment]仅限 ADMIN 角色使用。业务响应被包装在一个 [{ status, data }]对象中,其中 [status] 在成功时设置为 0。

3.5. 使用浏览器测试服务器

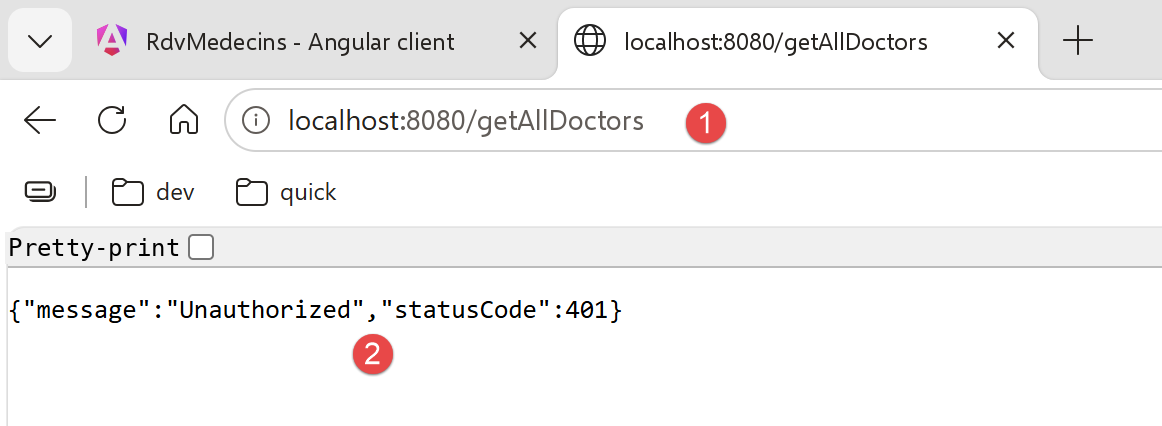
由于加入了身份验证,所有 [RdvMedecinsController] 中的路由都需要有效的 JWT 令牌;因此,不能再单靠浏览器直接测试它们。例如:

http://localhost:8080/getAllDoctors

现在在没有令牌时会返回 401 Unauthorized 错误:

Image

这是预期的行为:该响应确认服务器正在正确地保护其路由。需要使用 Postman(下一节)来获取令牌并使用它。

3.6. 使用 Postman 测试 [NestJS] 服务器

Postman 工具可从 URL [https://www.postman.com/downloads/]获取。您可能需要创建一个账户。

启动所有 Laragon 服务,然后打开 Postman 桌面应用:
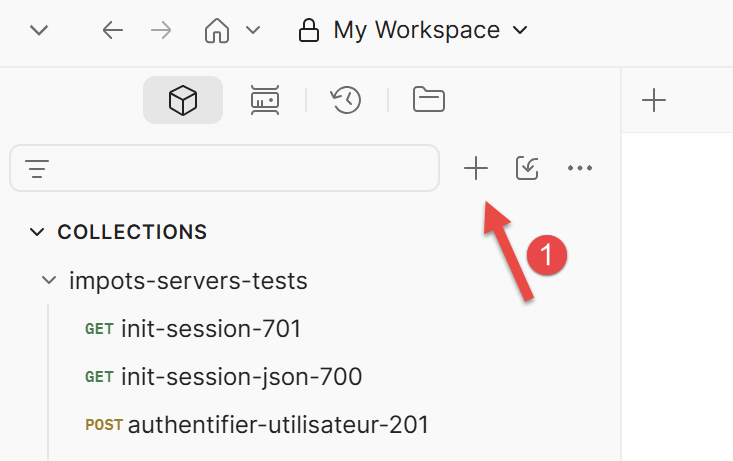
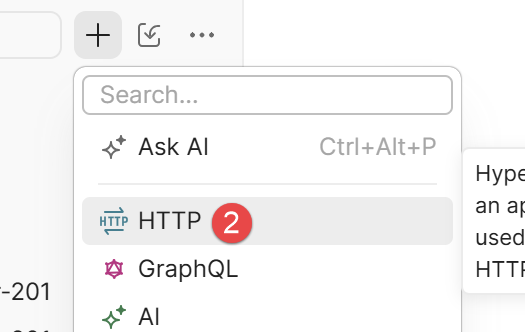
  • 在 [1-2] 中,创建一个 HTTP 请求,以查询医生预约管理服务器;

3.6.1. 登录并获取令牌

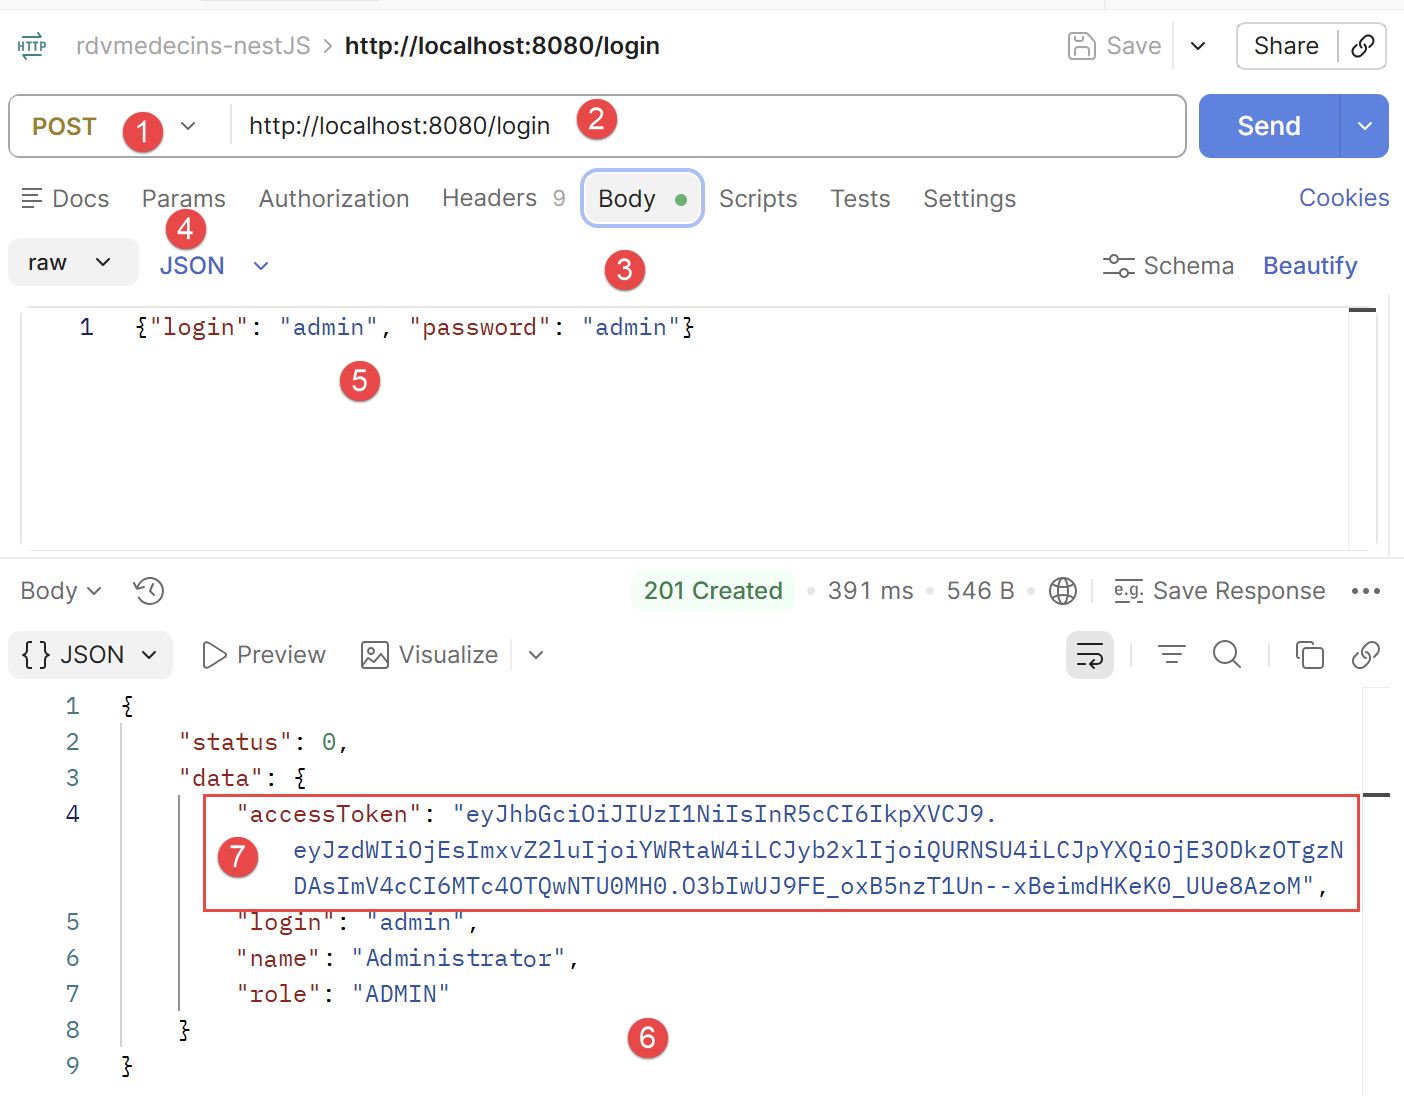
  1. 创建一个新的 Postman 请求,方法为 POST,URL 为 http://localhost:8080/login;
  2. 在 [Body]选项卡中,选择 "raw",然后选择 JSON格式,并输入:{"login": "admin", "password": "admin"}(或输入 "user/user" 以测试 USER 角色);
  3. 提交请求。

Image

  • 在 [1-2] 中,是发往运行于 8080 端口的 [NestJS] 服务器的 POST 请求;
  • 在 [3-5] 中,是请求体。它向服务器传送一个 JSON 字符串,其中包含尝试登录的用户的凭据,此处为 admin/admin;
  • 在 [6] 中,是服务器的响应;
  • 在 [7] 中,是身份验证令牌,后续请求必须将其发送给服务器,以表明“我已经通过身份验证”;

复制 accessToken 的值:这就是您现在必须包含在之后每个请求中的令牌。在上面的示例中,需要复制的令牌是“eyJ...zoM”(不含引号)。

3.6.2. 使用令牌调用受保护的路由

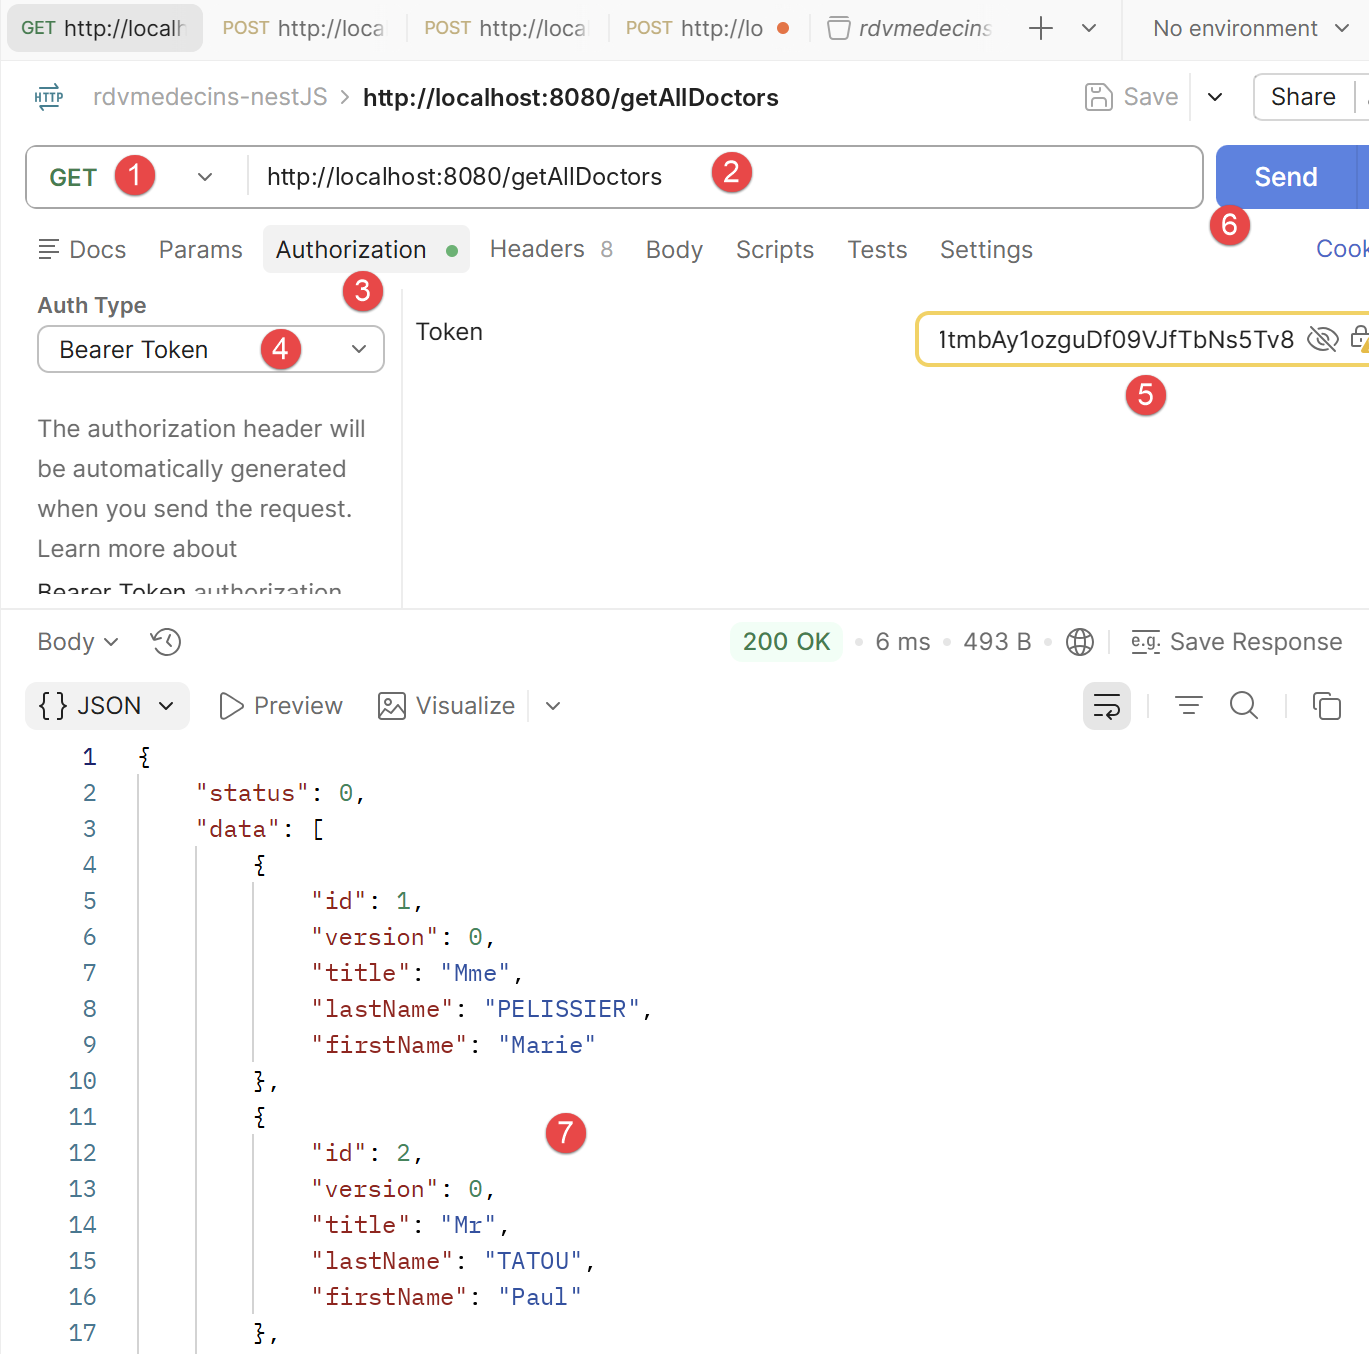
对于 GET /getAllDoctors (或 RdvMedecinsController 的任何其他路由),在 Postman 的 Authorization选项卡中,选择 Bearer Token 类型,并粘贴上面复制的令牌(Postman 随后会自动添加 Authorization: Bearer <token> 请求头)。
Image

  • 在 [1-2] 中,是发送给服务器的请求。它请求数据库中的医生列表;
  • 在 [3-5] 中,请求必须包含身份验证令牌。在 [4] 中选择 [Bearer Token],并在 [5] 中粘贴您之前复制的身份验证令牌;
  • 在 [7] 中,是服务器的响应;

3.6.3. 测试 POST 路由(/addAppointment、/deleteAppointment)

按照上面相同的步骤操作(方法 POST、JSON 请求体、Bearer Token),这与原文档对相同路由使用 Chrome 扩展“Advanced Rest [Client]”的做法完全一样。

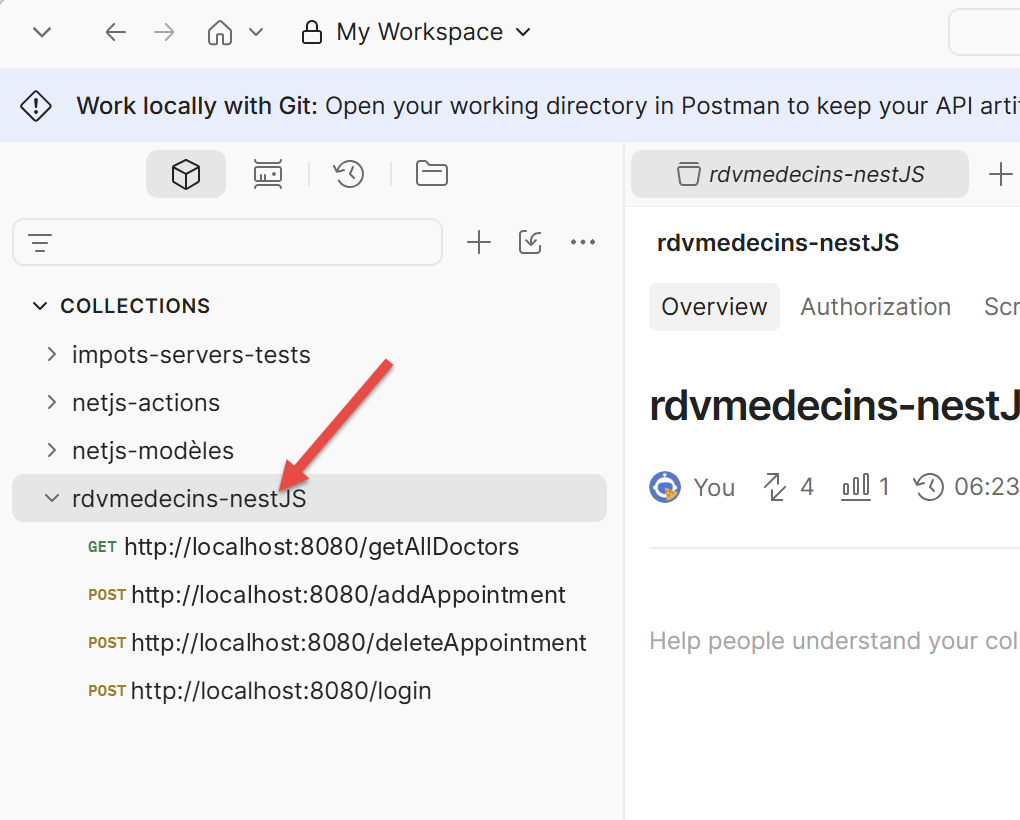
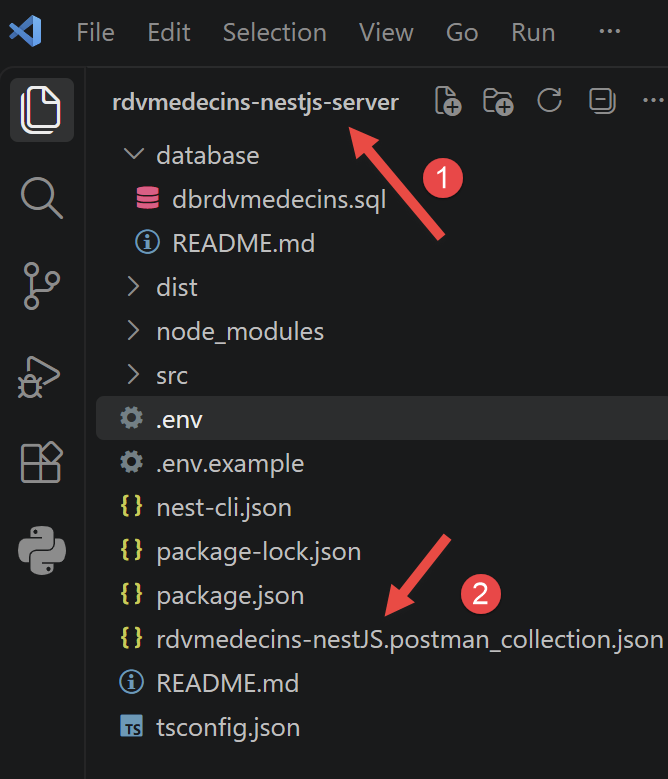
注意:您可以在 [rdvmedecins-nestJS.postman_collection.json]集合中找到以下 Postman 请求:
Image

在 Postman 中,按 Ctrl-0 加载集合:

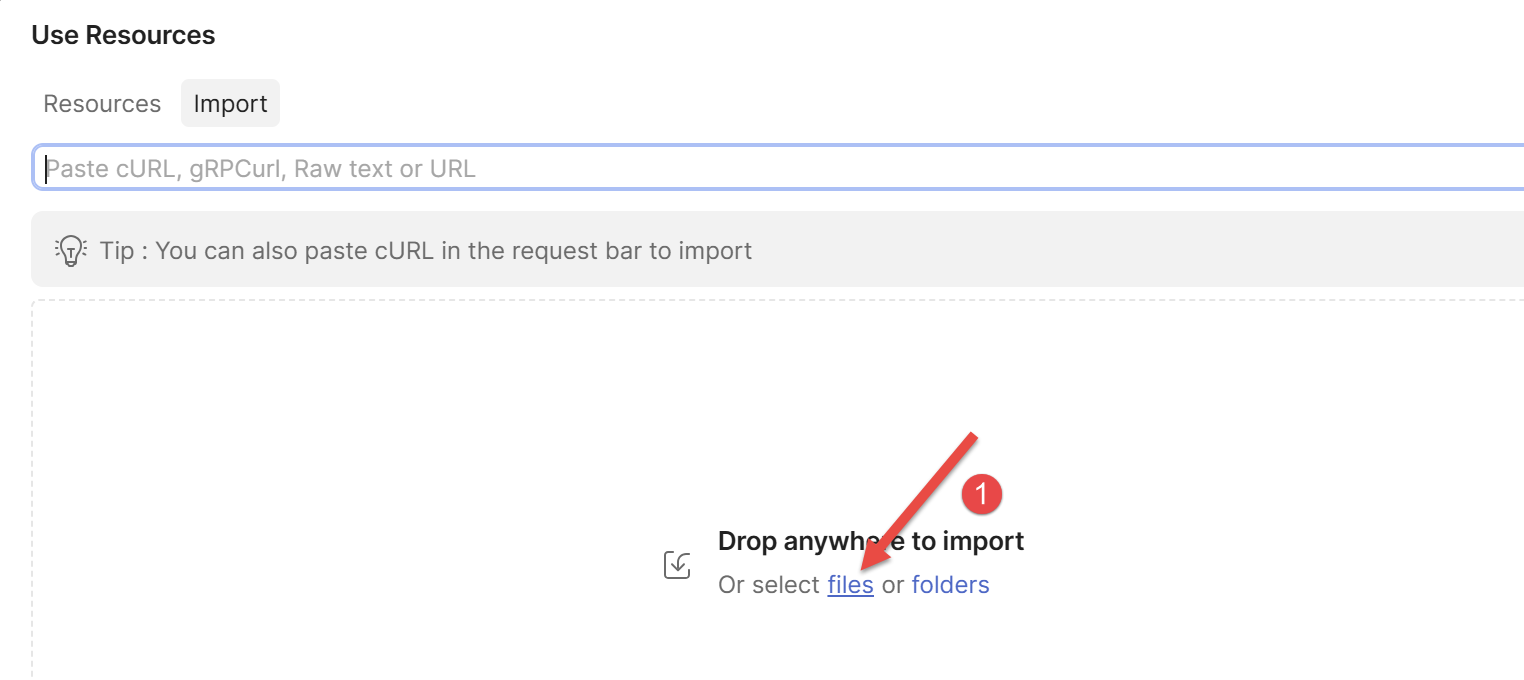
Image

  • 点击 [1] 加载集合并选择集合文件。集合加载后,会显示其中的请求:

Image

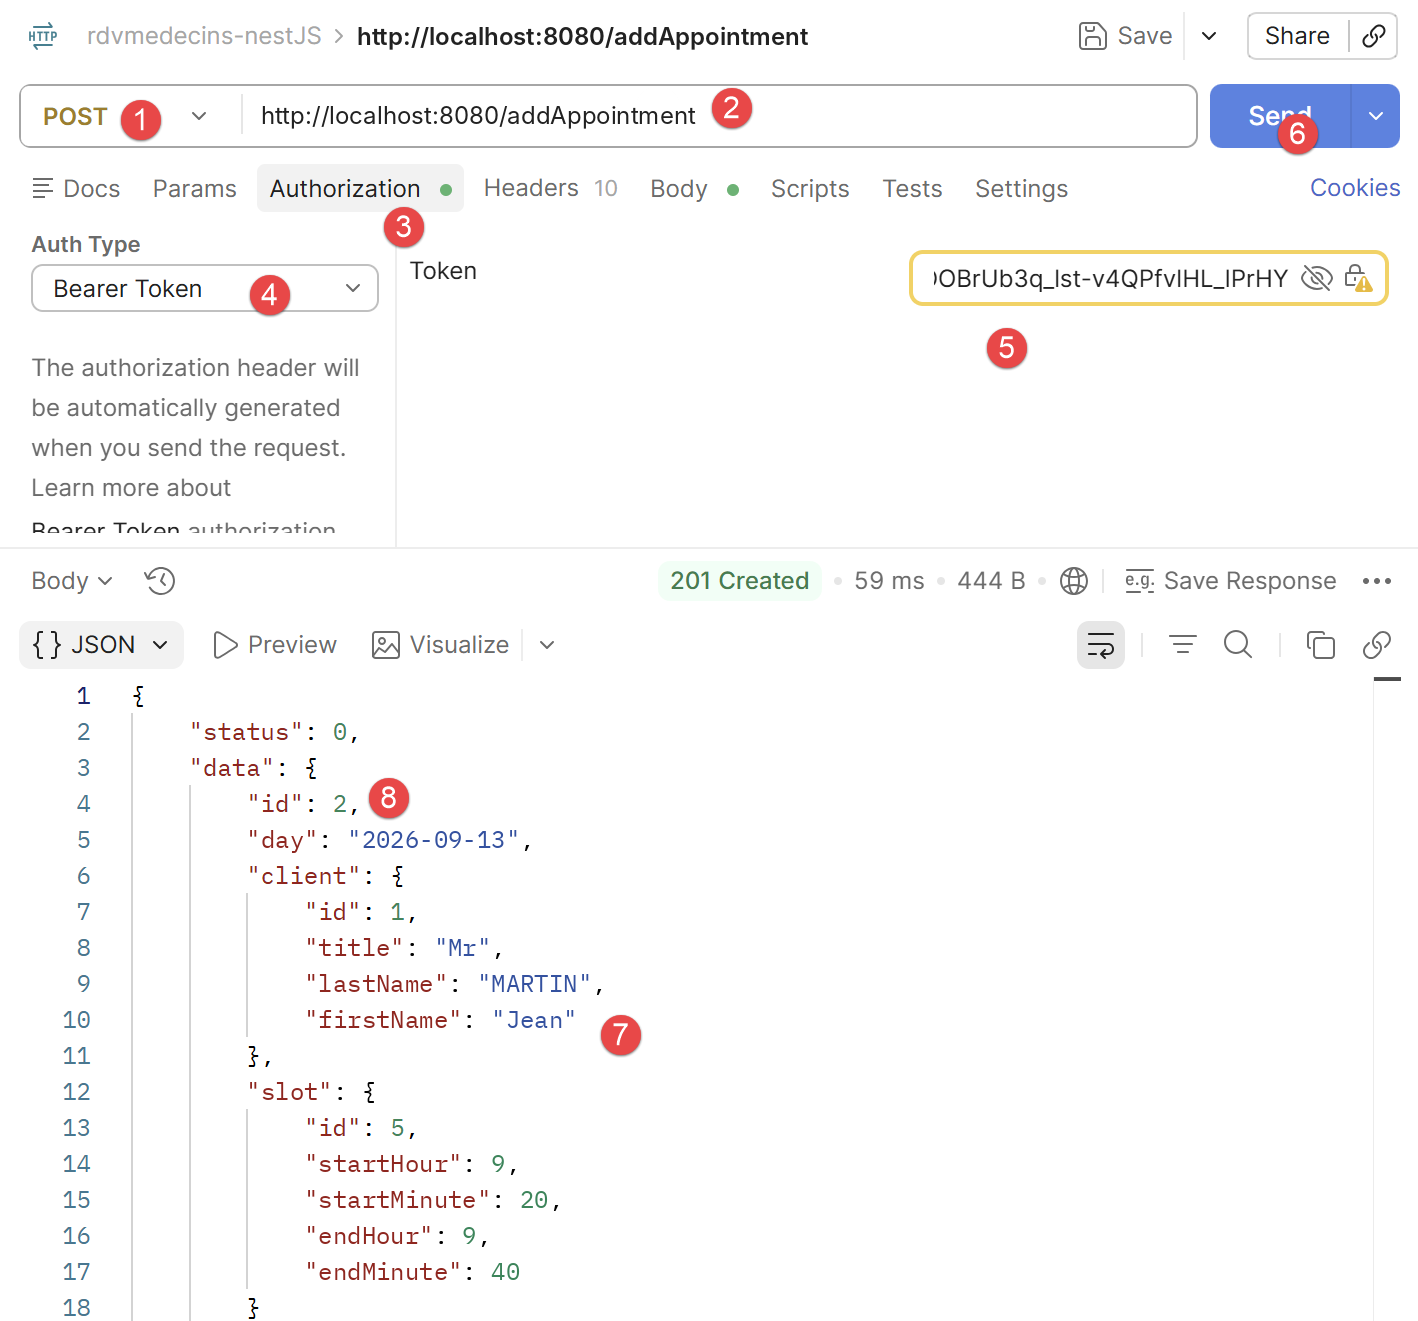
要使用 ADMIN 账户的令牌测试 /addAppointment:

  1. Postman 请求,方法为 POST,URL 为 http://localhost:8080/addAppointment;
  2. Authorization 选项卡:Bearer Token,admin 的令牌;
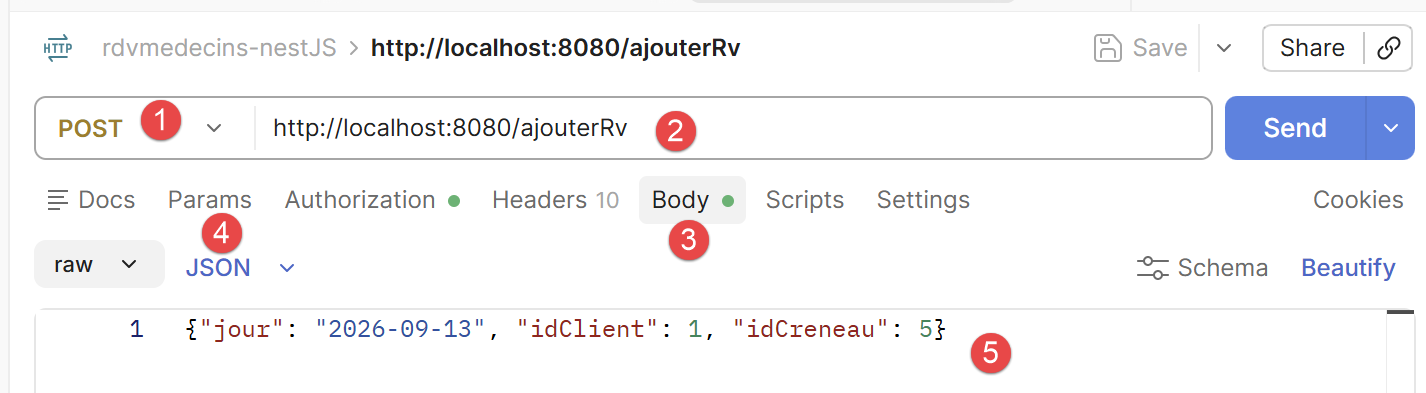
  3. [Body] 选项卡,raw,JSON:{"day": "2026-09-13", "clientId": 1, "slotId": 5};
  4. 发送请求。

Image

  • 在 [3-5] 中,是请求体;

Image

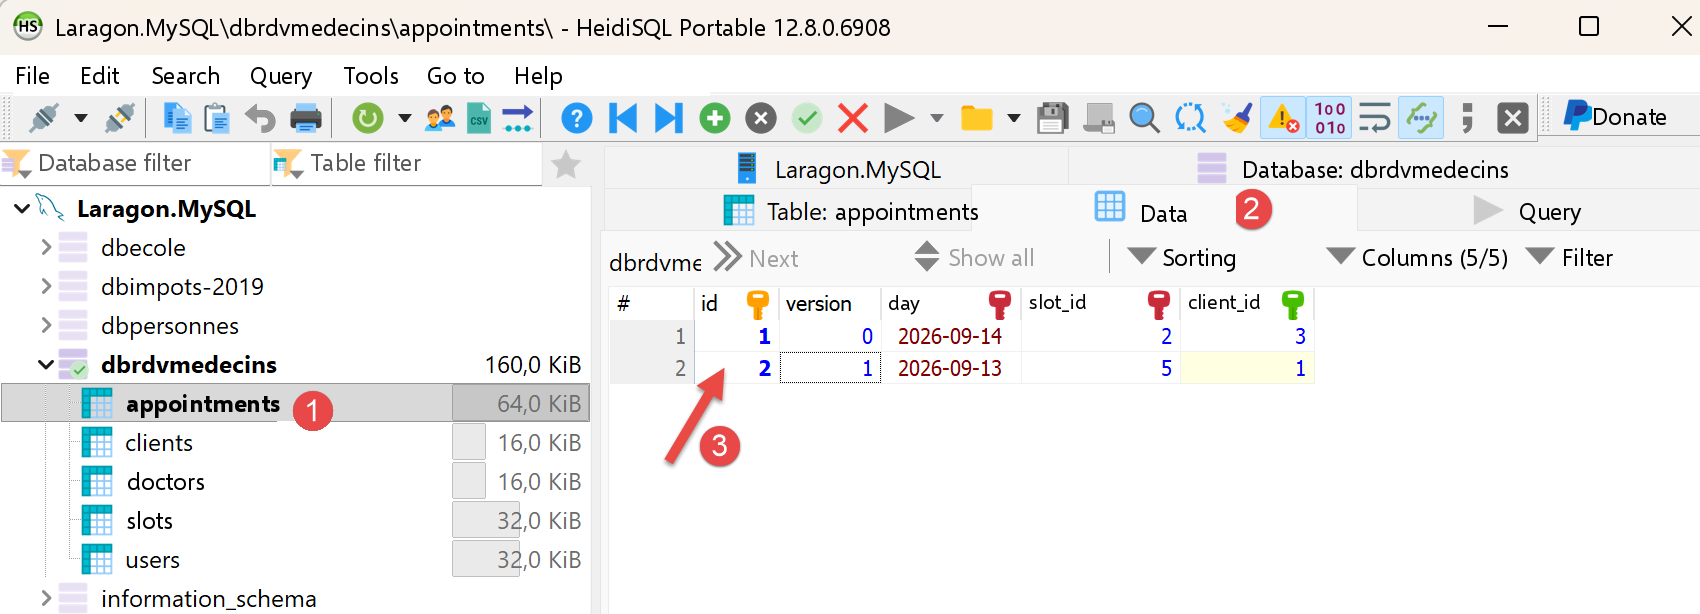
您可以使用 HeidiSQL 验证数据库中已添加了一个预约:

Image

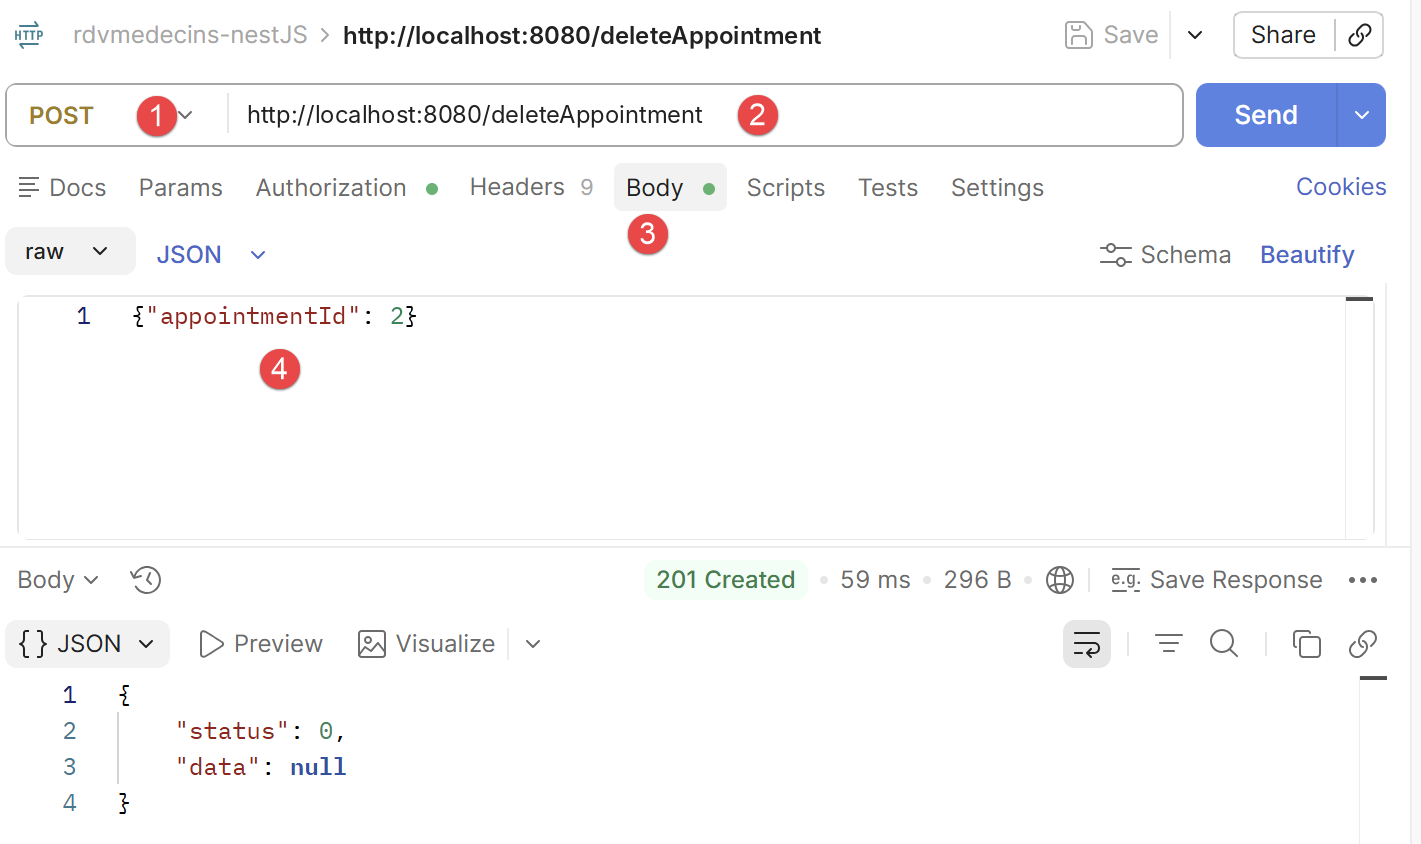
要测试 /deleteAppointment,请按相同步骤操作,请求体为 {"appointmentId": 2}(即要取消的预约(上面的 (8))的 ID)。
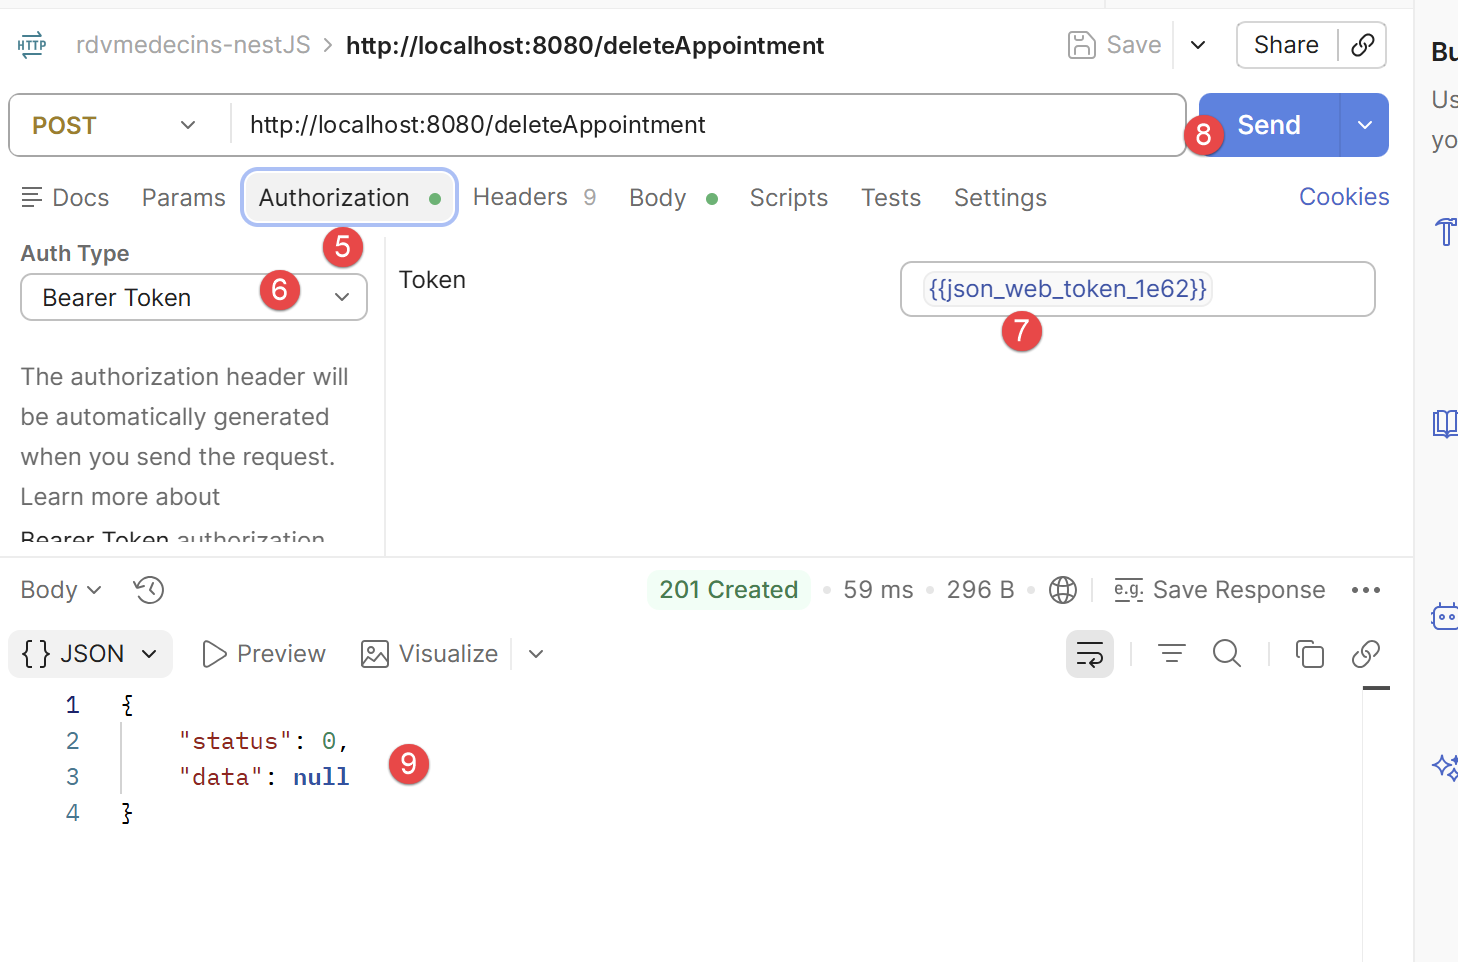
Image

  • 在 [4] 中,上面的数字是要删除的预约;

Image

  • 在 [5-7] 中,是身份验证令牌;
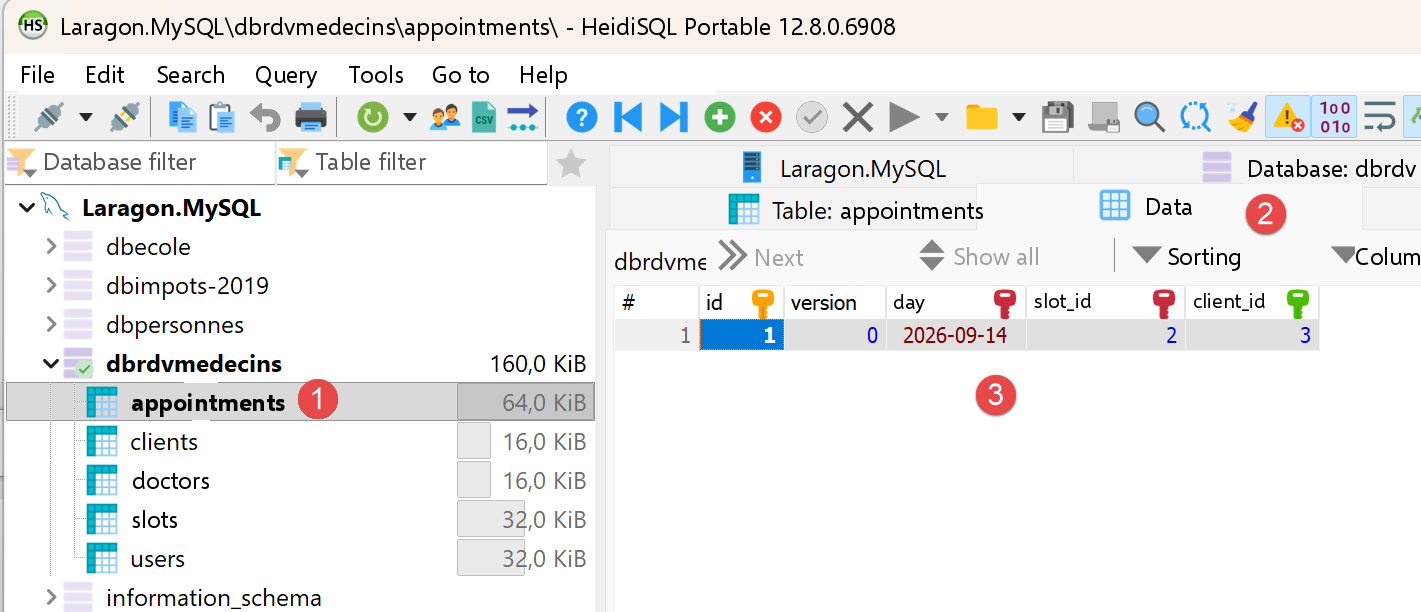
  • 在 [9] 中,是服务器的响应。[status=0] 表示操作成功。您可以使用 HeidiSQL 验证这一点:
Image

  • 在 [3] 中,2 号预约已不存在;

试一试:使用 USER账户(user/user)的令牌而不是 admin 的令牌,重复同样的 /addAppointment 请求:响应将变为 403 Forbidden,并带有消息“role [USER] does not allow this action (required role: ADMIN)”——这是对服务器所实现的基于角色的访问控制的具体演示。

3.7. 首次启动 Flutter 客户端

在 [rdvmedecins_flutter_client]文件夹中(必须事先启动 [NestJS]服务器):
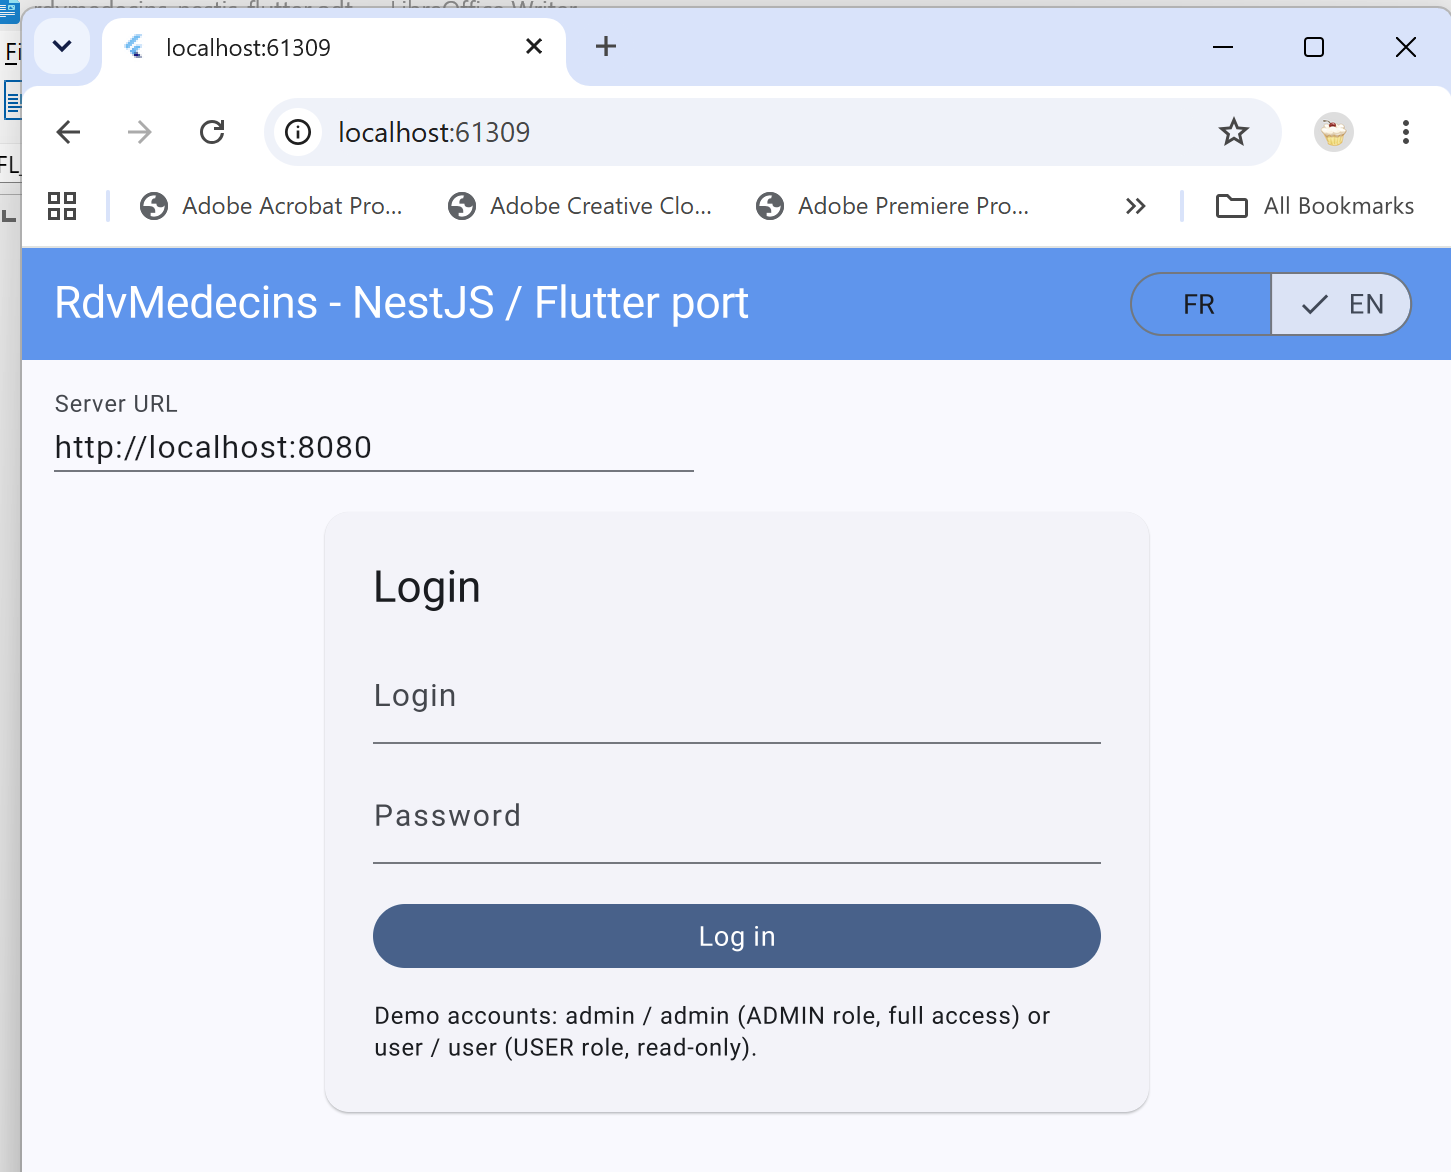
flutter devices          # lists the targets available on this machine
flutter run -d chrome    # web - the simplest target for a first try

Image

首先出现的是登录界面,与本课程之前的客户端相同(见第 4 章):服务器数据库提供了两个演示账户,[admin]/[admin](角色 [ADMIN],完全访问)和 [user]/[user] (角色 [USER],只读)。右上角标有“FR”和“EN”的两个按钮可让您将界面切换为法语(或英语),甚至在登录之前即可切换。第 5 章详细介绍了桌面端和移动端的等效命令,以及这些平台特有的唯一设置(服务器地址;见本章后文)。