9. Schichtenarchitektur und Datenzugriff
Die bisherigen Beispiele speicherten ihre Daten im Arbeitsspeicher oder im Cache. Eine echte Anwendung speichert sie in einer Datenbank und ist in Schichten (siehe das Diagramm in der Einleitung) gegliedert:
- die Web-Schicht (Controller, Formulare, Views): liest die Anfrage, ruft die Geschäftsschicht auf und wählt die View aus;
- die Geschäftsschicht: Geschäftsregeln;
- die DAO-Schicht (Data Access Object): Datenbankabfragen.
Jede Schicht kennt nur die darunterliegende Schicht und von dieser so wenige Details wie möglich: Die Web-Schicht kennt kein SQL, und die Geschäftsschicht kennt kein HTML. Diese Trennung macht jede Schicht leichter verständlich, testbar und weiterentwickelbar. Beispiel 28 wendet dies auf die Verwaltung einer Personenliste an: Es ist, in kleinerem Maßstab, die Verwaltung der Ärzte und Klienten aus der Fallstudie.
In [PHP] ist der Datenbankzugriff in mehrere Schichten gegliedert:
- Die Erweiterung PDO (PHP Data Objects) von [PHP] definiert eine gemeinsame Schnittstelle für alle DBMS-Erweiterungen: eine Verbindung öffnen, einen SQL-Befehl ausführen und Zeilen lesen. Jedes DBMS hat seinen eigenen Treiber: [pdo_mysql] für [MySQL] (und [MariaDB]), der mit [PHP] ausgeliefert wird;
- Das Framework DBAL (Database Abstraction Layer) ergänzt die Verwaltung von Verbindungen und Transaktionen, einen Query Builder und die Typkonvertierung und übersetzt die Fehler der einzelnen DBMS in gemeinsame Exceptions (eine Verletzung einer Eindeutigkeitsbedingung wird unabhängig vom DBMS zu einer [UniqueConstraintViolationException]);
- Doctrine ORM (Object-Relational Mapper) bildet Klassen (Entitäten) auf Datenbanktabellen ab und wandelt die abgerufenen Zeilen in Objekte um. Es folgt dem sogenannten Data-Mapper-Modell: Entitäten sind gewöhnliche Objekte, die nichts von der Datenbank wissen; ein separates Objekt, der Entity Manager, liest und speichert sie. Dies ist der Unterschied zu [Eloquent] , dem ORM (das aus [Laravel] stammt), welches dem Active-Record-Modell folgt (jedes Objekt weiß, wie es sich selbst liest und speichert, [$person->save()]).
[Doctrine] gehört nicht zu [Symfony]: Es ist ein eigenständiges Projekt, aber sein ORM ist das von [Symfony] empfohlene, und DoctrineBundle integriert es in die Anwendung. Es entspricht [JDBC], [JPA] und [Hibernate] in [Java] (woran sich [Doctrine] orientiert hat), [Entity Framework Core] in [C#] oder [SQLAlchemy] in [Python]. Beachten Sie eine Konsequenz der Funktionsweise von [PHP]: Da nichts über die Anfrage hinaus bestehen bleibt, öffnet jede Anfrage ihre eigene Verbindung zur Datenbank (bei ihrer ersten SQL-Abfrage) und schließt sie am Ende wieder. Es gibt keinen Verbindungspool wie in [Java] oder [Python]; das Öffnen einer Verbindung zu [MySQL] auf demselben Rechner dauert nur den Bruchteil einer Millisekunde.
Das Beispiel benötigt einen laufenden [MySQL] -Server (oder [MariaDB]): Der Anhang erklärt, wie man mit [Laragon] einen installiert.
9.1. Beispiel 28: Eine dreischichtige Personalverwaltung
9.1.1. Die Datenbank
Die Datenbank [dbpersons] wird durch das SQL-Skript erstellt. Mit [Laragon] können Sie es zum Beispiel im Tool [HeidiSQL] ausführen (Menü Datei / SQL-Datei ausführen) oder über die Befehlszeile im Beispielordner:
Die Datei [database/dbpersons.sql]:
- Zeile 3: Das Skript ist in [UTF-8] geschrieben; dies wird dem Server mitgeteilt, damit die Akzente in den Daten ([Pélissier]) erhalten bleiben;
- Zeile 5: Der Zeichensatz [utf8mb4] akzeptiert alle Zeichen (Akzente, Emojis usw.). Die Kollation [utf8mb4_unicode_ci] vergleicht Zeichenketten ohne Rücksicht auf Groß- und Kleinschreibung und Akzente: Für [MySQL] sind [pelissier] und [Pélissier] gleich;
- Zeile 11: eine Versionsnummer, die bei jeder Änderung der Zeile erhöht wird (siehe „optimistische Sperre“ weiter unten);
- Zeile 17: eine benannte Eindeutigkeitsbedingung: Die Datenbank lässt nicht zwei Personen mit demselben Vor- und Nachnamen zu.
[Doctrine] kann die Tabellen auch selbst anhand der Entitäten erstellen (Befehl [bin/console doctrine:schema:create]) oder über Migrationen: [PHP]-Klassen, die Schritt für Schritt die Erstellung und Änderung jeder Tabelle beschreiben (Bibliothek [DoctrineMigrationsBundle], Befehl [bin/console doctrine:migrations:migrate]). Wir pflegen ein SQL-Skript, das allen Versionen der Fallstudie gemeinsam ist und genau zeigt, was die Datenbank enthält.
9.1.2. Konfiguration
DoctrineBundle wird zur Liste der Bundles hinzugefügt:
Die Verbindung zur Datenbank wird in der Datei [.env] durch eine URL beschrieben:
Die URL [DATABASE_URL] fasst alle Verbindungsparameter zusammen: das DBMS ([mysql]), den Benutzernamen und das Passwort ([root], wobei nach [:] nichts folgt), den Host und den Port und schließlich den Namen der Datenbank. Wenn Ihr Server ein Passwort hat, tragen Sie es nach [:] ein ([root:secret@...]). Nach [?] folgen zwei Parameter: [serverVersion], die Version des Servers ([Doctrine] passt das von ihm erzeugte SQL an jede Version an; für [MariaDB] würde man zum Beispiel [serverVersion=10.11.2-MariaDB] schreiben), und [charset], der für die Kommunikation mit dem Server verwendete Zeichensatz, der dem Zeichensatz der Datenbank entspricht. Die Konfiguration von DoctrineBundle:
- Zeile 5: die Verbindung. Das Präfix [resolve:] ersetzt gegebenenfalls alle Verweise auf andere Parameter ([%...%]) im Wert der Variablen;
- Zeile 7: Im Debug-Modus wird jeder SQL-Befehl ins Log geschrieben, das wir in der Konsole ansehen können (Beispiel 24). Dies ist auch die Standardeinstellung;
- Zeilen 10–15: Die Entitäten sind die Klassen im Ordner [src/Entity], deren Namespace mit [App\Entity] beginnt; ihre Abbildung auf die Tabellen wird durch [PHP]-Attribute beschrieben.
Die übrigen Konfigurationsdateien stammen aus Beispiel 21: die Session, der Anti-CSRF-Schutz und die Methoden PUT und DELETE ([framework.yaml]) sowie das Formular-Theme [Bootstrap] ([twig.yaml]). Es ist nichts weiter zu konfigurieren: Die Klassen der drei Schichten werden vom [Symfony]-Container erzeugt, der in jede die darunterliegende Schicht injiziert (der Controller erhält die Geschäftsschicht, die Geschäftsschicht erhält die DAO-Schicht), und DoctrineBundle registriert den Entity Manager ([EntityManagerInterface]) im Container.
9.1.3. Die Entität Person
- Zeilen 10–11: Das Attribut [#[ORM\Entity]] kennzeichnet die Klasse als Entität; [#[ORM\Table]] gibt den Namen ihrer Tabelle an (andernfalls würde [Doctrine] den Namen der Klasse verwenden, [person]). [ORM] ist ein Alias für den Namespace [Doctrine\ORM\Mapping] (Zeile 7): [use ... as ORM] erlaubt es, Attribute in Kurzform zu schreiben;
- Zeilen 15–18: Der Primärschlüssel ([#[ORM\Id]]) wird von der Datenbank erzeugt ([#[ORM\GeneratedValue]]: abgeleitet von [AUTO_INCREMENT], das aus [MySQL] stammt). Er ist [null] , bis die Entität eingefügt wurde;
- Zeilen 23–25: die Version der Zeile. Das Attribut [#[ORM\Version]] verschafft [Doctrine] die optimistische Sperre, die weiter unten beschrieben wird;
- Zeilen 28–35: die Spalten. Jede mit [#[ORM\Column]] markierte Eigenschaft entspricht der gleichnamigen Spalte; ihr SQL-Typ wird vom [PHP] -Typ abgeleitet ([string]: [VARCHAR] mit der Länge [length]; [int]: [INT]). Anders als bei [Eloquent] werden die Spalten deklariert: Die Klasse legt genau fest, was die Tabelle enthält;
- Zeilen 37–72: Die Entität ist eine gewöhnliche Klasse: ein Konstruktor, eine Methode, die die Person ändert, und Accessoren. Die Eigenschaften sind privat: Eine Person kann nur über ihre Methoden geändert werden. [Doctrine] hingegen liest und schreibt die Eigenschaften direkt (per Reflection), ohne den Konstruktor oder die Methoden zu durchlaufen.
In einem Standardprojekt erzeugt der Befehl [bin/console make:entity] von [MakerBundle] die Entität und stellt dazu einige Fragen zu ihren Eigenschaften.
9.1.4. Die DAO-Schicht
Die DAO-Schicht enthält nur Abfragen, keine Geschäftslogik. Sie erhält den Entity Manager (Zeile 12), der die Verbindung der laufenden Anfrage verwendet und an der von der Geschäftsschicht gestarteten Transaktion teilnimmt – sofern es eine gibt.
- Zeilen 18–21: Jede Entität hat ein Repository (repository), ein Objekt, das sie aus der Datenbank abruft: [getRepository]. Seine Methode [findBy(criteria, orderBy)] liefert die Liste der Entitäten, die den Kriterien entsprechen (hier keine: also alle), in der gewünschten Reihenfolge. (Ein Repository hat außerdem [findAll], [findOneBy], [count] ...; eine Anwendung kann eine eigene Repository-Klasse mit eigenen Abfragen schreiben: Genau das erzeugt [make:entity].);
- Zeilen 24–27: [find]: Abruf über den Primärschlüssel oder [null];
- Zeilen 32–39: eine in DQL (Doctrine Query Language) geschriebene Abfrage, der Abfragesprache von [Doctrine]. Sie ähnelt SQL, verweist aber auf Entitäten und Eigenschaften ([App\Entity\Person p], [p.firstName]), die [Doctrine] in Tabellen und Spalten übersetzt. Die Werte sind benannte Parameter ([:firstName]), die über [setParameters] bereitgestellt werden: Sie werden getrennt an die Datenbank übermittelt und niemals in den Text des SQL-Befehls kopiert, was SQL-Injection unmöglich macht. [setMaxResults(1)] begrenzt das Ergebnis auf eine Zeile ([LIMIT 1]); [getOneOrNullResult] liefert die gefundene Entität oder [null];
- Zeilen 43–47: Das Speichern. [persist] übergibt dem Manager eine neue Entität (eine vom Manager gelesene Entität ist ihm bereits zugeordnet); [flush] sendet alle erforderlichen SQL-Befehle an die Datenbank: ein [INSERT] für eine neue Entität und ein [UPDATE] , das nur die geänderten Spalten enthält, für eine Entität, die gelesen und dann geändert wurde. Der Manager vergleicht jede von ihm gelesene Entität mit ihrem ursprünglichen Zustand: Dies ist das Change Tracking. Nach einem [INSERT] speichert [Doctrine] die von der Datenbank erzeugte ID in der Entität;
- Zeilen 50–54: das Löschen: [remove], gefolgt von [flush], das [DELETE] auslöst.
9.1.5. Die Geschäftsschicht
Die Daten einer Person, wie sie von der Web-Schicht an die Geschäftsschicht übergeben werden: ein einfaches Objekt ohne Bezug zu [Symfony].
Eine für die Geschäftsschicht spezifische Exception-Klasse: Eine Geschäftsregel lehnt die Operation ab, und die Meldung der Exception ist für den Benutzer bestimmt. Sie erbt von [RuntimeException] , ohne etwas hinzuzufügen – nur ihr Name zählt.
- Zeilen 16–20: die Meldungen der Geschäftsregeln;
- Zeilen 32–35: Eine nicht existierende Person ist ein Geschäftsfehler. Der Operator [??] akzeptiert auf der rechten Seite einen Ausdruck [throw]: Ist die Person [null], wird die Exception geworfen;
- Zeilen 37–49: Regel Nr. 1: Keine zwei Personen dürfen denselben Vor- und Nachnamen haben. Die Regel wird vor dem Schreiben in die Datenbank geprüft, und eine Exception [BusinessException] wird geworfen, wenn sie nicht erfüllt ist. Diese Prüfung reicht jedoch nicht aus: Zwei gleichzeitige Anfragen könnten beide feststellen, dass es keine Namensvettern gibt, und dann beide den Datensatz einfügen. Die Eindeutigkeitsbedingung der Datenbank lehnt dann das zweite [INSERT] ab, und [Doctrine] löst eine [UniqueConstraintViolationException] aus, die die Methode [transaction] in dieselbe [BusinessException] umwandelt. Die Datenbank ist die letzte Verteidigungslinie;
- Zeilen 51–68: Regel Nr. 2: Keinen Datensatz ändern, der zwischenzeitlich von jemand anderem geändert wurde. Das Änderungsformular trägt die Version des gelesenen Datensatzes (in einem versteckten Feld); weicht sie von der aktuellen Version ab, hat sich der Datensatz seit seiner Anzeige geändert. Bleibt der Fall, dass die gleichzeitige Änderung zwischen dem Lesen in Zeile 54 und dem Speichern in Zeile 65 erfolgt: Sie wird durch die optimistische Sperre von [Doctrine] erkannt. Bei einer Entität mit Version prüft [UPDATE] zwei Bedingungen – die ID und die gelesene Version – und erhöht die Version um 1; hat eine andere Abfrage die Zeile in der Zwischenzeit geändert – ihre Version hat sich geändert –, ändert das [UPDATE] keine Zeilen, und [Doctrine] wirft eine [OptimisticLockException]. Das ist das Prinzip des optimistischen Sperrens: Nichts wird blockiert, aber gleichzeitige Änderungen werden erkannt. ([Doctrine] erledigt dies selbst, ebenso wie [Hibernate] und [SQLAlchemy]; in der [Laravel]-Version dieses Kurses musste die Bedingung von Hand geschrieben werden.);
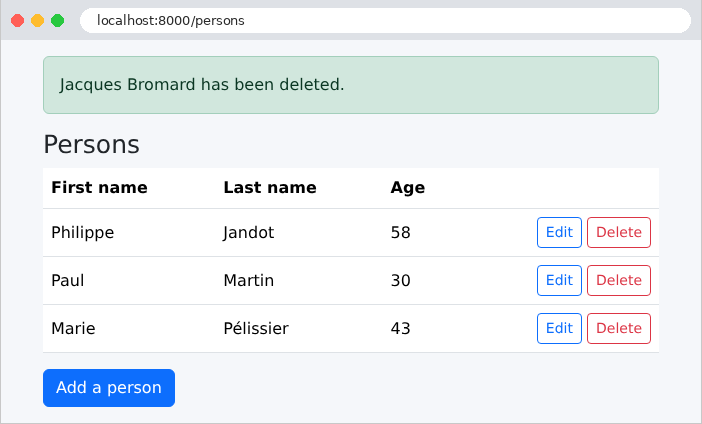
- Zeilen 70–77: Das Löschen markiert die Person für die Bestätigungsmeldung als gelöscht;
- Zeilen 82–91: Jede Operation, die Daten schreibt, wird innerhalb einer Transaktion ausgeführt: [wrapInTransaction] öffnet die Transaktion, führt die Funktion aus, übermittelt die ausstehenden Änderungen ([flush]), schließt dann die Transaktion mit einem Commit ab ([COMMIT]) und liefert den Rückgabewert der Funktion zurück. Wird innerhalb der Funktion eine Exception geworfen, wird die Transaktion zurückgerollt ([ROLLBACK]): Keine der innerhalb der Funktion vorgenommenen Änderungen bleibt erhalten, und die Exception wird weitergegeben. Die Geschäftsschicht legt somit den Umfang der Transaktionen fest: eine Geschäftsoperation, eine Transaktion. Die beiden Datenbankfehler, die Geschäftsfehler sind, werden zu [BusinessException]; der Parameter mit dem Namen [previous] hängt die ursprüngliche Exception für das Log an die neue an. Jeder andere Fehler wird unverändert weitergereicht: Er ist kein Geschäftsfehler, sondern ein Programmierfehler (oder ein Systemausfall). Nach einer Exception [Doctrine] schließt den Entity Manager, dessen Zustand nicht mehr verlässlich ist: Er kann während der Anfrage nicht mehr verwendet werden, was hier kein Problem ist, da die Anfrage endet.
Der Parameter [callable] der Methode [transaction] bezeichnet eine beliebige Funktion; die anonymen Funktionen in den Zeilen 40, 53 und 72 erfassen die benötigten Variablen über [use].
9.1.6. Die Web-Schicht
Die Formulareingabe wird durch eine Klasse beschrieben, ihre Constraints durch Attribute (Beispiel 19):
- Zeilen 12–22: die Constraints, mit Meldungen auf Englisch;
- Zeile 25: die Version des Datensatzes, übertragen in einem versteckten Feld (nur im Bearbeitungsmodus);
- Zeilen 28–36: eine vorausgefüllte Eingabe mit einer vorhandenen Person, für das Änderungsformular;
- Zeilen 39–42: die validierten Daten, im von der Geschäftsschicht erwarteten Format.
Wir hätten das Formular direkt mit der Entität [Person] verknüpfen (Option [data_class], Beispiel 19) und die Constraints darauf setzen können: Das ist bei [Symfony] üblich. Das Formular würde die Entität dann aber ändern, bevor die Geschäftsschicht ihre Regeln geprüft hat, und eine ungültige Entität würde an den Entity Manager übergeben. Eine separate Eingabeklasse hält die Schichten getrennt: Die Web-Schicht übermittelt nur validierte Daten an die Geschäftsschicht.
- Zeilen 20–21: ein Ganzzahlfeld; [invalid_message] ist die Meldung, die angezeigt wird, wenn die Eingabe nicht in eine Ganzzahl umgewandelt werden kann;
- Zeilen 23–25: das versteckte Versionsfeld, nur im Änderungsformular, gemäß der Option [edit];
- Zeilen 29–32: [configureOptions] deklariert die Optionen des Formulars und ihre Standardwerte: die Datenklasse und eine benutzerdefinierte Option, [edit].
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 | |
- Zeile 18: Das Klassenattribut [#[Route]] setzt hier nur den Namen der Routen ein Präfix voran: Die Route mit dem Namen [list] heißt tatsächlich [persons_list];
- Zeile 21: die Geschäftsschicht, die einzige Schicht, die der Controller kennt;
- Zeilen 38–56: der Ablauf in drei Schritten: Formularvalidierung (Eingabefehler, Beispiel 19); der Aufruf der Geschäftsschicht (Geschäftsregeln); dann das PRG-Schema mit einer Flash-Erfolgsmeldung (Beispiel 20). Eine [BusinessException] bewirkt, dass das Formular zusammen mit den eingegebenen Daten und der Meldung der Exception erneut angezeigt wird, die das Template am Seitenende ausgibt. Eingabefehler und Fehler der Geschäftslogik werden somit auf dieselbe Weise behandelt;
- Zeilen 59–69: das Bearbeitungsformular, vorausgefüllt mit der abgerufenen Person. Existiert die Person nicht, wird der Benutzer mit einer Flash-Fehlermeldung zur Liste umgeleitet;
- Zeilen 72–88: die Änderung, nach demselben Muster wie das Hinzufügen;
- Zeilen 90–104: das Löschen, geschützt durch ein für jede Person eindeutiges CSRF-Token (Beispiel 21). Es gibt kein Formular, das erneut angezeigt werden müsste: Jeder Fehler wird ebenfalls in einer Flash-Meldung übermittelt, [error];
- Zeilen 107–111: Das Bearbeitungsformular wird mit der Methode PUT gesendet (Option [method]: [form_start] fügt dann das versteckte Feld [_method] hinzu, Beispiel 21) an die URL [/persons/{id}] (Option [action]);
- Zeilen 113–119: die Formularseite. Ein Geschäftsfehler wird mit dem Code 422 zurückgegeben, der ein ungültiges Formular anzeigt.
Die Web-Schicht enthält weder SQL noch irgendwelche Geschäftsregeln: Sie übersetzt die Anfrage in einen Aufruf der Geschäftsschicht und das Ergebnis in eine Seite.
Die Views:
- Zeilen 13–15: die Erfolgsmeldung am Seitenanfang (Beispiel 20);
- Zeilen 20–25: Fehler; am Seitenende: eine Flash-Meldung (nach einer Umleitung) oder die View-Variable [error] (Formular erneut angezeigt). Der Test [is defined] verhindert einen Fehler auf Seiten, die diese Variable nicht haben.
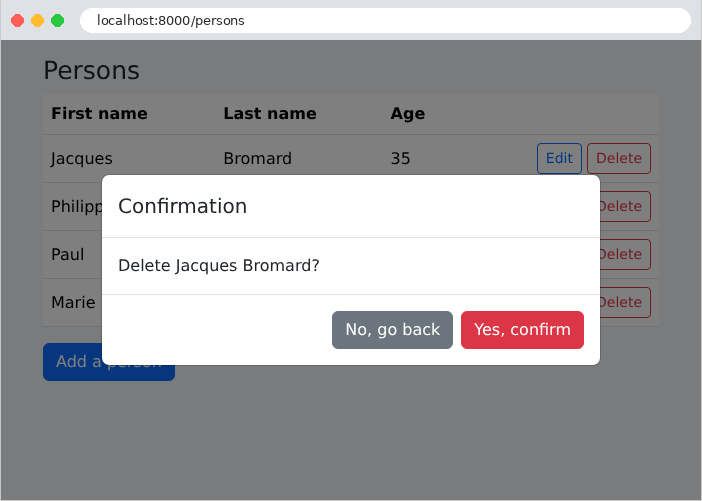
Die Liste enthält die Links und Schaltflächen aus Beispiel 21 samt ihrem Bestätigungsfenster (die Dateien [fragments/confirmation.html.twig] und [public/js/app.js] sind die aus Beispiel 21). Die Eigenschaften [p.firstName], [p.lastName] ... werden über die Accessoren [getFirstName()], [getLastName()] ... gelesen: [Twig] findet sie selbstständig (Beispiel 13).
Eine View, die sowohl zum Hinzufügen als auch zum Ändern von Datensätzen dient. [form_widget] rendert alle Formularfelder, einschließlich des versteckten Versionsfelds und des Anti-CSRF-Tokens.
9.1.7. Ausführung
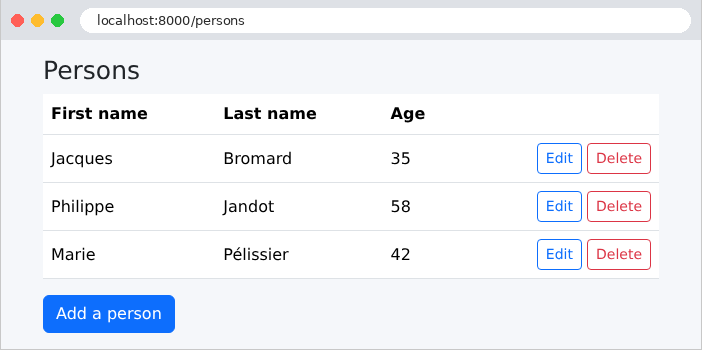
Die Liste der Personen:
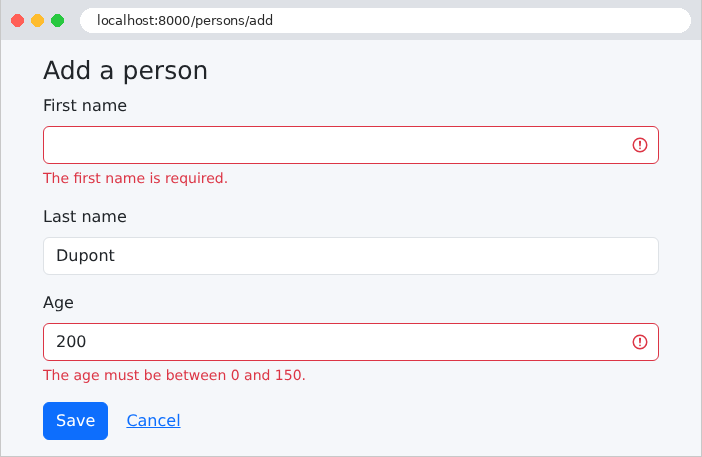
Ein fehlerhaft ausgefülltes Hinzufügen-Formular: Eingabefehler werden von der Web-Schicht erkannt.
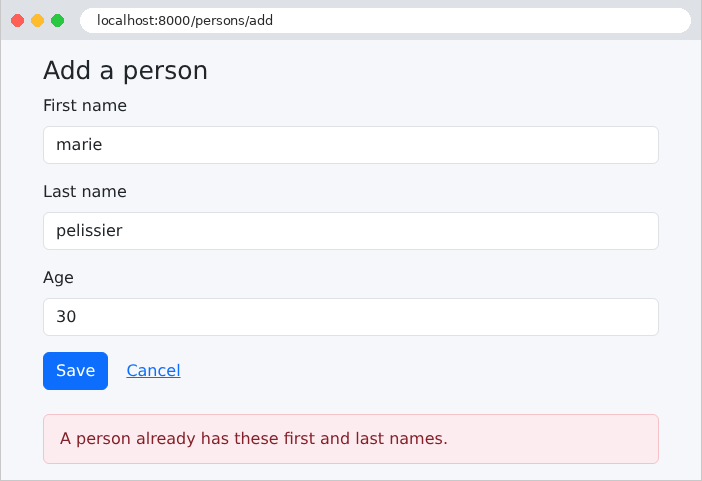
Ein Namensvetter: Die Eingabe ist korrekt, aber die Geschäftsschicht lehnt das Hinzufügen ab. Da der Vergleich von der Datenbank durchgeführt wird, ignoriert er Groß-/Kleinschreibung und Akzente: [marie pelissier] ist ein Namensvetter von [Marie Pélissier].
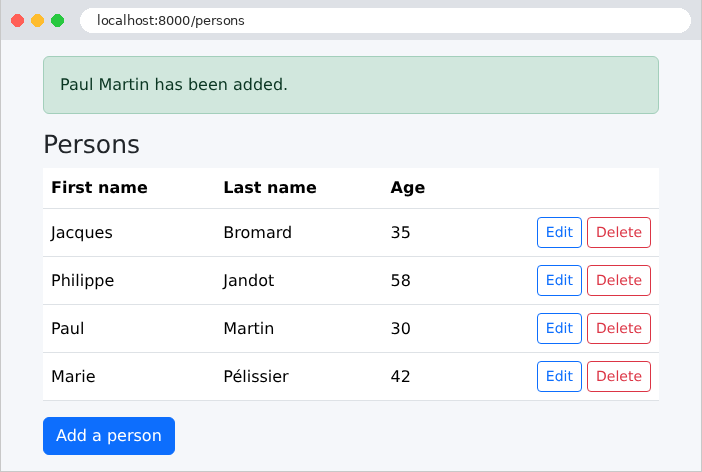
Ein erfolgreiches Hinzufügen:
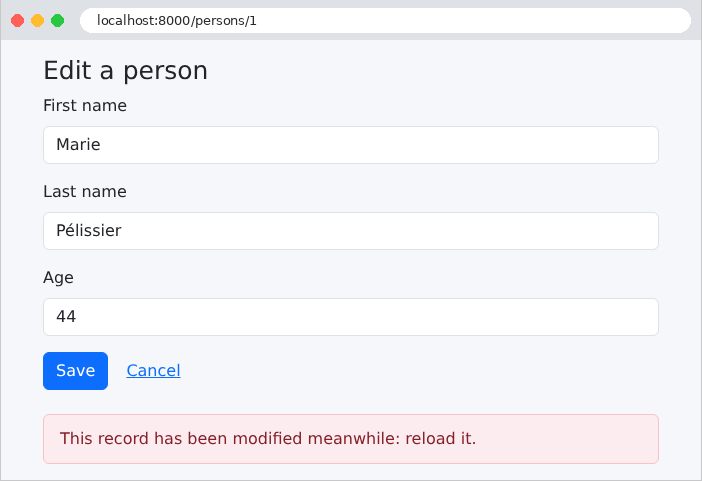
Um Regel Nr. 2 zu testen, öffnen wir denselben Datensatz in zwei Tabs. Im ersten Tab ändern wir das Alter und speichern. Im zweiten Tab, der noch die alte Version anzeigt, ändern wir den Datensatz ebenfalls:
Das Löschen mit seiner Bestätigung:
9.1.8. Die SQL-Befehle
Verfolgen wir die SQL-Befehle einer Änderung in der Konsole (die Zeitangaben und Zeilen des Entwicklungsservers wurden entfernt). Die Anzeige des Änderungsformulars für Person Nr. 1:
Eine Verbindung, ein Lesezugriff über den Primärschlüssel (dessen Wert als Parameter übergeben wird – [?]), gefolgt von einem Verbindungsabbau am Ende der Anfrage. Es gibt keine Transaktion: Ein isolierter Lesezugriff erfordert keine. [Doctrine] vergibt für jede Tabelle ([t0]) und jede Spalte ([id_1]) einen Alias. Die Parameterwerte sind ein Array, das das minimale Log von [Symfony] nicht anzeigt ([[array]]); [Monolog] oder die Debug-Leiste von [Symfony] ([WebProfilerBundle], installiert mit [composer require --dev profiler]) würden sie anzeigen. Die Aktualisierung des Datensatzes mit einem neuen Alter:
In einer einzigen Transaktion sehen wir: das Lesen des Datensatzes, die Suche nach einem Namensvetter (die DQL-Abfrage, in SQL übersetzt), gefolgt von [UPDATE]. Diese Transaktion ändert nur die Spalte, die sich geändert hat ([age]), erhöht die Versionsnummer und setzt die Bedingung der optimistischen Sperre ([AND version = ?]). [Doctrine] liest dann die neue Version erneut, um sie in der Entität zu speichern. [flush] öffnet selbst eine Transaktion; da bereits eine existiert – die Transaktion der Geschäftsschicht –, legt es lediglich einen Savepoint ([SAVEPOINT]) an, eine verschachtelte Transaktion, die am Ende von [RELEASE] bestätigt wird ([flush]). Senden wir nun dasselbe Formular ein zweites Mal ab, wiederum mit der alten Version:
Die gelesene Version ist nicht die aus dem Formular: Die Geschäftsschicht hat eine [BusinessException] ausgelöst, die die Transaktion zurückgerollt hat ([ROLLBACK]), und die Seite zeigt „Dieser Datensatz wurde inzwischen geändert: Laden Sie ihn neu.“ an. Ebenso endet das Hinzufügen eines Namensvetters nach der Suche nach dem Namensvetter, ohne [INSERT].