6. Gültigkeitsbereiche von Daten
Eine Webanwendung bedient viele Benutzer gleichzeitig, und jeder Benutzer sendet zahlreiche Anfragen. Daten können daher auf mehreren Ebenen gemeinsam genutzt werden, die man als ihren Gültigkeitsbereich (Scope) bezeichnet:
- Anwendungsbereich (Application Scope): Die Daten werden von allen Benutzern für die gesamte Lebensdauer des Servers gemeinsam genutzt (zum Beispiel die Liste der Ärzte);
- Anfragebereich (Request Scope): Die Daten existieren nur für die Dauer einer einzelnen Anfrage (das Modell einer View, der für diese Anfrage identifizierte angemeldete Benutzer);
- Clientbereich (Client Scope): Die Daten gehören zu einem Benutzer und müssen von einer Anfrage zur nächsten erhalten bleiben (die gewählte Sprache, der angemeldete Benutzer).
Für diesen letzten Bereich verwenden Webanwendungen seit langem eine vom Server verwaltete Session: ein Speicher für jeden Browser, der über ein Identifikations-Cookie erkannt wird ([JSESSIONID] in [Java], [PHPSESSID] in [PHP]). Die Session von [Flask] ist anders: Wie wir in Beispiel 20 gesehen haben, wird sie in einem signierten Cookie auf der Seite des Clients gespeichert. Der Server speichert zwischen zwei Anfragen desselben Benutzers nichts: Man nennt ihn zustandslos (stateless). Dadurch ist es zum Beispiel möglich, mehrere identische Server hinter einem Load Balancer zu betreiben: Jeder von ihnen kann jede Anfrage bearbeiten. Der Preis dafür ist, dass ein Cookie der Kontrolle des Benutzers unterliegt; er kann es lesen und versuchen, es zu ändern. Deshalb werden dort nur unkritische Daten gespeichert, und – wenn den Daten vertraut werden muss – sie werden vom Server signiert, der dann jede Änderung erkennt: Das ist bei der Session von [Flask] und beim Authentifizierungs-Token der Fall (siehe das Kapitel über Authentifizierung).
In [Flask] hat jeder Bereich seinen eigenen Container:
Bereich | Träger | Lebensdauer |
Anwendung | Ein beim Start erzeugtes Objekt, gespeichert in [app.extensions] und abgerufen über [current_app] (Beispiel 06) | Die gesamte Lebensdauer des Servers, gemeinsam genutzt von allen Anfragen |
Anfrage | Das Objekt [g] und das Objekt [request] selbst (Beispiel 16) | Verarbeitung einer Anfrage |
Session | Das Objekt [session], ein in einem signierten Cookie gespeichertes Wörterbuch | Bis zum Schließen des Browsers (standardmäßig) |
Client | Ein normales Cookie, gesetzt mit [set_cookie] (Beispiel 22) | Die mit [max_age] festgelegte Dauer |
Die Objekte [current_app], [g], [request] und [session] werden aus dem Paket [flask] importiert. Es handelt sich um Proxys (Beispiel 05): Während einer Anfrage verweist jedes von ihnen auf das Objekt dieser Anfrage (oder der Anwendung, die sie verarbeitet).
6.1. Beispiel 23: Gültigkeitsbereiche
6.1.1. Die Objekte: services/counter.py
- Zeilen 7–18: ein Besuchszähler mit Anwendungsbereich: ein einziges Objekt, das von allen Anfragen gemeinsam genutzt wird. Wie bei der Aufgabenliste in Beispiel 20 schützt eine Sperre das Inkrementieren: Die Anweisung [self._total += 1] ist nicht atomar (sie liest den Wert, erhöht ihn und schreibt ihn dann zurück), und zwei Threads, die sie gleichzeitig ausführen, könnten denselben Wert lesen – mit dem Ergebnis, dass ein Besuch verloren geht;
- Zeilen 22–30: Informationen im Anfragebereich: ein Objekt pro Anfrage, das eine Nummer und die Uhrzeit der Anfrage enthält. Die Nummer stammt von einem Zähler, der von allen Instanzen gemeinsam genutzt wird: [count(1)] aus dem Standardmodul [itertools] ist ein Iterator , der bei jedem Aufruf von [next] 1, 2, 3 ... liefert. Es handelt sich um ein Klassenattribut (auf Klassenebene deklariert, nicht im Konstruktor): Es wird von allen Instanzen gemeinsam genutzt.
6.1.2. Die Konfiguration: app.py
- Zeile 18: der Schlüssel, der das Session-Cookie signiert;
- Zeile 21: das Objekt mit Anwendungsbereich;
- Zeilen 29–31: Vor jeder Anfrage wird ein Objekt [RequestInfo] in [g] abgelegt. Die Aktion und die View rufen es ab, aber nur während dieser Anfrage. [strftime("%H:%M:%S.%f")] formatiert die Uhrzeit mit ihren Mikrosekunden ([%f], sechs Ziffern); [[:-3]] entfernt die letzten drei Zeichen der Zeichenkette, sodass die Millisekunden übrig bleiben.
6.1.3. Der Controller: controllers/scopes.py
- Zeile 10: der Anwendungsbereich. [current_app] bezeichnet die Anwendung, die die aktuelle Anfrage verarbeitet;
- Zeile 13: der Session-Bereich. [session] wird wie ein Wörterbuch verwendet: [session.get("visits", 0)] liefert den Wert des Schlüssels oder 0, wenn er fehlt. Ändert die Aktion die Session, sendet [Flask] mit der Antwort ein neues Cookie, [session], das das signierte Wörterbuch enthält;
- Zeile 16: der Clientbereich mit einem gewöhnlichen Cookie, [myVisits], gelesen aus [request.cookies]. Sein Wert ist eine vom Browser gelieferte Zeichenkette und kann daher fehlen oder ungültig sein; die Funktion [to_integer] liefert in beiden Fällen 0;
- Zeilen 17–20: Um ein Cookie zu setzen, benötigt man das Antwortobjekt: [make_response] erstellt es aus der von der View erzeugten Seite (Beispiel 05), danach fügt [set_cookie] ihm den Header [Set-Cookie] hinzu. Ohne [max_age] gilt das Cookie, bis der Browser geschlossen wird (es ist ein „Session“-Cookie im Sinne der Browser);
- Zeile 18: der Anfragebereich: das Objekt, das die Funktion [start] in [g] abgelegt hat.
6.1.4. Die View: templates/scopes/scopes.html
Die Objekte [g] und [session] sind auch in den Views zugänglich. Die View zeigt die von der Aktion erhaltenen Werte an und in Klammern dieselben Werte, direkt aus [g] und [session] gelesen: Während derselben Anfrage sehen die Aktion und die View dieselben Objekte.
6.1.5. Ausführung
Nach zwei Besuchen in einem Browser:
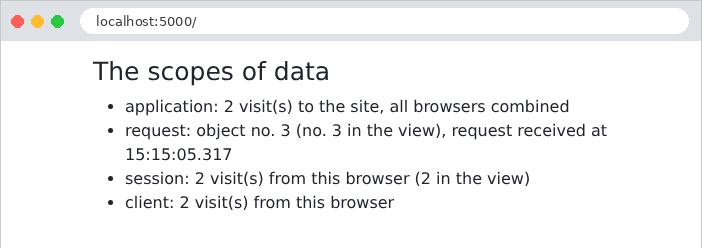
Verfolgen wir die Anfragen mit [curl], das als erster Browser agiert und seine Cookies in der Datei [a.txt] speichert:
Die Antwort setzt zwei Cookies. Das erste, [myVisits], enthält den Wert im Klartext. Das zweite, [session], enthält das Session-Wörterbuch: Der Teil vor dem ersten Punkt ist das JSON [{"visits":1}], Base64-codiert (nicht komprimiert, wie in Beispiel 20, da es kurz ist); danach folgen das Datum und die Signatur.
Das Objekt des Anfragebereichs trägt die Nummer 2, obwohl dies der erste Besuch der Seite ist: Das liegt daran, dass die Funktion [start] vor jeder von der Anwendung empfangenen Anfrage läuft, auch vor Anfragen, für die keine Aktion existiert (hier eine Anfrage an eine nicht vorhandene URL, kurz zuvor gestellt) und vor Anfragen nach statischen Dateien. Im Browser löst jede Seite so eine zweite Anfrage nach dem Stylesheet von [Bootstrap] aus: daher die ungeraden Zahlen im Screenshot. Ein zweiter Besuch mit denselben Cookies:
Ein zweiter „Browser“ mit eigener, anfangs leerer Cookie-Datei:
Der Zähler der Anwendung läuft weiter; die Session und das Cookie des zweiten Browsers beginnen wieder bei 1. Schließlich fälscht ein böswilliger Benutzer seine eigenen Cookies: 1.000 Besuche in [myVisits] und eine Session, die vorgibt, [{"visits":999}] (Base64-codiert als [eyJ2aXNpdHMiOjk5OX0]) zu enthalten, mit der Signatur einer anderen Session:
Das gewöhnliche Cookie wurde unverändert akzeptiert: 1.001 Besuche. Die gefälschte Session wurde dagegen abgelehnt: Ihre Signatur passt nicht zu ihrem Inhalt, und [Flask] hat sie ignoriert, als wäre sie nicht vorhanden. Das ist der entscheidende Unterschied zwischen einem gewöhnlichen und einem signierten Cookie. Merken wir uns die Regel: Daten vom Client sind nur vertrauenswürdig, wenn sie vom Server signiert wurden; und selbst dann bleiben sie lesbar: Wir legen nichts Geheimes darin ab.