6. Gültigkeitsbereiche von Daten
Eine Webanwendung bedient viele Benutzer gleichzeitig, und jeder Benutzer sendet zahlreiche Anfragen. Daten können daher auf mehreren Ebenen gemeinsam genutzt werden, den sogenannten Gültigkeitsbereichen (Scopes):
- Anwendungsbereich: Die Daten werden von allen Benutzern während der gesamten Lebensdauer der Anwendung gemeinsam genutzt (zum Beispiel die Liste der Ärzte);
- Anfragebereich: Die Daten existieren nur für die Dauer einer Anfrage (das Modell eines Templates, der angemeldete Benutzer, wie er für diese Anfrage identifiziert wurde);
- Sitzungsbereich: Die Daten gehören einem einzelnen Benutzer und müssen von einer Anfrage zur nächsten erhalten bleiben (die gewählte Sprache, ein Warenkorb);
- Clientbereich: Daten, die im Browser selbst gespeichert werden, in einem Cookie.
In [Python] haben diese Gültigkeitsbereiche eine andere Natur als die, die Leser des Kurses zu [Symfony] kennen, weil die Anwendung von einer Anfrage zur nächsten im Speicher bleibt (Beispiel 01). In einer Modulvariablen gespeicherte Daten (Beispiele 06, 20 und 21) haben von Natur aus Anwendungsbereich: Das ist bequem und sehr schnell. Dieser Bereich hat jedoch zwei Einschränkungen. Erstens gilt er nur für die Dauer des Prozesses: Ein Neustart des Servers löscht ihn. Zweitens ist er prozessspezifisch: In der Produktion werden üblicherweise mehrere Anwendungsprozesse gestartet (zum Beispiel mehrere „Worker“ von [gunicorn]) oder sogar mehrere Server hinter einem Load Balancer, und jeder hätte seine eigene Kopie der Daten. Daten, die wirklich gemeinsam genutzt werden und dauerhaft erhalten bleiben müssen, werden daher in einer Datenbank oder in einem gemeinsamen Cache gespeichert ([Redis], [Memcached], die [Django] über seine Einstellung [CACHES] nutzen kann). Als Gegenleistung für Geschwindigkeit erfordert das Teilen strenge Disziplin: Ein Prozess bearbeitet mehrere Anfragen gleichzeitig in mehreren Threads, und gemeinsam genutzte Daten, die von einem Prozess verändert werden, sind für alle sichtbar; sie müssen durch eine Sperre geschützt werden (Beispiel 20), und Daten, die einem bestimmten Benutzer gehören, dürfen dort niemals abgelegt werden.
In [Django] hat jeder Gültigkeitsbereich seinen eigenen Container:
Bereich | Container | Lebensdauer |
Anwendung | eine Modulvariable (ein einzelner Prozess), der [Django]-Cache (Einstellung [CACHES]) oder die Datenbank | die des Prozesses; die für den Cache gewählte Dauer; unbegrenzt bei der Datenbank |
Anfrage | das Objekt [HttpRequest], dem eine Middleware Attribute hinzufügen kann (Beispiel 12); die lokalen Variablen der View | die Bearbeitung einer Anfrage |
Sitzung | die Session ([request.session], Anwendung [django.contrib.sessions]), vom Server verwaltet und über ein Cookie wiedergefunden | standardmäßig zwei Wochen (Einstellung [SESSION_COOKIE_AGE]) |
Client | ein Cookie ([set_cookie], Beispiel 22), entweder im Klartext oder signiert ([set_signed_cookie]) | die im Cookie angegebene Dauer |
Die Session von [Django] ist standardmäßig eine serverseitige Session, wie die von [Java] ([JSESSIONID]) oder [PHP] ([PHPSESSID]): Ihre Daten liegen auf dem Server, und der Browser besitzt nur den Bezeichner – eine zufällige, nicht erratbare Zahl – im Cookie [sessionid]. Die Einstellung [SESSION_ENGINE] bestimmt, wo die Daten gespeichert werden: in der Datenbank (die Standardoption, in einer Tabelle namens [django_session]), im Cache, in Dateien (die in unserem Beispiel verwendete Option) oder, wie bei [Flask], vollständig in einem signierten Cookie auf dem Gerät des Clients.
6.1. Beispiel 23: Gültigkeitsbereiche
6.1.1. Die Konfiguration: config/settings.py
- Zeile 17: die Sitzungsverwaltung;
- Zeilen 21–27: zwei Middleware-Komponenten. [SessionMiddleware] ruft zu Beginn der Anfrage anhand des Cookies [sessionid] die Session des Browsers ab und legt sie in [request.session] ab; am Ende der Anfrage speichert sie die Session, falls sie verändert wurde, und sendet das Cookie. Die Daten werden erst beim ersten Zugriff auf [request.session] tatsächlich gelesen: Eine View, die sie nicht verwendet, verursacht keine Kosten. Die zweite Middleware ist unsere eigene (siehe unten);
- Zeilen 31–33: Die Sitzungsdaten werden in Dateien gespeichert – eine pro Session – und zwar im Beispiel im Ordner [var/sessions], den wir untersuchen können. Zeile 33 legt diesen Ordner an, falls er nicht existiert ([parents=True]: einschließlich der übergeordneten Ordner; [exist_ok=True]: kein Fehler, wenn er bereits existiert): Die Einstellungsdatei ist [Python] und kann daher Code ausführen. Die Standardoption, die Datenbank, würde eine Datenbank erfordern (nächstes Kapitel);
- Zeile 42: der Kontextprozessor [request]: Die Templates verwenden [request.session] und [request.info].
6.1.2. Die Objekte: scopes/counters.py und scopes/middleware.py
- Zeile 5: die Klasse [Counter] aus dem Modul [collections]: ein Dictionary, dessen Werte Zahlen sind und dessen fehlende Schlüssel auf 0 gesetzt werden;
- Zeilen 9–10: die Zähler und ihre Sperre, erstellt beim Laden des Moduls; sie existieren, solange der Serverprozess läuft. Das ist der Anwendungsbereich;
- Zeilen 15–18: eins mehr unter einem Schlüssel. Die Operation [+=] ist nicht atomar: Sie liest den Wert, erhöht ihn und schreibt ihn dann, und zwei gleichzeitige Anfragen könnten denselben Wert lesen – ein Besuch ginge verloren. Die Sperre (Beispiel 20) verhindert dies.
- Zeilen 10–13: Informationen im Anfragebereich: eine Nummer und die Uhrzeit der Anfrage;
- Zeilen 18–28: Die Middleware erstellt für jede Anfrage ein Objekt [RequestInfo] und legt es in der Anfrage ab (Beispiel 12). Die Nummer stammt aus einem Zähler, der von allen Anfragen gemeinsam genutzt wird (das vorherige Modul, unter einem anderen Schlüssel); jedes Objekt hat daher eine andere Nummer. Die Uhrzeit wird einschließlich Millisekunden geschrieben: [%f] steht für die Mikrosekunden (sechs Ziffern), von denen [[:-3]] die letzten drei entfernt (ein String-Slice: alle Zeichen außer den letzten drei). Das Objekt wird zusammen mit der Anfrage gelöscht.
[Django] hat keinen Service-Container und damit auch keinen „Service im Anfragebereich“: Die Anfrage selbst trägt die Objekte dieses Bereichs. Leser des Kurses zu [Symfony] werden sich erinnern, dass es genau umgekehrt war: In [PHP] hatte jeder Service den Anfragebereich, und für den Anwendungsbereich war ein Cache erforderlich.
6.1.3. Signierte Cookies
Ein Cookie ist ein Datum, das dem Client anvertraut wird, der es lesen und ändern kann. Damit ein Cookie vertrauenswürdig ist, muss es lediglich signiert sein: Sein Wert wird im Klartext übertragen, aber es folgt eine Signatur, die nur der Server berechnen kann, weil sie von einem geheimen Schlüssel abhängt. Ein vom Client geänderter Wert hat nicht mehr die richtige Signatur, und der Server weist ihn zurück. [Django] übernimmt das für uns: [response.set_signed_cookie(name, value)] setzt ein signiertes Cookie, und [request.get_signed_cookie(name, default=...)] liefert seinen Wert, wenn die Signatur korrekt ist; andernfalls liefert es den Standardwert. Die Signatur ist ein HMAC (Hash-based Message Authentication Code): ein Hash des Wertes (SHA-256), berechnet mit dem geheimen Schlüssel der Anwendung ([SECRET_KEY], Beispiel 01), und einem „Salt“, der für den Namen des Cookies spezifisch ist. [Django] fügt das Datum der Signatur hinzu, wodurch ein veraltetes Cookie abgelehnt werden kann ([get_signed_cookie(..., max_age=3600)]). Die Überprüfung vergleicht die Signaturen in einer Zeit, die nicht von der Anzahl übereinstimmender Zeichen abhängt: Ein gewöhnlicher Vergleich würde beim ersten abweichenden Zeichen abbrechen, und ein Angreifer könnte durch Messen der Antwortzeit die Signatur Zeichen für Zeichen erraten. Das Modul [django.core.signing] bietet dieselben Funktionen zum Signieren beliebiger Daten ([signing.dumps], [signing.loads]): Dieses Modul signiert die Flash-Meldungen in Beispiel 20.
Dies ist das Prinzip des JWT-Tokens, das das nächste Kapitel für die Authentifizierung verwenden wird.
6.1.4. Die View: scopes/views.py
- Zeile 12: der Anwendungsbereich;
- Zeile 16: der Sitzungsbereich. [request.session] wird wie ein Dictionary verwendet: [get(key, default)] liest einen Wert, und die Zuweisung schreibt ihn. [Django] speichert die Session am Ende der Anfrage. Die Werte müssen in JSON umwandelbar sein (Strings, Zahlen, Listen, Dictionaries): So werden sie gespeichert;
- Zeilen 19–21: der Clientbereich mit zwei Cookies. [request.COOKIES] ist das Dictionary der vom Browser gesendeten Cookies. Ihre Werte sind vom Browser gelieferte Strings und können daher fehlen oder ungültig sein: [int] wandelt sie um (ein Cookie [myVisits=abc] würde hier eine Ausnahme [ValueError] auslösen und zu einem 500-Fehler führen; eine reale Anwendung würde den Wert prüfen; siehe Beispiel 07). Der Wert des signierten Cookies wird nur akzeptiert, wenn seine Signatur korrekt ist;
- Zeilen 22–28: der Kontext des Templates;
- Zeilen 29–31: Um ein Cookie zu setzen, benötigt man das Antwortobjekt: [render] erstellt es (Beispiel 13), dann fügen [set_cookie] und [set_signed_cookie] die Cookies hinzu. Ohne Ablaufzeit ([max_age]) bleibt ein Cookie bis zum Schließen des Browsers bestehen (das ist ein „Sitzungs“-Cookie im Sinne der Browser).
6.1.5. Das Template: templates/scopes/scopes.html
- Zeile 16: [request.info], das Objekt, das die Middleware in der Anfrage abgelegt hat: Es ist dasselbe [RequestInfo]-Objekt wie in der View; das Template zeigt seine Nummer an, die mit der von der View erhaltenen übereinstimmen muss;
- Zeile 19: Die Session ist auch in den Templates über [request.session] zugänglich.
6.1.6. Ausführung
Nach drei Besuchen in einem Browser:
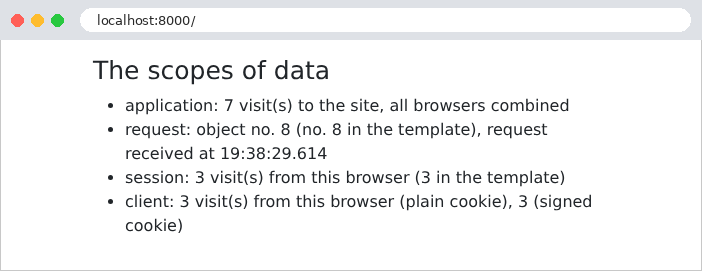
Die Nummer des Anfrageobjekts ist größer als die Anzahl der Besuche: Beim ersten Besuch hat der Browser auch das Symbol der Website angefordert ([/favicon.ico]), das nicht existiert. Diese Anfrage, die einen 404-Fehler ergab, durchlief die Middleware und hatte daher ihr eigenes Objekt [RequestInfo].
Verfolgen wir die Anfragen mit [curl], das als erster Browser fungiert und seine Cookies in der Datei [a.txt] speichert (der Server wurde gerade gestartet):
Die Antwort setzt drei Cookies. Das erste, [myVisits], enthält den Wert im Klartext. Das zweite, [myVisitsSigned], enthält denselben Wert, gefolgt von einem Doppelpunkt, dem Datum der Signatur (in Basis 62) und der Signatur selbst. Das dritte, [sessionid], ist die Session-ID, zwei Wochen gültig ([Max-Age=1209600] Sekunden), [HttpOnly], und [SameSite=Lax] (Beispiel 20). Die Sitzungsdaten werden in einer Datei auf dem Server gespeichert, [var/sessions/sessionidij72qd9hyuhwoqlplawuxycwg6ggccsq], deren Name vom Bezeichner abgeleitet ist:
Hier erkennen wir das Format der signierten Daten von [Django]: die Daten, das Datum und die Signatur. Die Daten stammen aus JSON, Base64-kodiert: [eyJ2aXNpdHMiOjF9] wird dekodiert zu [{"visits":1}]. Der Server signiert sogar seine eigenen Sitzungsdateien: Eine von Dritten veränderte Datei würde abgelehnt. Ein zweiter Besuch mit denselben Cookies:
Die Session ist dieselbe (gleiche ID); ihr Cookie wird zurückgesendet, weil die Session verändert wurde, was ihre Lebensdauer verlängert. Ein zweiter „Browser“ mit eigener, zunächst leerer Cookie-Datei:
Der Anwendungszähler läuft weiter; Session und Cookies des zweiten Browsers beginnen wieder bei 1. Jede Anfrage hatte ihr eigenes Objekt [RequestInfo], und in jeder waren View und Template dieselben. Schließlich fälscht ein böswilliger Benutzer seine eigenen Cookies: 1.000 Besuche in [myVisits], 999 in [myVisitsSigned] (mit einer erfundenen Signatur) und eine selbst ausgedachte Session-ID:
Das Klartext-Cookie wurde unverändert akzeptiert: 1.001 Besuche. Das Cookie [myVisitsSigned] hatte dagegen nicht die richtige Signatur: Es wurde ignoriert, als würde es fehlen. Die Signatur eines anderen Wertes zu kopieren (die von [1] zum Beispiel neben den Wert [999]) funktioniert nicht besser: Die Signatur hängt vom Wert ab. Die erfundene Session-ID verweist auf keine existierende Session: [Django] ignoriert sie und erstellt eine neue Session mit einer neuen ID, die es selbst wählt. Der Benutzer kann daher nicht die Session eines anderen Benutzers auswählen.
Merken wir uns die Regel: Vom Client stammende Daten sind nur dann vertrauenswürdig, wenn sie vom Server geschützt werden (signiert, wie hier oder wie beim Token im Kapitel über die Authentifizierung, oder verschlüsselt); Daten, die nichts zu verbergen haben und deren Wert der Server überprüft (die Sprache in Beispiel 22), können im Klartext bleiben. Eine Signatur garantiert, dass ein Wert nicht verändert wurde, verbirgt ihn aber nicht: Ein Geheimnis darf dem Client niemals anvertraut werden, auch nicht signiert.