11. Fallstudie: Die Anwendung RdvMedecins
11.1. Die Aufgabenstellung
Die Anwendung RdvMedecins verwaltet die Termine einer Arztpraxis. Jeder Arzt hat Zeitfenster (zum Beispiel von 8:00 bis 12:00 Uhr in 20-Minuten-Schritten); ein Termin besteht aus einem Tag, einem Zeitfenster und einem Klienten (einem Patienten). Dies ist die exakte Umsetzung der [NestJS]-Anwendung aus der vorherigen Lektion in [ASP.NET Core MVC]: gleiche Datenbank, gleiche Geschäftsregeln, gleiche Seiten, gleiche Übersetzungswörterbücher. Die HTML-Seiten werden vom Server mithilfe von [Razor]-Views erzeugt.
Drei Benutzerrollen teilen sich die Anwendung:
Rolle | Wer | Was sie tun kann |
ADMIN | Der Administrator ([admin]) | Terminkalender einsehen, Termine für beliebige Patienten vereinbaren und absagen; Ärzte und Klienten verwalten (auflisten, hinzufügen, bearbeiten, löschen) |
DOCTOR | Ärzte | Terminkalender einsehen, Termine vereinbaren und Termine beliebiger Patienten absagen |
USER | Klienten (Patienten) | Terminkalender einsehen, ohne die Namen anderer Patienten zu sehen; für sich selbst einen Termin buchen; den eigenen Termin absagen; das eigene Konto verwalten; ein Konto erstellen |
Wichtige Verwaltungsregeln:
- keine Termine in der Vergangenheit;
- ein Zeitfenster kann pro Tag nur einmal gebucht werden;
- ein Patient darf zu einem Zeitpunkt nur einen bevorstehenden Termin haben;
- zwei Ärzte (oder zwei Klienten) dürfen nicht denselben Vor- und Nachnamen haben, und ein Login gehört zu nur einem Konto;
- ein Arzt mit Terminen kann nicht gelöscht werden; ein Klient wird zusammen mit seinen Terminen gelöscht;
- die Anmeldeseite ist gegen Bots geschützt (CAPTCHA, begrenzte Versuche), und das Erstellen eines Klientenkontos setzt voraus, dass zuvor auf dieser Seite das CAPTCHA gelöst wurde.
11.2. Verwendung der Anwendung
11.2.1. Die Anmeldeseite
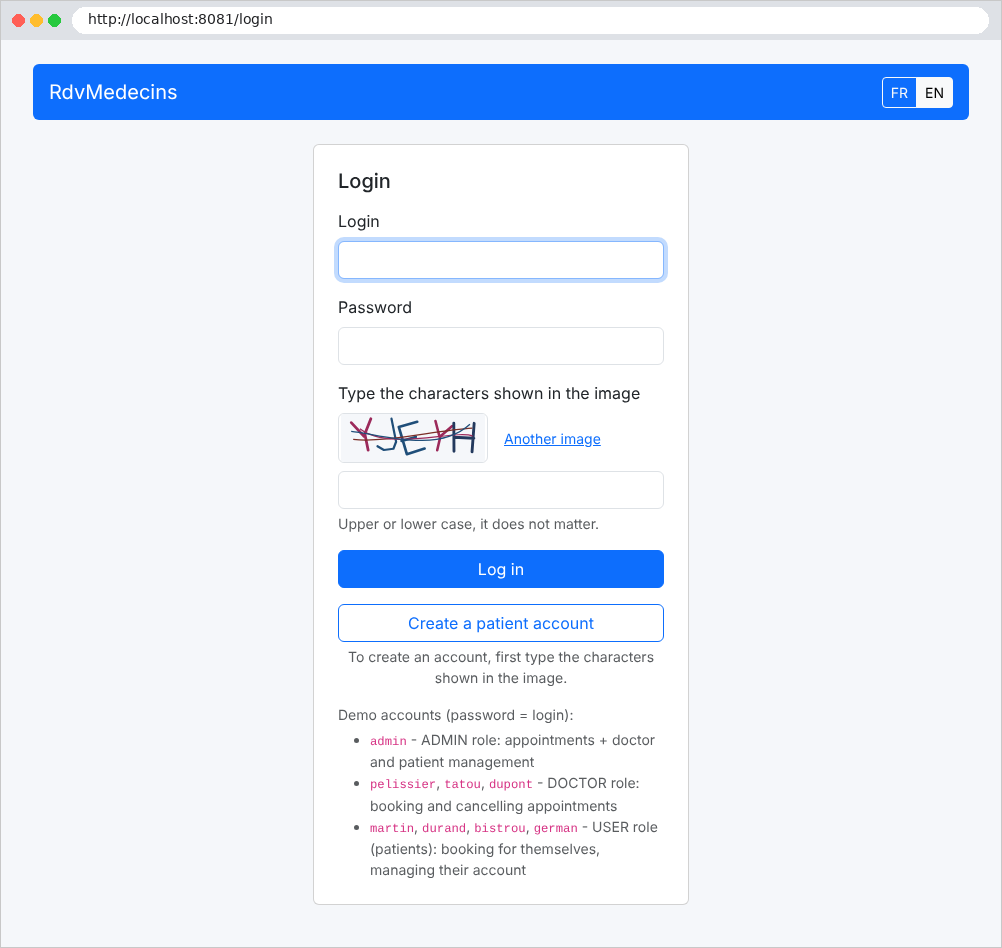
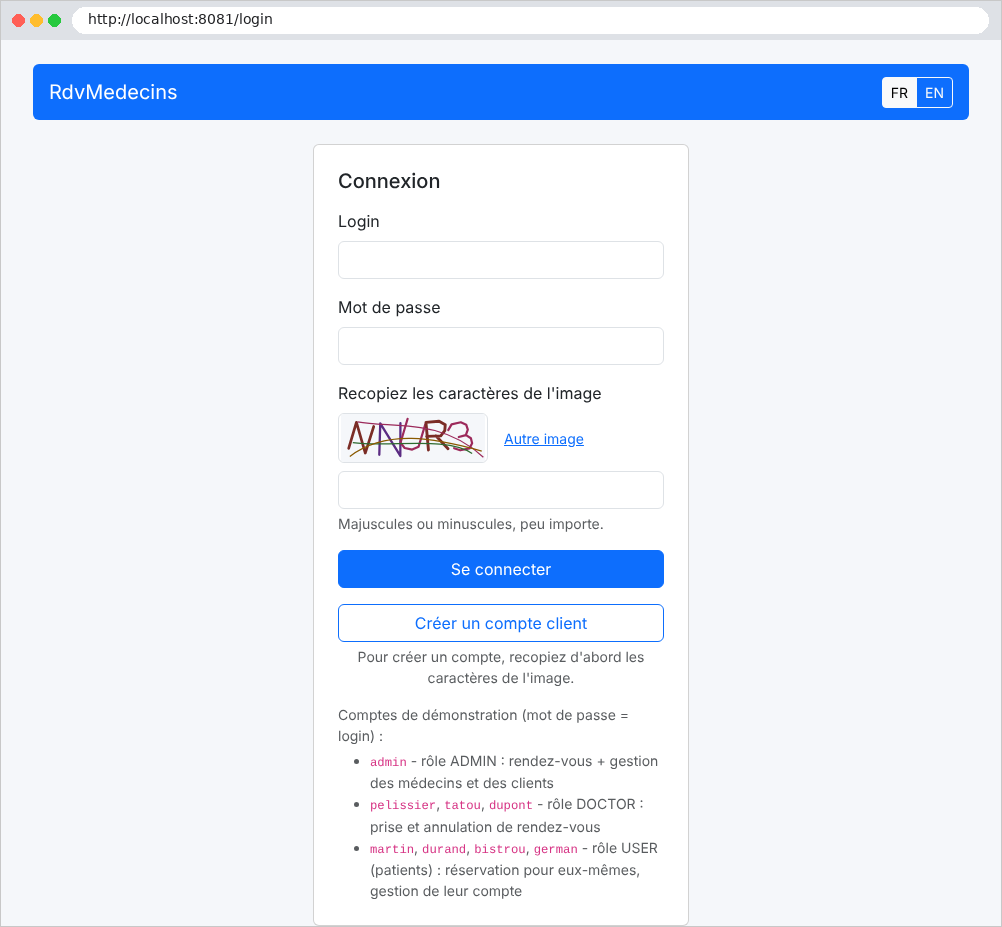
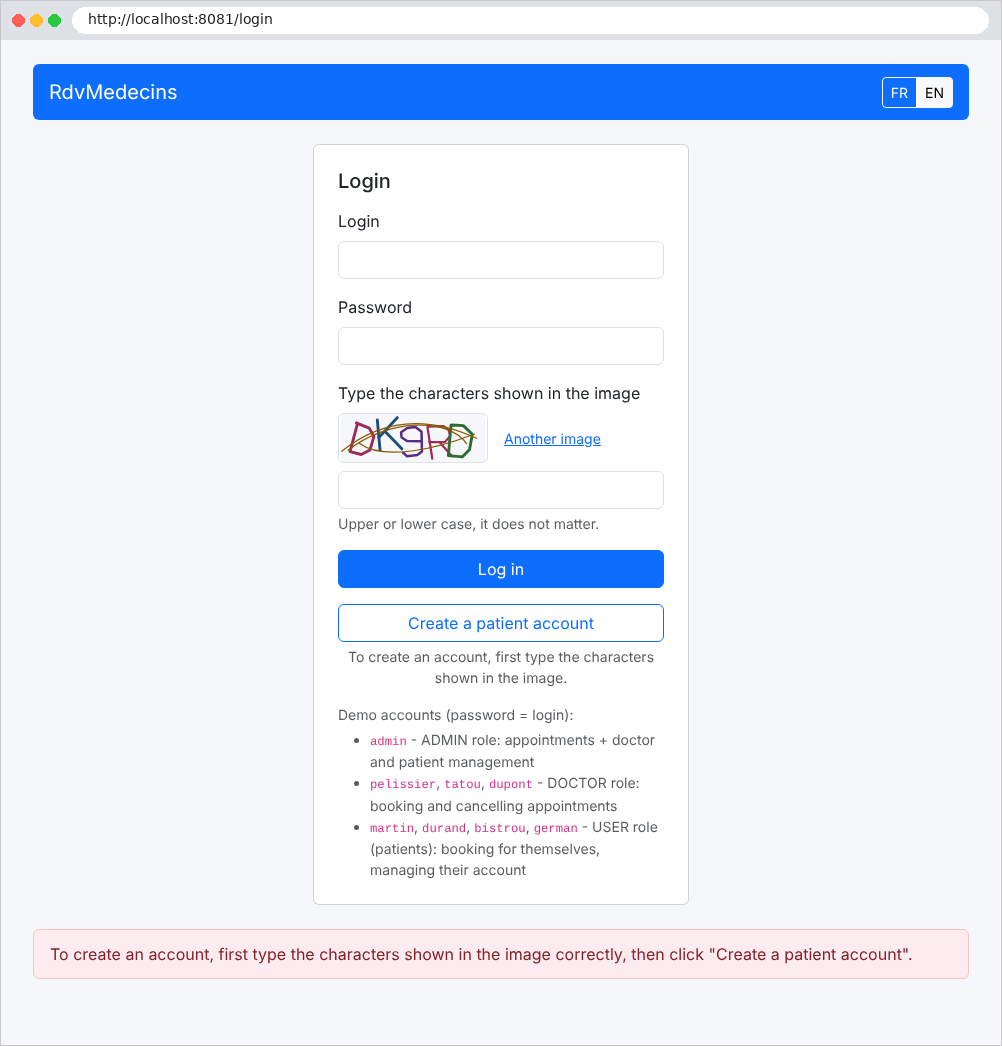
Die Seite enthält zwei Schaltflächen: Anmelden und Patientenkonto erstellen. Bei beiden müssen Sie die im Bild gezeigten Zeichen eingeben. Die Schaltflächen FR / EN wechseln die Sprache:
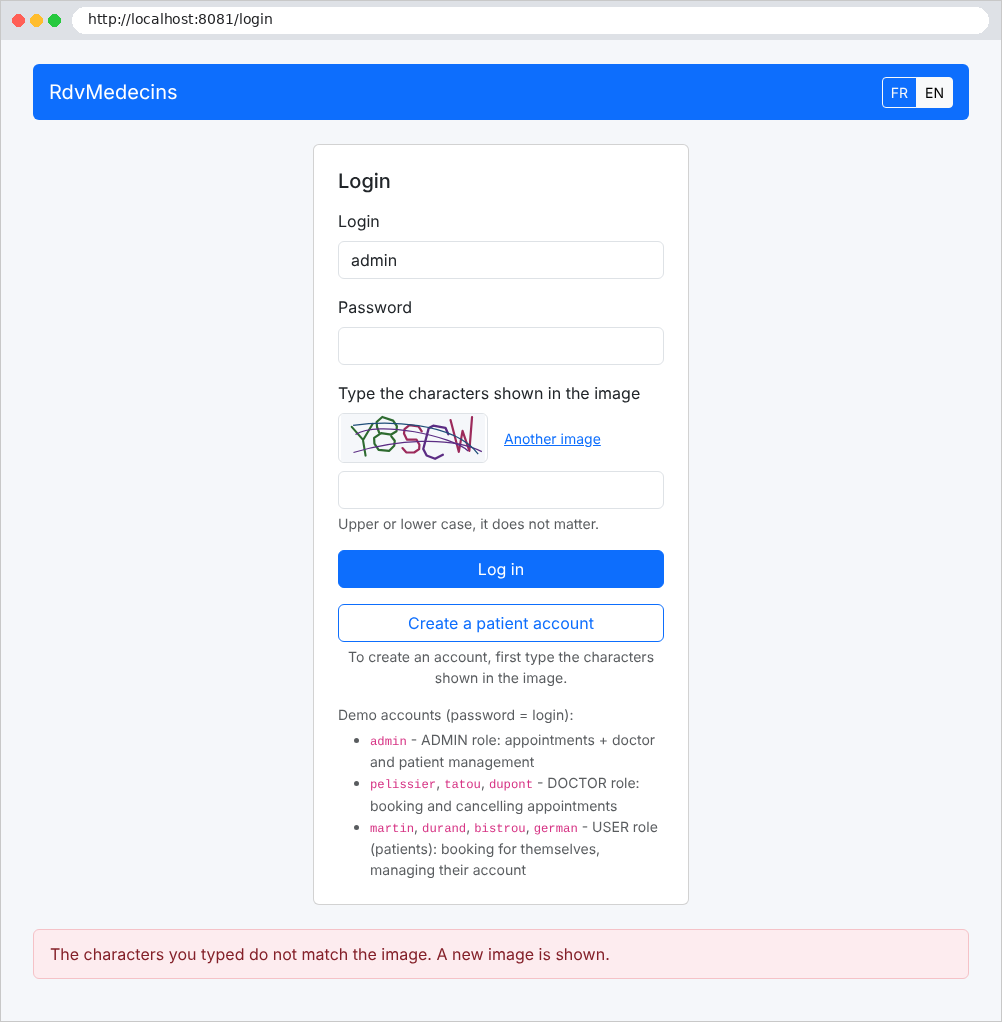
Ein Fehler (hier ein falsch eingegebenes CAPTCHA) wird am Seitenende auf hellrosa Hintergrund angezeigt:
11.2.2. Der Terminkalender aus Sicht des Administrators und der Ärzte
Nach der Anmeldung gelangt der Administrator auf die Kalenderseite. Er wählt einen Arzt und einen Tag aus:
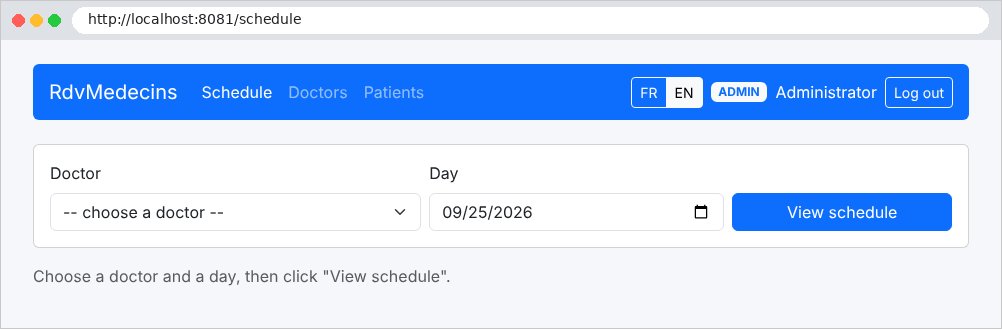
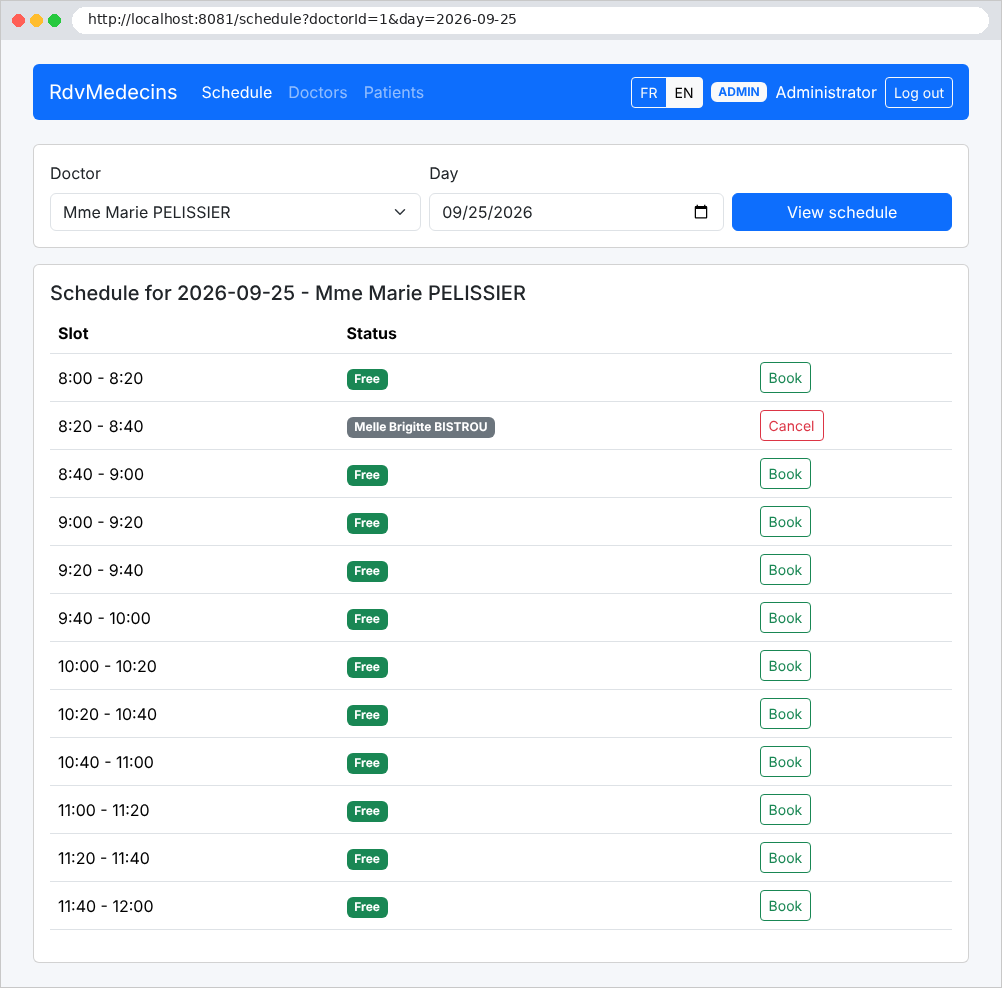
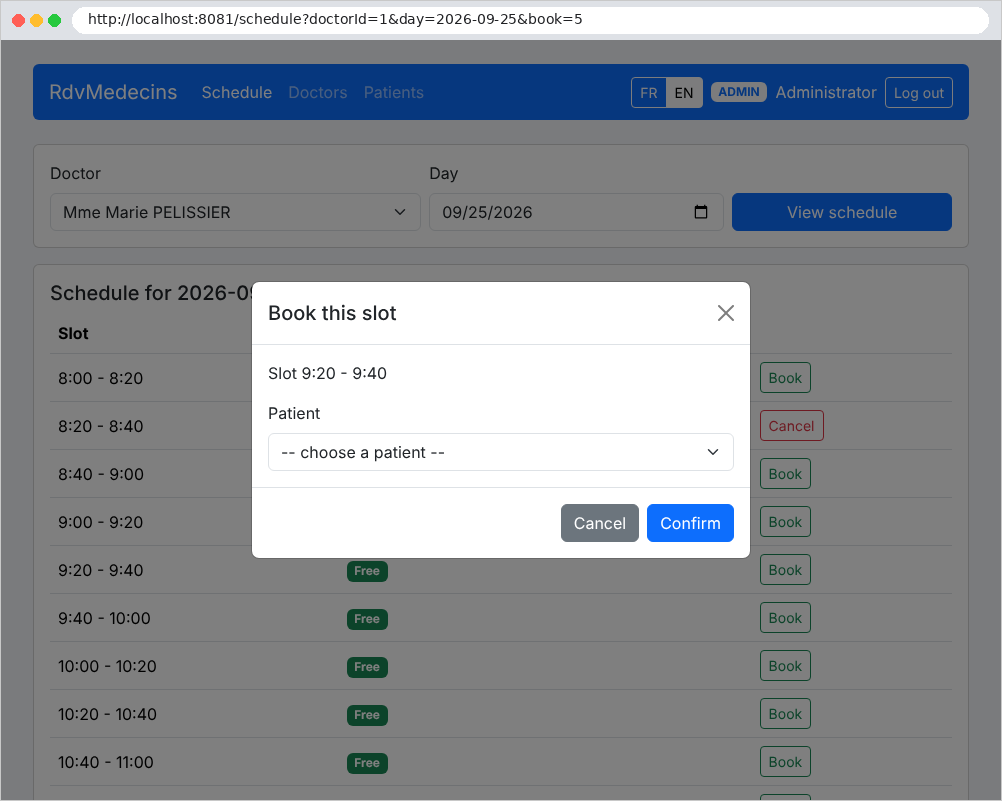
Jedes Zeitfenster ist entweder frei (Schaltfläche Buchen) oder belegt (Name des Patienten, Schaltfläche Absagen). Ein Klick auf Buchen öffnet ein Fenster, das nach den Daten des Patienten fragt:
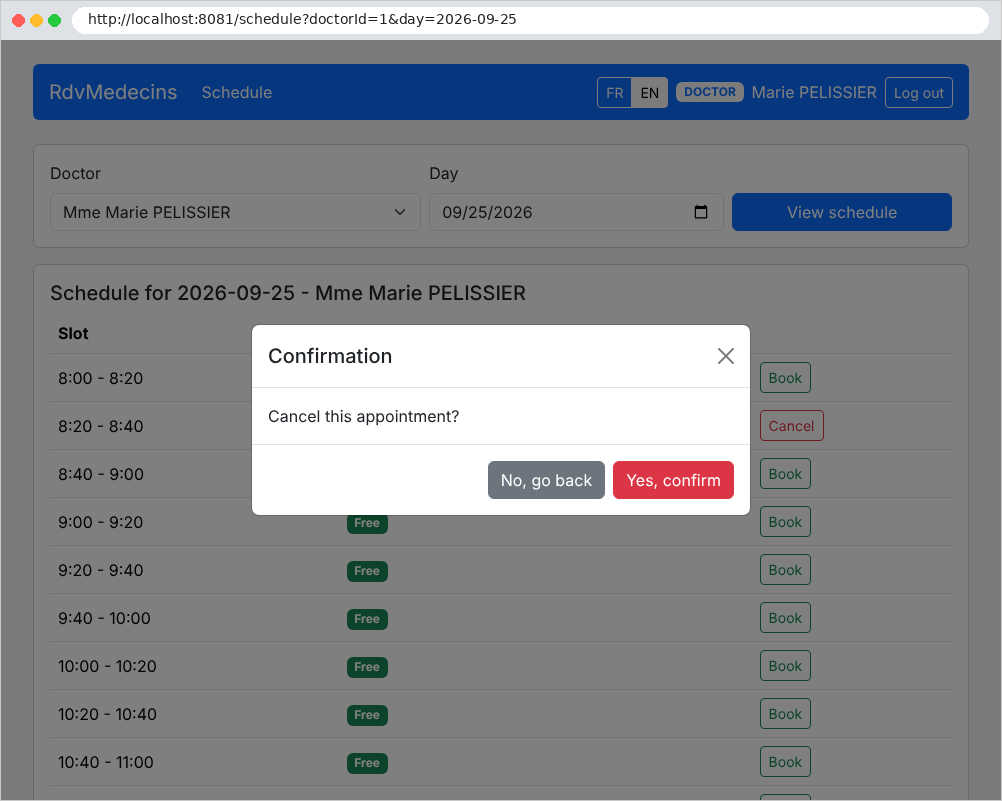
Ein Klick auf „Absagen“ löst eine Bestätigungsabfrage aus (hier bei Dr. Pélissier, dessen Navigationsleiste die Verwaltungsmenüs nicht enthält):
11.2.3. Der Patientenbereich
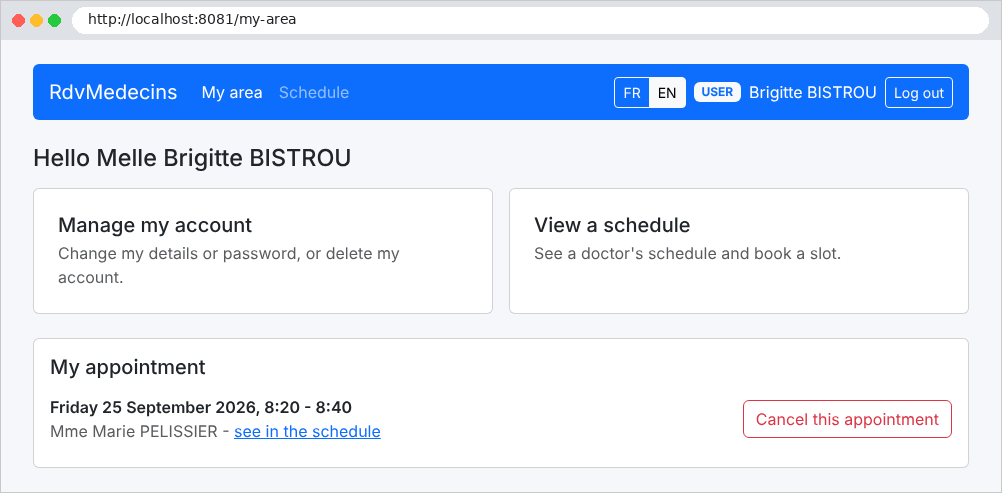
Ein Patient (Rolle USER) gelangt in Mein Bereich: sein bevorstehender Termin, den er absagen kann, sowie Links zur Kontoverwaltung und zum Kalender:
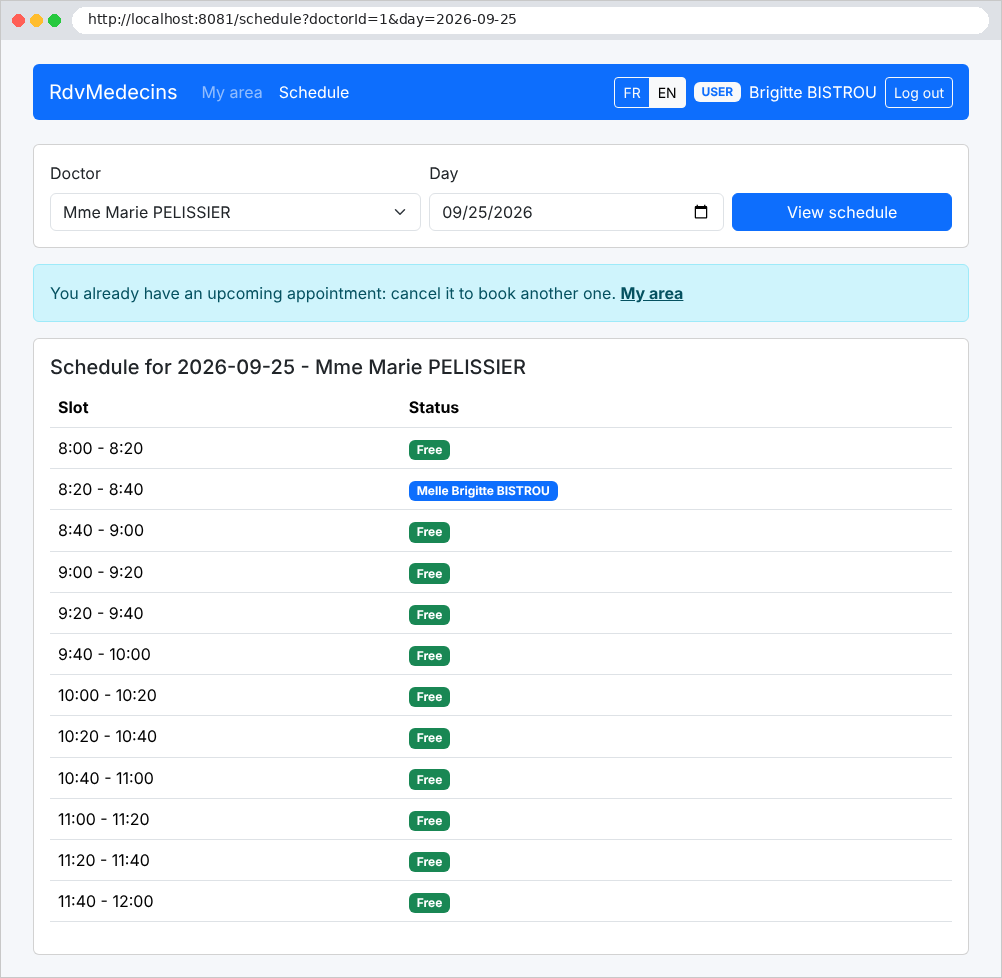
Im Kalender sieht er seinen eigenen Termin, aber nicht die Namen anderer Patienten. Da er bereits einen bevorstehenden Termin hat, kann er keinen weiteren vereinbaren:
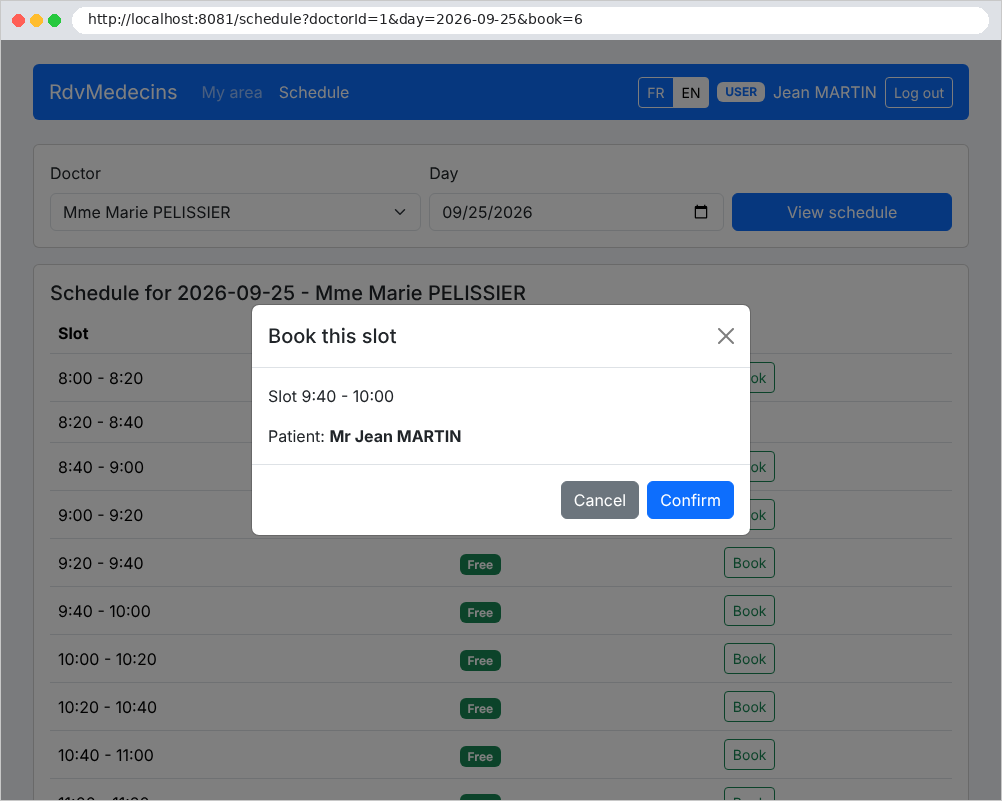
Ein Patient ohne Termin kann ein freies Zeitfenster für sich selbst buchen:
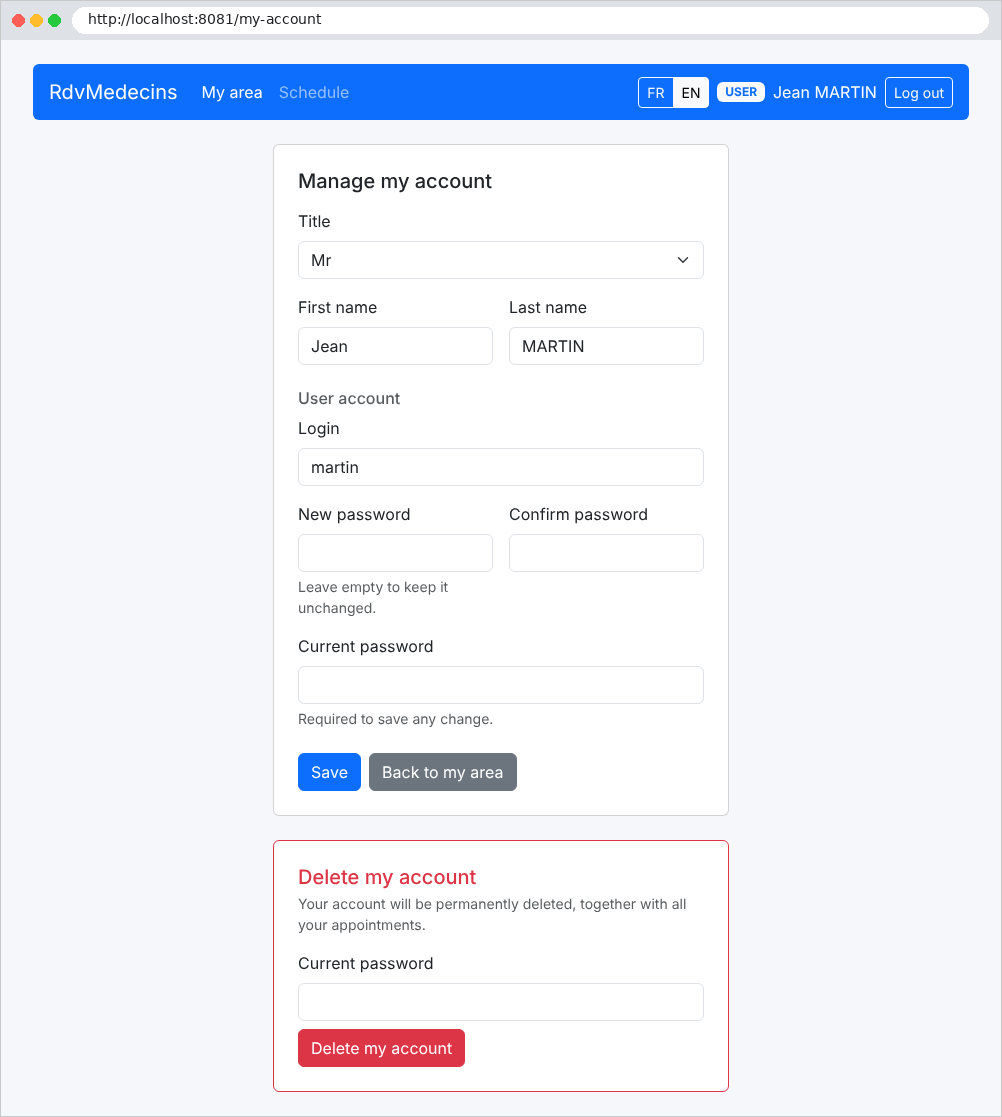
Kontoverwaltung: persönliche Daten ändern, das Passwort ändern oder das Konto (und seine Termine) löschen. Für jede Änderung ist das aktuelle Passwort erforderlich:
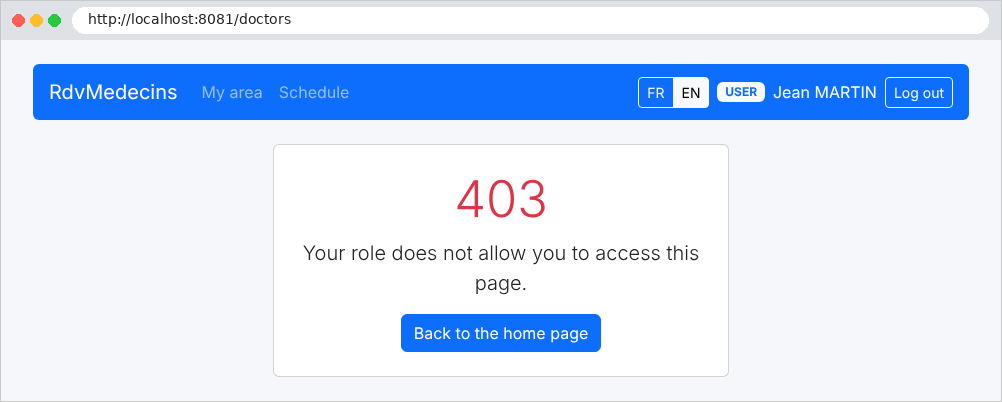
Ein Patient, der versucht, eine dem Administrator vorbehaltene Seite zu öffnen, erhält eine Fehlerseite:
11.2.4. Verwaltung von Ärzten und Klienten
Der Administrator hat zwei zusätzliche Menüs, „Ärzte“ und „Patienten“:
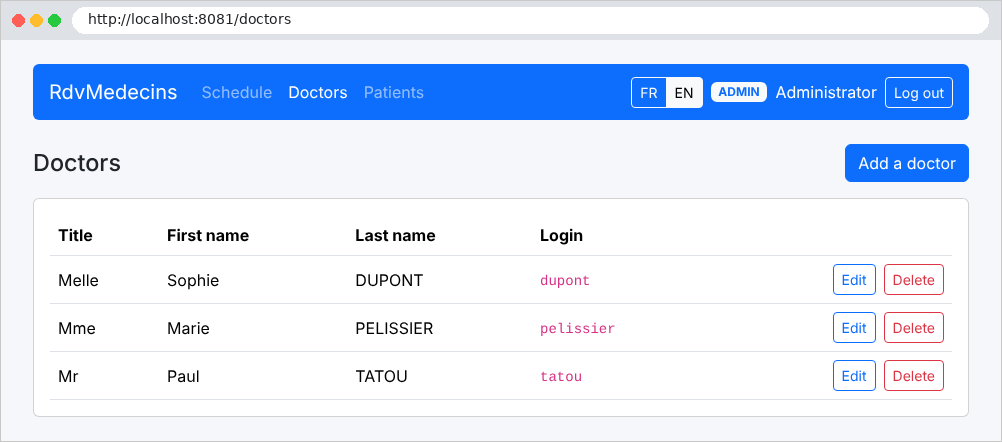
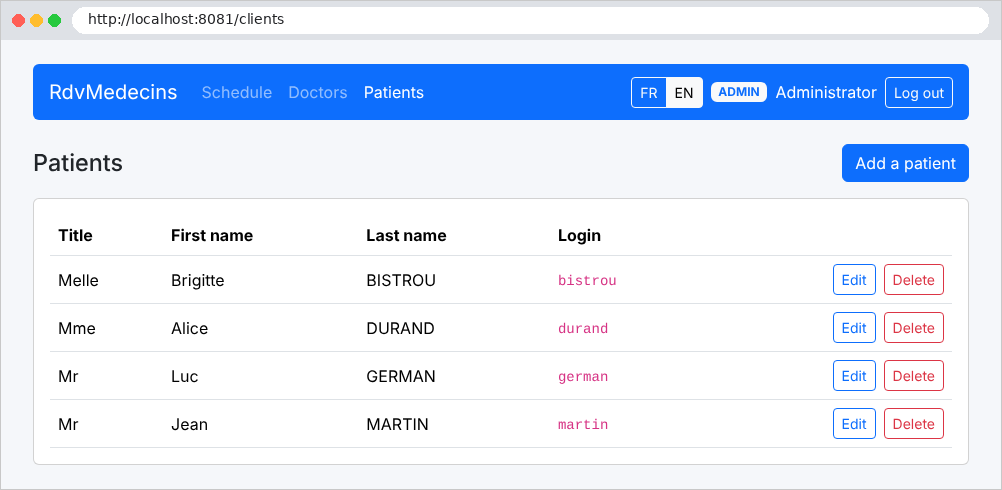
Das Formular zum Hinzufügen eines Arztes, mit Fehlern übermittelt:
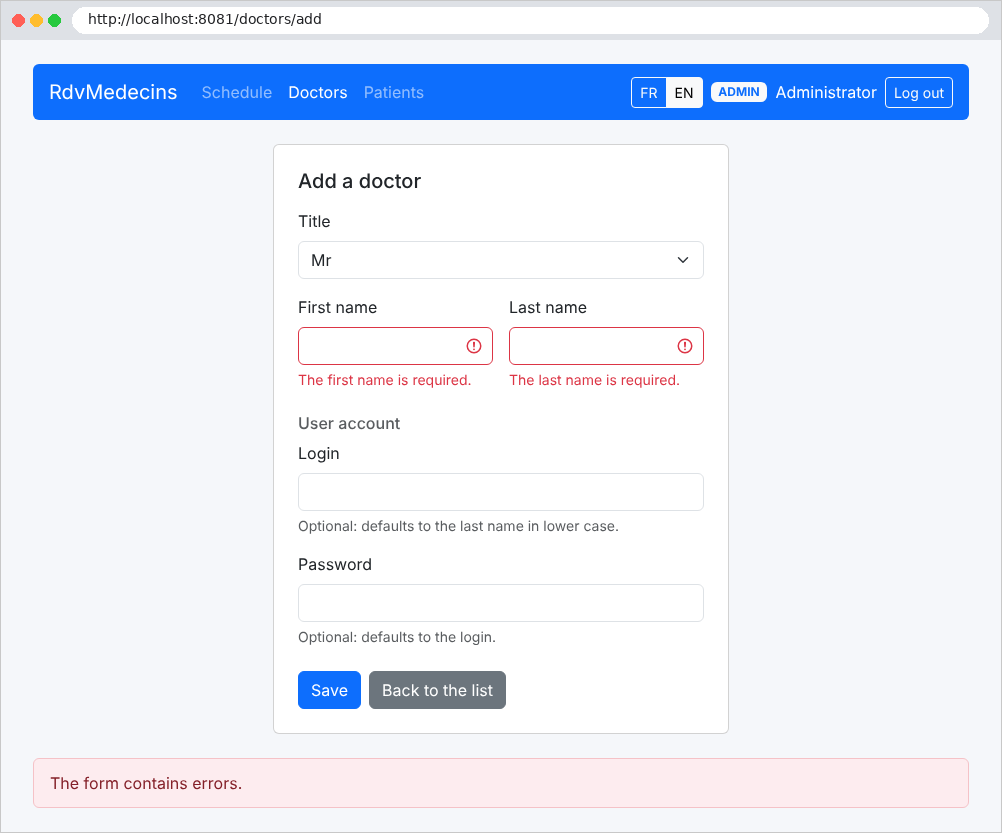
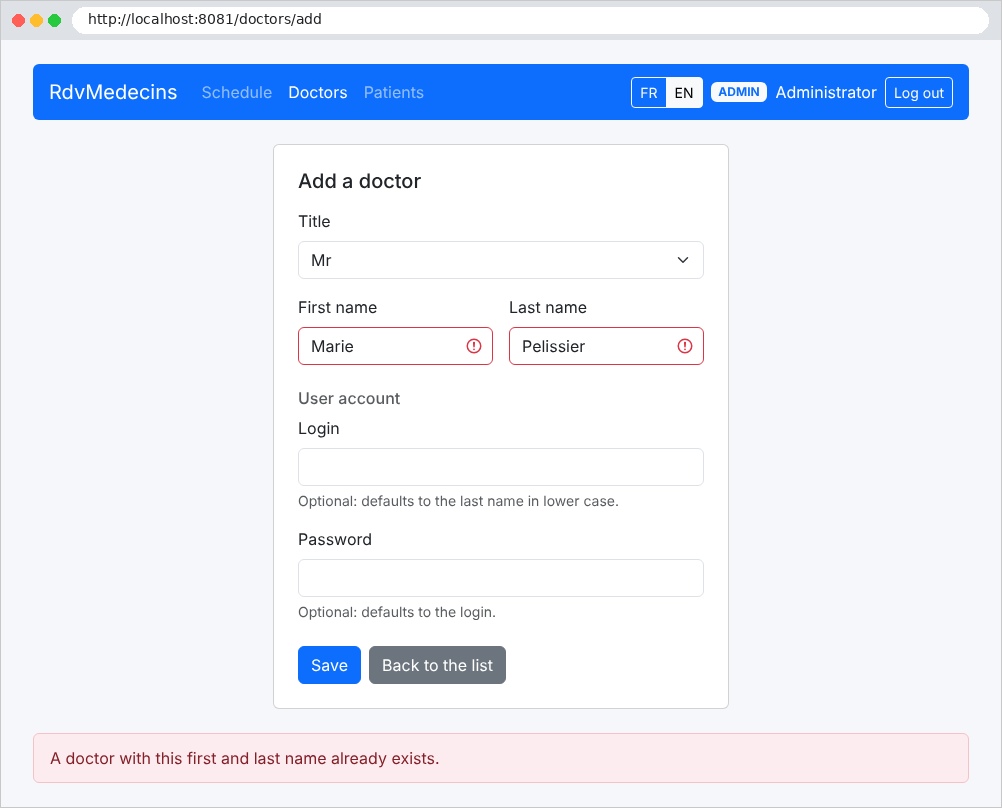
Ein Name, der mit dem eines vorhandenen Arztes übereinstimmt, wird abgelehnt:
Das Löschen eines Klienten erfordert eine Bestätigung:
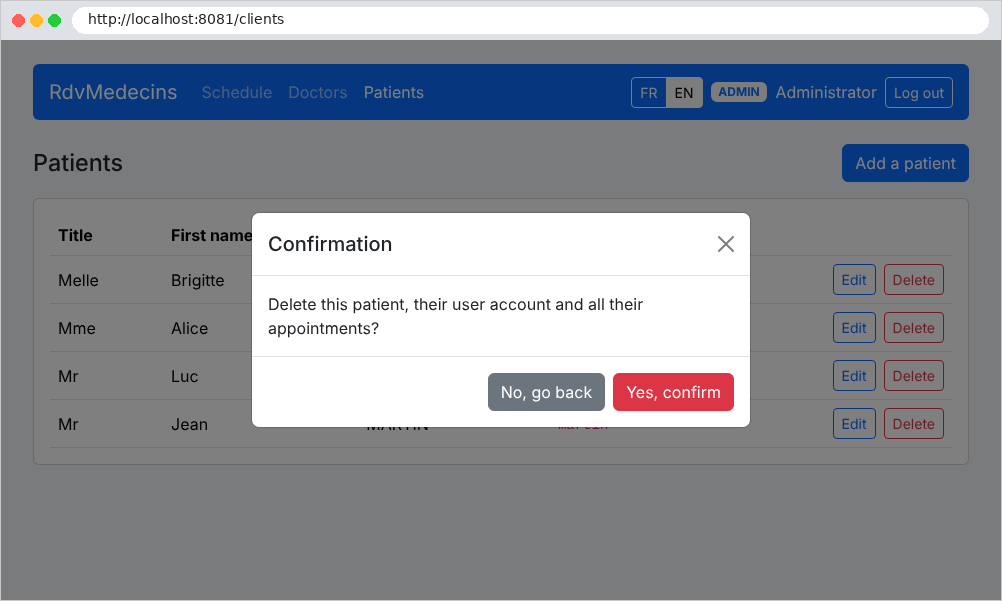
11.2.5. Erstellen eines Klientenkontos
Auf der Anmeldeseite öffnet die Schaltfläche „Patientenkonto erstellen“ das Formular nur, wenn das CAPTCHA korrekt eingegeben wurde:
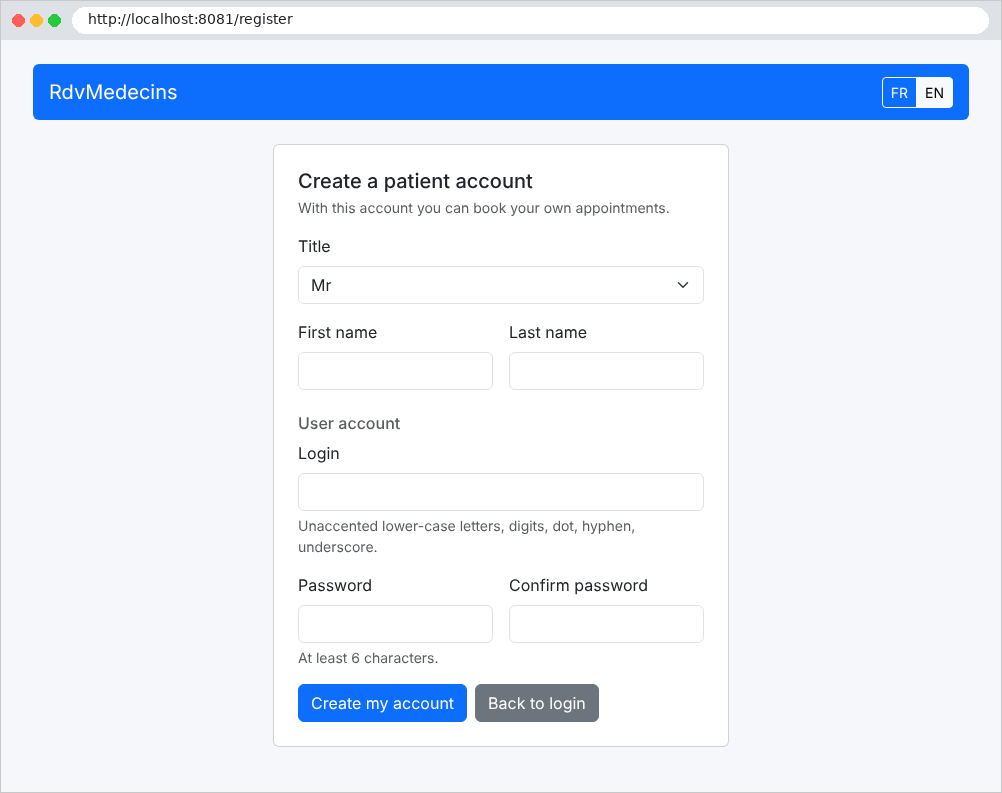
11.3. Installation und Ausführung
Die Installationsschritte wurden am Anfang dieses Dokuments beschrieben (im Abschnitt „Ausführen der Fallstudie“ der Einführung): die Datenbank mit dem SQL-Skript erstellen, die Verbindungszeichenfolge in [appsettings.json] überprüfen und dann [dotnet run] im Anwendungsordner ausführen. Der Anwendungsordner:
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 | |
Jeder Ordner enthält eine Datei namens [README.md] , die seine Dateien auflistet. Die Konsole beim Start:
Im Entwicklungsmodus (siehe [Properties/launchSettings.json]) zeigt die Konsole außerdem jeden von EF Core an die Datenbank gesendeten SQL-Befehl an. Sie können auch:
- die Anwendung mit [dotnet watch] starten: Sie wird bei jeder Änderung einer Datei neu kompiliert und neu gestartet;
- sie in [Visual Studio Code] schrittweise durchlaufen: Mit der Erweiterung [C# Dev Kit] startet die Taste F5 die Anwendung unter der Kontrolle des Debuggers; einen Haltepunkt setzen Sie mit einem einzigen Klick in den Rand neben einer Codezeile.
11.4. Die Architektur der Anwendung
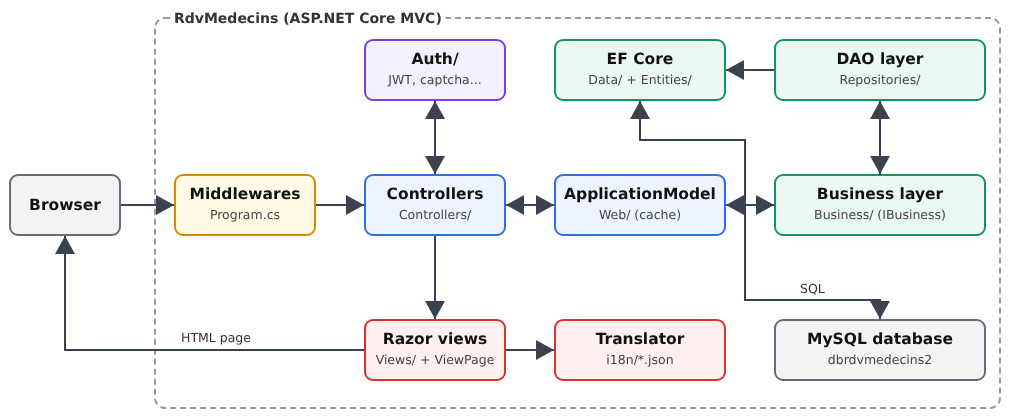
- [Program.cs] konfiguriert die Anwendung: Services (Dependency Injection), Middleware (statische Dateien, Fehlerseiten, Sprache, Authentifizierung), Controller;
- [Auth]: Anmeldung, JWT-Token, Rollen, CAPTCHA und Begrenzung der Versuche;
- [Controllers]: die Controller der Web-Schicht. Sie laufen alle über einen einzigen Service, [ApplicationModel] (Ordner [Web]), der die Listen der Ärzte und Klienten im Speicher hält und andere Anfragen an die Geschäftsschicht weiterleitet;
- [Web]: gemeinsame Elemente der Web-Schicht: Übersetzung, Flash-Meldungen, Validierung, View-Basisklasse, Exception-Filter; [Models]: Formular- und View-Modelle;
- [Business]: Geschäftsregeln;
- [Repositories]: die DAO-Schicht, eine Klasse pro Tabelle; [Data]: die [DbContext]-Schicht von EF Core;
- [Entities]: die EF-Core-Entitäten; [Domain]: die Kalenderobjekte, die von der Geschäftsschicht berechnet werden;
- [Views]: die [Razor]-Views; [i18n]: Wörterbücher; [wwwroot]: das Stylesheet, das Seitenskript und [Bootstrap].
Die folgenden Abschnitte kommentieren alle Dateien, von den unteren Schichten (Datenbank) bis zu den oberen Schichten (Views).
11.5. Die Datenbank
Die Datenbank [dbrdvmedecins2] wird durch das Skript [database/dbrdvmedecins2.sql] erstellt, das auf dieselbe Weise ausgeführt wird wie in Beispiel 28 (das Tool [HeidiSQL] von [Laragon] oder der Befehl [mysql -u root < database/dbrdvmedecins2.sql]). Es ist wortgleich das Skript der [NestJS]-Anwendung: Beide Anwendungen können mit derselben Datenbank arbeiten, und die eine kann die andere ersetzen, ohne dass Änderungen nötig sind.
11.5.1. database/dbrdvmedecins2.sql
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 144 145 146 147 148 149 150 151 152 153 154 155 156 157 158 159 160 161 162 163 164 165 166 167 168 | |
Gehen wir dieses Skript durch:
- Zeile 30: Die Datenbank wird erstellt, falls sie noch nicht existiert, mit dem Zeichensatz [utf8mb4] und der Kollation [utf8mb4_unicode_ci] wie in Beispiel 28: Zeichenkettenvergleiche unterscheiden nicht zwischen Groß- und Kleinschreibung und ignorieren Akzente. Dies gilt auch für Eindeutigkeitsbedingungen: [Hélène DUPONT] und [helene dupont] sind für [MySQL] zwei Ausprägungen derselben Person;
- Zeilen 34–38: Das Skript beginnt bei jeder Ausführung mit einer leeren Datenbank. Die Tabellen werden von den „untergeordneten“ zu den „übergeordneten“ Tabellen gelöscht: Eine Tabelle, auf die ein Fremdschlüssel verweist ([users] zum Beispiel, auf die [doctors] und [clients] verweisen), kann nicht gelöscht werden, solange noch eine andere Tabelle auf sie verweist. Die Tabellen werden in umgekehrter Reihenfolge erstellt;
- Zeilen 43–52: die Benutzerkonten. Jede Tabelle beginnt mit einem Primärschlüssel [id], der von der Datenbank vergeben wird ([AUTO_INCREMENT]), und einer Spalte [version], die beim Erstellen der Zeile auf 0 gesetzt wird;
- Zeilen 46–49: der Login, das Passwort, der nach der Anmeldung angezeigte Name und die Rolle ([ADMIN], [DOCTOR], oder [USER]). Die Spalte [password] enthält nie das Passwort selbst, sondern dessen Hash, [bcrypt] (siehe Beispiel 25): 60 Zeichen, daher die Spaltenbreite;
- Zeile 51: Ein Login gehört zu nur einem Konto. Wie in Beispiel 28 ist die Bedingung benannt: Wenn [MySQL] einen Schreibvorgang ablehnt, nennt die Fehlermeldung den Namen der verletzten Bedingung, und die Geschäftsschicht wählt daran die anzuzeigende Meldung aus (siehe [Business/BusinessService.cs]);
- Zeilen 57–69: die Ärzte: Anrede, Nachname, Vorname;
- Zeile 59: Die Spalte [version] dient dem optimistischen Sperren (siehe Beispiel 28): Sie wird bei jeder Änderung der Zeile erhöht, wodurch sich erkennen lässt, ob ein anderer Benutzer die Zeile zwischen dem Lesen und dem Schreiben geändert hat. Wie in Beispiel 28 erhöht die Anwendung diesen Wert selbst (siehe [DbContext], weiter unten);
- Zeilen 63–64: Jeder Arzt hat ein Konto: Die Spalte [user] ist ein Fremdschlüssel , der auf [users(id)] verweist. Die Datenbank lehnt einen Wert ab, der auf kein Konto verweist, und weigert sich, ein Konto zu löschen, auf das noch ein Arzt verweist. Da [user] in [MySQL] ein reserviertes Wort ist, steht der Spaltenname in Backticks;
- Zeile 66: Ein Konto gehört zu nur einem Arzt: Die Beziehung zwischen [doctors] und [users] ist eine „Eins-zu-eins“-Beziehung;
- Zeile 68: Zwei Ärzte dürfen nicht denselben Vor- und Nachnamen haben. Die Bedingung gilt für das Spaltenpaar: Zwei Ärzte können denselben Nachnamen haben, wenn sie nicht denselben Vornamen haben;
- Zeilen 74–86: die Klienten (Patienten) nach demselben Muster: ein Konto pro Klient (Fremdschlüssel [fk_clients_user], Eindeutigkeitsbedingung [unq_clients_user]); keine zwei Klienten dürfen denselben Vor- und Nachnamen haben;
- Zeilen 91–100: die Zeitfenster jedes Arztes (Fremdschlüssel [doctor_id]): Start- und Endstunde sowie Start- und Endminute. Ein Zeitfenster hat kein Datum; es wiederholt sich jeden Tag;
- Zeilen 105–115: die Termine: ein Datum (Typ [DATE], ohne Uhrzeit), ein Zeitfenster und ein Klient, identifiziert durch zwei Fremdschlüssel;
- Zeile 114: Dasselbe Zeitfenster kann pro Tag nur einmal gebucht werden. Die Datenbank selbst erzwingt diese Regel: Buchen zwei Benutzer gleichzeitig dasselbe Zeitfenster, wird das zweite [INSERT] abgelehnt, unabhängig davon, was die Anwendung kurz zuvor geprüft hat;
- Zeilen 127–137: Demokonten: der Administrator, drei Ärzte (Rolle [DOCTOR]) und vier Klienten (Rolle [USER]). Das Passwort jedes Benutzers entspricht seinem Login ([admin] / [admin], [pelissier] / [pelissier] …). Die Hashes beginnen mit [$2b$10$]: dem Algorithmus [bcrypt] mit dem Kostenfaktor 10 (siehe Beispiel 25); die Bibliothek [BCrypt.Net-Next] der Anwendung kann sie verifizieren;
- Zeilen 141–144: Die Spalte [user] jedes Arztes wird über eine Unterabfrage auf den Login ermittelt, statt die von der Datenbank vergebenen Kennungen der Konten vorauszusetzen;
- Zeilen 146–150: Die Klienten werden auf dieselbe Weise behandelt;
- Zeilen 153–157: zwölf 20-Minuten-Zeitfenster von 8:00 bis 12:00 Uhr für Dr. PELISSIER. Hier ist die Kennung des Arztes (1) fest im Code verankert: Die Tabelle [doctors] wurde gerade erst erstellt, ihre Kennungen beginnen also bei 1;
- Zeilen 160–164: zwölf Zeitfenster von 14:00 bis 18:00 Uhr für Dr. TATOU. Dr. DUPONT hat keine Zeitfenster: Sein Terminkalender ist leer;
- Zeilen 167–168: Für Brigitte BISTROU (Klientin Nr. 3) wurde bereits ein Termin im zweiten Zeitfenster von Dr. PELISSIER (8:20 Uhr) vereinbart. [CURDATE()] ist das Datum der Skriptausführung: Bei der ersten Anmeldung zeigt der heutige Kalender daher ein bereits gebuchtes Zeitfenster.
11.6. Projektkonfiguration
11.6.1. RdvMedecins.csproj
Gehen wir diese Datei durch:
- Zeile 12: das SDK für Webanwendungen, wie in allen Beispielen (siehe Einführung);
- Zeilen 14–23: die Einstellungen, die die Beispiele in der gemeinsamen Datei [examples/Directory.Build.props] fanden: [.NET] 10, „Nullable“-Referenztypen, implizite [using]-Anweisungen. Die Fallstudie ist ein eigenständiges Projekt: Sie schreibt diese Einstellungen selbst. [RootNamespace] ist der Stammnamespace des Projekts, den [Visual Studio Code] für eine neue Datei vorschlägt;
- Zeile 29: der [MySQL]-Provider für EF Core, der EF Core und den Treiber [MySqlConnector] einbindet (siehe Beispiel 28);
- Zeilen 31–34: die beiden Authentifizierungspakete, die bereits in Kapitel 8 verwendet wurden: Überprüfung von JWT-Token und Passwort-Hashing;
- Zeile 41: Die Übersetzungswörterbücher [i18n/*.json] werden beim Start von der Festplatte gelesen. Wenn die Anwendung für einen Produktionsserver vorbereitet wird (Befehl [dotnet publish]), müssen sie mitkopiert werden: Genau das bewirkt [CopyToPublishDirectory];
- Zeilen 43–44: Das SQL-Skript ist keine Anwendungsdatei; es wird von den veröffentlichten Dateien ausgeschlossen, wie in Beispiel 28 gezeigt.
11.6.2. appsettings.json
Die Datei [appsettings.json] erfüllt denselben Zweck wie die Datei [.env] in der [NestJS]-Anwendung. Ein wichtiger Unterschied: Die Datei [.env] wurde nie weitergegeben, und eine Datei namens [.env.example] diente als ihre Vorlage. Hier ist [appsettings.json] Teil des Projekts; rechnerspezifische Werte (etwa ein Passwort) können auf andere Weise bereitgestellt werden, ohne die Datei zu ändern (siehe unten).
Gehen wir diese Datei durch:
- Zeilen 1–9: Anders als Standard-JSON erlaubt [ASP.NET Core] Kommentare in seinen Konfigurationsdateien;
- Zeile 13: die Adresse und der Listening-Port. Die Beispiele lauschten auf Port 5000, dem Standardport; die Anwendung lauscht auf Port 8081, wie die [NestJS]-Version;
- Zeilen 16–18: die Verbindungszeichenfolge zur Datenbank [dbrdvmedecins2] mit den Standardwerten von [Laragon] (Benutzername [root], kein Passwort); siehe Beispiel 28;
- Zeilen 19–23: die Serverversion, die dem Provider [Pomelo] mitteilt, welchen SQL-Dialekt er erzeugen soll (siehe Beispiel 28);
- Zeilen 26–36: der Authentifizierungsabschnitt: der geheime Schlüssel, der die Token signiert (mindestens 32 Zeichen; in der Produktion zu ersetzen), die Lebensdauer des Tokens (zwei Stunden) und die Option [Secure] im Cookie, das es trägt. In der Produktion wird die Website über HTTPS ausgeliefert, und das Cookie darf niemals über eine unverschlüsselte Verbindung übertragen werden: Die Option ist auf [true] gesetzt;
- Zeilen 39–49: die Schwellenwerte des Bot-Schutzes (siehe Beispiel 27): Anzahl der erlaubten fehlgeschlagenen Anmeldeversuche und Dauer der daraus folgenden Sperre; Anzahl der Klientenkonten, die pro Stunde von derselben IP-Adresse erstellt werden dürfen;
- Zeilen 51–57: die Protokollierungsebenen (siehe Einführung). Meldungen von EF Core werden erst ab der Ebene [Warning] angezeigt: SQL-Befehle, die auf der Ebene [Information] liegen, erscheinen nicht (siehe Beispiel 28);
- Zeile 58: Alle Domainnamen werden akzeptiert.
Die Abschnitte [Auth] und [Protection] werden als typisierte Klassen interpretiert (siehe [Config/AuthOptions.cs], weiter unten). Jeder Wert wird durch seinen Pfad bezeichnet, wobei die Ebenen durch [:] getrennt sind: [Auth:JwtSecret], [ConnectionStrings:RdvMedecins], [MySql:ServerVersion]. [ASP.NET Core] liest die Konfiguration aus mehreren aufeinanderfolgenden Quellen, von denen jede die Werte der vorherigen überschreiben kann: [appsettings.json], dann [appsettings.{environment}.json] (siehe die nächste Datei), dann in der Entwicklung „User Secrets“ (Werte, die außerhalb des Projekts im Profil des Benutzers gespeichert sind), dann Umgebungsvariablen und schließlich Befehlszeilenargumente. Ein Passwort kann so über eine Umgebungsvariable bereitgestellt werden, wobei [:] als [__] geschrieben wird:
Die Datei [README.md] der Anwendung beschreibt diese Optionen ausführlich.
11.6.3. appsettings.Development.json
- Zeile 10: [ASP.NET Core] kennt die Umgebung , in der die Anwendung läuft: [Development], [Production] … Es liest sie aus der Umgebungsvariablen [ASPNETCORE_ENVIRONMENT] (siehe die folgende Datei); andernfalls verwendet es [Production]. Nach [appsettings.json] liest es, sofern vorhanden, die Datei [appsettings.{environment}.json] und führt beide zusammen: Die in der zweiten Datei vorhandenen Schlüssel ersetzen die der ersten, die übrigen bleiben erhalten. In der Entwicklung fügen wir daher die Ebene [Information] für die Kategorie [Microsoft.EntityFrameworkCore.Database.Command] hinzu: Die spezifischere Regel hat Vorrang vor der allgemeineren aus [appsettings.json] ([Warning] für alle [Microsoft.EntityFrameworkCore]), und jeder an die Datenbank gesendete SQL-Befehl wird in der Konsole angezeigt. Das entspricht der Option [logging] von [TypeORM], die die [NestJS]-Version außerhalb der Produktion aktivierte. Alle übrigen Werte (Verbindung, Authentifizierung usw.) bleiben dieselben wie in [appsettings.json].
11.6.4. Properties/launchSettings.json
Diese Datei wird nur während der Entwicklung von [dotnet run], [dotnet watch] und [Visual Studio Code] verwendet; sie wird nicht veröffentlicht. Kommentieren wir sie:
- Zeilen 3–4: Ein Startprofil beschreibt eine Möglichkeit, die Anwendung zu starten. Hier gibt es nur eines; [dotnet run] verwendet das erste;
- Zeile 5: Die Anwendung wird direkt mit ihrem eigenen Webserver gestartet;
- Zeilen 6–7: [dotnet run] zeigt seine Kompilierungsmeldungen an, und der Browser öffnet die Anwendung, sobald sie bereit ist;
- Zeile 8: die Listening-Adresse, identisch mit dem Schlüssel [Urls] aus [appsettings.json]. Beim Start über dieses Profil verwendet die Anwendung diese Adresse; beim Start außerhalb des Profils (zum Beispiel nach der Veröffentlichung) verwendet sie die Adresse aus [appsettings.json];
- Zeilen 9–10: die an die Anwendung übergebenen Umgebungsvariablen. [ASPNETCORE_ENVIRONMENT=Development] legt die Umgebung fest: [appsettings.Development.json] wird gelesen, und die SQL-Befehle werden angezeigt. Auf einem Produktionsserver ist die Umgebung ohne diese Datei oder diese Variable [Production].
11.6.5. Config/AuthOptions.cs
Kommentieren wir diesen Code:
- Zeile 15: der Abschnitt [Auth] aus [appsettings.json] in Form einer gewöhnlichen Klasse: eine Eigenschaft pro Schlüssel, mit demselben Namen. Dies ist das Options-Muster ([options pattern]) von [ASP.NET Core]. In [Program.cs] verknüpft [Configure<AuthOptions>(...)] den Abschnitt mit der Klasse: Das Framework erzeugt ein [AuthOptions]-Objekt und füllt seine Eigenschaften mit den Werten des Abschnitts, wobei es sie in den richtigen Typ umwandelt (["7200"] wird zur Ganzzahl 7200, [false] wird zum booleschen Wert [false]). Eine Klasse, die ihn benötigt, erhält ihn per Dependency Injection in Form eines
***[IOptions<AuthOptions>], dessen Eigenschaft***[Value]das gefüllte Objekt ist: So macht es [Auth/AuthService.cs] mit seinem Parameter [IOptions<AuthOptions> options] und seinem Feld [auth = options.Value]. So muss man nicht überall Zeichenketten lesen, wie es [process.env.JWT_SECRET] in der Version [NestJS] tat: Die Schlüsselnamen werden vom Compiler überprüft, und die Werte sind bereits umgewandelt; - Zeile 17: der Abschnittsname, der nur einmal geschrieben wird;
- Zeilen 21–29: die drei Werte dieses Abschnitts. Die Standardwerte ([7200], [false] für einen booleschen Wert) werden verwendet, wenn der Schlüssel in der Konfiguration fehlt.
11.6.6. Config/ProtectionOptions.cs
- Zeilen 10–25: der Abschnitt [Protection] aus [appsettings.json] nach demselben Muster. Er wird in Form eines [IOptions<ProtectionOptions>] in [Auth/AttemptLimiterService.cs] injiziert, der daraus seine Schwellenwerte liest.
11.7. Start der Anwendung
11.7.1. Program.cs
Die Datei [Program.cs] übernimmt zugleich die Rolle von [main.ts] (Start, Middleware) und von [app.module.ts] (welcher Service was bereitstellt) aus der Version [NestJS]. Sie folgt dem Aufbau aller Beispiele: zuerst die Services registrieren, dann die Middleware-Pipeline aufbauen. Wir zerlegen sie in Abschnitte.
11.7.1.1. Die Konfiguration
- Zeilen 21–31: die verwendeten Namespaces, zusätzlich zu den impliziten [using]-Anweisungen: die des Frameworks (Lokalisierung, EF Core, HTML-Codierung) und die der Anwendung, einer pro Ordner;
- Zeile 33: der Anwendungs-Builder, wie in allen Beispielen. Er hat die Konfiguration bereits gelesen ([appsettings.json], [appsettings.Development.json], Umgebungsvariablen …), die über [builder.Configuration] zugänglich ist;
- Zeilen 40–41: das Options-Muster (siehe [Config/AuthOptions.cs]): Jeder Abschnitt wird mit seiner Klasse verknüpft. [GetSection("Auth")] bezeichnet den Abschnitt; [Configure<T>] registriert den entsprechenden Service [IOptions<T>], den die Authentifizierungsservices per Injektion erhalten;
- Zeile 42: derselbe Abschnitt, diesmal direkt als Objekt gelesen ([Get<AuthOptions>()]), oder als Objekt mit Standardwerten, falls der Abschnitt fehlt. Die Konfiguration von [JwtBearer] (weiter unten) benötigt den geheimen Schlüssel sofort, bei der Registrierung der Services: Zu diesem Zeitpunkt ist der Dependency-Injection-Container noch nicht gebaut, und es kann kein [IOptions<AuthOptions>] injiziert werden.
11.7.1.2. Die Datenbank sowie die DAO- und die Geschäftsschicht
- Zeilen 4–5: die Verbindungszeichenfolge, wie in Beispiel 28. Der Operator [??] liefert den Wert links, wenn er nicht [null] ist; andernfalls liefert er den Wert rechts: Fehlt der Schlüssel, bricht die Anwendung sofort ab und zeigt eine Meldung an, die angibt, was fehlt, statt bei der ersten Anfrage einen kryptischen Fehler zu liefern;
- Zeile 6: die [MySQL]-Serverversion, mit einem Standardwert, falls der Schlüssel fehlt;
- Zeile 7: der [DbContext] der Anwendung (siehe [Data/RdvMedecinsDbContext.cs]), einer pro Anfrage ([Scoped]), mit dem Provider [MySQL] (siehe Beispiel 28);
- Zeilen 11–15: die DAO-Schicht: eine Klasse pro Tabelle (außer [users], deren Repository für die Authentifizierung verwendet wird). Sie ist [Scoped], genau wie der [DbContext] , den sie verwendet. Ein Service darf seine Abhängigkeiten nie überleben: Ein [Singleton]-DAO würde den [DbContext] der ersten Anfrage dauerhaft festhalten, obwohl er am Ende dieser Anfrage zerstört wird (siehe Kapitel 6);
- Zeile 19: die Geschäftsschicht. [AddScoped<IBusiness, BusinessService>()] lautet gelesen: „Wenn ein Service ein [IBusiness] anfordert, liefere ihm einen [BusinessService].“ Wer die Geschäftsschicht nutzt, hängt von der Schnittstelle ab, nicht von der Klasse: Wir könnten die Implementierung (zum Beispiel durch eine Testversion) ersetzen, indem wir nur diese Zeile ändern. Die [NestJS]-Version benötigte dafür ein Token ([BUSINESS_TOKEN]), da die [TypeScript]-Schnittstellen zur Kompilierzeit verschwinden; in [C#] dient die Schnittstelle selbst als Token;
- Zeilen 22–23: Der Cache der Web-Schicht (die Listen der Ärzte und Klienten) hat Anwendungsgültigkeit: [Singleton], eine einzige Instanz, die von allen Anfragen gemeinsam genutzt wird (siehe Beispiel 23). Seine Fassade, [ApplicationModel], über die alle Controller laufen, verwendet die Geschäftsschicht: Sie ist daher [Scoped]. Der Cache selbst, der von nichts anderem abhängt, kann die Fassade überdauern.
11.7.1.3. Authentifizierung, Übersetzung und HTML-Codierung
- Zeile 2: der Anmeldeservice (Überprüfung von Benutzername und Passwort, Erzeugung des Tokens; siehe Beispiel 25). Er verwendet das Konto-Repository: Er ist [Scoped];
- Zeilen 3–5: ausstehende CAPTCHAs, Fehlerzähler und Zugangscodes für die Kontoerstellung (siehe Beispiel 27). Diese Daten werden im Speicher gehalten und müssen für alle Anfragen dieselben sein: Alle drei Services sind [Singleton]. Der Nachteil: Sie gehen bei jedem Neustart des Servers verloren;
- Zeile 6: die Konfiguration von [JwtBearer] (Token wird aus dem Cookie gelesen, Umleitung auf die Anmeldeseite …), wie in Beispiel 25. Sie ist in einer Erweiterungsmethode von [IServiceCollection] untergebracht (siehe [Auth/JwtAuthentication.cs]), die wie eine Framework-Methode aufgerufen wird und dadurch [Program.cs] entlastet;
- Zeile 7: die Autorisierungsservices, die von [[Authorize]] und von der Middleware [UseAuthorization] verwendet werden;
- Zeile 10: der Übersetzungsservice, der die Wörterbücher ein für alle Mal liest (siehe Beispiel 22);
- Zeile 16: Der HTML-Encoder von [Razor] lässt Zeichen aller Sprachen unverändert durch, wie in Beispiel 15.
11.7.1.4. MVC und seine Optionen
- Zeile 2: die [Razor]-Controller und -Views. Die als Parameter übergebene Funktion legt die Optionen von MVC fest;
- Zeile 5: ein globaler Exception-Filter (siehe Beispiel 24), der für alle Aktionen gilt. Er behandelt nur einen Fall: Eine [InvalidSessionException] (das Token ist gültig, aber das Konto, auf das es verweist, wurde inzwischen gelöscht) führt zur Anmeldeseite. Die übrigen Ausnahmen setzen ihren Weg zur Middleware [UseExceptionHandler] fort (weiter unten);
- Zeile 10: eine Falle der „Nullable“-Typen. Wenn sie aktiviert sind, behandelt MVC eine (nicht nullable) Eigenschaft [string] eines Modells als erforderlich, genau so, als hätte sie das Attribut [[Required]], mit einer englischen Fehlermeldung, die wir nicht verstehen. Diese Option entfernt dieses Standardverhalten: Ein Feld ist nur dann erforderlich, wenn es ausdrücklich das Attribut [[Required]] hat, mit unserer eigenen Meldung (siehe [Models/Forms.cs]);
- Zeilen 14–25: die Fehlermeldungen des Bindings (siehe Beispiel 19): Text, wo eine Zahl erwartet wird ([version=abc]), ein fehlender Wert … Beispiel 19 hat nur zwei davon neu definiert, auf Englisch; die Fallstudie definiert sie alle neu, und jede liefert denselben Übersetzungsschlüssel, [ERRORS.INVALID_FORM], statt eines Textes: Die Meldung wird erst bei der Anzeige in der Sprache des Benutzers übersetzt. Das Zeichen [_] steht für einen nicht verwendeten Parameter (den Feldnamen, den eingegebenen Wert): Die Meldung ist unabhängig vom Feld dieselbe. Diese Fehler sollten bei den Formularen der Anwendung nie auftreten: Sie weisen auf eine manuell erstellte Anfrage hin.
11.7.1.5. Laden des Caches
- Zeile 1: Aufbau der Anwendung. Der Dependency-Injection-Container ist nun erstellt: Es können keine Services mehr registriert, aber abgerufen werden;
- Zeilen 9–12: Die Listen der Ärzte und Klienten werden in den Cache geladen, bevor der Server zu lauschen beginnt. [ApplicationModel] ist ein [Scoped]-Service: Er kann nur innerhalb eines Scopes erstellt werden, und außerhalb einer Anfrage gibt es keinen Scope. [CreateScope()] erstellt einen; [GetRequiredService<ApplicationModel>()] liefert daraus den Service (samt der Geschäftsschicht, den Repositories und dem [DbContext] , von denen er abhängt), und [LoadAsync()] füllt den Cache, der ein [Singleton] ist und daher den Scope überlebt. Die [using]-Anweisung zerstört den Scope – und mit ihm den [DbContext] –, wenn der Block endet. Ist die Datenbank nicht erreichbar, wird die Ausnahme von EF Core nicht abgefangen: Die Anwendung wird mit einer Fehlermeldung in der Konsole beendet. Das ist das erste Anzeichen für eine falsche Verbindungszeichenfolge oder einen angehaltenen [MySQL]-Server.
11.7.1.6. Die Middleware-Pipeline
Jede Anfrage durchläuft die Middleware-Komponenten in der Reihenfolge, in der sie deklariert sind (siehe Kapitel 7): Diese Reihenfolge ist daher wichtig.
- Zeile 8: Die erste Middleware umschließt alle anderen. Wurde eine Ausnahme von niemandem behandelt (ein Programmierfehler, eine unerreichbar gewordene Datenbank usw.), protokolliert sie die Ausnahme und führt die Anfrage mit der Adresse [/error/500] erneut aus: Der Benutzer sieht eine Fehlerseite der Anwendung und keine technische Meldung (siehe Kapitel 7);
- Zeile 9: Eine leere Fehlerantwort (400, 403, 404) wird auf dieselbe Weise in eine Seite umgewandelt, über die Aktion [/error/{code}] des Controllers [ErrorController] (siehe Beispiele 24 und 26). Die erneut ausgeführte Anfrage durchläuft die folgenden Middleware-Komponenten noch einmal: Die Fehlerseite wird daher dargestellt und erkennt den angemeldeten Benutzer;
- Zeile 12: die statischen Dateien im Ordner [wwwroot] (siehe Beispiel 15): das Stylesheet, das Seitenskript und [Bootstrap], hier abgelegt in [wwwroot/lib/bootstrap]. Weit vorn in der Pipeline platziert, beantwortet diese Middleware Dateianfragen, ohne sie durch Lokalisierung oder Authentifizierung zu leiten;
- Zeilen 17–23: die Lokalisierungskonfiguration, wie in Beispiel 22. Die unterstützten Sprachen und die Standardsprache stammen vom Übersetzungsservice ([Translator.Languages], [Translator.DefaultLanguage]): Sie sind nur an einer Stelle definiert;
- Zeile 25: Nur das von [LanguageController] gesetzte Cookie bestimmt die Sprache (siehe Beispiel 22). Die Syntax [[...]] ist ein Collection Expression: hier eine Liste mit nur einem Element;
- Zeile 26: die Lokalisierungs-Middleware, die für jede Anfrage die Sprache festlegt;
- Zeilen 30–32: Routing, danach Authentifizierung, danach Autorisierung. Das Routing wählt anhand der per Attribut deklarierten Routen die Aktion aus, die die Anfrage bearbeitet. Die Beispiele riefen es nicht auf: [WebApplication] fügt es daher automatisch am Anfang der Pipeline hinzu. Der ausdrückliche Aufruf macht die Reihenfolge sichtbar: Die Autorisierung muss nach dem Routing kommen, denn es ist die ausgewählte Aktion, die das zu prüfende Attribut [[Authorize]] trägt; und nach der Authentifizierung, die anhand des Tokens bestimmt, wer der Benutzer ist (siehe Beispiel 25);
- Zeile 35: die Controller und ihre per Attribut deklarierten Routen ([[Route("schedule")]] …);
- Zeile 37: Der Server startet und wartet auf Anfragen an Port 8081.
11.8. Die Entitäten
Die EF-Core-Entitäten entsprechen den Datenbanktabellen und den [C#]-Klassen (siehe Beispiel 28). Sie bilden die [TypeORM]-Entitäten der Version [NestJS] eins zu eins nach: Die Attribute [[Table]], [[Column]], [[Key]], [[ForeignKey]] übernehmen die Rolle der Dekoratoren [@Entity], [@Column], [@PrimaryGeneratedColumn] und [@JoinColumn]. Die Datenbank wird nicht von EF Core erstellt, sondern durch das SQL-Skript [database/dbrdvmedecins2.sql]: Die Entitäten müssen lediglich die bereits vorhandenen Tabellen genau beschreiben.
11.8.1. Entities/AbstractEntity.cs
- Zeile 23: eine abstrakte Klasse ohne das Attribut [[Table]]: Sie entspricht keiner Tabelle, aber ihre Eigenschaften werden zu denen der Tabellen ihrer abgeleiteten Klassen hinzugefügt. Alle Entitäten der Anwendung erben von ihr und haben daher eine Kennung und eine Version;
- Zeilen 28–30: der Primärschlüssel ([[Key]]), Spalte [id]. Per Konvention wird in EF Core ein ganzzahliger Schlüssel von der Datenbank erzeugt ([AUTO_INCREMENT]): EF Core liest seinen Wert nach jedem [INSERT] erneut ein;
- Zeilen 40–42: die Zeilenversion für das optimistische Sperren (siehe Beispiel 28). [[ConcurrencyCheck]] fügt bei jedem [AND version = <value read>] die Bedingung [UPDATE] hinzu. Anders als [@VersionColumn] von [TypeORM] erhöht EF Core die Version nicht selbst: [DbContext] übernimmt das (siehe unten).
11.8.2. Entities/Person.cs
- Zeile 17: die Elternklasse – die ebenfalls abstrakt ist – von [Doctor] und [Client], selbst abgeleitet von [AbstractEntity]. Ärzte und Klienten haben dieselben Spalten: Sie werden nur einmal definiert;
- Zeilen 19–29: die Anrede (Mme, Mr, Melle), der Nachname und der Vorname. [[MaxLength]] gibt die Spaltenbreite an. Diese Eigenschaften haben den Typ [string] (nicht [string?]): Sie dürfen nie auf [null] gesetzt werden, und der Compiler verlangt daher einen Anfangswert, hier die leere Zeichenkette [""];
- Zeilen 42–43: der Fremdschlüssel zum Benutzerkonto, Spalte [user]. Die Kennung des Kontos kann gelesen werden, ohne das Konto selbst zu laden: Das tat [@RelationId] in der Version [NestJS];
- Zeilen 47–48: die Navigationseigenschaft: das [User]-Objekt selbst. [[ForeignKey(nameof(UserId))]] gibt an, welche Eigenschaft den Fremdschlüssel enthält ([nameof(UserId)] ist gleich der Zeichenkette ["UserId"], aber der Compiler prüft, dass die Eigenschaft existiert). Eine Navigationseigenschaft wird nur gefüllt, wenn die Abfrage es verlangt ([Include]; siehe die DAO-Schicht); andernfalls ist sie [null]. Die Schreibweise [= null!] unterdrückt die Compilerwarnung: Sie garantiert, dass die Eigenschaft erst gelesen wird, nachdem sie geladen wurde. Die „Eins-zu-eins“-Natur der Beziehung wird in [DbContext] festgelegt. Eine in einer Elternklasse deklarierte Beziehung wird wie die Spalten vererbt: Die Tabellen [doctors] und [clients] haben jeweils ihre eigene Beziehung zu [users].
11.8.3. Entities/Doctor.cs
- Zeile 15: Die Klasse [Doctor] entspricht der Tabelle [doctors]. Sie erbt alle ihre Eigenschaften von [Person]. Die im Kommentar erwähnte Eindeutigkeitsbedingung [unq_doctors_first_name_last_name] wird vom SQL-Skript erstellt; die Geschäftsschicht erkennt sie an ihrem Namen (siehe Beispiel 28);
- Zeile 21: die inverse Beziehung zu der von [Slot] zu seinem Arzt: die Zeitfenster dieses Arztes. EF Core ordnet die beiden Navigationen automatisch einander zu ([Doctor.Slots] und [Slot.Doctor]), die dieselbe Beziehung „ein Arzt, mehrere Zeitfenster“ aus jeweils einer Sicht beschreiben. Wie jede Navigation wird sie nur auf Anforderung gefüllt; die Anwendung verwendet sie tatsächlich nicht : Sie liest die Zeitfenster über die DAO-Schicht. [[]] ist ein Collection Expression: hier eine leere Liste.
11.8.4. Entities/Client.cs
Ein Klient, also ein Patient der Praxis (kein HTTP-Client): eine [Person] aus der Tabelle [clients] (Zeile 15), ohne zusätzliche Eigenschaften.
11.8.5. Entities/Slot.cs
- Zeilen 14–17: die Stunde und die Minute des Beginns und des Endes des Zeitfensters. Attribut und Eigenschaft stehen in derselben Zeile: Das ist erlaubt und für diese vier ähnlichen Spalten kompakter;
- Zeilen 21–25: die „Viele-zu-eins“-Beziehung zum Arzt: mehrere Zeitfenster für einen Arzt. Dieselbe Technik wie in [Person]: der Fremdschlüssel [DoctorId] (Spalte [doctor_id]) und der Navigationsschlüssel [Doctor], verknüpft durch [[ForeignKey]]. EF Core benötigt keine weiteren Angaben: eine Referenz auf der einen Seite, eine Liste auf der anderen – das ist eine „Eins-zu-viele“-Beziehung.
11.8.6. Entities/Appointment.cs
- Zeile 15: die Termintabelle. Ihre Eindeutigkeitsbedingung [unq1_appointments (day, slot_id)] stellt sicher, dass ein Zeitfenster pro Tag nur einmal reserviert wird;
- Zeilen 22–23: der Tag des Termins. Der Typ [DateOnly] (ein Datum ohne Uhrzeit) entspricht genau dem SQL-Typ [DATE]: keine Uhrzeit, also auch keine Zeitzonenprobleme. Die [NestJS]-Version verarbeitete eine Zeichenkette vom Typ [yyyy-mm-dd], da es in [JavaScript] keinen solchen Typ gab. Zwei [DateOnly] -Werte lassen sich direkt mit [<], [>=] … vergleichen, in [C#] wie in den [LINQ]-Abfragen;
- Zeilen 25–35: der Klient und das Zeitfenster des Termins: zwei „Viele-zu-eins“-Beziehungen, die jeweils mit einem Fremdschlüssel und einer Navigation definiert sind. Um einen Termin zu erstellen, genügt es, die Fremdschlüssel [ClientId] und [SlotId] zu füllen: Das tut die Geschäftsschicht.
11.8.7. Entities/Role.cs
- Zeilen 17–21: die drei Rollen in Form einer Aufzählung ([enum]): Eine Variable vom Typ [Role] kann nur die Werte [Role.ADMIN], [Role.DOCTOR] oder [Role.USER] annehmen, und der Compiler lehnt jeden anderen Wert ab. Das entspricht dem Zeichenketten-Union-Typ ['ADMIN' | 'DOCTOR' | 'USER'] der Version [NestJS]. Standardmäßig würde EF Core eine einfache Aufzählung als Zahl (0, 1, 2) speichern; die Spalte [role] enthält jedoch Text: Die Umwandlung wird in [DbContext] angefordert.
11.8.8. Entities/User.cs
- Zeile 18: die Konten der zur Anmeldung berechtigten Benutzer: der Administrator, jeder Arzt und jeder Klient. Die Bedingung [unq_users_login] verbietet zwei Konten mit demselben Login;
- Zeilen 21–23: der Login;
- Zeilen 26–28: der [bcrypt]-Hash des Passworts, nie das Passwort selbst (siehe Beispiel 25);
- Zeilen 32–34: der nach der Anmeldung in der Navigationsleiste angezeigte Name („Marie PELISSIER“);
- Zeilen 37–38: die Rolle vom Typ [Role]. Da die Klasse [User] keine Navigation zu dem Arzt oder Klienten deklariert, dem sie gehört, ist die Beziehung nur auf der Seite von [Person] bekannt.
11.9. Der DbContext
Der [DbContext] der Anwendung basiert auf dem aus Beispiel 28, mit fünf statt einer Tabelle und einigen Präzisierungen zum Modell, die sich mit Attributen nicht ausdrücken lassen.
11.9.1. Data/RdvMedecinsDbContext.cs
Kommentieren wir diesen Code:
- Zeile 29: Wie in Beispiel 28 erhält der [DbContext] seine Optionen ([MySQL]-Provider, Verbindungszeichenfolge) von [AddDbContext] in [Program.cs]. Er wird mit der Lebensdauer [Scoped] registriert: ein [DbContext] pro Anfrage, den alle Repositories dieser Anfrage gemeinsam nutzen, also eine einzige Verbindung und gegebenenfalls eine einzige Transaktion. Er übernimmt damit die Rollen sowohl der [DataSource] als auch der [Repository<T>] von [TypeORM];
- Zeilen 33–37: ein [DbSet] pro Tabelle. Für [AbstractEntity] und [Person] gibt es keines: Diese abstrakten Klassen haben keine Tabellen. EF Core nimmt sie nicht als Entitäten in das Modell auf; es fügt lediglich ihre Eigenschaften zu denen der abgeleiteten Klassen hinzu;
- Zeile 39: [OnModelCreating] wird einmal aufgerufen, wenn EF Core sein Modell (die Beschreibung der Tabellen und Beziehungen) erstellt. Die Methode ergänzt die Entitätsattribute um eine Fluent API: eine Kette von Methodenaufrufen;
- Zeilen 47–48: Die Beziehung zwischen einem Arzt (einem Kunden) und seinem Konto ist „eins-zu-eins“: [HasOne(d => d.User)] (ein Arzt hat ein Konto), [WithOne()] (ein Konto gehört höchstens einem Arzt; die leeren Klammern zeigen an, dass [User] keine Rückwärtsnavigation hat), [HasForeignKey<Doctor>(d => d.UserId)] (der Fremdschlüssel liegt in der Tabelle [doctors]). Ohne diese Zeilen würde EF Core eine „viele-zu-eins“-Beziehung annehmen (mehrere Ärzte für ein einziges Konto), was ebenfalls funktionieren, das Modell aber ungenau beschreiben würde: In der Datenbank ist die Spalte [user] eindeutig;
- Zeile 52: [HasConversion<string>()] speichert die Rolle in der Datenbank als Text (['ADMIN'] ...) und wandelt sie beim Lesen wieder in [Role] um;
- Zeilen 68–77: Die Versionsnummer jeder geänderten Entität wird unmittelbar vor dem Speichern erhöht, wie in Beispiel 28. [ChangeTracker.Entries<AbstractEntity>()] durchläuft alle verfolgten Entitäten, deren Klasse von [AbstractEntity] abgeleitet ist: Dank der gemeinsamen Elternklasse gilt diese eine Schleife für alle fünf Tabellen. Die Variante von [SaveChangesAsync] wird mit zwei Parametern neu definiert, denn diese Variante ruft letztlich [SaveChangesAsync()] ohne Parameter auf. EF Core vergleicht die alte Version in der [WHERE]-Klausel von [UPDATE] und schreibt die neue: Hat sich die Zeile in der Zwischenzeit geändert, wird keine Zeile modifiziert, und EF Core löst eine [DbUpdateConcurrencyException] aus.
11.10. Die Domäne: der Terminkalender
Der Ordner [Domain] enthält zwei Klassen, die keiner Tabelle entsprechen: Sie beschreiben den Terminkalender eines Arztes für einen einzelnen Tag, der von der Geschäftsschicht berechnet ([BusinessService.GetDoctorDayScheduleAsync]) und vom Terminkalender-Controller angezeigt wird.
11.10.1. Domain/DoctorDaySlot.cs
- Zeile 17: ein Zeitfenster und der für dieses Zeitfenster an diesem Tag vereinbarte Termin, [null] wenn das Zeitfenster frei ist (daher der Typ [Appointment?]). Ein [record] , der auf diese Weise mit seinen Parametern in Klammern geschrieben wird (Positional Record), deklariert in einer einzigen Zeile eine Klasse, ihren Konstruktor und ihre Eigenschaften [Slot] und [Appointment], die nach der Konstruktion nicht mehr geändert werden können: Dies entspricht der Syntax [constructor(public slot: Slot, ...)] in der [NestJS]-Version. Records für Daten, die an die Geschäftsschicht übergeben werden, sind uns bereits begegnet (siehe Beispiel 28).
11.10.2. Domain/DoctorDaySchedule.cs
Der Terminkalender (Zeile 14): ein Arzt, ein Tag und die Liste seiner freien oder gebuchten Zeitfenster in chronologischer Reihenfolge.
11.11. Die DAO-Schicht
Eine Klasse pro Tabelle, wie in Beispiel 28: kurze Methoden ohne Geschäftslogik, die die Datenbank lediglich abfragen oder ändern. Hier heißen sie „Repositories“, wie in der Version [NestJS]. Zwei Unterschiede zu dieser Version:
- Abfragen werden in [LINQ] geschrieben, das EF Core in SQL übersetzt: Sie navigieren über Navigationseigenschaften von einer Entität zur nächsten, und EF Core schreibt die Joins selbst;
- Die Methoden haben keinen Parameter [manager] für Transaktionen: Alle Repositories einer Anfrage nutzen denselben [DbContext], und eine Transaktion, die die Geschäftsschicht auf diesem [DbContext] öffnet, umfasst automatisch alle ihre Abfragen.
Alle Methoden sind asynchron und geben einen [Task] zurück: Der Aufrufer wartet darauf mit [await]. Viele sind in der Form [=> expression] geschrieben: Sie geben direkt den [Task] der Abfrage zurück, ohne [async] oder [await], da sie danach nichts weiter zu tun haben.
11.11.1. Repositories/PersonRepository.cs
In der Version [NestJS] waren die Repositories für Ärzte und Kunden bis auf eine einzige Zeile identisch. In [C#] schreibt eine generische Klasse sie nur einmal.
Kommentieren wir diesen Code:
- Zeile 24: [PersonRepository<T>] ist eine generische Klasse; [T] ist ein Typparameter, der bei der Verwendung der Klasse durch einen konkreten Typ ersetzt wird ([Doctor] oder [Client]), wie [T] in [List<T>]. Die Einschränkung [where T : Person] akzeptiert für [T] nur [Person] oder ihre abgeleiteten Klassen : Der Compiler weiß dann, dass ein [T] die Eigenschaften [Id], [LastName], [FirstName], [UserId], [User] ... enthält und akzeptiert [p.LastName] in Abfragen. Die Klasse ist abstrakt: Nur ihre beiden unten aufgeführten abgeleiteten Klassen werden verwendet;
- Zeile 26: Der Parameter [db] des primären Konstruktors ist nur innerhalb dieser Klasse sichtbar. Er wird in ein [protected]-Feld kopiert , damit die abgeleiteten Klassen ([ClientRepository]) darauf zugreifen können;
- Zeile 29: die Tabelle der Personen des Typs [T]. [db.Set<T>()] ordnet [DbSet] diesem Typ zu: [db.Doctors] für [T = Doctor], [db.Clients] für [T = Client];
- Zeilen 38–39: alle Personen, sortiert nach Nachname und dann nach Vorname ([OrderBy], dann [ThenBy] , um bei gleichen Nachnamen die Reihenfolge zu bestimmen). [Include(p => p.User)] lädt über einen Join auch das Konto jeder Person ([INNER JOIN users]): Ohne dies wäre [p.User] gleich [null]. Das Konto wird verwendet, um den Login in den Listen anzuzeigen. [AsNoTracking()] (siehe Beispiel 28): Diese Listen werden von [ApplicationModel] noch lange nach dem Ende der Abfrage im Speicher gehalten; der [DbContext] muss sie nicht verfolgen. Ausdrücke wie [p => p.LastName] werden nicht in [C#] ausgeführt: EF Core analysiert sie, um sie in SQL zu übersetzen ([ORDER BY last_name, first_name]);
- Zeilen 41–42: eine Person und ihr Konto oder [null]. Hier gibt es kein [AsNoTracking()]: Die Geschäftsschicht ändert die abgerufene Person (und ihr Konto) und ruft dann [SaveAsync] auf; der [DbContext], der beide Objekte verfolgt, weiß, was sich geändert hat;
- Zeilen 45–46: die Person, deren Konto [userId] ist. So findet ein angemeldeter Patient, dessen Token die Konto-ID enthält, seinen Kundendatensatz. Der Filter bezieht sich auf den Fremdschlüssel selbst ([WHERE clients.user = ...]); der Join mit [users] dient nur dazu, das Konto zu laden ([Include]);
- Zeilen 52–53: ein möglicher Namensvetter. Der Operator [==] wird in den SQL-Operator [=] umgewandelt: Der Vergleich wird von [MySQL] gemäß der Kollation der Datenbank durchgeführt, ohne Beachtung von Groß- und Kleinschreibung oder Akzenten, genau wie bei der Eindeutigkeitsbedingung (siehe Beispiel 28). Ein Vergleich in [C#] würde die Großschreibung berücksichtigen;
- Zeilen 57–64: Erstellen oder Ändern, wie in Beispiel 28: Eine neue Person ([Id] gleich 0) wird dem [DbSet] hinzugefügt; eine bereits vorhandene Person erfordert keine Aktion. Achtung: [SaveChangesAsync] schreibt alle ausstehenden Änderungen des [DbContext], nicht nur die von [person]: Das gleichzeitig geänderte Konto wird im selben Aufruf mitgespeichert;
- Zeile 69: Löschen über [ExecuteDeleteAsync] (siehe Beispiel 28): ein [DELETE] , das direkt und ohne vorheriges Lesen an die Datenbank gesendet wird. Es durchläuft weder die Änderungsverfolgung noch folglich die optimistische Sperre;
- Zeile 73: das Repository der Ärzte: [PersonRepository<Doctor>], sonst nichts. Es reicht den erhaltenen [DbContext] an den Konstruktor seiner Elternklasse weiter; das abschließende Semikolon ersetzt einen leeren Klassenrumpf;
- Zeile 75: das Repository der Kunden, mit einer zusätzlichen Methode;
- Zeilen 89–92: Lesen eines Kunden mit einer Sperre: [SELECT ... FOR UPDATE] setzt eine Sperre auf die Zeile bis zum Ende der aktuellen Transaktion; eine andere Transaktion, die dieselbe Sperre anfordert, wartet, bis die erste abgeschlossen ist. Die Methode zur Terminvereinbarung ([BusinessService.AddAppointmentAsync]) nutzt dies, um zwei gleichzeitige Reservierungen für denselben Patienten nacheinander abzuarbeiten: Die zweite Reservierung sieht den von der ersten angelegten Termin und hält damit die Regel „nur ein bevorstehender Termin“ ein. [LINQ] kann [FOR UPDATE] nicht ausdrücken: Sie müssen die SQL-Abfrage mit [FromSqlInterpolated] selbst schreiben. Die Zeichenfolge [$"..."] ist eine interpolierte Zeichenfolge; [FromSqlInterpolated] übernimmt sie nicht unverändert: Jeder in geschweifte Klammern eingeschlossene Wert ([{id}]) wird zu einem SQL-Parameter. Daher gibt es keine Zeichenfolgenverkettung, und eine SQL-Injection ist nicht möglich. Die Abfrage wird unverändert ausgeführt ([ToListAsync]), und der erste Kunde der resultierenden Liste wird ermittelt ([FirstOrDefault], im Speicher): Ein nach [LINQ] [FromSqlInterpolated] angehängter Operator würde EF Core dazu veranlassen, unser SQL in eine Unterabfrage zu verpacken.
11.11.2. Repositories/SlotRepository.cs
- Zeilen 15–16: ein Zeitfenster für Termine, mit seinem Arzt ([Include]);
- Zeilen 19–24: die Zeitfenster eines Arztes in chronologischer Reihenfolge: [Where] filtert, [OrderBy] und [ThenBy] sortieren (nach Stunde, dann nach Startminute). Die Abfrage wird Methode für Methode aufgebaut, wie mit dem QueryBuilder von [TypeORM], und erst ausgeführt, wenn [ToListAsync] aufgerufen wird: [SELECT ... FROM slots WHERE doctor_id = @p ORDER BY start_hour, start_minute]. Der Wert [doctorId] wird ebenfalls als SQL-Parameter übergeben;
- Zeilen 28–29: Löschen der Zeitfenster eines Arztes mit einem einzigen [DELETE]. Die Geschäftsschicht ruft es auf, bevor sie den Arzt löscht; andernfalls würde der Fremdschlüssel [slots.doctor_id] das Löschen verhindern.
11.11.3. Repositories/AppointmentRepository.cs
Kommentieren wir diesen Code:
- Zeilen 19–20: ein Termin mit seinem Kunden und seinem Zeitfenster: zwei [Include]-Aufrufe, also zwei Joins;
- Zeilen 22–29: dasselbe Muster wie bei den Personen. In der Praxis wird es nur für das Erstellen verwendet: Die Geschäftsschicht erzeugt einen [Appointment], in dem nur die Fremdschlüssel gesetzt sind; nach [SaveChangesAsync] enthält [appointment.Id] den von der Datenbank vergebenen Bezeichner;
- Zeile 32: Stornieren eines Termins;
- Zeilen 37–42: die Termine eines Arztes an einem bestimmten Tag, jeweils mit ihrem Patienten und ihrem Zeitfenster (das Äquivalent zu [leftJoinAndSelect] in der [NestJS]-Version). Die Tabelle [appointments] verweist nicht direkt auf Ärzte: Der Filter [a.Slot.DoctorId == doctorId] läuft über die Navigation [Slot], und EF Core fügt den Join mit [slots] hinzu. Es ist wichtig, die beiden Verwendungen einer Navigation zu unterscheiden: In [Where] dient sie zum Filtern; nur [Include] lädt das Objekt in das Ergebnis;
- Zeilen 47–54: die Termine eines Kunden ab dem Tag [fromDay], zusammen mit ihrem Zeitfenster und dem Arzt dieses Zeitfensters: [Include(a => a.Slot)] lädt das Zeitfenster, dann [ThenInclude(s => s.Doctor)] den Arzt dieses Zeitfensters (zwei verkettete Joins). Sortiert wird zuerst nach dem Tag, dann nach der Uhrzeit des Zeitfensters. Dies wird unter „Mein Bereich“ angezeigt;
- Zeilen 57–58: die Anzahl dieser Termine ([SELECT COUNT(*)]) für die Regel „nur ein bevorstehender Termin“. [CountAsync] erfüllt die Bedingung direkt, ebenso wie [FirstOrDefaultAsync];
- Zeilen 62–63: das Löschen aller Termine eines Kunden, vergangene wie künftige: Die Geschäftsschicht ruft dies vor dem Löschen des Kunden auf, was der Fremdschlüssel [appointments.client_id] andernfalls verhindern würde;
- Zeilen 67–68: die Anzahl der Termine eines Arztes, um das Löschen eines Arztes zu verhindern, der welche hat. Auch hier erzeugt die Navigation [a.Slot] einen Join ([INNER JOIN slots]), ohne etwas zu laden: Das ist der [innerJoin] aus der [NestJS]-Version.
11.11.4. Repositories/UserRepository.cs
- Zeile 17: das mit diesem Login verknüpfte Konto oder [null]. Es wird für die Anmeldung ([AuthService]) verwendet und um zu prüfen, ob ein Login verfügbar ist, bevor er vergeben wird;
- Zeilen 19–26: Erstellen oder Ändern eines Kontos. Um einen Arzt oder einen Kunden anzulegen, müssen Sie zuerst sein Konto erstellen: Die Person benötigt die Konto-ID für ihren Fremdschlüssel;
- Zeile 29: Löschen eines Kontos. Die Reihenfolge ist die Umkehrung des Erstellens: Die Geschäftsschicht löscht zuerst die Person, die auf das Konto verweist, und dann das Konto.
11.12. Die Geschäftsschicht
Die Geschäftsschicht enthält die Geschäftsregeln der Anwendung: keine Termine in der Vergangenheit, nur ein bevorstehender Termin pro Patient, eindeutige Logins und Personen sowie das Löschen eines Arztes oder eines Kunden. Zum Lesen und Schreiben stützt sie sich auf die DAO-Schicht (Ordner [Repositories]) und weiß nichts von HTML oder der Sprache der Oberfläche. Genauer gesagt handelt es sich um die Schicht [PersonsBusiness] aus Beispiel 28.
11.12.1. Business/Dates.cs
- Zeile 11: Eine [static]-Klasse wird nicht instanziiert; sie fasst lediglich Methoden zusammen, die über den Klassennamen aufgerufen werden ([Dates.Today()]);
- Zeile 14: das heutige Datum in der Zeitzone des Servers. [DateTime.Now] liefert Datum und Uhrzeit; [DateOnly.FromDateTime] liefert nur das Datum (der Typ [DateOnly] wurde in Beispiel 12 behandelt; dies ist das Format der Spalte [appointments.day]). Zwei [DateOnly]-Werte lassen sich direkt mit [<] oder [>=] vergleichen; die [NestJS]-Version, die [yyyy-mm-dd]-Zeichenfolgen verarbeitete, musste dieses Format selbst erzeugen. Das aktuelle Datum wird für Geschäftsregeln benötigt und liegt daher in der Geschäftsschicht; die Web-Schicht verwendet es wieder (zum Beispiel in [ScheduleController], um zu bestimmen, ob ein Tag noch buchbar ist).
11.12.2. Business/BusinessException.cs
- Zeile 18: Die Ausnahme, die ausgelöst wird, wenn eine Geschäftsregel eine Transaktion ablehnt (siehe Beispiel 28). Die Klasse verwendet einen primären Konstruktor (die Parameter [key] und [messageParams] werden nach dem Klassennamen aufgeführt); [: Exception(key)] übergibt den Schlüssel an den Konstruktor der Elternklasse [Exception], die ihn als Eigenschaft [Message] setzt (nützlich in Fehlerprotokollen). Unterschied zu Beispiel 28: Die Ausnahme trägt keinen englischen Text, sondern einen Übersetzungsschlüssel ([ERRORS.LOGIN_TAKEN]). Die Geschäftsschicht kennt die Sprache der Oberfläche also nicht: Die Web-Schicht übersetzt den Schlüssel mithilfe der Wörterbücher [i18n/fr.json] und [i18n/en.json] (siehe Kapitel 5);
- Zeile 21: der Übersetzungsschlüssel, schreibgeschützt ([get] ohne [set]);
- Zeile 24: etwaige Meldungsparameter, die Platzhalter wie [{minutes}] im übersetzten Text ersetzen. [IReadOnlyDictionary] ist ein schreibgeschütztes Wörterbuch. Der Operator [??] liefert ein leeres Wörterbuch, wenn keine Parameter angegeben sind: Die Web-Schicht muss nie auf [null] prüfen. Die von [BusinessService] ausgelösten Ausnahmen verwenden tatsächlich nur Schlüssel ohne Parameter.
Eine [BusinessException] ist kein Fehler: Sie ist eine normale Antwort („dieser Login ist bereits vergeben“), die die Controller abfangen, um sie dem Benutzer anzuzeigen, entweder auf der Seite oder in einer Popup-Meldung. Jede andere Ausnahme ist ein echter Fehler, der zu einer 500-Fehlerseite führt.
11.12.3. Business/IBusiness.cs
- Zeilen 17–33: Daten eines anzulegenden oder zu ändernden Arztes oder Kunden, wie sie von der Web-Schicht übermittelt werden (siehe Beispiel 28). [required] verlangt Anrede, Nachnamen und Vornamen; [init] verhindert, dass diese später geändert werden (siehe Beispiel 18). Login und Passwort sind optional ([string?]): Beim Erstellen entsprechen sie standardmäßig dem Namen in Kleinbuchstaben; beim Ändern werden sie nur geändert, wenn sie eingegeben wurden. [Version] ist die Version des Datensatzes, die beim Anzeigen des Bearbeitungsformulars gelesen wurde: Sie dient dem optimistischen Sperren (siehe unten);
- Zeile 36: der Vertrag der Geschäftsschicht: was andere Schichten von ihr anfordern können, ohne festzulegen, wie es umgesetzt wird (Schnittstellen wurden in Beispiel 06 behandelt). Per Konvention gibt in [.NET] eine asynchrone Methode einen [Task<T>] zurück (das Äquivalent zu einem [Promise<T>] in [JavaScript]), und ihr Name endet auf [Async];
- Zeilen 39–53: die Lesezugriffe. Ein Typ, gefolgt von [?] ([Task<Client?>]), zeigt an, dass die Methode [null] zurückgeben kann: Niemand hat diesen Bezeichner. Die Kommentare [/// <summary>] sind Dokumentationskommentare: [Visual Studio Code] zeigt sie an, wenn Sie mit der Maus über die Methode fahren;
- Zeilen 57–64: Termine. Der Kommentar zu [AddAppointmentAsync] listet die möglichen Fehlercodes auf: Das gehört zum Vertrag, den Tester kennen müssen;
- Zeilen 68–74: Verwaltung der Ärzte (ADMIN vorbehalten). Jeder Arzt wird zusammen mit seinem Benutzerkonto erstellt, geändert und gelöscht;
- Zeilen 80–88: Verwaltung der Kunden, nach derselben Logik. [AddClientAsync] dient auch zur Registrierung eines Patienten, während [EditClientAsync] und [DeleteClientAsync] für Patienten gedacht sind, die ihr eigenes Konto verwalten.
Die Implementierung wird in [Program.cs] über die Zeile [builder.Services.AddScoped<IBusiness, BusinessService>()] registriert: „Wenn ein Konstruktor ein [IBusiness] anfordert, stelle ihm einen [BusinessService] bereit“, und zwar einen pro Anfrage ([Scoped]), ebenso wie den [DbContext] und die DAO-Klassen, die er verwendet (siehe Beispiel 28 und Kapitel 6). Mit [NestJS] verschwand eine [TypeScript]-Schnittstelle zur Kompilierzeit: Ein Token ([BUSINESS_TOKEN]) und [@Inject(BUSINESS_TOKEN)] waren erforderlich. In [C#] existieren die Schnittstellen zur Laufzeit: Die Schnittstelle selbst dient als Token. Der einzige Service, der ein [IBusiness] erhält, ist [ApplicationModel] (Ordner [Web]), der ebenfalls [IBusiness] implementiert: Die Controller sehen daher denselben Vertrag, angereichert um einen Cache für die Listen der Ärzte und Kunden.
11.12.4. Business/BusinessService.cs
Dies ist die umfangreichste Datei der Anwendung. Wir zeigen sie in fünf aufeinanderfolgenden Auszügen.
11.12.4.1. Die Deskriptoren
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 | |
- Zeilen 6–29: Der Kopfkommentar fasst die fünf Geschäftsregeln zusammen, die die Klasse anwendet;
- Zeile 34: der [MySQL]-Treiber (siehe Kapitel 9): Die Klasse verwendet seine Ausnahme [MySqlException], um Verletzungen von Eindeutigkeitsbedingungen zu erkennen;
- Zeile 42: Die Klasse implementiert die Schnittstelle; sie muss alle ihre Methoden bereitstellen;
- Zeile 45: der Aufwand von [bcrypt] (siehe Beispiel 25), der derselbe ist wie bei den Passwörtern im SQL-Skript (Präfix [$2b$10$]);
- Zeilen 49–60: alles, was einen Arzt hinsichtlich der Geschäftsregeln von einem Kunden unterscheidet: ihre DAO-Klasse, die Rolle ihres Kontos ([DOCTOR] oder [USER]), ihre Fehlermeldungen und was beim Löschen geschieht. Da Ärzte und Kunden denselben Regeln folgen, wird der Code für diese Regeln nur einmal geschrieben, in generischen Methoden (parametrisiert durch einen Typ [T]), die einen Deskriptor akzeptieren. Die Einschränkung [where T : Person, new()] verlangt, dass [T] von [Person] erbt (wir könnten [LastName], [FirstName], [User] ... lesen) und einen parameterlosen Konstruktor hat (wir könnten [new T()] schreiben). [Func<int, Task<int>>] ist der Typ einer Funktion, die einen [int] entgegennimmt und einen [Task<int>] zurückgibt; [Func<int, Task>] ist der Typ einer asynchronen Funktion, die nichts zurückgibt. Diese Parameter haben einen Standardwert ([= null]): Sie sind optional;
- Zeilen 62–69: die Felder der Klasse: der [DbContext], die fünf DAO-Klassen und die beiden Deskriptoren. [readonly] verhindert, dass sie nach dem Konstruktor geändert werden;
- Zeilen 74–87: Alle Abhängigkeiten werden per Dependency Injection bereitgestellt. Der [DbContext] dient hier nur zum Öffnen von Transaktionen: Die Abfragen verbleiben in der DAO-Schicht. Wie in Beispiel 28 erhalten die DAO-Klassen und die Geschäftsschicht während einer Anfrage den selben [DbContext] und somit dieselbe Verbindung und dieselbe Transaktion;
- Zeilen 89–99: der Deskriptor der Ärzte. Die benannten Argumente ([CountAppointments:], [HasAppointmentsKey:] ...) bezeichnen einen Parameter über seinen Namen, wodurch optionale Parameter übersprungen werden können (der weiter unten stehende Deskriptor der Kunden lässt so [CountAppointments] und [HasAppointmentsKey] weg). [appointmentRepository.CountByDoctorAsync] wird hier nicht aufgerufen: Die Methode selbst wird übergeben und erst später aufgerufen (eine Methode kann somit als Wert vom Typ [Func] dienen). Das Löschen eines Arztes wird abgelehnt, solange er Termine hat; seine Zeitfenster werden dagegen vor dem Löschen des Arztes gelöscht;
- Zeilen 101–109: der Deskriptor der Kunden. Kein [CountAppointments]: Das Löschen eines Kunden wird nie abgelehnt, und seine Termine (vergangene und künftige) werden vor dem Kunden selbst gelöscht; andernfalls würde der Fremdschlüssel [appointments.client_id] das Löschen verhindern.
11.12.4.2. Lesezugriffe und Terminkalender
- Zeilen 5–22: Die Lesezugriffe delegieren einfach an die DAO-Schicht. Die Syntax [=> expression] (ein Ausdruckskörper) ersetzt einen [{ return expression; }]-Block. Diese Methoden sind nicht [async]: Sie geben direkt den [Task] der DAO-Schicht zurück, ohne darauf zu warten;
- Zeilen 24–25: die bevorstehenden Termine eines Patienten: Die Geschäftsschicht übergibt der DAO-Schicht das aktuelle Datum;
- Zeilen 28–42: Berechnung des Terminkalenders eines Arztes für einen bestimmten Tag, nach demselben Algorithmus wie in der [NestJS]-Version. Ein unbekannter Arzt ergibt [null]; andernfalls werden die Zeitfenster und die Termine des Arztes für den Tag gelesen;
- Zeile 38: [ToDictionary] speichert die Termine in einem Wörterbuch, dessen Schlüssel die Slot-ID ist (entspricht [Map] in der [NestJS]-Version). Das Wörterbuch erspart es, für jedes Zeitfenster die Terminliste zu durchsuchen;
- Zeilen 39–41: Jedes Zeitfenster wird mit seinem Termin verknüpft oder mit [null] ([GetValueOrDefault] liefert den Standardwert [null], wenn der Schlüssel fehlt). [Select] transformiert jedes Element einer Liste (siehe [LINQ], Kapitel 9). Das Ergebnis ist ein [DoctorDaySchedule]-Objekt im Ordner [Domain], das die Kalenderansicht anzeigen wird.
11.12.4.3. Einen Termin vereinbaren
- Zeilen 17–18: Die gesamte Buchung findet innerhalb einer einzigen Transaktion statt: Die Methode übergibt eine asynchrone anonyme Funktion, [async () => { ... }], an [TransactionAsync] (siehe unten), die die Aufgabe ausführt;
- Zeilen 20–23: keine Termine in der Vergangenheit. Die Regel wird hier unabhängig von der Rolle der buchenden Person (ADMIN, DOCTOR oder Patient) geprüft, auch wenn die Web-Schicht die Schaltflächen „Buchen“ für vergangene Daten bereits ausgeblendet hat: Eine Anfrage kann manuell erstellt werden;
- Zeilen 25–27: Der Datensatz des Patienten wird gesperrt: [LockAsync] führt [SELECT * FROM clients WHERE id = ... FOR UPDATE] aus (siehe [Repositories/PersonRepository.cs]). Dies ist eine pessimistische Sperre: Sie wird erworben, bevor die Verarbeitung beginnt, in der Annahme eines möglichen Konflikts, und bleibt bis zum Ende der Transaktion bestehen. Ohne sie könnten zwei zeitgleich gesendete Reservierungen für denselben Patienten (zwei Tabs, ein Doppelklick) beide den folgenden Test bestehen, bevor eine von ihnen ihren Termin in die Datenbank geschrieben hat. Mit dieser Sperre wartet die zweite Transaktion, bis die erste fertig ist, und sieht dann den von ihr angelegten Termin. Ein nicht auffindbarer Patient (in der Zwischenzeit gelöscht) wird abgelehnt;
- Zeilen 29–31: nur ein bevorstehender Termin pro Patient;
- Zeilen 35–36: das Einfügen. Nur die Fremdschlüssel [SlotId] und [ClientId] werden angegeben: Die Objekte [Slot] und [Client] müssen nicht verknüpft werden, um die Zeile [appointments] zu schreiben. Wenn ein anderer Patient soeben dasselbe Zeitfenster gebucht hat, hat die Sperre dies nicht verhindert (die Sperre gilt für die Zeile des Patienten): Es ist die Eindeutigkeitsbedingung [unq1_appointments (day, slot_id)] der Datenbank, die das Einfügen ablehnt, und [TransactionAsync] übersetzt den Fehler in eine [BusinessException] mit dem Schlüssel [ERRORS.SLOT_ALREADY_BOOKED];
- Zeile 39: Stornierung eines Termins: ein einfaches [DELETE] ohne besondere Regeln.
11.12.4.4. Ärzte und Kunden verwalten
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 | |
- Zeilen 6–20: Die sechs öffentlichen Methoden delegieren mit dem jeweils passenden Deskriptor an die drei privaten generischen Methoden. Der Compiler leitet [T] aus dem Deskriptor ab: [Doctor] für [doctorDescriptor], [Client] für [clientDescriptor];
- Zeilen 26–50: Erstellen einer Person und ihres Kontos;
- Zeilen 28–33: Datenaufbereitung außerhalb einer Transaktion. [Trim] entfernt führende und nachgestellte Leerzeichen aus der Zeichenfolge; der Nachname wird großgeschrieben. Standardmäßig ist der Login gleich dem Namen und immer in Kleinbuchstaben; standardmäßig ist das Passwort gleich dem Login: Dies sind die Kontoregeln des SQL-Skripts;
- Zeilen 37–38: innerhalb der Transaktion die beiden Eindeutigkeitsregeln: keine doppelten Namen und ein frei wählbarer Login. Sie werden vor dem Schreiben in die Datenbank geprüft, um eine klare Meldung zu liefern (siehe Beispiel 28);
- Zeilen 40–47: Das Benutzerkonto wird zuerst erstellt, da die Person darauf verweist (Fremdschlüssel). Das Passwort wird nie im Klartext gespeichert: [BCrypt.Net.BCrypt.HashPassword] berechnet seinen Hash (siehe Beispiel 25). [$"{firstName} {lastName}"] ist eine interpolierte Zeichenfolge: der angezeigte Name des Kontos;
- Zeilen 49–50: Anschließend erzeugt die Person aufgrund der Einschränkung [new()] mit [new T] entweder einen [Doctor] oder einen [Client]. Schlägt dieser zweite Schreibvorgang fehl, macht die Transaktion auch den ersten rückgängig: Ein Konto kann nie ohne Person existieren;
- Zeilen 59–95: Ändern der Person und ihres Kontos in einer einzigen Transaktion;
- Zeile 63: Eine nicht gefundene Person ist eine [BusinessException] mit dem Schlüssel des Deskriptors. [?? throw] wurde in Beispiel 28 behandelt;
- Zeilen 70–72: die optimistische Sperre (siehe Beispiel 28): Das Formular hat die Version des beim Anzeigen gelesenen Datensatzes mitgeführt; weicht die Version in der Datenbank ab, hat in der Zwischenzeit jemand den Datensatz geändert, und das System lehnt die Aktualisierung ab, statt dessen Arbeit stillschweigend zu überschreiben. Anders als bei der pessimistischen Sperre für Reservierungen wird nichts blockiert: Wir gehen davon aus, dass Konflikte selten sind, und erkennen sie lediglich. Erfolgt die gleichzeitige Änderung nach diesem Lesevorgang, erkennt sie die Bedingung [WHERE version = ...] des [UPDATE] (siehe [TranslateDatabaseError], unten);
- Zeilen 77–80: Das gelesene Objekt wird einfach geändert: Der [DbContext] sendet beim nächsten [SaveChangesAsync] das nötige [UPDATE]. Die Namensprüfung übermittelt den Bezeichner der Person: Sie darf selbstverständlich ihren eigenen Vor- und Nachnamen behalten;
- Zeilen 82–88: Das Konto folgt der Person (Navigationseigenschaft [User], von der DAO-Schicht geladen): Sein angezeigter Name wird neu berechnet. Der Login ändert sich nur, wenn er eingegeben wurde und vom aktuellen abweicht; in diesem Fall muss er verfügbar sein;
- Zeilen 90–92: Das Passwort ändert sich nur, wenn es eingegeben wurde; es wird dann gehasht;
- Zeilen 94–95: Speichern des Kontos und der Person. Unser [DbContext] erhöht die Versionsnummer jeder geänderten Entität (siehe [Data/RdvMedecinsDbContext.cs]);
- Zeilen 107–121: Löschen innerhalb einer einzigen Transaktion, in der von den Fremdschlüsseln vorgegebenen Reihenfolge;
- Zeilen 111–113: mögliche Ablehnung: Ein Arzt mit geplanten Terminen kann nicht gelöscht werden (seine Patienten würden ihre Termine verlieren, ohne benachrichtigt zu werden). [d.CountAppointments(id)] ruft die im Deskriptor gespeicherte Funktion auf;
- Zeilen 115–117: Löschen dessen, was auf die Person verweist: die Zeitfenster eines Arztes, die Termine eines Kunden;
- Zeilen 119–120: die Person, dann ihr Konto, auf das die Person verwies;
- Zeile 121: [TransactionAsync] erwartet eine Funktion, die ein Ergebnis zurückgibt: Es wird eines zurückgegeben, aber niemand wird es verwenden;
- Zeilen 127–133: Ein Namensvetter wird abgelehnt, es sei denn, es handelt sich um die Person, die gerade bearbeitet wird ([currentId], [null] bei einer Neuanlage). Die Methode ist [static]: Sie verwendet keine Felder des Objekts;
- Zeilen 137–141: Ein bereits verwendeter Login – von einem Arzt, einem Kunden oder dem Administrator – wird abgelehnt.
11.12.4.5. Transaktionen und Eindeutigkeitsbedingungen
- Zeile 15: Alle mehrstufigen Schreibvorgänge laufen über diese generische Methode: [R] ist der Typ des Ergebnisses der Operation ([Appointment], [Doctor], [Client], [bool]), und [Func<Task<R>>] ist der Typ einer parameterlosen asynchronen Funktion, die ein [R] zurückgibt. Dies ist die erweiterte Methode [TransactionAsync] aus Beispiel 28;
- Zeile 17: [BeginTransactionAsync] öffnet eine Transaktion ([START TRANSACTION]). [await using var] deklariert eine Variable, die beim Verlassen des umgebenden Blocks automatisch geschlossen wird, egal was geschieht (normales Ende oder Ausnahme); die Variante [await] ermöglicht das asynchrone Schließen. Eine Transaktion, die geschlossen wird, ohne bestätigt worden zu sein, wird zurückgerollt ([ROLLBACK]);
- Zeilen 20–22: Die Aufgabe wird ausgeführt; gelingt sie, bestätigt [CommitAsync] die Transaktion ([COMMIT]). Wird eine Ausnahme ausgelöst – auch eine [BusinessException] – [CommitAsync] wird nie erreicht: Alles, was geschrieben wurde, wird zurückgerollt;
- Zeile 24: Beispiel 28 fing zwei bestimmte Ausnahmetypen ab; hier fangen wir alle Ausnahmen ab, um aufzuräumen, bevor wir sie erneut auslösen;
- Zeile 29: das Aufräumen. Die Datenbank hat alles zurückgerollt, aber der [DbContext] verfolgt weiterhin Entitäten, die nichts mehr entsprechen: Zum Beispiel bleibt der Arzt, dessen Einfügen fehlgeschlagen ist, im Zustand [Added]. Da der [DbContext] während der gesamten Anfrage bestehen bleibt, würde er beim nächsten [SaveChangesAsync] dieser Anfrage erneut an die Datenbank gesendet. [ChangeTracker.Clear()] veranlasst den [DbContext], alle Entitäten zu vergessen, die er verfolgt hat;
- Zeilen 30–32: Handelt es sich um einen bekannten Datenbankfehler, wird stattdessen die entsprechende [BusinessException] ausgelöst. [is { } businessError] ist ein Musterfilter: Er prüft, dass der Wert nicht [null] ist, und speichert ihn in der Variablen [businessError];
- Zeile 34: Andernfalls wird die ursprüngliche Ausnahme unverändert erneut ausgelöst. [throw;] allein, innerhalb eines [catch], lässt den Aufrufstapel unangetastet (der angibt, wo der Fehler aufgetreten ist), während [throw e;] ihn zurücksetzen würde. Eine vom Auftrag ausgelöste [BusinessException] wird so unverändert an den Controller weitergereicht; jeder andere Fehler ist eine Anomalie, die eine 500-Fehlerseite erzeugt;
- Zeilen 51–56: für jede benannte Eindeutigkeitsbedingung des SQL-Skripts ihr Übersetzungsschlüssel. Deshalb benennt das SQL-Skript alle seine Bedingungen. [new()] ohne Typnamen ist erlaubt, wenn der Typ links bereits angegeben ist; [["key"] = value] füllt das Wörterbuch;
- Zeilen 59–77: Übersetzung eines Datenbankfehlers in eine [BusinessException] oder in [null] , wenn der Fehler nicht erkannt wird;
- Zeilen 62–64: [UPDATE ... WHERE id = ... AND version = ...] hat keine Zeile geändert: EF Core löst eine [DbUpdateConcurrencyException] aus (optimistische Sperre; siehe Beispiel 28). Dieser Test steht an erster Stelle, weil [DbUpdateConcurrencyException] von [DbUpdateException] erbt: Stünde er weiter hinten, hätte der folgende Test sie abgefangen;
- Zeile 68: eine Verletzung einer Eindeutigkeitsbedingung. Der [MySQL]-Fehler (Code [DuplicateKeyEntry], Nr. 1062) tritt verschachtelt in einer [DbUpdateException] auf, in deren Eigenschaft [InnerException]. Der Musterfilter prüft alles in einem einzigen Ausdruck auf zwei Ebenen: [e] ist eine [DbUpdateException], deren [InnerException] eine [MySqlException] ist, die einen [ErrorCode] hat, der [DuplicateKeyEntry] entspricht; diese [MySqlException] wird in [sqlError] abgelegt. Die [NestJS]-Version testete außerdem den Code [ER_DUP_ENTRY] eines [QueryFailedError];
- Zeile 71: Die Fehlermeldung nennt den Namen der Bedingung, zum Beispiel [Duplicate entry 'marie-pelissier' for key 'doctors.unq_doctors_first_name_last_name']. Der reguläre Ausdruck extrahiert ihn: [(?:[^'.]*\.)?] überspringt das optionale Präfix [doctors.] (das von [MySQL] 8 geschrieben wird, nicht von [MariaDB]), und die Gruppe [([^']+)] erfasst den Namen bis zum Apostroph. Das [@] am Anfang der Zeichenfolge macht sie zu einer Verbatim-Zeichenfolge, in der [\] kein Escape-Zeichen ist;
- Zeilen 72–74: Wurde der Name gefunden und ist er im Wörterbuch aufgeführt, speichert [TryGetValue] den Übersetzungsschlüssel in [key], und der Fehler wird zu einer [BusinessException]. Jeder andere Fehler, auch die Verletzung einer nicht im Wörterbuch enthaltenen Bedingung, bleibt unübersetzt: Das ist eine echte Anomalie.
11.13. Authentifizierung
Der Ordner [Auth] enthält in einer umfassenderen Form die Beispiele 25 bis 27: das JWT-Token in einem Cookie, Rollen, CAPTCHA und Versuchsbegrenzung. Er enthält außerdem einen „Pass“ zum Anlegen eines Kundenkontos. Der Controller [AuthController], der am Ende dieses Abschnitts besprochen wird, führt diese Bausteine für die Login-Seite zusammen.
11.13.1. Auth/ConnectedUser.cs
- Zeilen 24–29: die Namen der Token-Claims, zu Konstanten zusammengefasst: Ein Tippfehler in [JwtClaims.Name] wird vom Compiler gemeldet, während ein Fehler in der Zeichenfolge ["name"] erst zur Laufzeit entdeckt würde;
- Zeile 33: der angemeldete Benutzer in typisierter Form: ein ganzzahliger Bezeichner, eine Rolle vom Typ [Role] (die Aufzählung ADMIN, DOCTOR, USER aus dem Ordner [Entities]) statt der Liste von Zeichenfolgenpaaren, die die Claims bilden. Dies entspricht dem Objekt [req.user], das von der [Passport]-Strategie des [NestJS]-Projekts erzeugt wurde;
- Zeilen 39–42: eine Erweiterungsmethode (siehe Beispiel 06) für
***[ClaimsPrincipal], den Typ der Eigenschaft***[User]von Controllern und Views (siehe Beispiel 25). Die Seiten schreiben einfach [User.CurrentUser()]; - Zeilen 44–48: Die Methode gibt [null] zurück, wenn die Anfrage nicht authentifiziert ist oder die Claims nicht den Erwartungen entsprechen. [Identity?.IsAuthenticated] ist gleich [null] , wenn [Identity] fehlt: Der Vergleich [!= true] behandelt diesen Fall als „nicht authentifiziert“. [int.TryParse] und [Enum.TryParse<Role>] versuchen eine Umwandlung und geben [false] zurück, wenn sie fehlschlägt, statt eine Ausnahme auszulösen; das Ergebnis wird in der von [out var] deklarierten Variablen gespeichert;
- Zeilen 50–54: [FindFirstValue] liefert den Wert des ersten Claims des angeforderten Typs oder [null]; der Operator [??] ersetzt ihn dann durch eine leere Zeichenfolge.
11.13.2. Auth/AuthService.cs
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 | |
Kommentieren wir diesen Code:
- Zeile 38: Der Service erhält per Injection die DAO-Klasse mit den Benutzerkonten ([UserRepository], besprochen bei der DAO-Schicht) und die Authentifizierungskonfiguration. [IOptions<AuthOptions>] stellt den Abschnitt [Auth] der Datei [appsettings.json] in Form eines Objekts [AuthOptions] (Ordner [Config]) bereit: Seine Eigenschaft [Value] enthält den geheimen Schlüssel, die Lebensdauer des Tokens und die Option [CookieSecure]. Der Service wird in [Program.cs] ebenso als [Scoped] registriert wie die DAO-Klasse, die er verwendet (siehe Kapitel 6);
- Zeile 41: der Name des Cookies, das das Token trägt;
- Zeilen 47–56: der Signaturschlüssel (siehe Beispiel 25). Neu: Ein zu kurzer Schlüssel wird mit einer klaren Ausnahme abgelehnt. Die Methode ist statisch: Sie hängt nur von ihrem Parameter ab und wird beim Start der Anwendung von [JwtAuthentication] (nächste Datei) aufgerufen, zu einem Zeitpunkt, an dem noch keine Services existieren. Da die Längenprüfung an dieser Stelle erfolgt, verhindert eine fehlerhafte Konfiguration den Start der Anwendung, statt dass die erste Anmeldung fehlschlägt;
- Zeilen 62–69: das Konto, wenn Benutzername und Passwort stimmen; andernfalls [null] (siehe Beispiel 25). Die Methode ist asynchron: Die Kontosuche ist eine Datenbankabfrage (siehe Kapitel 9);
- Zeilen 78–92: das Token, erzeugt wie in Beispiel 25. Es enthält die Konto-ID, den Benutzernamen, den in der Navigationsleiste angezeigten Namen und die Rolle; seine Lebensdauer wird durch die Konfiguration bestimmt (standardmäßig zwei Stunden);
- Zeilen 94–100: das Cookie, mit den Optionen aus Beispiel 25 ([HttpOnly], [SameSite = Lax]) und zwei weiteren: [Secure], in der Produktion aktiviert (die Site wird über [HTTPS] ausgeliefert), verhindert, dass der Browser das Cookie über eine unverschlüsselte Verbindung sendet; [Path = "/"] stellt sicher, dass es bei jeder Anfrage an die Site mitgeschickt wird. [MaxAge] löscht das Cookie, wenn das Token abläuft;
- Zeilen 104–105: Das Abmelden löscht das Cookie. Damit der Browser das zu löschende Cookie erkennt, muss der Pfad ([Path]) dem des Speicherorts entsprechen. Die Methode ist statisch: Sie wird auch vom Handler [JwtBearer] (nächste Datei) und vom Exception-Filter [HtmlExceptionFilter] (Ordner [Web]) verwendet, denen keine Instanz von [AuthService] zur Verfügung steht.
11.13.3. Auth/JwtAuthentication.cs
In Beispiel 25 wurde die Konfiguration von [JwtBearer] in [Program.cs] geschrieben. Hier ist sie in einer Erweiterungsmethode abgelegt, die [Program.cs] in einer einzigen Zeile aufruft: [builder.Services.AddJwtAuthentication(authOptions)]. Kommentieren wir diesen Code:
- Zeilen 32–34: die Erweiterungsmethode (siehe Beispiel 06). Sie erhält direkt ein [AuthOptions]-Objekt, das [Program.cs] aus der Konfiguration gelesen hat: Beim Registrieren der Services steht Dependency Injection noch nicht zur Verfügung, daher können wir kein [IOptions<AuthOptions>] anfordern;
- Zeilen 37–42: das Authentifizierungsschema [JwtBearer], das die Namen der Claims des Tokens speichert (siehe Beispiel 25);
- Zeilen 44–54: die bei jedem Token durchgeführten Prüfungen: die Signatur mit dem von [AuthService.SigningKey] erzeugten Schlüssel und das Ablaufdatum. Neu gegenüber Beispiel 25: [ClockSkew = TimeSpan.Zero]. Standardmäßig akzeptiert [JwtBearer] ein Token nach seinem Ablauf noch fünf Minuten lang, um eine geringfügige Abweichung zwischen den Uhren des Servers, der das Token erzeugt, und des Servers, der es prüft, auszugleichen. Hier ist es derselbe Server: Ein abgelaufenes Token wird sofort abgelehnt;
- Zeilen 57–58: Der Claim [name] ergibt [User.Identity.Name], der Claim [role] ist derjenige, den [[Authorize(Roles = "ADMIN")]] und [User.IsInRole] prüfen (siehe Beispiel 26);
- Zeilen 64–67: Das Token wird aus dem Cookie gelesen, nicht aus dem Header [Authorization] (siehe Beispiel 25);
- Zeilen 71–82: Eine Anfrage nach einer geschützten Seite ohne gültiges Token leitet auf die Login-Seite um (siehe Beispiel 25). Neu (Zeilen 77–80): Enthielt die Anfrage ein Token-Cookie, war der Benutzer angemeldet, sein Token ist aber abgelaufen (oder wurde manipuliert). Wir löschen dieses nun nutzlose Cookie und zeigen eine Flash-Meldung an (siehe Beispiel 20; die Klasse [Flash] wird beim Ordner [Web] besprochen): Die Login-Seite zeigt „Ihre Sitzung ist abgelaufen“ an, statt den Benutzer rätseln zu lassen, warum er dort gelandet ist. Die Meldung ist ein Übersetzungsschlüssel (siehe Beispiel 22).
Eine Antwort 403 Forbidden (unzureichende Rolle) erfordert kein Ereignis: Wie in Beispiel 26 wird die leere Antwort von [UseStatusCodePagesWithReExecute] in eine Fehlerseite umgewandelt. Im [NestJS]-Projekt war diese Aufgabe auf die Strategien [Passport] und [jwt] (Token lesen und prüfen), den Guard [JwtAuthGuard] (ein Token verlangen) und den Exception-Filter (die Ablehnung in eine Umleitung umwandeln) verteilt; hier genügen der Handler [JwtBearer], seine Ereignisse und das Attribut [[Authorize]] .
11.13.4. Auth/InvalidSessionException.cs
- Zeile 13: Ein Token kann gültig sein (korrekt signiert, nicht abgelaufen), obwohl das Konto, auf das es verweist, seit der Anmeldung gelöscht wurde. Die Seiten des Patienten erkennen dies, indem sie den mit dem Konto verknüpften Kunden suchen (Methode [ConnectedPatientAsync] in der Datei [Web/Utils.cs]), und lösen dann diese Ausnahme aus; der Exception-Filter [HtmlExceptionFilter] (zu Filtern siehe Beispiel 24) fängt sie ab, löscht das Cookie und leitet mit der Meldung „Sitzung abgelaufen“ auf die Login-Seite um. Die Klasse hat einen primären Konstruktor ohne Parameter, der seine Meldung an den Konstruktor der Elternklasse [Exception] weiterreicht.
11.13.5. Auth/CaptchaService.cs
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 144 145 146 147 148 149 150 151 152 153 154 155 156 157 158 159 160 161 162 163 164 165 166 167 168 169 170 171 172 173 174 175 176 177 178 179 180 181 182 183 184 185 186 187 188 189 190 191 192 193 194 195 196 197 198 199 200 | |
Die Datei enthält zwei Klassen: die Service-Klasse, die bis auf eine Schutzmaßnahme mit der aus Beispiel 27 identisch ist, und die Klasse [CaptchaDrawing], die das Bild erzeugt und bereits in Beispiel 27 besprochen wurde (Datei [Auth/CaptchaDrawing.cs]). Gehen wir diesen Code durch:
- Zeile 44: ein CAPTCHA, wie es die Seite erhält: der Bezeichner, der in einem versteckten Formularfeld abgelegt wird, und das [SVG]-Bild;
- Zeilen 49–52: Ein Bild ist zehn Minuten lang gültig, und die Zahl der ausstehenden CAPTCHAs ist begrenzt. Bei jeder Anzeige der Login-Seite wird ein CAPTCHA im Speicher abgelegt; ohne Obergrenze würde ein Bot, der diese Seite millionenfach aufruft, ohne je zu antworten, irgendwann den Speicher des Servers erschöpfen;
- Zeile 55: ID → (erwartete Antwort, Ablaufdatum). Das Paar ist ein Tupel , dessen Elemente benannt sind ([Text], [Expires]). Der Service ist ein Singleton, das von gleichzeitigen Anfragen genutzt wird: daher das [ConcurrentDictionary] (siehe Beispiel 27);
- Zeilen 57–63: das Aufräumen, danach ein zufällig erzeugter Text aus fünf Zeichen, der unter einem zufälligen Bezeichner ([Guid.NewGuid()], nicht zu erraten) gespeichert und angezeigt wird;
- Zeilen 70–77: die Überprüfung, identisch mit der in Beispiel 27: Das CAPTCHA wird in jedem Fall verbraucht ([TryRemove]), dann prüft das System, dass es nicht abgelaufen ist und dass der eingegebene Text ohne Leerzeichen korrekt ist, unabhängig von der Groß- und Kleinschreibung. [TryRemove] ist atomar: Legen zwei Anfragen zeitgleich dasselbe CAPTCHA vor, entfernt es nur eine;
- Zeilen 80–87: Abgelaufene CAPTCHAs werden verworfen; ist die Obergrenze erreicht, werden auch gültige CAPTCHAs entfernt, bis die Anzahl unter die Obergrenze fällt. Ein [ConcurrentDictionary] kann während seiner Durchlaufung geändert werden, was bei einem gewöhnlichen [Dictionary] nicht zulässig ist (siehe [AttemptLimiterService], unten). Er behält jedoch die Einfügereihenfolge nicht bei: Die auf diese Weise entfernten CAPTCHAs sind nicht unbedingt die ältesten, während die [Map] des [NestJS]-Projekts es erlaubte, zuerst die ältesten zu entfernen. Dieser Fall tritt nur bei einem Angriff auf: Die Näherung genügt;
- Zeile 96: das Zeichnen des Bildes. [internal]: Die Klasse ist nur innerhalb der Anwendung selbst sichtbar;
- Zeilen 104–136: die „Schriftart“: für jedes Zeichen eine Liste von Strichen, wobei jeder Strich eine Folge von (x, y)-Koordinaten in einem Raster von 4 × 6 ist. Die eckigen Klammern [[...]] sind Collection-Ausdrücke ([C#] 12), eine kompakte Schreibweise für Arrays;
- Zeile 139: die verwendbaren Zeichen, also die Schlüssel der Schriftart. [..] spreizt eine Collection in eine andere;
- Zeilen 146–147 und 149–150: Die Zufallsauswahl verwendet [RandomNumberGenerator], einen kryptografischen Generator, dessen Ausgaben unvorhersehbar sind;
- Zeilen 152–194: Das Bild ist ein [SVG]-Text, zusammengesetzt in einem [StringBuilder] (eine Zeichenfolge, die erweitert wird, ohne bei jedem hinzugefügten Element neu geschrieben zu werden). Jedes Zeichen (Zeilen 160–181) wird zu einem [<path>]-Pfad: Jeder Punkt des Rasters wird leicht verschoben, vergrößert, gedreht und an seine Position im Bild gesetzt, mit zufällig gewählter Farbe und Strichstärke. Die Zeichen sind Linien, niemals Text: Ein Bot kann sie im Code des Bildes nicht lesen. Drei Störkurven durchqueren dann das Bild (Zeilen 185–190);
- Zeile 199: Die Zahlen in [SVG] werden mit Dezimalpunkt geschrieben. [CultureInfo.InvariantCulture] erzwingt diese Schreibweise unabhängig von der Sprache des Servers: Im Französischen würde [ToString()] ein Komma verwenden (siehe Kapitel 5).
11.13.6. Auth/AttemptLimiterService.cs
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 144 145 146 147 148 | |
Im Vergleich zu Beispiel 27 schützt der Limiter zwei Vorgänge (die Anmeldung und das Anlegen eines Kontos); die Sperre bei der Anmeldung gilt für das Paar (IP-Adresse, Login), und die Schwellenwerte sind in [appsettings.json] konfigurierbar. Gehen wir diesen Code durch:
- Zeile 31: [IOptions<ProtectionOptions>] liefert den Abschnitt [Protection] der Datei [appsettings.json] (Ordner [Config]): die Anzahl der erlaubten fehlgeschlagenen Anmeldeversuche (standardmäßig 5), die Dauer der Sperre (15 Minuten) und die Anzahl der pro Stunde angelegten Konten (10);
- Zeilen 33–37: ein Zähler: die Anzahl der Versuche, der Beginn des Zählfensters und das Ende der Sperre ([DateTime.MinValue], das frühestmögliche Datum, wenn keine Sperre besteht). Dies ist eine verschachtelte, private Klasse: Sie existiert nur für diesen Service. Es ist eine Klasse, kein [record] und keine Struktur: Ein aus dem Wörterbuch gelesener Zähler wird an Ort und Stelle geändert;
- Zeilen 42–43: ein gewöhnliches [Dictionary], geschützt durch eine Sperre (siehe Beispiel 27). Ein [ConcurrentDictionary] würde nicht genügen: Das Zählen eines Versuchs umfasst das Lesen eines Zählers, seine Änderung und gegebenenfalls seinen Austausch, und diese gesamte Abfolge von Operationen muss ausgeführt werden, ohne dass eine andere Anfrage dazwischenfunkt. Jede öffentliche Methode führt ihre Aufgabe daher innerhalb eines [lock (syncLock)]-Blocks aus;
- Zeilen 45–47: die Schwellenwerte, einmalig gelesen. Der Parameter des primären Konstruktors kann zum Initialisieren der Felder verwendet werden;
- Zeilen 52–56: die verbleibende Sperrzeit für einen Anmeldeversuch: die längere der beiden möglichen Sperrzeiten, die des Paares (IP-Adresse, Login) und die der IP-Adresse allein;
- Zeilen 60–65: Ein fehlgeschlagener Versuch wird doppelt gezählt. Für das Paar (IP-Adresse, Login): Fünf fehlgeschlagene Versuche mit demselben Login sperren diesen Login, und zwar nur von dieser Adresse aus. Für die IP-Adresse allein mit einem fünfmal höheren Schwellenwert: Auch ein Bot, der sehr viele verschiedene Logins ausprobiert, wird gesperrt. In einem Klassenraum verbinden sich oft alle Computer über dieselbe IP-Adresse mit dem Internet: Ein Schüler, der ein falsches Passwort eingibt, soll seine Nachbarn nicht blockieren, daher die Sperre nach Paar;
- Zeilen 70–74: Eine erfolgreiche Anmeldung setzt den Zähler für genau diesen Login zurück (nicht den der IP-Adresse);
- Zeilen 80–84 und 89–93: Beim Anlegen eines Kontos werden nur erfolgreiche Versuche gezählt: höchstens zehn Konten pro Stunde von derselben IP-Adresse. Ist das Kontingent erreicht, wird die Adresse für eine Stunde gesperrt;
- Zeilen 100–107: die verbleibenden Minuten der Sperre, aufgerundet auf die nächste ganze Zahl ([Math.Ceiling]): Bei 20 verbleibenden Sekunden wird „1 Minute“ statt „0 Minuten“ angezeigt. Diese privaten Methoden erwerben die Sperre nicht: Sie werden immer von einer öffentlichen Methode aufgerufen, die sie bereits hält;
- Zeilen 111–125: das Zählen. Ein unbekannter Schlüssel oder einer, dessen Zählfenster abgelaufen ist, beginnt mit einem neuen Zähler. Wird der Schwellenwert erreicht, wird der Schlüssel gesperrt, und das Zählen beginnt am Ende der Sperre wieder bei null;
- Zeilen 130–140: das Aufräumen nicht mehr benötigter Zähler (weder gesperrt noch aktuell), das nur durchgeführt wird, wenn das Wörterbuch mehr als 1000 Einträge enthält. Wir durchlaufen eine Kopie der Einträge ([ToList()]): Ein [Dictionary] kann während seiner Durchlaufung nicht geändert werden;
- Zeilen 145–147: das Erzeugen der Wörterbuchschlüssel. Aus dem Login werden die Leerzeichen entfernt, und er wird in Kleinbuchstaben umgewandelt: [Admin] und [admin] teilen sich denselben Zähler; ein Bot kann die Sperre nicht durch Ändern der Groß- und Kleinschreibung umgehen.
11.13.7. Auth/RegistrationPassService.cs
Sie können über die Login-Seite ein Kundenkonto anlegen, sofern Sie das CAPTCHA gelöst haben. Das Registrierungsformular wird über nachfolgende Anfragen angezeigt und abgeschickt: Diese Anfragen müssen wissen, dass eine vorherige Anfrage das CAPTCHA erfolgreich gelöst hat. Dies ist die Aufgabe des Passes, der vom [RegistrationController] ausgestellt und geprüft wird (dokumentiert bei den Controllern):
- Zeile 29: der Name des Cookies, das den Pass trägt;
- Zeilen 31–35: Ein Pass ist fünfzehn Minuten lang gültig; ausstehende Pässe werden wie CAPTCHAs im Speicher gehalten, mit derselben zeitlichen Begrenzung;
- Zeilen 38–43: Ein Pass ist ein zufälliger Bezeichner, der zusammen mit seinem Ablaufdatum gespeichert wird; der Controller legt ihn in einem Cookie ab;
- Zeilen 47–48: Das Registrierungsformular wird nur mit einem gültigen Pass angezeigt – und akzeptiert. Die Überprüfung verbraucht den Pass nicht ([TryGetValue], nicht [TryRemove]): Der Benutzer kann das Formular mehrfach erneut absenden, wenn er sich bei der Eingabe geirrt hat;
- Zeilen 51–55: Das Anlegen eines Kontos verbraucht den Pass: Das Lösen eines CAPTCHAs berechtigt zu einem Konto und nicht zu mehr;
- Zeilen 60–65: Cookie-Optionen. [new()] erzeugt ein Objekt des von der Methode deklarierten Typs ([CookieOptions]). Die Option [Path = "/register"] beschränkt das Senden des Cookies auf URLs, die mit [/register] beginnen: Andere Anfragen tragen es nicht unnötig mit sich;
- Zeilen 68–75: der Aufräumvorgang, identisch mit dem des CAPTCHA.
11.13.8. Controllers/AuthController.cs
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 | |
Kommentieren wir diesen Code:
- Zeilen 31–34: Der Controller erhält die drei Services, die er benötigt. Keine Attribute [[Authorize]]: Seine Seiten sind ohne Anmeldung zugänglich;
- Zeile 37: Die Startseite hängt von der Rolle ab: „Mein Bereich“ für einen Patienten, der Terminkalender für die anderen;
- Zeilen 39–45: Die Wurzel der Site leitet auf die rollenspezifische Startseite oder auf die Login-Seite um. Die Authentifizierungs-Middleware läuft für alle Anfragen, ob geschützt oder nicht: Enthält das Cookie ein gültiges Token, ist [User] auch hier gefüllt. Das [NestJS]-Projekt dagegen musste das Token selbst prüfen (Methode [readToken]), da die Token-Prüfung auf diese Route nicht angewendet wird;
- Zeilen 50–59: Ein bereits angemeldeter Benutzer wird auf seine Startseite umgeleitet. Der optionale Parameter [login], der aus der URL stammt (siehe Beispiel 07), füllt das Feld nach dem Anlegen eines Kontos vor. [login[..n]] (Bereichsoperator) behält die ersten [n] Zeichen: Seine Länge wird auf 30 begrenzt, denn Daten aus der Anfrage werden nie ohne Vorsichtsmaßnahmen verwendet;
- Zeilen 65–70: die Felder des Login-Formulars (siehe Beispiel 11), einschließlich der CAPTCHA-ID, die über ein verstecktes Feld übermittelt wird, und der Eingabe des Benutzers. Alle sind als [string?] deklariert: Ein fehlendes Feld ergibt [null], und die Action entscheidet, was damit geschieht;
- Zeilen 72–74: Ein fehlender Login wird zu einer leeren Zeichenfolge; [password ??= ""] wirkt sich nur dann auf die leere Zeichenfolge aus, wenn [password] gleich [null] ist;
- Zeilen 77–80: 1. Ein gesperrtes Paar wird gar nicht erst verarbeitet: Weder das CAPTCHA noch das Passwort wird geprüft. Der Fehler ist ein Übersetzungsschlüssel mit einem Parameter: der Anzahl der Minuten, die zu warten sind;
- Zeilen 84–87: 2. das CAPTCHA. Ein falsches CAPTCHA zählt als Fehlschlag (siehe Beispiel 27);
- Zeilen 91–95: 3. Erst dann wird das Passwort geprüft. Ein leerer Benutzername oder ein leeres Passwort wird der rechenaufwendigen [bcrypt]-Berechnung nicht unterzogen. Unbekannter Benutzername oder falsches Passwort: dieselbe bewusst vage Meldung (siehe Beispiel 25) und ein weiterer Fehlschlag;
- Zeilen 98–100: Erfolg: Zähler auf null zurückgesetzt, Token im Cookie gespeichert, Umleitung auf die Startseite der Rolle;
- Zeilen 105–109: Abmelden per POST (siehe Beispiel 25);
- Zeile 115: die IP-Adresse des Clients, bereitgestellt von der Netzwerkverbindung ([RemoteIpAddress], die [null] sein kann, daher [?.] und [??]). Die Methode ist öffentlich und statisch: [RegistrationController] und [PatientAreaController] verwenden sie ebenfalls für den Limiter. Hinter einem zwischengeschalteten Server (einem Reverse-Proxy wie [nginx]) wäre diese Adresse die des Proxys: Der Kommentar nennt die in diesem Fall zu aktivierende Middleware;
- Zeilen 118–125: die Login-Seite, stets mit einem neuen CAPTCHA: Jedes Bild wird nur einmal verwendet. Ihr Modell [LoginModel] (Ordner [Models]) enthält den Seitentitel (einen Übersetzungsschlüssel), den eingegebenen Benutzernamen (niemals das Passwort), das CAPTCHA und etwaige Fehlermeldungen samt Übersetzungsschlüssel und Parametern. [error] und [errorParams] sind optionale Parameter: Sie haben den Standardwert [null] , wenn der Aufruf sie nicht angibt.
11.14. Die Web-Schicht: gemeinsame Services
Bevor wir zu den Controllern und Views kommen, hier das, was ihnen gemeinsam ist: die Übersetzung, die Elternklasse der Views, Flash-Meldungen, der Exception-Filter, der Cache für die Listen der Ärzte und Kunden, die Aufbereitung von Formularen für die erneute Anzeige und einige Hilfsfunktionen. Alle diese Dateien liegen im Ordner [Web]. Er vereint die meisten Techniken der Beispiele 16 bis 24.
11.14.1. Web/Translator.cs
Dies ist der Übersetzungsservice aus Beispiel 22, in [Program.cs] als Singleton registriert: Die Wörterbücher [i18n/fr.json] und [i18n/en.json] sind dieselben Dateien wie in der Version [NestJS] und werden nur einmal beim Start gelesen. Es gibt nur einen Unterschied:
- Zeilen 65–67: Ein im französischen Wörterbuch fehlender Schlüssel wird im englischen Wörterbuch nachgeschlagen ([DefaultLanguage]); fehlt er überall, wird der Schlüssel selbst angezeigt. Die beiden [??]-Operatoren werden verkettet: Der erste Wert, der nicht [null] ist, wird genommen.
11.14.2. Web/ViewPage.cs
Gehen wir diesen Code durch:
- Zeile 25: die Elternklasse aller Views, festgelegt durch die Direktive [@inherits] in [Views/_ViewImports.cshtml], wie in Beispiel 22. Sie erfüllt denselben Zweck wie [res.locals] in der Version [NestJS]: Sie stellt jeder View bereit, was alle Seiten benötigen;
- Zeilen 29–30: der Übersetzungsservice, der in die Eigenschaft injiziert wird (siehe Beispiel 22);
- Zeilen 39–40: die Methode [T] aus Beispiel 22: [@T("KEY", ("name", value))]. Der ausgegebene Text wird von [Razor] maskiert: Ein von einem Benutzer eingegebener Name kann kein HTML in die Seite einschleusen;
- Zeile 43: eine zweite Version von [T], die direkt ein Wörterbuch akzeptiert: In dieser Form werden die Parameter einer Flash-Meldung oder einer [BusinessException] übergeben. Zwei Methoden mit demselben Namen, die sich in ihren Parametern unterscheiden, sind überladene Methoden: Der Compiler wählt anhand der Argumente die richtige aus;
- Zeile 45: die aktuelle Sprache ([fr] oder [en]) für das Attribut [lang] der Seite und für FR / EN;
- Zeile 47: der angemeldete Benutzer für die Navigationsleiste oder [null] , wenn es keinen gibt. [Context.User] ist der Benutzer der Anfrage, von der Authentifizierungs-Middleware aus dem JWT-Token rekonstruiert (siehe Kapitel 8); die Methode [CurrentUser()] (Datei [Auth/ConnectedUser.cs]) extrahiert daraus das Konto. In der Version [NestJS] war ein Interceptor erforderlich, um [req.user] nach den Guards in [res.locals] zu kopieren; hier wird die Eigenschaft berechnet, wenn die View sie liest, also lange nach der Authentifizierung;
- Zeile 49: die Flash-Meldung der Anfrage (siehe [Web/Flash.cs], unten);
- Zeilen 51–54: der Pfad der angeforderten URL und die Methode, die [active] zurückgibt, wenn die aktuelle Seite unterhalb eines bestimmten Pfades liegt: So hebt die Navigationsleiste den aktuellen Menüpunkt hervor, zum Beispiel [@Active("/my-")] (siehe Beispiel 16). [StringComparison.Ordinal] vergleicht Zeichen für Zeichen, unabhängig von der Sprache;
- Zeilen 60–70: der angemeldete Benutzer, wie ihn die Views sehen: Login, Name, Rolle und zwei boolesche Werte, [IsAdmin] und [IsPatient], die den Views Rollenvergleiche ersparen. Die statische Methode [Of] erzeugt dieses Objekt aus dem angemeldeten Konto oder gibt [null] zurück; der Operator [? :] wählt zwischen beiden. Die Argumente [IsAdmin:] und [IsPatient:] sind benannt: Der Parametername steht vor dem Wert, was den Aufruf lesbarer macht.
11.14.3. Web/Flash.cs
Kommentieren wir diesen Code:
- Zeilen 23–26: die beiden Meldungsarten: eine Erfolgsmeldung, die oben auf der Seite angezeigt wird (Partial View [_Flash.cshtml]), und eine Fehlermeldung, die unten angezeigt wird (Partial View [_Errors.cshtml]);
- Zeile 30: Eine Flash-Meldung besteht aus einem Übersetzungsschlüssel und seinen Parametern, nicht aus vorab übersetztem Text; sie wird auf der nächsten Seite in deren Sprache übersetzt;
- Zeile 32: eine statische Klasse, die nur Funktionen enthält (siehe [Web/Utils.cs]). [TempData] (siehe Beispiel 20) erledigt den Großteil der Arbeit: Es speichert den Wert in einem verschlüsselten Cookie bis zur nächsten Anfrage und löscht ihn, sobald er gelesen wurde. In der [NestJS]-Version wurde dieses kurzlebige Cookie von Hand programmiert;
- Zeilen 43–51: setzt eine Meldung. [TempData] kann nur einfache Werte speichern (Text, Zahlen): Die Meldung wird als JSON-Text gespeichert ([JsonSerializer.Serialize]). Die Methode erhält den [HttpContext] und nicht die Eigenschaft [TempData] eines Controllers: Sie kann daher von außerhalb von MVC aufgerufen werden, zum Beispiel von der JWT-Authentifizierung, wenn eine Sitzung abgelaufen ist (siehe [Auth/JwtAuthentication.cs]). Außerhalb von MVC würde niemand [TempData] am Ende der Anfrage speichern: [Save()] schreibt das Cookie sofort;
- Zeilen 60–79: liest die Meldung der Anfrage. Das Lesen von [TempData] markiert sie als verbraucht; die Seite fordert sie jedoch zweimal an (oben für einen Erfolg, unten für einen Fehler). Der erste Aufruf speichert das Ergebnis daher in [HttpContext.Items], dem Wörterbuch im Anfragebereich (siehe Kapitel 6), aus dem der zweite Aufruf es abruft (Zeile 62);
- Zeilen 71–73: [Deserialize] rekonstruiert das Objekt [FlashMessage] aus JSON. Ein unlesbarer Text darf die Seite nicht scheitern lassen: Die Ausnahme wird abgefangen und die Meldung ignoriert;
- Zeilen 82–83: das [TempData] der Anfrage, bezogen vom Service [ITempDataDictionaryFactory]. [RequestServices] bietet aus einer statischen Klasse, die keine Services über ihren Konstruktor erhalten kann, Zugriff auf Dependency Injection.
11.14.4. Web/HtmlExceptionFilter.cs
Kommentieren wir diesen Code:
- Zeile 25: Ein Exception-Filter, wie in Beispiel 24, als globaler Filter in [Program.cs] hinzugefügt. In der Version [NestJS] wandelte ein einziger Filter alle Fehler in HTML-Seiten um. Hier teilen sich zwei Middleware-Komponenten des Frameworks die Arbeit, konfiguriert in [Program.cs]: [UseStatusCodePagesWithReExecute] ersetzt Antworten 400, 403 und 404 ohne Inhalt durch die entsprechende Fehlerseite (siehe Beispiel 24), und [UseExceptionHandler("/error/500")] fängt alle übrigen Ausnahmen ab: Der Fehler wird samt Aufrufstapel im Serverprotokoll festgehalten, der Benutzer sieht jedoch nur die 500-Fehlerseite, da diese Details einem Angreifer helfen könnten;
- Zeilen 29–34: Der Filter behandelt nur ein Szenario: Das Konto des angemeldeten Benutzers wurde seit der Anmeldung gelöscht, obwohl sein Token noch gültig ist (siehe [Web/Utils.cs] weiter unten). Das Token-Cookie wird gelöscht, eine Flash-Meldung „Sitzung abgelaufen“ wird angezeigt, und der Benutzer wird zur Anmeldeseite umgeleitet. Die übrigen Ausnahmen werden nicht als behandelt markiert: Sie gelangen weiter zu [UseExceptionHandler].
11.14.5. Web/ApplicationModel.cs
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 144 145 146 147 148 149 150 151 152 153 | |
Listen von Ärzten und Clients werden auf fast jeder Seite angezeigt (Dropdown-Listen des Terminkalenders, Verwaltungsseiten). Statt sie bei jeder Anfrage aus der Datenbank abzurufen, werden sie im Speicher gehalten: Es handelt sich um Daten mit Anwendungsbereich (siehe Kapitel 6). In der Version mit [NestJS] übernahm ein einzelner Service diese Rolle, der wie alle [NestJS]-Services ein Singleton war. In [ASP.NET Core] ist das nicht möglich: Die Geschäftsschicht verwendet [DbContext], der nur für die Dauer einer Anfrage existiert ([Scoped]-Service; siehe Kapitel 9), und ein Singleton kann keinen [Scoped]-Service entgegennehmen. Wir trennen daher die beiden Rollen in zwei Klassen.
Kommentieren wir diesen Code:
- Zeile 39: der Cache selbst, als Singleton registriert ([AddSingleton<ListCache>()] in [Program.cs]). Er enthält nur die beiden Listen;
- Zeilen 41–42: [ASP.NET Core] verarbeitet Anfragen parallel auf mehreren Threads ([threads]), während [Node.js] nur einen hat. Eine gemeinsam genutzte Liste darf daher niemals verändert werden, während eine andere Anfrage sie durchläuft. Die gewählte Regel ist einfach: Wir verändern nie eine Liste, sondern ersetzen sie durch eine neue. Das Ersetzen einer Referenz erfolgt in einer einzigen Operation, und das Schlüsselwort [volatile] stellt sicher, dass alle Threads die neue Liste sofort sehen. [IReadOnlyList] erlaubt nur das Lesen: Der Compiler verbietet das Hinzufügen oder Entfernen eines Elements;
- Zeile 60: die Fassade, registriert als [Scoped]-Service ([AddScoped<ApplicationModel>()]). Sie erhält die Geschäftsschicht der aktuellen Anfrage und den gemeinsamen Cache. Sie implementiert dieselbe Schnittstelle [IBusiness] wie die Geschäftsschicht: Für die Controller ist sie die Geschäftsschicht, und sie ist die einzige, die sie erhalten;
- Zeilen 65–68: das initiale Laden der beiden Listen. Es wird einmal von [Program.cs] aufgerufen, bevor der Server startet. Ein [Scoped]-Service existiert nur innerhalb eines Gültigkeitsbereichs: [Program.cs] erstellt zu diesem Zweck einen ([CreateScope]). Ist die Datenbank nicht erreichbar, beendet die Ausnahme die Anwendung mit einer eindeutigen Meldung, was besser ist, als einen Server mit leeren Listen zu starten;
- Zeilen 71–73: Neuladen einer Liste: Die gesamte Liste wird aus der Datenbank gelesen und ersetzt die im Cache befindliche;
- Zeilen 77–79: Die Listen werden aus dem Speicher geliefert. Die Schnittstelle [IBusiness] deklariert eine asynchrone Methode: [Task.FromResult] erstellt eine bereits abgeschlossene Task, die das Ergebnis enthält. [ToList()] liefert eine Kopie der Liste: Der Aufrufer kann sie ändern, ohne den Cache zu beeinflussen;
- Zeile 83: der einem Konto zugeordnete Arzt, aus dem Cache abgerufen: Ein angemeldeter Arzt sieht sofort seinen eigenen Terminkalender;
- Zeilen 87–110: Die übrigen Anfragen werden unverändert an die Geschäftsschicht weitergeleitet;
- Zeile 104: Ein einem Konto zugeordneter Client wird absichtlich nicht im Cache gesucht; ein Patient, der soeben sein Konto geändert oder gelöscht hat, muss so angezeigt werden, wie er in der Datenbank steht;
- Zeilen 114–151: Auf jede Schreiboperation, die Ärzte oder Clients betrifft, folgt eine Aktualisierung der betreffenden Liste. Da dieser Service der einzige Zugangspunkt der Controller zur Geschäftsschicht ist, wird die Regel „Schreiben = Cache aktualisieren“ nur hier umgesetzt, und der Cache kann nicht veralten. Lehnt die Geschäftsschicht die Operation ab ([BusinessException]), beendet die Ausnahme die Methode, bevor der Cache neu geladen wird, da dieser Schritt dann nicht mehr nötig ist.
11.14.6. Web/Validation.cs
Kommentieren wir diesen Code:
- Zeilen 20–31: Wandelt [ModelState] (siehe Beispiele 07 und 19) in ein einfaches Wörterbuch „Feld → Meldungsschlüssel“ um. Nur die erste Meldung jedes Feldes wird beibehalten: Unter dem Feld wird eine einzelne Meldung angezeigt. Das Wörterbuch ignoriert die Groß- und Kleinschreibung (Zeile 22): [ModelState] benennt die Felder nach den Eigenschaften ([LastName], [Login]), während die Views sie nach den HTML-Feldern ([lastName], [login]) anfordern;
- Zeilen 27–28: Vorsichtshalber erhält ein Fehler ohne Meldung (etwa einer, der durch eine Ausnahme verursacht wurde) die generische Meldung [ERRORS.INVALID_FORM];
- Zeilen 38–42: Bestimmte Fehler der Geschäftsschicht betreffen bestimmte Felder: ein bereits vergebener Benutzername oder ein Arzt oder Client mit demselben Namen. Diese Felder werden rot hervorgehoben, die Meldung wird am Seitenende angezeigt. Die Syntax [["key"] = value] füllt das Wörterbuch bereits bei seiner Erstellung;
- Zeilen 53–64: bereitet ein Formular-Template für die Anzeige oder erneute Anzeige vor: die Meldungen unter den Feldern ([Errors]), die rot zu umrahmenden Felder ([InvalidFields]: diejenigen mit einer Meldung sowie die [otherFields]-Felder, Zeile 61), die Meldung am Seitenende und ihre Parameter. Fehlt eine ausdrückliche Meldung, führen Feldfehler zur Meldung „Das Formular enthält Fehler“ (Zeile 62). Die Methode ist generisch: Die Einschränkung [where T : FormView] (Zeile 58) akzeptiert jedes Modell, das von [FormView] abgeleitet ist (siehe [Models/ViewModels.cs]), und sie gibt das Modell mit seinem exakten Typ zurück, bereit zur Übergabe an [View]. Die Parameter haben Standardwerte ([= null]): Der Aufrufer gibt nur die an, die er benötigt.
11.14.7. Web/Utils.cs
Gehen wir diesen Code durch:
- Zeile 24: der Name eines Arztes oder eines Clients: „Mme Alice DURAND“. Der Parameter hat den Typ [Person], die Elternklasse der Entitäten [Doctor] und [Client]: Dieselbe Funktion wird für beide verwendet;
- Zeile 30: das Datumsformat in den URL-Entitäten und im [<input type="date">]-Feld;
- Zeilen 34–35: wahr, wenn der Text ein existierendes Datum im Format [yyyy-MM-dd] ist; [2026-02-30] wird abgelehnt (siehe Beispiel 12). Das Ergebnis wird im Parameter [out day] zurückgegeben. [CultureInfo.InvariantCulture] macht die Analyse unabhängig von der Sprache der Anfrage;
- Zeile 37: die Umkehroperation: ein Datum in den Text [yyyy-MM-dd];
- Zeilen 40–42: eine Uhrzeit im Format [8:05] (das Format [00] verlangt zwei Ziffern für die Minuten) und die Zeit eines Zeitfensters: [8:00 - 8:20];
- Zeilen 47–48: ein ausgeschriebener Tag gemäß der Sprachumgebung der Anfrage, wie sie von der Lokalisierungs-Middleware bestimmt wird (siehe Beispiel 22): „mercredi 23 septembre 2026“ oder „Wednesday 23 September 2026“;
- Zeilen 54–55: ein vom Browser gesendeter Bezeichner (in der URL oder in einem Formularfeld): eine streng positive ganze Zahl oder [null]. [NumberStyles.None] akzeptiert nur Ziffern: keine Vorzeichen, Leerzeichen oder Tausendertrennzeichen. Der Controller muss lediglich auf [null] prüfen;
- Zeilen 70–73: der dem angemeldeten Benutzer zugeordnete Patient (Entität [Client]). Das JWT-Token enthält nur die Konto-ID; wir suchen den zu diesem Konto gehörenden Client. Existiert er nicht mehr, wurde das Konto seit der Anmeldung des Benutzers gelöscht: [InvalidSessionException] wird vom oben beschriebenen Filter [HtmlExceptionFilter] verarbeitet, der zur Anmeldeseite umleitet. [?? throw] löst eine Ausnahme aus, wenn der Wert auf der linken Seite [null] ist (siehe Kapitel 9).
11.15. Formular- und View-Templates
Zwei Arten von Klassen transportieren Daten zwischen Browser, Controllern und Views: Formulare, die vom Model Binding anhand dessen befüllt werden, was der Browser sendet, und View-Modelle, die von den Controllern für die Views vorbereitet werden. Erstere entsprechen den DTO-Objekten in der Version mit [NestJS], letztere den an [res.render] übergebenen Objekten.
11.15.1. Models/Forms.cs
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 144 145 146 147 148 149 150 151 152 153 154 155 156 157 158 159 160 161 162 163 164 | |
Besprechen wir diesen Code:
- Zeile 43: mögliche Anreden;
- Zeile 46: das Format eines Benutzernamens, beschrieben durch einen regulären Ausdruck: 1 bis 30 Zeichen, bestehend aus Kleinbuchstaben, Ziffern, Punkt, Bindestrich und Unterstrich;
- Zeile 49: die Mindestlänge eines von einem Patienten gewählten Passworts. Dies ist eine Konstante ([const]), daher kann sie als Argument eines Attributs verwendet werden, etwa von [[MinLength(InputRules.PasswordMin)]] weiter unten;
- Zeile 52: Bereinigung einer Eingabe: Leerzeichen am Anfang und Ende werden entfernt, und ein Feld, das nur aus Leerzeichen besteht, wird zu [null], ist also ungültig;
- Zeilen 59–62: ein von uns geschriebenes Validierungsattribut: Der Wert muss in einer Liste vorkommen. Dazu genügt es, es von [ValidationAttribute] abzuleiten und [IsValid] neu zu definieren. [null] wird akzeptiert: Ein fehlendes Feld abzulehnen ist die Aufgabe von [[Required]]. Wir verwenden es unter dem Namen [[OneOf]]: Per Konvention kann das Suffix [Attribute] weggelassen werden;
- Zeile 66: die Identitätsfelder, die allen drei Formularen gemeinsam sind. Alle Eigenschaften haben den Typ [string?]: Ein Feld kann in den vom Browser gesendeten Daten immer fehlen, und [[Required]] verlangt es. Fehlermeldungen sind Übersetzungsschlüssel (siehe Beispiel 22);
- Zeilen 68–70: die Anrede, die erforderlich ist und aus der Liste ausgewählt wird. Die Werte werden in [[OneOf(...)]] wiederholt: Das Argument eines Attributs muss zur Kompilierzeit bekannt sein, was beim Array [InputRules.Titles] nicht der Fall ist (ein [static readonly]-Feld, das zur Laufzeit erstellt wird);
- Zeilen 73–80 und Zeilen 83–90: Vor- und Nachname, die erforderlich sind und bis zu 20 Zeichen lang sein dürfen (die Breite der SQL-Spalten). Diese Eigenschaften haben einen Rumpf: Ihr Wert wird in einem privaten Feld gespeichert, und [set] bereinigt ihn beim Durchlaufen. Da das Model Binding die Eigenschaften vor der Validierung setzt, wird der bereinigte Wert validiert. Dies entspricht dem [@Transform] in der Version mit [NestJS]; [ASP.NET Core MVC] wandelt ein leeres Feld bereits automatisch in [null] um;
- Zeile 95: das ADMIN-Formular zum Hinzufügen oder Bearbeiten eines Arztes oder eines Clients. Die Klasse erbt die Identitätsfelder und deren Validierungsattribute;
- Zeilen 97–104: der Login, der hier optional ist, aber im richtigen Format vorliegen muss, falls vorhanden (Zeile 100); er wird bereinigt und in Kleinbuchstaben umgewandelt. [?.] ruft [ToLowerInvariant] nur auf, wenn der Wert nicht [null] ist;
- Zeilen 108–109: das Passwort, ebenfalls optional, mit höchstens 72 Zeichen: Der Algorithmus [bcrypt], der es verschlüsselt, ignoriert alle darauf folgenden Zeichen. Ein Passwort wird nicht bereinigt: Leerzeichen gehören zum Passwort;
- Zeile 114: die Version des Datensatzes in einem versteckten Feld des Aktualisierungsformulars (optimistische Sperre; siehe Beispiel 28). Ein fehlendes oder leeres Feld ergibt [null]; Text, der keine Zahl ist, erzeugt einen Bindungsfehler, dessen Meldung in [Program.cs] konfiguriert wird (siehe Beispiel 19);
- Zeile 118: Ein Patient erstellt ein Konto: Benutzername, Passwort (6 bis 72 Zeichen, Zeile 131) und Bestätigung (Zeilen 135–136) sind erforderlich. Die Prüfung, ob das Passwort mit seiner Bestätigung übereinstimmt, betrifft zwei Felder: Sie wird vom Validator vorgenommen ([Controllers/RegistrationController.cs]);
- Zeile 140: Ein Patient ändert sein Konto. Das neue Passwort ist optional (Zeile 153): Bleibt es leer, ändert sich das Passwort nicht; seine Bestätigung (Zeile 157) ist daher hier nicht erforderlich. Das aktuelle Passwort ist hingegen für jede Änderung erforderlich (Zeilen 160–161), und die Version des Datensatzes wird in einem versteckten Feld gespeichert (Zeile 163).
11.15.2. Models/ViewModels.cs
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 144 145 146 147 148 149 150 151 152 153 154 155 156 157 158 159 160 161 162 163 164 165 166 167 | |
Die View-Templates folgen der bereits bei [Handlebars] angewandten Regel: keine Logik in den Views. Die Controller bereiten bereits formatierte Daten („Mme Marie PELISSIER“, „8:00 – 8:20“) vor, die schon nach der Rolle des Benutzers gefiltert sind; die Views setzen diese Daten lediglich in das HTML ein. Jede View deklariert den Typ ihres Templates ([@model ScheduleModel], siehe Beispiel 13): Der Compiler prüft jedes [@Model.Xxx], und ein Tippfehler führt zu einem Kompilierfehler.
Kommentieren wir diesen Code:
- Zeilen 22–31: was allen Seiten gemeinsam ist, wie es das Template [_Layout.cshtml] liest: der Übersetzungsschlüssel für den Seitentitel (Zeile 25) und die Fehlermeldung der Seite, die unten zusammen mit ihren Parametern angezeigt wird. Die Klasse ist abstrakt: Jede Seite hat ihr eigenes Template, das von ihr abgeleitet ist;
- Zeile 35: eine Option einer Dropdown-Liste (ein Arzt, ein Patient), bereits als ausgewählt oder nicht ausgewählt markiert (siehe Beispiel 18);
- Zeilen 38–41: die Anmeldeseite: der bereits eingegebene Benutzername und das anzuzeigende CAPTCHA. Das Schlüsselwort [required] verlangt, dass die Person, die das Objekt erstellt, der Eigenschaft einen Wert zuweist; andernfalls entsteht ein Kompilierfehler;
- Zeilen 45–54: ein Eintrag im Terminkalender, also ein Zeitfenster. Der Controller hat bereits alles bestimmt: ob der Name des Patienten angezeigt wird (ein Patient kann die Namen anderer nicht sehen), ob die Schaltfläche „Buchen“ angezeigt wird und ob die Schaltfläche „Stornieren“ angezeigt wird ([AppointmentId] ist gesetzt). Den Eigenschaften [init] kann nur bei der Erstellung des Objekts ein Wert zugewiesen werden;
- Zeile 57: Der Terminkalender eines Arztes für einen einzelnen Tag: der Name des Arztes, der ausgeschriebene Tag und die Zeilen;
- Zeilen 59–66: das Terminfenster: die Liste der Patienten für ADMIN und die Ärzte oder nur der Name des angemeldeten Patienten;
- Zeilen 69–79: die Seite des Terminkalenders: die Liste der Ärzte, der ausgewählte Arzt und Tag, der Terminkalender ([null] solange kein Arzt ausgewählt ist), das Buchungsfenster (falls vorhanden), die URL des Terminkalenders ohne dieses Fenster (Zeile 76) und die Meldung, die einem Patienten erklärt, warum er keinen Termin buchen kann;
- Zeilen 85–91: die in den Feldern eines Formulars „Person“ angezeigten Werte, niemals das Passwort: Ein Passwort wird nicht an den Browser zurückgesendet;
- Zeile 95: die Elternklasse der Templates der drei Formulare „Person“, diejenige, die von [Validation.Prepare] verlangt wird: die Feldwerte, die Meldungen unter den Feldern (Zeile 100) und die rot hervorzuhebenden Felder (Zeile 104). Ein [HashSet] ist eine Menge: Jedes Element kommt nur einmal vor, und der Mitgliedschaftstest ist schnell;
- Zeilen 106–108: zwei Methoden für Views: die Meldung eines Feldes (oder [null]) und die [Bootstrap]-Klasse [is-invalid], die ein Feld rot umrahmt. Die Views heißen zum Beispiel [@Model.InvalidClass("login")];
- Zeilen 110–111: die Optionen der Anredeliste, wobei die ausgewählte Option markiert ist (siehe Beispiel 18). Jede Option ist ein Tupel [(Value, Selected)];
- Zeilen 114–118: das ADMIN-Formular, das zum Hinzufügen und Ändern von Einträgen dient (siehe Beispiel 28): der Modus, die URL zum Absenden des Formulars und die URL der Liste für die Zurück-Schaltfläche;
- Zeilen 121–128: die Formulare für Registrierung und Kontoverwaltung; sie übergeben der View die Mindestlänge des Passworts, die als Parameter [{min}] für die Fehlermeldung des Feldes und, bei der Registrierung, für den Hilfetext verwendet wird;
- Zeilen 134–142: Die Verwaltungsseiten für Ärzte und Clients sind dieselben Views; nur ihre Texte unterscheiden sich. Dieser [record] enthält die für jede Art von Person spezifischen Übersetzungsschlüssel;
- Zeilen 144–150: eine Zeile in der Liste der Ärzte oder Clients mit den Adressen ihrer Schaltflächen „Bearbeiten“ und „Löschen“ sowie das Template der Listenseite;
- Zeilen 154–159: der Patientenbereich: sein Name und seine bevorstehenden Termine, jeweils mit einem Link zum Tageskalender;
- Zeilen 163–166: die Fehlerseite: der HTTP-Code und der Meldungsschlüssel, der standardmäßig der eines Serverfehlers ist.
11.16. Die Web-Schicht: die Controller
Controller sind der sichtbare Teil der Web-Schicht: Jeder empfängt die Anfragen einer Gruppe von Seiten, liest deren Parameter, befragt die Geschäftsschicht (stets über den Service [ApplicationModel]), wählt dann eine View aus und übergibt ihr ein typisiertes Modell oder leitet die Anfrage um. Alle POST-Formulare folgen dem Muster Post/Redirect/Get (siehe Beispiel 20); alle Meldungen sind Übersetzungsschlüssel, die von der View übersetzt werden. Der Anmeldecontroller, [AuthController], wurde bei der Authentifizierung besprochen.
11.16.1. Controllers/LanguageController.cs
Dies ist, bis auf eine Zeile, der Controller aus Beispiel 22: dieselbe Route [/language/{language}], dasselbe Cookie der Lokalisierungs-Middleware, dieselbe Rückkehr zur ursprünglichen Seite über den Header [Referer]. Zwei Klarstellungen:
- Zeile 34: Die Option [Path = "/"] macht das Cookie für alle Adressen der Website gültig, unabhängig von der Seite, von der aus die Sprache gewechselt wurde;
- Zeile 49: Ist die ursprüngliche Seite selbst eine Seite [/language/...], wird der Benutzer zur Wurzel der Website umgeleitet statt zurück auf diese Seite, was den Browser in eine Schleife geraten ließe.
11.16.2. Controllers/ScheduleController.cs
Die Hauptseite der Anwendung und der funktionsreichste Controller. Gehen wir ihn Abschnitt für Abschnitt durch.
11.16.2.1. Die URL-Dateien der Seite
- Zeilen 7–12: die Routen der Seite. Beachten Sie, dass das Buchungsfenster nicht von [JavaScript] geöffnet wird: Es ist ein URL-Parameter ([book=7]), der den Server anweist, die Seite mit geöffnetem Fenster darzustellen. Die Schaltfläche „Buchen“ ist daher einfach ein Link. Die gesamte Seite wird durch ihre URL beschrieben: Sie können sie neu laden, als Lesezeichen speichern oder die Schaltfläche „Zurück“ des Browsers verwenden;
- Zeilen 18–28: was jede Rolle sieht und tun kann. Diese Tabelle ist die „Spezifikation“ der Seite: Der Rest des Controllers setzt sie um;
- Zeilen 30–33: die Datenschutzregel, auf die wir noch zurückkommen: Die Namen anderer Patienten werden nicht von der View ausgeblendet; sie werden nie an den Browser gesendet;
- Zeilen 55–57: [[Authorize]] an der Klasse: Alle Aktionen erfordern einen angemeldeten Benutzer, unabhängig von seiner Rolle (siehe Beispiel 25). [[Route("schedule")]] ist das Präfix aller Routen des Controllers (siehe Beispiel 02). Der Controller erhält den Service [ApplicationModel] per Injektion (siehe Beispiel 06) über seinen primären Konstruktor: Die in Klammern hinter dem Klassennamen geschriebenen Parameter sind in allen seinen Methoden zugänglich;
- Zeilen 60–63: was der Controller über den angemeldeten Benutzer weiß, einmal pro Anfrage berechnet (siehe [RightsAsync] weiter unten). Ein privater [record], innerhalb der Klasse deklariert: Er wird nur von dieser Klasse verwendet. [Manager] ist wahr für einen ADMIN oder einen DOCTOR; [Patient] wird nur für einen Client (Rolle USER) befüllt.
11.16.2.2. GET /schedule
- Zeilen 6–7: die Route [GET /schedule] (Präfix des Controllers, gefolgt von einer leeren Zeichenfolge). Die Aktion hat keine Parameter: Sie liest die URL automatisch als [Request.Query] (siehe Beispiel 05). Das Model Binding würde einen Parameter [int? doctorId] in [null] umwandeln, egal ob er fehlt oder leer ist; diese beiden Fälle müssen jedoch unterschieden werden (siehe unten);
- Zeilen 10–11: der angemeldete Benutzer und seine Berechtigungen. [CurrentUser()] ist eine Erweiterungsmethode (siehe Beispiel 06), definiert in [Auth/ConnectedUser.cs]: Sie liest die Claims des Tokens und wandelt sie in ein typisiertes Objekt um. [!] teilt dem Compiler mit, dass das Ergebnis nicht [null] ist: Das ist sicher, da [[Authorize]] nicht authentifizierte Anfragen herausgefiltert hat;
- Zeilen 14–26: der angeforderte Tag, falls gültig; andernfalls heute. [TryGetValue] liefert [false] , wenn der Parameter [day] fehlt: In diesem Fall wird der heutige Tag ohne Meldung geliefert. Ist er vorhanden, aber ungültig ([day=2026-02-30]), wird eine Fehlermeldung erzeugt. Reservierungen sind erst ab heute möglich ([dayBookable]);
- Zeilen 29–32: der angeforderte Arzt. [Input.PositiveInteger] (Ordner [Web]) liefert eine streng positive ganze Zahl oder [null] , wenn der Wert fehlt, leer oder ungültig ist. Fehlt der Parameter [doctorId] in der URL, sieht ein angemeldeter Arzt seinen eigenen Terminkalender: Das ist seine Startseite. Ist er leer ([doctorId=], die Option „-- Arzt auswählen --“ der Liste), wird kein Terminkalender angezeigt;
- Zeilen 35–37: die Optionen der Dropdown-Liste der Ärzte, aus dem Cache von [ApplicationModel] gelesen; die Option des angeforderten Arztes wird ausgewählt (siehe die Funktion [Option] am Ende der Datei und Beispiel 18);
- Zeilen 40–46: Der Terminkalender wird nur berechnet, wenn ein Arzt ausgewählt und das Datum gültig ist. [doctorId is int id] prüft, dass der Wert (vom Typ [int?]) nicht [null] ist, und speichert ihn in einer neuen Variablen [id] vom Typ [int]. Eine unbekannte Arzt-ID löst eine Meldung aus, keine Fehlerseite;
- Zeilen 50–56: Der von der Geschäftsschicht berechnete Terminkalender (ein [DoctorDaySchedule]-Objekt aus dem Ordner [Domain]) wird in Array-Elemente umgewandelt, eines pro Zeitfenster. [var (slot, appointment) = ...] zerlegt ein Wertepaar in zwei Variablen. [mine] bestimmt, ob der Termin dem angemeldeten Patienten gehört;
- Zeilen 58–59: Die View erhält nur bereits formatierte Daten ([8:00 - 8:20]); sie muss nichts mehr berechnen;
- Zeile 63: die Datenschutzkontrolle der Anwendung. Der Name des Patienten wird nur für einen Administrator oder für den Patienten, dem der Termin gehört, in das Modell aufgenommen. Für alle anderen enthält das Modell [null], und die View zeigt „Gebucht“ an. Der Name wird nicht einfach von der View ausgeblendet: Er wird nie an den Browser gesendet, und „Seitenquelltext anzeigen“ würde ihn nicht preisgeben;
- Zeilen 65–67: was die View anzeigen muss, wie vom Controller bestimmt: die Schaltfläche „Buchen“ (freies Zeitfenster, Datum nicht in der Vergangenheit und Benutzer zur Reservierung berechtigt), ihr Link (die URL der Seite mit [book]) und die Schaltfläche „Stornieren“ ([AppointmentId] wird nur für einen Administrator gesetzt). Die View trifft keine Entscheidungen: Sie befolgt diese Anweisungen;
- Zeile 70: der vollständige Terminkalender: der Arzt, der Tag, die Zeilen.
11.16.2.3. Das Terminfenster und das View-Template
- Zeilen 3–5: das Zeitfenster, für das die URL eine Reservierung anfordert ([book=7]). Es muss im angezeigten Terminkalender vorkommen und von diesem Benutzer buchbar sein: Eine manuell erstellte URL (ein vergangenes Zeitfenster, ein bereits gebuchtes Zeitfenster oder ein Zeitfenster eines anderen Arztes) öffnet das Fenster nicht. [schedule?.Rows] ergibt [null], wenn [schedule] [null] ist (Operator [?.]);
- Zeilen 6–15: das Template des Fensters. Ein Administrator wählt einen Patienten aus einer Liste aus (alle Clients, aus dem Cache gelesen); ein Patient reserviert für sich selbst: Das Fenster zeigt einfach seinen Namen an. [[]] ist eine leere Liste;
- Zeilen 19–29: das Template der Seite. Ihre Klassen ([ScheduleModel], [ScheduleView], [ScheduleRowView], [BookingView], [OptionView]) sind in [Models/ViewModels.cs] definiert; [PageTitle] und [Error] sind von ihrer gemeinsamen Elternklasse [ViewModel] abgeleitet. [PageTitle] ist wie alle Texte ein Übersetzungsschlüssel;
- Zeile 27: die Adresse des angezeigten Terminkalenders ohne das Buchungsfenster – dies ist die Adresse der Schaltfläche, die das Fenster schließt;
- Zeile 28: eine Informationsmeldung für Patienten, die bereits einen bevorstehenden Termin haben: Sie erklärt, warum sie keine Schaltfläche „Buchen“ sehen.
11.16.2.4. POST /schedule/book
- Zeilen 12–13: [[Authorize(Roles = ...)]] an der Aktion wird zum [[Authorize]] der Klasse hinzugefügt: Alle drei Rollen können Reservierungen vornehmen (siehe Beispiel 26). Hier erlegt dieses Attribut keine weiteren Einschränkungen auf; es dokumentiert die Regel und würde sie schützen, falls eine vierte Rolle hinzukäme;
- Zeilen 15–18: die Felder des Formulars im Reservierungsfenster (siehe Beispiel 11). Sie werden als Zeichenfolgen empfangen und dann sorgfältig umgewandelt;
- Zeilen 20–23: Der Arzt und der Tag sind versteckte Felder im Formular; sie ermöglichen dem Benutzer die Rückkehr zum angezeigten Terminkalender. Sind sie ungültig, stammt die Anfrage nicht von unserer Seite: Sie wurde manuell erstellt. [BadRequest()] liefert eine Antwort 400 ohne Inhalt, die die Middleware [UseStatusCodePagesWithReExecute] in eine Fehlerseite umwandelt (siehe Beispiel 24). [is not int sltId] ist das Gegenteil von [is int]: wahr, wenn der Wert [null] ist; andernfalls [sltId] erhält den Wert;
- Zeilen 27–29: Für einen Patienten wird das Feld [clientId] ignoriert – das System reserviert immer für den Patienten selbst. Sich auf dieses vom Browser gesendete Feld zu verlassen, würde einem böswilligen Patienten erlauben, eine Reservierung im Namen eines anderen vorzunehmen. [Patient.ConnectedPatientAsync] (Ordner [Web]) identifiziert den Client anhand des Tokens; [nameof(Role.USER)] ist die Zeichenfolge ["USER"], vom Compiler geprüft;
- Zeilen 33–39: Ein Verwalter, der keinen Patienten ausgewählt hat, wird zum Buchungsfenster umgeleitet (URL mit [book]), begleitet von einer Fehlermeldung als Pop-up. [Flash.Put] (Ordner [Web]) speichert die Meldung in [TempData] (siehe Beispiel 20);
- Zeilen 42–49: Der Patient muss existieren, und das Zeitfenster muss existieren und zum Arzt im Terminkalender gehören: Sie können kein Zeitfenster eines Arztes für einen anderen buchen;
- Zeilen 57–58: Die Geschäftsregeln (nicht in der Vergangenheit, Zeitfenster frei, nur ein bevorstehender Termin pro Patient) werden von der Geschäftsschicht geprüft, die bei einer Ablehnung eine [BusinessException] auslöst;
- Zeilen 63–65: [when] fügt [catch] eine Bedingung hinzu: Es ist ein Exception-Filter [C#]. Dieser Block fängt die [BusinessException] nur ab, wenn die Bedingung wahr ist: Für einen Patienten wird die Meldung „dieser Patient hat bereits einen Termin“ durch eine Meldung in der zweiten Person ersetzt. Andernfalls gelangt die Ausnahme zum nächsten [catch];
- Zeilen 69–71: Jede andere [BusinessException] wird zu einer Flash-Meldung, zusammen mit ihrem Schlüssel und ihren Parametern ([e.Params] ist ein schreibgeschütztes Wörterbuch: Es wird eine Kopie des von [Flash.Put] erwarteten Typs angelegt). Die anderen Ausnahmen werden nicht abgefangen: Es sind echte Fehler, die zu einer Fehlerseite 500 führen;
- Zeile 74: das PRG-Schema: Unabhängig vom Ergebnis wird eine Flash-Meldung gesetzt und der Benutzer zum Terminkalender umgeleitet, der die Meldung anzeigt. In der Version mit [NestJS] übernahm eine Hilfsfunktion die Umwandlung dieser Geschäftsfehler; hier genügen die beiden [catch]-Blöcke.
11.16.2.5. POST /schedule/cancel
- Zeilen 5–7: Die Stornierung ist Administratoren vorbehalten; ein Patient storniert seinen Termin in „Mein Bereich“ (siehe [PatientAreaController]). Ein Patient, der diese Anfrage sendet, erhielte eine Seite 403;
- Zeilen 9–12: dieselben Prüfungen wie bei der Reservierung;
- Zeilen 14–18: Ein bereits stornierter Termin (durch Doppelklick oder durch einen anderen Administrator) löst eine Fehlermeldung aus, keine Fehlerseite;
- Zeilen 22–25: das Löschen, gefolgt vom PRG-Schema.
11.16.2.6. Berechtigungen und Hilfsfunktionen
- Zeilen 4–12: Ein Administrator hat alle Berechtigungen; ein Patient kann eine Reservierung vornehmen, wenn er keine bevorstehenden Termine hat. Die benannten Argumente ([Manager: true]) machen den Aufruf des [record]-Konstruktors lesbar;
- Zeilen 18–21: das Lesen der beiden versteckten Felder, die den POST-Formularen gemeinsam sind. Die [out]-Parameter sind zusätzliche Ergebnisse der Methode: Sie gibt einen booleschen Wert zurück (sind die Felder gültig?) und über ihre [out]-Parameter die umgewandelten Werte. So arbeitet auch [int.TryParse];
- Zeilen 24–27: die URL des Terminkalenders eines Arztes an einem bestimmten Tag, gegebenenfalls mit geöffnetem Buchungsfenster. Alle Umleitungen der Controller erzeugen sie über diese Funktion: Die URLs der Seite sind an einer einzigen Stelle geschrieben;
- Zeile 30: eine Option einer Dropdown-Liste (ID, Beschriftung, Auswahl), sowohl für einen Arzt als auch für einen Client: Der Parameter hat den Typ [Person], die Elternklasse beider Entitäten.
11.16.3. Controllers/PersonsControllerBase.cs
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 144 145 146 147 148 149 150 151 152 153 154 155 156 157 158 159 160 161 162 163 164 165 166 167 168 169 170 171 172 173 174 175 176 177 178 179 180 181 182 183 184 185 186 187 188 189 190 191 192 193 194 195 196 197 198 199 200 201 202 203 204 205 206 207 208 209 210 211 212 213 214 215 216 217 218 219 220 221 222 223 224 225 226 227 228 229 230 231 | |
Die Verwaltung von Ärzten und Clients ist identisch. Statt zwei ähnliche Controller zu schreiben, schreiben wir ihre Aktionen einmal in einer abstrakten, generischen Elternklasse. Kommentieren wir diesen Code:
- Zeilen 15–20: die Routen für die Ärzte; dieselben gibt es unter [/clients];
- Zeilen 22–23: Auch die Views werden gemeinsam genutzt (Ordner [Views/Persons]);
- Zeilen 25–26: MVC akzeptiert als Controller nur konkrete Klassen: Nur [DoctorsController] und [ClientsController] empfangen Anfragen;
- Zeilen 38–45: die von jeder Unterklasse bereitgestellte Konfiguration: die Basis-URL, die Texte (Übersetzungsschlüssel, gruppiert in [record] und [PersonKeys] aus [Models/ViewModels.cs]) und die Funktionen, die zum Auflisten, Suchen, Hinzufügen, Ändern und Löschen aufzurufen sind. [Func<int, Task<T?>>] ist der Typ einer Funktion, die einen [int] entgegennimmt und eine [Task<T?>] zurückgibt: So werden Methoden in Eigenschaften gespeichert, um später aufgerufen zu werden. [where T : Person] ist eine Einschränkung des generischen Typs: [T] ist entweder [Doctor] oder [Client], zwei von [Person] abgeleitete Klassen; der Code kann daher [p.FirstName] oder [p.User] verwenden, die allen Personen gemeinsam sind;
- Zeile 47: die Elternklasse, die generisch ist (siehe die Klasse [ViewPage<TModel>] in Beispiel 22) und abstrakt. Sie erhält [ApplicationModel] über ihren primären Konstruktor und reicht es über die geschützte Eigenschaft [Application] ([protected]: nur für Unterklassen sichtbar) an ihre Unterklassen weiter;
- Zeile 51: eine abstrakte Eigenschaft: Jede Unterklasse muss sie definieren;
- Zeilen 56–69: die Liste. Die an den Methoden einer Elternklasse gesetzten Routenattribute werden vererbt: Kombiniert mit dem [[Route("doctors")]] der Unterklasse ergeben sie [GET /doctors]. Für jede Person enthält das Modell die URL ihrer Schaltflächen „Bearbeiten“ und „Löschen“. [p.User?.Login ?? ""]: der Login des zugehörigen Kontos oder eine leere Zeichenfolge, wenn die Person kein Konto hat;
- Zeile 60: Die View wird über ihren vollständigen Pfad angegeben. Würde nur ihr Name verwendet, suchte MVC sie im Ordner des Controllers ([Views/Doctors] oder [Views/Clients], siehe Beispiel 13), obwohl sie von beiden gemeinsam genutzt wird;
- Zeilen 75–76: das leere Formular;
- Zeilen 83–98: das Hinzufügen in drei Schritten, wie in Beispiel 28. Der Parameter [form] wurde vor dem Aufruf von MVC befüllt und validiert (siehe Beispiel 19): Eine ungültige Eingabe zeigt das Formular erneut an, mit den eingegebenen Werten und einer Meldung unter jedem fehlerhaften Feld; eine gültige Eingabe wird an die Geschäftsschicht übergeben, dann wird der Browser mit einer Flash-Meldung zur Liste umgeleitet (PRG); eine Ablehnung durch die Geschäftsschicht (ein Namensvetter, ein bereits verwendeter Login) zeigt das Formular erneut an;
- Zeilen 107–121: das vorausgefüllte Änderungsformular. Die Routeneinschränkung [:int] (siehe Beispiel 02) akzeptiert nur einen ganzzahligen Bezeichner: [/doctors/abc/edit] entspricht keiner Route und führt zu einer Seite 404 ([ParseIntPipe] aus [NestJS] führte zu einem Fehler 400). Auch eine nicht vorhandene Person führt zu einer 404. Die Versionsnummer, ein verstecktes Feld des Formulars, dient der optimistischen Sperre (siehe Beispiel 28);
- Zeilen 128–143: die Aktualisierung, nach demselben Muster wie das Einfügen;
- Zeilen 152–165: das Löschen. Die Person wird vorher abgerufen, um ihren Namen in der Bestätigungsmeldung anzuzeigen. Eine Ablehnung durch die Geschäftsschicht (z. B. ein Arzt mit Terminen) führt zu einer Flash-Fehlermeldung auf der Listenseite;
- Zeilen 171–188: das Formular für die Erstellung ([id] entspricht [null]), wie für die Änderung: Nur der Titel und die Absendeadresse ([Action]) ändern sich. [Validation.Prepare] (Ordner [Web]) befüllt das Template mit den feldspezifischen Fehlermeldungen, der Meldung am Seitenende und den rot hervorzuhebenden Feldern;
- Zeilen 193–203: Eine Person, die inzwischen (von einem anderen Administrator) gelöscht wurde, wird erneut aufgelistet; andere Geschäftsfehler zeigen das Formular erneut an, mit der Meldung am Seitenende und den betroffenen, rot hervorgehobenen Feldern ([Validation.BusinessErrorFields] ordnet jedem Fehlercode die zugehörigen Felder zu: [firstName] und [lastName] bei einem Namensvetter). [is "A" or "B"] vergleicht einen Wert mit mehreren Konstanten;
- Zeilen 207–213: die erneut anzuzeigenden Werte – niemals das Passwort;
- Zeilen 217–224: die an die Geschäftsschicht übermittelten Daten. Die [!]-Felder bergen kein Risiko: Die Validierung hat das Vorhandensein dieser Felder geprüft;
- Zeilen 228–230: die Parameter [{name}] und [{login}] in den Erfolgsmeldungen: Vor- und Nachname der Person sowie ihr Login.
11.16.4. Controllers/DoctorsController.cs
- Zeilen 20–22: ADMIN vorbehalten. Das an der Klasse gesetzte Attribut gilt für alle ihre Aktionen, auch für geerbte. Der Controller erbt von [PersonsControllerBase<Doctor>]: Der Typ der Elternklasse, [T], wird zu [Doctor]. Sein primärer Konstruktor reicht [application] an den Konstruktor der Elternklasse weiter. (In [TypeScript] musste ein expliziter Konstruktor geschrieben werden, damit [NestJS] wusste, was zu injizieren ist; hier ist das nicht nötig);
- Zeilen 24–34: die Konfiguration. [override] definiert die abstrakte Eigenschaft der Elternklasse neu; [=>] macht daraus eine berechnete Eigenschaft, die das Objekt bei jedem Lesen erstellt. Die benannten Argumente ([Url:], [Keys:] ...) machen die Liste lesbar;
- Zeilen 35–39: die aufzurufenden Funktionen, bei denen es sich um Methoden von [ApplicationModel] handelt. [Application.GetAllDoctorsAsync], ohne Klammern geschrieben, ruft die Methode nicht auf: Es verweist auf sie, und der Compiler wandelt es in einen Wert des erwarteten Typs [Func] um.
11.16.5. Controllers/ClientsController.cs
Derselbe Controller für Clients: andere Route, andere Übersetzungsschlüssel, andere Methoden von [ApplicationModel].
11.16.6. Controllers/RegistrationController.cs
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 144 145 146 147 148 149 150 151 152 153 154 155 156 157 158 159 160 161 162 163 164 165 166 167 168 169 170 171 172 173 174 175 176 177 178 179 180 181 182 | |
Kommentieren wir diesen Code:
- Zeilen 14–24: Schutz vor Bots in vier Schritten. Das CAPTCHA und der Versuchsbegrenzer wurden in Beispiel 27 eingeführt;
- Zeilen 40–45: Der Controller hat nicht das Attribut [[Authorize]]; seine Seiten sind für alle offen. Er erhält vier Services per Injektion;
- Zeilen 51–52: Die Schaltfläche „Patientenkonto erstellen“ auf der Anmeldeseite sendet das Anmeldeformular an diese Adresse (Attribut [formaction]; siehe Beispiel 20). Es werden nur die CAPTCHA-Felder gelesen;
- Zeile 54: die IP-Adresse des Browsers, über eine statische Methode von [AuthController];
- Zeilen 57–61: Von dieser Adresse aus wurden in der letzten Stunde zu viele Konten erstellt: Der Benutzer wird zur Anmeldeseite umgeleitet, mit einer Pop-up-Meldung, die die Anzahl der zu wartenden Minuten angibt. [new() { ["minutes"] = ... }] erstellt das Wörterbuch der Meldungsparameter: Sein Typ wird aus dem Parameter von [Flash.Put] abgeleitet;
- Zeilen 66–70: Ein fehlendes oder falsches CAPTCHA zählt als fehlgeschlagener Anmeldeversuch (mit leerem Benutzernamen): Ein Bot kann nicht unbegrenzt weiterprobieren. Die Rückkehr zur Anmeldeseite zeigt ein neues Bild an;
- Zeilen 74–75: Das CAPTCHA ist korrekt: Ein Pass (siehe [Auth/RegistrationPassService.cs]) wird in einem Cookie gespeichert, und der Browser wird zum Formular umgeleitet;
- Zeilen 81–88: das Formular, nur mit gültigem Pass. Die Adresse [/register] direkt einzugeben ist zwecklos;
- Zeilen 96–97: die Erstellung. Das Formular [RegistrationForm] (Ordner [Models]) wurde von MVC gebunden und validiert;
- Zeilen 99–101: Der Pass wird erneut geprüft: Die POST-Anfrage könnte gesendet worden sein, ohne das Formular zu durchlaufen;
- Zeilen 104–109: die im Fehlerfall erneut anzuzeigenden Werte, ohne das Passwort. Die Standardanrede ist [Mr];
- Zeilen 113–116: die Zeitbegrenzung, die bei der Erstellung erneut geprüft wird;
- Zeilen 121–128: Eingabefehler, Feld für Feld (siehe Beispiel 19). Die Übereinstimmung zwischen dem Passwort und seiner Bestätigung – die zwei Felder betrifft – wird hier manuell geprüft; sie wird nur getestet, wenn diese beiden Felder ansonsten korrekt sind. Alle Fehler werden gemeinsam gemeldet: Der Benutzer korrigiert sie alle auf einmal;
- Zeilen 136–148: Erstellung des Clients und seines Kontos USER mit der Methode der Geschäftsschicht, die auch ADMIN verwendet. Ist ein Benutzername oder eine Kombination aus Vor- und Nachname bereits vergeben, wird das Formular erneut angezeigt, wobei die betreffenden Felder rot hervorgehoben sind; der Pass bleibt gültig;
- Zeilen 152–154: Der Pass wurde verwendet: Er wird serverseitig verbraucht, und sein Cookie wird gelöscht. Um ein Cookie zu löschen, müssen Sie denselben Pfad ([Path]) angeben wie bei seiner Erstellung: Das Pass-Cookie wird nur an Adressen [/register...] gesendet. Die Erstellung wird schließlich auf das stündliche Limit angerechnet;
- Zeilen 157–158: Rückkehr zur Anmeldeseite, mit vorausgefülltem Benutzernamen und einer Erfolgsmeldung. [Uri.EscapeDataString] kodiert den Benutzernamen, damit er in eine URL aufgenommen werden kann;
- Zeile 163: Der Pass wird aus dem Cookie der Anfrage gelesen;
- Zeilen 166–169: Ist kein Pass vorhanden, Rückkehr zur Anmeldeseite mit einer Meldung;
- Zeilen 173–181: Das von [Validation.Prepare] vorbereitete Formular ist dasselbe wie bei Ärzten und Clients. [errorParams] dient für die Parameter der Meldung am Seitenende (die Anzahl der Minuten).
11.16.7. Controllers/PatientAreaController.cs
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 144 145 146 147 148 149 150 151 152 153 154 155 156 157 158 159 160 161 162 163 164 165 166 167 168 169 170 171 172 173 174 175 176 177 178 179 180 181 182 183 184 185 186 187 188 189 190 191 192 193 194 195 196 197 198 199 200 201 202 203 204 205 206 207 208 209 210 211 212 213 214 215 216 217 218 | |
Gehen wir diesen Code durch:
- Zeilen 14–17: die goldene Regel dieses Controllers: Der betreffende Patient ist immer derjenige, der dem Token zugeordnet ist, niemals ein vom Browser gesendeter Bezeichner;
- Zeilen 35–39: Patienten vorbehalten. Der Controller hat kein [[Route]]-Attribut: Jede Aktion gibt ihre vollständige Adresse an, da sie kein gemeinsames Präfix haben ([/my-area], [/my-account]);
- Zeilen 44–59: die Seite „Mein Bereich“. [Patient.ConnectedPatientAsync] identifiziert den Benutzer anhand des Tokens; wurde sein Konto seit der Anmeldung gelöscht, löst es eine [InvalidSessionException] aus, die der Filter [Web/HtmlExceptionFilter.cs] zur Anmeldeseite zurückleitet. Das Datum wird von [WebDates.FormatDay] gemäß der Sprache der Anfrage formatiert, die von der Lokalisierungs-Middleware festgelegt wird (siehe Beispiel 22); jeder Termin enthält einen Link zum Terminkalender des Arztes für diesen Tag;
- Zeilen 66–82: Stornierung des Termins des Patienten. [condition ? value1 : value2] liefert hier den Termin oder [null] , wenn die ID ungültig ist. Ein nicht vorhandener Termin und einer, der einem anderen Patienten gehört (Zeile 73), erhalten dieselbe Antwort: Über die Termine anderer Patienten wird keine Information preisgegeben;
- Zeilen 88–98: das Kontoformular, vorausgefüllt, mit der Versionsnummer (optimistische Sperre);
- Zeilen 105–106: der Änderungsvorgang in drei Schritten: Validierung, Prüfung des aktuellen Passworts, Geschäftslogik;
- Zeilen 109–115: die im Fehlerfall erneut anzuzeigenden Werte, niemals Passwörter;
- Zeilen 118–125: Eingabefehler. Das neue Passwort ist optional (leer: unverändert); seine Bestätigung wird nur verglichen, wenn sie eingegeben wurde;
- Zeilen 129–138: das aktuelle Passwort. [var (key, messageParams) = ...] zerlegt das von der Prüfung zurückgegebene Paar. Ein falsches Passwort wird unter seinem Feld und am Seitenende angezeigt; eine Sperre (zu viele Versuche) wird nur am Seitenende angezeigt, zusammen mit der Anzahl der Minuten;
- Zeilen 143–150: die Änderung durch die Geschäftsschicht, die dieselben Regeln anwendet wie für ADMIN (Eindeutigkeit, optimistische Sperre);
- Zeile 154: Das Token enthält den Login und den Anzeigenamen: Nach einer Änderung wird ein neues Token ausgestellt; andernfalls behielte die Navigationsleiste den alten Namen;
- Zeilen 158–160: Eine Ablehnung durch die Geschäftsschicht zeigt das Formular erneut an, mit den betreffenden rot hervorgehobenen Feldern;
- Zeilen 169–183: das Löschen des Kontos, das ebenfalls das aktuelle Passwort erfordert. Ein Fehler wird durch eine Pop-up-Meldung auf der Kontoseite angezeigt (PRG);
- Zeilen 180–181: Löschen des Datensatzes, des Kontos und aller Termine (die von ADMIN verwendete Methode der Geschäftsschicht), gefolgt von der Abmeldung: Das Token-Cookie wird gelöscht;
- Zeilen 190–191: Prüfung des aktuellen Passworts. Sie liefert [null] , wenn das Passwort korrekt ist; andernfalls liefert sie ein Tupel: ein Paar benannter Werte (den Meldungsschlüssel und seine Parameter). Das abschließende [?] macht dieses Tupel „nullable“;
- Zeilen 195–198: Für das aktuelle Passwort gilt derselbe Begrenzer wie für die Anmeldung (siehe Beispiel 27). Wer eine offen gebliebene Sitzung findet, kann das Passwort nicht ändern, das Konto nicht löschen und nicht unbegrenzt Passwörter ausprobieren;
- Zeilen 200–204: der Authentifizierungsvorgang selbst, abgewickelt von [AuthService]; ein fehlgeschlagener Authentifizierungsversuch zählt als fehlgeschlagener Anmeldeversuch;
- Zeilen 209–217: das Kontoformular.
11.16.8. Controllers/ErrorController.cs
Dies ist der Controller aus Beispiel 24, mit übersetzten Meldungen:
- Zeilen 23–28: der Meldungsschlüssel für jeden Fehlercode. [static readonly]: ein einziges Wörterbuch, das beim Laden der Klasse erstellt und nie ersetzt wird;
- Zeilen 30–31: [[Route]], dem die HTTP-Methode fehlt, akzeptiert alle Methoden: Eine erneut ausgeführte POST-Anfrage (zum Beispiel ein Patient, der eine Administratoren vorbehaltene Stornierung versucht) bleibt eine POST-Anfrage;
- Zeilen 35–37: ein HTTP-Code, der kein Fehler ist (eine manuell eingegebene Adresse [/error/200]), wird zu einem Fehler 500;
- Zeile 39: Die Seite behält den ursprünglichen Fehlercode bei;
- Zeilen 40–44: das Template der Seite. [GetValueOrDefault] liefert den dem Code zugeordneten Schlüssel oder [ERRORS.SERVER_ERROR] für jeden anderen Code (insbesondere 500).
11.17. Die Views
Die Views haben fast nichts zu entscheiden: Ihr Template wurde von den Controllern in den Klassen der Datei [Models/ViewModels.cs] vorbereitet (welche Schaltflächen angezeigt werden, welche URL-Elemente, welche Übersetzungsschlüssel). Jede View deklariert den Typ ihres Templates ([@model], siehe Beispiel 13): Ein Tippfehler in [@Model.Xxx] führt zu einem Kompilierfehler. Außerdem beginnt jede View mit einem [Razor]-Kommentar [@* ... *@] , der ihre Rolle beschreibt; diese Kommentare erscheinen nicht in den an den Browser gesendeten Seiten.
Ein Unterschied zu den Beispielen aus Kapitel 4: Die Fallstudie verwendet keine Tag Helper. Partielle Views werden mit [@await Html.PartialAsync("_Name")] eingefügt, dem Äquivalent des Tags [<partial name="_Name">] aus Beispiel 15. Ein zweites, optionales Argument liefert das Modell der partiellen View; ohne es erhält die partielle View das Modell der Seite. Die Methode ist asynchron (die partielle View muss gegebenenfalls kompiliert oder von der Festplatte gelesen werden): [await] wartet auf ihr Ergebnis.
11.17.1. Das Template und die partiellen Views
11.17.1.1. Views/_ViewImports.cshtml
- Zeilen 9–11: die Namespaces, deren Typen von den Views verwendet werden: die View-Templates ([RdvMedecins.Models]), die Flash-Meldungen ([RdvMedecins.Web]);
- Zeile 12: die Elternklasse aller Views, [Web/ViewPage.cs], wie in Beispiel 22. Sie stellt ihnen die Übersetzung [@T("KEY")], die Sprache [Language], den angemeldeten Benutzer [CurrentUser], die Flash-Meldung [FlashMessage], den angeforderten Pfad [CurrentPath], und die Methode [Active] (aktiver Menüpunkt der Navigationsleiste) bereit. In der Version mit [NestJS] wurden diese Informationen über [res.locals] weitergegeben. Es gibt keine [@addTagHelper]-Direktive: Die Anwendung verwendet keine Tag Helper.
11.17.1.2. Views/_ViewStart.cshtml
- Zeile 9: Alle Seiten verwenden das Template [Views/Shared/_Layout.cshtml] (siehe Beispiel 15). [Handlebars] verwendete automatisch [views/layout.hbs]; [Razor] verlangt, dass dies angegeben wird.
11.17.1.3. Views/Shared/_Layout.cshtml
- Zeile 20: Das Template teilt sich das Seitenmodell, das über [ViewData.Model] zugänglich ist (vom Typ [object]). Alle Seiten-Templates leiten sich von der abstrakten Klasse [ViewModel] ab, die den Titelschlüssel ([PageTitle]) und den Seitenfehler ([Error]) enthält. [as ViewModel] liefert [null], wenn das Template kein [ViewModel] ist: Das Template funktioniert mit jeder Seite;
- Zeile 23: die Sprache der Seite (siehe Beispiel 22);
- Zeile 27: der übersetzte Titel, zum Beispiel „Terminkalender - RdvMedecins“. Anders als in Beispiel 22 wird der Schlüssel nicht von der View in [ViewData] gesetzt: Er wird vom Controller im typisierten Modell bereitgestellt. [page?.PageTitle] ergibt [null], wenn [page] gleich [null] ist, und der Operator [??] ersetzt den Schlüssel dann durch [APP.TITLE];
- Zeilen 28–29: die Stylesheets, von [UseStaticFiles] aus dem Ordner [wwwroot] ausgeliefert: [Bootstrap] ([wwwroot/lib/bootstrap]) und das anwendungsspezifische Stylesheet;
- Zeilen 33–36: die Navigationsleiste, die Erfolgsmeldung (oben), die angeforderte Seite ([@RenderBody()]) und der Fehlerbereich (unten);
- Zeilen 39–40: das Bestätigungsfenster (versteckt) und sein Skript (siehe Beispiel 21), die am Seitenende geladen werden.
11.17.1.4. Views/Shared/_Navbar.cshtml
- Zeile 12: der angemeldete Benutzer, wie von der Klasse [ViewUser] in [Web/ViewPage.cs] beschrieben (Login, Name, Rolle, [IsAdmin], [IsPatient]), abgeleitet aus dem JWT-Token. Auf öffentlichen Seiten (Anmeldung, Kontoerstellung) ist er auf [null] gesetzt;
- Zeilen 17–31: Die Menüs hängen von der Rolle ab: „Mein Bereich“ für einen Patienten, „Ärzte“ und „Patienten“ für ADMIN. Dies dient nur dem Komfort: Die Sicherheit gewährleisten die Attribute [[Authorize(Roles = ...)]] der Controller (ein Patient, der manuell [/doctors] eingibt, erhält eine Seite 403). [Active("/doctors")] liefert [active] , wenn der angeforderte Pfad mit [/doctors] beginnt: [Bootstrap] hebt dieses Menü dann hervor. Das Präfix [/my-] deckt beide Patientenseiten ab, [/my-area] und [/my-account];
- Zeile 34: Ohne Menüs tritt ein leerer Block an ihre Stelle ([me-auto]: automatischer rechter Rand), damit der übrige Inhalt rechts in der Leiste bleibt;
- Zeilen 40–41: die Links FR / EN aus Beispiel 22. Der Ausdruck [@( ... )] steht in Klammern, weil er Leerzeichen enthält (siehe Beispiel 14);
- Zeilen 44–52: die Rolle, der Name und die Abmeldeschaltfläche in einem POST-Formular (siehe Beispiel 21).
11.17.1.5. Views/Shared/_Flash.cshtml
- Zeile 9: die von der vorherigen Aktion gesendete Flash-Meldung (siehe Beispiel 20 und [Web/Flash.cs]). Das Lesen einer Flash-Meldung löscht sie; da die Seite sie zweimal liest (hier und in [_Errors.cshtml]), speichert die Klasse [Flash] sie nach dem Lesen in [HttpContext.Items] (siehe Kapitel 6);
- Zeile 11: [flash is { Type: FlashType.Success }] ist ein Eigenschaftsmuster: Die Bedingung ist wahr, wenn [flash] nicht [null] ist und wenn seine Eigenschaft [Type] gleich [FlashType.Success] ist. Hier wird nur eine Erfolgsmeldung angezeigt;
- Zeile 14: Die Meldung ist ein Schlüssel; ihre möglichen Parameter ([name], [login], [minutes]) sind ein Wörterbuch, das an die zweite Form der Methode [T] übergeben wird. [role="status"]: Ein Screenreader kündigt die Meldung an, ohne den Benutzer zu unterbrechen.
11.17.1.6. Views/Shared/_Errors.cshtml
- Zeilen 15–18: die beiden Fehlerquellen: der Fehler der angezeigten Seite (Eigenschaft [Error] des Templates: Formular abgelehnt, falsches Passwort usw.) und eine Flash-Fehlermeldung, die vor einer Umleitung angezeigt wird (Zeitfenster bereits reserviert, Löschen abgelehnt usw.);
- Zeilen 20–22: Der Bereich wird angezeigt, wenn eine der beiden vorhanden ist. [role="alert"]: Ein Screenreader kündigt die Meldung an, sobald die Seite angezeigt wird, obwohl sie sich am Seitenende befindet. Die Klasse [error-zone] ist in [wwwroot/css/styles.css] definiert;
- Zeile 25: Der Operator [!] teilt dem Compiler mit, dass [page] nicht [null] ist: Er kann dies nicht selbst ableiten, obwohl es sicher ist, da [error], aus [page] gelesen, es auch nicht ist.
11.17.1.7. Views/Shared/_Confirmation.cshtml
Das Fenster aus Beispiel 21, mit vom Server übersetzten Beschriftungen – wie der Rest der Seite – und Barrierefreiheitsattributen:
- Zeile 16: ein einziges Fenster für die gesamte Seite, anfangs versteckt ([d-none]);
- Zeilen 18–19: [role="alertdialog"] kennzeichnet ein Fenster, das auf eine Antwort wartet; [aria-modal="true"] gibt an, dass der Rest der Seite inaktiv ist; [aria-labelledby] und [aria-describedby] bezeichnen den Titel und die Meldung, die ein Screenreader vorliest;
- Zeile 24: die Schließen-Schaltfläche, die „Nein“ bedeutet ([data-action="no"]). Sie hat keinen Text: [aria-label] liefert einen Namen für Screenreader;
- Zeilen 32–33: „Nein, zurück“ statt „Abbrechen“: Die Frage lautet manchmal „Diesen Termin stornieren?“, und eine Schaltfläche „Abbrechen“ wäre in diesem Kontext mehrdeutig.
11.17.1.8. Views/Auth/_Captcha.cshtml
- Zeile 15: Die partielle View hat ihr eigenes Template, das von [Auth/CaptchaService.cs] erzeugte CAPTCHA (siehe Beispiel 27): seine ID und sein Bild;
- Zeile 19: Das SVG-Bild wird unverändert eingefügt (siehe Beispiel 14): Es wird vom Server erzeugt, ohne Eingabe des Benutzers. [role="img"] und [aria-label] machen es für Screenreader zu einem Bild;
- Zeile 20: „Anderes Bild“ lädt einfach die aktuelle Seite neu: Ein neues CAPTCHA wird erzeugt;
- Zeile 22: die CAPTCHA-ID in einem versteckten Feld: Sie teilt dem Server mit, welches CAPTCHA zu prüfen ist. Die richtige Antwort verlässt den Server jedoch nie;
- Zeilen 23–24: die Eingabe. [autocomplete="off"], [autocapitalize="off"]und [spellcheck="false"] verhindern, dass der Browser die abgetippten Zeichen vorschlägt, großschreibt oder korrigiert.
11.17.1.9. Views/Shared/_PersonFields.cshtml
Die Identitätsfelder (Anrede, Vorname, Nachname), die drei Formularen gemeinsam sind: Arzt oder Client von ADMIN, Kontoerstellung und Verwaltung des Patientenkontos.
- Zeile 11: [FormView] ist die (abstrakte) Elternklasse der Templates dieser drei Formulare. Sie enthält die eingegebenen Werte ([Values]), die Fehlermeldung jedes abgelehnten Feldes ([Errors]) und die rot hervorzuhebenden Felder ([InvalidFields]). Die partielle View akzeptiert daher das Template jeder der drei Seiten;
- Zeilen 14–19: die Liste der Anreden. [Model.Titles] liefert Tupel (Wert, ausgewählt?); [var (value, selected)] zerlegt jedes Tupel in zwei Variablen. [selected="@selected"] ist ein boolesches Attribut, das nur geschrieben wird, wenn der Wert wahr ist (siehe Beispiel 17). [InvalidClass("title")] liefert [is-invalid], wenn das Feld rot umrahmt werden soll (siehe Beispiel 19);
- Zeilen 20–23: die Fehlermeldung des Feldes, falls vorhanden. [ErrorOf] liefert die Meldung oder [null]; die Bedingung [is { } titleError] ist wahr, wenn der Wert nicht [null] ist, und speichert ihn dann in der neuen Variablen [titleError];
- Zeilen 26–45: Vor- und Nachname im selben Format, auf einem ausreichend breiten Bildschirm nebeneinander ([Bootstrap]-Raster: [col-sm-6]). Die Attribute [maxlength] und [required] dienen nur dem Komfort: Formulare, die diese partielle View einfügen, haben das Attribut [novalidate], und der Server übernimmt die Validierung.
11.17.1.10. Views/Schedule/_Booking.cshtml
- Zeile 11: Die partielle View erhält das Template der Terminkalenderseite. [Model.Booking!]: Die Seite fügt sie nur ein, wenn [Booking] nicht [null] ist, was der Operator [!] dem Compiler zusichert;
- Zeilen 15–16: die [Bootstrap]-Klassen für ein modales Fenster und seinen grauen Hintergrund, fest codiert sichtbar gemacht ([show d-block]): Der Server entscheidet, das Fenster anzuzeigen, wenn die URL den Parameter [book] enthält. Das [JavaScript] von [Bootstrap] wird nicht verwendet (es wird nicht einmal geladen);
- Zeile 18: Der Inhalt des Fensters ist das Reservierungsformular selbst;
- Zeile 21: Das Schließen des Fensters folgt einem Link zum selben Terminkalender, ohne den Parameter [book] ([BackUrl], vom Controller vorbereitet);
- Zeile 25: „Zeitfenster 8:00 - 8:20“: ein Übersetzungsparameter;
- Zeilen 28–30: versteckte Felder: zusätzliche Informationen, die der Server neben dem ausgewählten Patienten benötigt;
- Zeilen 32–48: Ein Patient sieht seinen Namen; ein Administrator (ADMIN, DOCTOR) wählt den Patienten aus einer Liste aus. Die erste Option hat einen leeren Wert: Mit [required] verlangt der Browser, dass ein echter Patient ausgewählt wird. [autofocus] setzt den Cursor in die Liste;
- Zeilen 52–53: „Abbrechen“ ist ein Link, ebenso das X; „Bestätigen“ sendet das Formular ab.
11.17.2. Die Seiten
11.17.2.1. Views/Auth/Login.cshtml
- Zeile 13: Nach einem Fehlschlag gibt der Controller diese Seite mit dem bereits eingegebenen Benutzernamen zurück;
- Zeile 20: ein Standard-HTML-Formular: Der Browser sendet Benutzername, Passwort und CAPTCHA-Antwort selbstständig ab;
- Zeilen 23–29: [autofocus] ist ein boolesches Attribut: Nur eines der beiden Felder erhält es. Der Cursor wird in das Feld für den Benutzernamen gesetzt oder, falls der Benutzername bereits bekannt ist, in das Passwortfeld. Die Werte von [autocomplete] ([username], [current-password]) unterstützen die Passwortmanager der Browser;
- Zeile 32: das CAPTCHA; das zweite Argument liefert das Template der partiellen View;
- Zeilen 45–46: Die zweite Schaltfläche sendet dasselbe Formular an [/register/access] (Attribut [formaction], siehe Beispiel 20): Dort prüft der Server das CAPTCHA, bevor er die Seite zur Kontoerstellung öffnet. [formnovalidate]: Der Browser verlangt keinen Benutzernamen und kein Passwort, da sie zum Erstellen eines Kontos nicht benötigt werden. Das Drücken der Eingabetaste in einem Feld löst immer die erste Schaltfläche des Formulars aus: „Anmelden“;
- Zeilen 51–56: Demokonten (Passwort = Benutzername).
11.17.2.2. Views/Schedule/Schedule.cshtml
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 | |
Kommentieren wir diesen Code:
- Zeilen 14–34: Auswahl des Arztes und des Tages: ein GET-Formular (siehe Beispiel 17), das die Seite mit [?doctorId=...&day=...] in der URL neu lädt. Jeder Arzt ist eine [OptionView], die angibt, ob er ausgewählt ist. Ein Feld [type="date"] sendet das Datum im Format [yyyy-mm-dd] (siehe Beispiel 18);
- Zeilen 37–42: eine Meldung für einen Patienten, der bereits einen bevorstehenden Termin hat: Sie erklärt, warum die Schaltflächen „Buchen“ fehlen;
- Zeile 45: der Terminkalender, falls angefordert. Die Bedingung [is { } schedule] prüft, dass die Eigenschaft nicht [null] ist, und speichert ihren Wert in der Variablen [schedule];
- Zeile 48: der Titel: „Terminkalender für 2026-09-25 – Mme Marie PELISSIER“;
- Zeile 63: Ein buchbares Zeitfenster ändert beim Überfahren mit der Maus die Farbe (Klasse [free-slot], siehe [styles.css]). Ist der Wert eines Attributs [null], schreibt [Razor] das Attribut überhaupt nicht: Die anderen Zeilen haben das Attribut [class] nicht;
- Zeilen 69–80: drei Fälle: frei; gebucht, mit dem Namen des Patienten (blau, wenn es der Termin des angemeldeten Patienten ist, [Mine]); gebucht ohne sichtbaren Namen, „Gebucht“. Der Controller befüllt [Patient] nur, wenn der Benutzer berechtigt ist, diesen Namen zu sehen;
- Zeilen 85–90: „Buchen“ ist ein Link: Er öffnet diese Seite erneut und zeigt das Reservierungsfenster für dieses Zeitfenster an ([BookUrl], vom Controller vorbereitet);
- Zeilen 91–101: „Stornieren“ ändert Daten: Es ist ein POST-Formular mit Bestätigung ([data-confirmation], siehe Beispiel 21). Die versteckten Felder [doctorId] und [day] ermöglichen es dem Controller, zum selben Terminkalender umzuleiten. In der Schleife verweist [Model] immer auf das Template der Seite: Das Äquivalent von [@root] oder [Handlebars] ist nicht nötig;
- Zeilen 110 und 116: ein Arzt ohne freie Zeitfenster oder noch kein angeforderter Terminkalender;
- Zeilen 120–123: das Buchungsfenster, falls der Controller es vorbereitet hat.
11.17.2.3. Views/Persons/List.cshtml
Eine einzige View für Ärzte und Clients:
- Zeilen 8–9: Die für jeden Benutzer spezifischen Texte erscheinen als Schlüssel ([Model.Keys], vom Typ [PersonKeys]), bereitgestellt von [DoctorsController] oder [ClientsController]: [DOCTORS.TITLE] oder [CLIENTS.TITLE] usw.;
- Zeilen 26–45: eine Zeile pro Person, mit zwei Schaltflächen;
- Zeile 35: „Bearbeiten“ ist ein Link zum Formular;
- Zeilen 38–41: „Löschen“ ist ein POST-Formular, mit Bestätigung;
- Zeile 51: „Keine Ärzte.“ oder „Keine Patienten.“
11.17.2.4. Views/Persons/Form.cshtml
Kommentieren wir diesen Code:
- Zeile 17: Der Titel („Arzt hinzufügen“, „Patient bearbeiten“ usw.) ist der Schlüssel des Seitentitels, bereitgestellt vom Controller;
- Zeile 22: Die URL wird vom Controller bereitgestellt: Dieselbe View dient sowohl zum Hinzufügen als auch zum Bearbeiten von Ärzten und Clients. [novalidate]: Der Server übernimmt die Validierung (siehe Beispiel 19);
- Zeilen 23–25: bei einer Bearbeitung die Version des Datensatzes in einem versteckten Feld: Dies ist die optimistische Sperre aus Beispiel 28;
- Zeile 29: die Identitätsfelder;
- Zeilen 34–44: der Login, mit einer Fehlermeldung oder, falls keine vorhanden ist, einem Hilfetext. Der Hilfetext unterscheidet sich danach, ob es sich um ein Hinzufügen („Optional: standardmäßig der Nachname in Kleinbuchstaben.“) oder um ein Bearbeiten handelt;
- Zeilen 48–59: das Passwort, das nie vorausgefüllt wird; es wird nie an den Browser zurückgesendet. [autocomplete="new-password"]: Der Browser schlägt nicht das gespeicherte Passwort des Administrators vor. Die Länge ist auf 72 Zeichen begrenzt, weil der Algorithmus [bcrypt] die folgenden Zeichen ignoriert;
- Zeile 64: Der Link zurück zur Liste ist ein Hyperlink.
11.17.2.5. Views/Registration/Registration.cshtml
Erstellung eines Clientkontos, öffentliche Seite. Hier gibt es kein CAPTCHA: Diese Seite erreichen Sie nur nach Eingabe des CAPTCHA auf der Anmeldeseite.
- Zeile 17: dieselben Identitätsfelder wie im Formular von ADMIN;
- Zeilen 22–32: der Benutzername, der diesmal erforderlich ist;
- Zeilen 37–47: Der Hilfetext und die Meldung „zu kurz“ haben einen Parameter, [{min}], nämlich die vom Template bereitgestellte Mindestlänge des Passworts ([PasswordMin]). Eine Meldung ohne den Parameter [{min}] ignoriert den übergebenen Wert einfach;
- Zeilen 50–56: Passwortbestätigung;
- Zeile 62: Rückkehr zur Anmeldeseite.
11.17.2.6. Views/PatientArea/Area.cshtml
- Zeile 8: „Guten Tag Mr Jean MARTIN“;
- Zeilen 12–21: Beide Optionen sind Links, die als Karten dargestellt werden (Klasse [option-card], siehe [styles.css]);
- Zeilen 31–46: bevorstehende Termine (meist nur einer). Innerhalb eines [@if]-Blocks ist das Format [C#]: Die [for]-Schleife wird ohne [@] geschrieben. Ein Rand ([border-bottom]) trennt die Termine, außer nach dem letzten;
- Zeilen 40–44: die Stornierung, ein POST-Formular mit Bestätigung.
11.17.2.7. Views/PatientArea/Account.cshtml
- Zeilen 16–76: Kontoänderung: Identität, Login, neues Passwort (optional) und seine Bestätigung;
- Zeile 17: die Version des Client-Datensatzes (optimistische Sperre);
- Zeilen 59–69: das aktuelle Passwort, das für jede Änderung erforderlich ist;
- Zeilen 83–91: Löschen, mit Bestätigung. Zwei unabhängige Formulare auf derselben Seite: Jedes sendet nur seine eigenen Felder. Das Passwortfeld hat hier daher einen anderen Namen ([deletePassword]) und einen anderen Bezeichner. Dieses Formular hat nicht das Attribut [novalidate]: Der Browser verlangt das Passwort ([required]) schon vor dem Auslösen des Ereignisses [submit] – also bevor die Bestätigungsfrage gestellt wird.
11.17.2.8. Views/Shared/Error.cshtml
- Zeilen 9–10: Die vom [ErrorController] erzeugte Fehlerseite (400, 403, 404, 500): der HTTP-Code und die übersetzte Meldung. Da sie in [Views/Shared] liegt, wird sie unabhängig davon gefunden, welcher Controller sie anfordert.
11.18. Die Wörterbücher
Die Wörterbücher sind die aus der Version mit [NestJS], unverändert: Sie werden vom Service [Translator] gelesen (siehe Beispiel 22).
11.18.1. i18n/fr.json
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 144 145 146 147 148 149 150 151 152 153 154 155 156 157 158 159 160 161 162 163 164 165 166 167 168 169 170 171 172 173 174 175 176 177 178 179 180 181 182 183 184 185 186 | |
- Die Abschnitte gruppieren die Texte nach Seite ([LOGIN], [SCHEDULE], [AREA]...) oder nach Thema ([ERRORS], [CONFIRMATION]). Einige Namen ([DOCTOR_DAY_PICKER], [BOOKING_DIALOG]) entsprechen Komponenten des Clients [Angular], dessen Wörterbücher von der Version mit [NestJS] übernommen wurden;
- Zeile 80: ein Text mit zwei Parametern, [{name}] und [{login}], die bei der Übersetzung ersetzt werden;
- Zeilen 98–136: Fehlermeldungen. Dies sind die Schlüssel, die von den [BusinessException]-Komponenten der Geschäftsschicht, den Validierungsattributen der Formulare ([ErrorMessage = "ERRORS.FIRSTNAME_REQUIRED"]), den Controllern und dem Exception-Filter verwendet werden. Drei davon haben einen Parameter: [{minutes}] und [{min}].
11.18.2. i18n/en.json
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 144 145 146 147 148 149 150 151 152 153 154 155 156 157 158 159 160 161 162 163 164 165 166 167 168 169 170 171 172 173 174 175 176 177 178 179 180 181 182 183 184 185 186 | |
Das englische Wörterbuch hat genau dieselben Schlüssel.
11.19. Statische Dateien
Der Ordner [wwwroot] wird von [UseStaticFiles] ausgeliefert (siehe Beispiel 15). Der Ordner [wwwroot/lib/bootstrap] enthält [Bootstrap] (sein Stylesheet [css/bootstrap.min.css] und seine Lizenz), die nicht angezeigt werden.
11.19.1. wwwroot/css/styles.css
- Zeilen 10–12: Ein buchbares Zeitfenster ändert beim Überfahren mit der Maus die Farbe;
- Zeilen 23–33: der Fehlerbereich auf hellrosa Hintergrund. [position: sticky] und [bottom: 1rem]: Ist die Seite höher als das Fenster, bleibt der Bereich am unteren Fensterrand, statt vom Bildschirm zu verschwinden; [z-index] legt ihn über den grauen Hintergrund des Buchungsfensters.
- Zeilen 36–43: Die beiden Optionen „My area“ reagieren auf Mouseover;
- Zeilen 46–50: der Rahmen für das CAPTCHA-Bild.
11.19.2. wwwroot/js/app.js
Das Skript für das Bestätigungsfenster aus Beispiel 21, erweitert um die Tastaturbehandlung. Es folgt demselben Prinzip der progressiven Erweiterung (Progressive Enhancement): Ohne [JavaScript] werden Formulare ohne Bestätigung abgeschickt, und die Anwendung funktioniert weiterhin.
- Zeilen 16–19: Eine Seite ohne Bestätigungsfenster hat hier nichts zu tun;
- Zeile 24: das Element, das vor dem Öffnen des Fensters den Tastatur-Fokus hatte (das Element, das die Tastatureingaben erhält): Beim Schließen des Fensters wird der Fokus dorthin zurückgegeben;
- Zeilen 26–35: Der Fokus wird auf „No, go back“ gesetzt; ein versehentliches Drücken der Eingabetaste löscht nichts;
- Zeilen 37–43: Das Fenster wird ausgeblendet, und der Fokus wird wiederhergestellt;
- Zeilen 46–51: Wir fangen das Absenden von Formularen mit dem Attribut [data-confirmation] ab, wie in Beispiel 21;
- Zeilen 54–67: „Yes“, „No“, die Schaltfläche zum Schließen und ein Klick außerhalb des Fensters. [closest('[data-action]')] findet das Element mit dem Attribut, auch wenn auf ein darin enthaltenes Element geklickt wurde. Der Operator [?.] liefert [undefined] zurück, anstatt zu scheitern, wenn kein Element gefunden wird;
- Zeilen 71–86: Die Esc-Taste schließt das Fenster; die Tabulatortaste (und Umschalt+Tab) wechselt den Fokus zwischen den Schaltflächen im Fenster, anstatt ihn auf die abgedunkelte Seite dahinter wandern zu lassen.