4. La vista y su modelo
Hasta ahora, las acciones generaban ellas mismas sus respuestas: texto, JSON y algunas etiquetas HTML escritas como una cadena de caracteres. En una aplicación MVC, este es el papel de una vista: un archivo que describe el HTML de la página, con marcadores de posición para los datos que le transmite la acción, el modelo de la vista.
[Laravel] incluye su propio motor de vistas, [Blade]. Una vista [Blade] es un archivo cuyo nombre termina en [.blade.php], almacenado en la carpeta [resources/views] de la aplicación. Es un archivo de texto, en este caso HTML, en el que se interpretan tres tipos de etiquetas en el servidor:
- [{{ expression }}]: el valor de una expresión [PHP] insertado en la página;
- [@instruction]: una directiva: condición ([@if]), bucle ([@foreach]), herencia de plantillas ([@extends], [@section]), inclusión ([@include])... Una directiva comienza con [@], seguido de su nombre;
- [{{-- commentaire --}}]: un comentario, que no aparece en la página generada.
Todo lo demás se copia tal cual. Las expresiones se escriben en [PHP]: no hay un segundo lenguaje que aprender. [Blade] se parece así a [Razor], el motor de vistas de [ASP.NET Core MVC], que también mezcla HTML y código, y que también utiliza el carácter [@]; se diferencia de [Thymeleaf] ([Spring MVC]), cuyas vistas son archivos HTML válidos enriquecidos con atributos [th:]. Una vista [Blade] no se ejecuta tal cual: en su primer uso, [Blade] la compila en un archivo [PHP] estándar, almacenado en [storage/framework/views], que luego reutiliza mientras la vista no cambie. Veremos cómo es este archivo.
4.1. Ejemplo 13: una primera vista
4.1.1. La plantilla de la vista: app/Models/PageModel.php
El modelo de la vista es una clase inmutable simple (véase el ejemplo 03): las tres informaciones que la vista mostrará. No es obligatorio definir el modelo de una vista como una clase: se podrían pasar tres variables separadas a la vista. Sin embargo, una clase documenta lo que la vista espera y permite que el editor verifique el código de la acción. Este es el enfoque que seguirá el caso de estudio, donde cada vista tiene su propia clase de modelo.
4.1.2. El controlador: app/Http/Controllers/ViewsController.php
- Líneas 17–20: la acción construye el modelo de la vista. La función
***[date]de*[PHP]da formato a la hora actual: [H] para las horas, [i] para los minutos y [s]** para los segundos; - Línea 21: la función [view] hace que [Blade] genere la página. El primer parámetro es el nombre de la vista: la ruta del archivo, relativa a la carpeta [resources/views], donde las [/]s se reemplazan por puntos, y sin la extensión [.blade.php]: [views.index] remite al archivo [resources/views/views/index.blade.php]. El segundo parámetro es un arreglo asociativo, en el que cada clave se convierte en una variable de la vista; en este caso, una sola: [$model]. [view] devuelve un objeto [View], que [Laravel] transforma en una respuesta (de tipo [text/html]) al generar la página;
- Línea 29: otra vista, con una variable distinta ([$name]). [response()->view(...)] genera una respuesta a partir de una vista, con el código especificado (en este caso, 404) para mostrar una página de error personalizada. El tipo de la acción [View|Response] significa: o bien una [View] o bien una [Response];
- líneas 31–35: la misma vista que la acción [index], pero con una plantilla distinta. Este es el beneficio de separar las acciones de las vistas: una misma vista puede ser utilizada por varias acciones.
4.1.3. La vista: resources/views/views/index.blade.php
- línea 5: un comentario [Blade];
- línea 6: [{{ $model->title }}] inserta el valor de la propiedad [title] de la variable [$model]. Entre las llaves se puede escribir cualquier expresión [PHP].
Todo lo que inserta [{{ }}] se escapa: los caracteres [<], [>], [&], ["] y ['] se reemplazan por sus entidades HTML. Este es el papel que desempeñaba la función [e] en el ejemplo 09, pero esta vez de forma automática: una vista no puede, por lo tanto, insertar por descuido en la página el HTML proporcionado por un usuario.
4.1.4. La vista: resources/views/views/unknown.blade.php
Una vista no está obligada a recibir un objeto: la variable [$name] es una cadena.
4.1.5. Ejecución
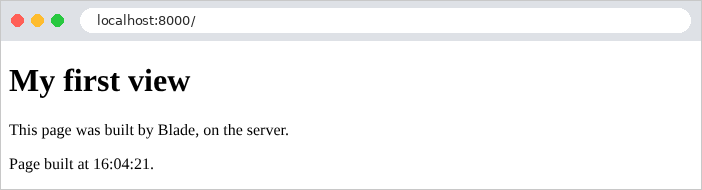
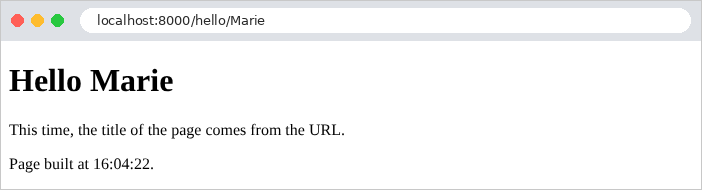
La hora mostrada es la del Tiempo Universal Coordinado (UTC), la zona horaria predeterminada de [Laravel]; el caso de estudio mostrará cómo cambiarla. La salida sin procesar muestra el trabajo realizado por [Blade]: las etiquetas [{{ }}] se han reemplazado por sus valores, y el comentario se ha eliminado (queda una línea en blanco en su lugar).
La página de error "home", seguida de un nombre que contiene HTML ([<b>martin], codificado en la URL):
La etiqueta [<b>] fue escapada, aunque ni la acción ni la vista tuvieron nada que ver. Aquí está, por fin, la vista compilada por [Blade], tal como se encuentra en la carpeta [storage/framework/views] (con un nombre calculado, como [bfadc851307fb914e48325630a6c9191.php]):
Cada [{{ expression }}] se ha convertido en [<?php echo e(expression); ?>]: la conversión la realiza la función [e] del ejemplo 09. Una vista [Blade] es, por lo tanto, solo una manera más elegante de escribir un archivo [PHP] que genera HTML. [PHP] fue concebido originalmente como un lenguaje de páginas, en el que el código se inserta en el archivo HTML entre [<?php] y [?>]; [Blade] conserva su eficacia y corrige sus defectos (en particular, la ausencia de escape).
4.2. Ejemplo 14: el lenguaje Blade
Este ejemplo reúne las principales construcciones de [Blade] en una sola vista.
4.2.1. El modelo y la acción
El modelo de la vista se describe mediante tres clases inmutables, cada una en su propio archivo ([PHP] no exige una clase por archivo, pero el cargador de clases de [Composer] busca la clase [App\Models\Product] en el archivo [app/Models/Product.php]):
El modelo contiene valores de diversos tipos: cadenas, [null], booleanos, arreglos de objetos, arreglos vacíos y objetos que contienen otros objetos. Los precios son aquí de tipo [float], para simplificar los cálculos en la vista (el ejemplo 06 mostró por qué se prefiere un decimal exacto).
La acción construye el modelo mediante parámetros con nombre (véase el ejemplo 01): cada valor va precedido del nombre del parámetro al que está destinado, lo que hace legible la llamada a pesar del número de parámetros.
4.2.2. La vista: resources/views/basics/index.blade.php
- Líneas 9–12: las directivas [@php] y [@endphp] delimitan un bloque de código [PHP], que se ejecuta en este punto de la página. Allí se crean dos variables de la vista: el precio total, calculado por el método [sum] de una colección (ejemplo 03), que suma una propiedad de cada elemento, y el número de productos. El bloque [@php] debe reservarse para este tipo de preparación: el cálculo normalmente corresponde a la acción;
- línea 17: un valor [null] se muestra como una cadena vacía. El operador [??] de [PHP] (ejemplo 08) reemplaza un valor [null] por un valor predeterminado;
- Líneas 19–20: [{{ }}] escapa el HTML (2a); [{!! !!}], en cambio, inserta el valor tal cual, sin escaparlo (2b). [{!! !!}] se reserva para el HTML generado por la propia aplicación, nunca para lo que ingresa el usuario;
- líneas 22–26: una condición: [@if], [@elseif], [@else], [@endif], con una condición [PHP] entre paréntesis. Cada bloque se cierra con una directiva [@end...];
- líneas 30–36: un bucle [@foreach] ... [@endforeach], que se escribe como el bucle [foreach] de [PHP]. Dentro de él, la variable especial [$loop] describe el estado del bucle: [$loop->index] (el número de iteración, que comienza en 0), [$loop->iteration] (que comienza en 1), [$loop->first], [$loop->last] (verdadero en la primera y en la última iteración), [$loop->count] (el número de elementos). Las variables externas al bucle ([$model->name]) siguen siendo accesibles;
- Línea 32: el operador ternario de [PHP], [condition ? a : b] (ejemplo 11);
- línea 40: la directiva [@forelse] ... [@empty] ... [@endforelse] es un bucle en el que el bloque [@empty] se ejecuta si la lista está vacía. Es más simple que un [@if] que probara la longitud de la lista;
- líneas 43–44: expresiones calculadas ([$total / $count]) y las variables del bloque [@php]. La función [number_format] de [PHP] da formato a un número: dos decimales, un punto como separador decimal y una coma como separador de miles. En el ejemplo 16 veremos una manera mucho mejor de dar formato a números e importes;
- Línea 46: el operador [->] recorre los objetos ([$model->address->city]), y se puede llamar a cualquier función de [PHP]: [mb_strtoupper] pasa una cadena a mayúsculas (las funciones [mb_...], de *multi-byte*, manejan correctamente los caracteres acentuados codificados en UTF-8);
- línea 48: el carácter [@] solo es interpretado por [Blade] al comienzo de una palabra; en una dirección de correo electrónico, se copia tal cual. Para escribir un [@] seguido del nombre de una directiva, se duplica: [@@if] produce [@if]. De igual manera, [@{{ ... }}] produce [{{ ... }}], lo que resulta útil cuando una página contiene llaves destinadas a un framework [JavaScript].
Una nota sobre los comentarios: [Blade] procesa [@php] los bloques antes que los comentarios. Un comentario que contuviera la palabra [@php] sería interpretado, por lo tanto, como el inicio de un bloque de código, con resultados inesperados: por eso el comentario de la línea 8 no la incluye.
4.2.3. Ejecución
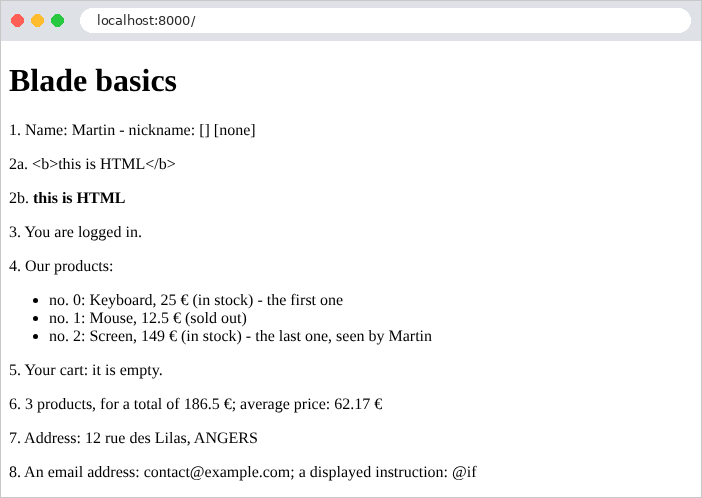
La página generada:
Los comentarios y las directivas han desaparecido, pero dejan tras de sí sus espacios y saltos de línea: [Blade] no intenta producir un HTML con formato ordenado. Esto no tiene consecuencias: el navegador ignora estos caracteres de espacio en blanco. Un número como [float] insertado en una cadena se escribe con punto decimal ([12.5]); [number_format] utiliza los separadores que se le pasan.
4.3. Ejemplo 15: plantillas, fragmentos, archivos estáticos
Las páginas de un sitio web suelen compartir la misma estructura: un encabezado, una barra de navegación, un pie de página y las mismas hojas de estilo. En lugar de repetir esta estructura en cada vista, se escribe una sola vez en una plantilla (*layout*), que las páginas extienden. Este ejemplo utiliza además [Bootstrap], el framework CSS más utilizado, para el diseño.
4.3.1. Archivos estáticos
Una página HTML hace referencia a otros archivos: hojas de estilo, scripts [JavaScript] e imágenes. Estos archivos, que el servidor envía tal cual, se denominan archivos estáticos. Con [Laravel], se almacenan en la carpeta [public], que el servidor web sirve tal cual (ejemplo 01): el archivo [public/css/styles.css] está disponible en la URL [/css/styles.css], sin que [Laravel] intervenga.
Algunas reglas CSS adicionales además de [Bootstrap]: un fondo gris claro, el estilo del pie de página y el estilo de una zona de error que se utilizará en los ejemplos siguientes.
[Bootstrap] se utiliza en los ejemplos 15 a 28. En lugar de colocar una copia en la carpeta [public] de cada ejemplo, estos lo comparten: se encuentra en la carpeta [examples/common/bootstrap]. Esta carpeta no es servida por el servidor web: una ruta, común a todos estos ejemplos, sirve sus archivos. Está descrita por el archivo [examples/common/bootstrap.php]:
- línea 7: una ruta cuya acción es una función anónima (ejemplo 01). El parámetro de ruta [{file}] acepta cualquier final de ruta, incluidas las barras (restricción [.*], línea 19, véase el ejemplo 02): la URL [/bootstrap/css/bootstrap.min.css] designa el archivo [css/bootstrap.min.css] de la carpeta. La ruta se llama [bootstrap];
- líneas 8–14: servir archivos designados por una URL exige una precaución: una URL como [/bootstrap/../../15-layout/.env] no debe dar acceso a un archivo situado fuera de la carpeta. La función [realpath] de [PHP] calcula la ruta absoluta de un archivo, sin sus componentes [.] y [..], o devuelve [false] si el archivo no existe. Se verifica que la ruta resultante comience efectivamente con la ruta de la carpeta ([str_starts_with]) y que designe un archivo ([is_file]); de lo contrario, [abort_unless] termina la solicitud con un error 404. [abort_unless(condition, code)] equivale a [if (! condition) abort(code)]; de manera similar, también existe [abort_if]. [DIRECTORY_SEPARATOR] es el separador de rutas del sistema: [\] en [Windows], [/] en los demás;
- líneas 16–18: [response()->file] genera una respuesta que envía el contenido de un archivo. El tipo de contenido se elige según la extensión del archivo (obtenida con [pathinfo]), de modo que una hoja de estilo se declara correctamente como [text/css]: un navegador rechazará una hoja de estilo declarada con otro tipo.
La ruta se declara en el archivo [bootstrap/app.php] de cada ejemplo:
- líneas 11–14: el parámetro [then] de [withRouting] es una función, llamada una vez declaradas las rutas de [routes/web.php], para declarar rutas adicionales. Estas no forman parte del grupo [web]: no tienen sesión ni cookies, lo cual es adecuado para archivos estáticos. La función flecha ejecuta el archivo [common/bootstrap.php];
- líneas 18–24: el método [booted] registra una función que se ejecuta una vez que la aplicación ha arrancado;
- líneas 21–23: la fachada [View] registra un view composer: una función que [Laravel] ejecuta antes de renderizar cada vista cuyo nombre coincide con el patrón indicado, en este caso [*] (todas). Recibe la vista y puede agregarle variables ([with]). Aquí, [$path] (la ruta de la URL solicitada, proporcionada por [request()], la solicitud actual) y [$year] (el año actual) quedan así disponibles en todas las vistas, sin que las acciones tengan que proporcionarlas. La plantilla las utiliza en su pie de página. El método [View::share('name', value)] compartiría de manera similar un valor fijo con todas las vistas.
4.3.2. La plantilla: resources/views/layout.blade.php
- línea 6: la etiqueta [viewport] indica a los navegadores móviles que muestren la página al ancho de la pantalla, que es lo que [Bootstrap] espera;
- Línea 8: la directiva [@yield] marca un espacio con nombre (que las páginas que extienden la plantilla pueden rellenar) con una sección del mismo nombre. El segundo parámetro es el contenido predeterminado del espacio, utilizado por una página que no proporciona la sección;
- Líneas 10–11: [route('bootstrap', 'css/bootstrap.min.css')] genera la URL de la ruta con nombre [bootstrap] (ejemplo 04), utilizando el valor de su parámetro [{file}]. La función [asset] crea la URL de un archivo de la carpeta [public]. Escribir la URL del archivo manualmente ([/css/styles.css]) también funcionaría, pero [asset] funciona incluso si la aplicación está instalada bajo un prefijo de URL;
- línea 16: [@include] inserta el contenido de otra vista, en este caso la barra de navegación. La vista incluida tiene acceso a las variables de la vista que la incluye;
- línea 19: la zona que cada página rellena con su propio contenido;
- línea 22: el pie de página utiliza las dos variables del view composer.
La clase [container] de [Bootstrap] centra el contenido y limita su ancho; [py-3] agrega un relleno vertical: [Bootstrap] ofrece cientos de clases como estas, que se combinan en el atributo [class].
4.3.3. La barra de navegación: resources/views/fragments/navbar.blade.php
Un fragmento: una parte de una página que no tiene sentido por sí sola. Las clases [navbar], [navbar-brand] y [nav-link] son las de la barra de navegación de [Bootstrap].
4.3.4. Un componente: resources/views/components/card.blade.php
- Línea 2: un componente es una sección de una página que tiene parámetros; esta es la función de [Blade]. Un componente anónimo es una vista simple de la carpeta [resources/views/components]; la directiva [@props] declara sus parámetros, que se convierten en variables de la vista. Se utiliza como una etiqueta HTML cuyo nombre comienza con [x-]: [<x-card name="..." role="..." />] inserta el fragmento de página generado con estos valores. Los parámetros pueden tener un valor predeterminado: [@props(['name', 'role' => ''])]. La tarjeta ([card]) es un componente de [Bootstrap].
4.3.5. Las páginas
- línea 2: la página extiende la plantilla: [Blade] genera la página de la plantilla, reemplazando sus marcadores [@yield] por las secciones definidas por la página. En una vista que extiende una plantilla, el texto escrito fuera de las secciones no aparece en la página generada;
- Líneas 4–10: la sección [content], que rellena el marcador del mismo nombre. La página no define la sección [title]: el marcador conserva su contenido predeterminado, “Home”;
- línea 9: el uso del componente [card]. Los parámetros se escriben como atributos HTML; sus valores son cadenas.
- línea 3: una sección corta, cuyo contenido se proporciona como segundo parámetro;
- líneas 8–13: una tarjeta por cada miembro del equipo, en una cuadrícula de [Bootstrap] ([row], [col-md-4]: tres columnas en una pantalla mediana o grande, una columna en una pantalla angosta);
- línea 11: un parámetro cuyo nombre está precedido por [:] recibe el valor de una expresión [PHP], no de una cadena: [:name="$member->name"].
El controlador no introduce ninguna novedad:
Por último, la tercera página no utiliza la plantilla:
4.3.6. Ejecución
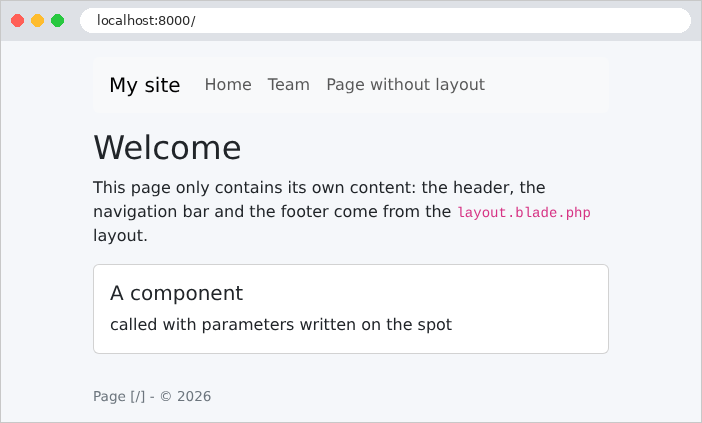
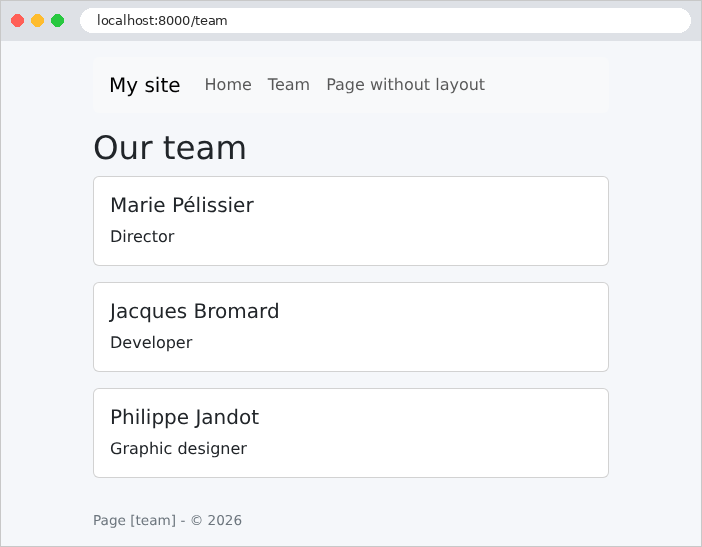
La página del equipo, tal como la recibe el navegador (se han eliminado las líneas en blanco que dejan los comentarios y las directivas):
El navegador recibió una página completa: la plantilla, el fragmento, la página y los componentes se ensamblaron en el servidor. Los valores de URL de las hojas de estilo fueron calculados por [route] y [asset]: son URL absolutas. La ruta de la página de inicio es [/]; las rutas de las demás páginas se escriben sin barra inicial ([team]): esta es la convención de [request()->path()]. Se puede verificar que las hojas de estilo se aplican correctamente (la opción [-I] de [curl] muestra solo los encabezados de la respuesta):
El primer archivo fue enviado por nuestra ruta; el segundo fue enviado directamente por el servidor de desarrollo, sin pasar por [Laravel].
4.4. Ejemplo 16: helpers
Una vista suele necesitar dar formato a valores: un importe con su moneda, una fecha escrita con todas sus letras o un texto en mayúsculas. Este código no pertenece a la acción (que no se ocupa de la presentación) y sería engorroso de escribir en la vista. En su lugar, se escribe en [PHP], en funciones que las vistas llaman: son los helpers de la vista. [Blade] ofrece varias maneras de ponerlos a disposición: llamar a una función o a un método estático, escribir sus propias directivas ([@money($price)]) y utilizar componentes, que ya hemos visto.
4.4.1. Funciones: app/Helpers/Formats.php
- Líneas 14–17: un método estático ([static]): se llama sobre la clase, sin un objeto ([Formats::uppercase('keyboard')]). Acepta [null];
- líneas 22–24: formato de un importe. Depende del idioma: en francés, [1 149,90 €] (espacio para separar los miles, coma decimal, símbolo después del importe); en inglés, [€1,149.90]. La clase [Number] de [Laravel] se basa en la extensión [intl] de [PHP], que admite las convenciones de todos los países (utiliza los datos del proyecto Unicode *CLDR*): [Number::currency] da formato a un importe, con la moneda designada por su código internacional ([EUR], [USD]). [intl] solo puede dar formato a números [float]: el decimal se convierte ([toFloat()]), lo cual es seguro aquí, ya que el número no se vuelve a utilizar para cálculos. El idioma ([fr], [en]) es el de la aplicación para la solicitud actual, devuelto por [App::getLocale()]; veremos quién lo establece;
- Líneas 28–30: formato de una fecha [Carbon] (ejemplo 12). [locale(...)] devuelve una copia de la fecha configurada para un idioma específico; [isoFormat] le da formato de la siguiente manera: [dddd] escribe con letras el día de la semana, [D] el día del mes, [MMMM] escribe con letras el mes y [YYYY] el año. [Carbon] incluye traducciones de estos nombres en más de doscientos idiomas. El tipo [CarbonInterface] acepta todas las fechas [Carbon].
4.4.2. El idioma de cada solicitud: app/Http/Middleware/SetLanguage.php
El idioma de formato depende de la solicitud: el parámetro [?lang=fr] de la URL selecciona el francés; el inglés es el idioma predeterminado. Un middleware (ejemplo 03) lo establece antes de cada acción, mediante [App::setLocale]: la fachada [App] hace referencia a la propia aplicación. El idioma establecido de este modo se aplica solo a la solicitud actual: la siguiente solicitud volverá al idioma de [.env] ([APP_LOCALE], con el inglés como valor predeterminado). El capítulo sobre internacionalización utilizará este mismo idioma para traducir los textos.
4.4.3. Configuración: bootstrap/app.php
- Línea 19: el middleware se agrega al final del grupo [web]: se ejecuta para todas las rutas de [routes/web.php], después de los middleware del grupo (sesión, cookies, etc.). El ejemplo 03 utilizaba [append], que agrega un middleware global que se ejecuta para todas las solicitudes, incluidas las de rutas externas al grupo [web];
- Líneas 25–28: la fachada [Blade] registra dos directivas “personalizadas”: [@money(...)] y [@longDate(...)]. Una directiva se procesa cuando la vista se compila (ejemplo 13): su función recibe el texto escrito entre los paréntesis (por ejemplo, [$product->price, 'USD']) y devuelve el código [PHP], que reemplazará a la directiva en la vista compilada. Aquí se llama al método correspondiente de
***[Formats]***, cuyo resultado se escapa ([e]***) y se escribe ([echo]***). En una cadena entre comillas, [\\] representa una sola [\]; - las directivas se almacenan en una función [booted] (ejemplo 15) una vez que la aplicación ha arrancado: la fachada [Blade] solo se puede utilizar en ese momento.
Como generan código compilado, las directivas requieren una precaución: después de modificar una directiva, hay que borrar las vistas compiladas (comando [php artisan view:clear]) para que las vistas se recompilen con la nueva versión.
4.4.4. El controlador: app/Http/Controllers/PagesController.php
Las acciones pasan valores sin procesar a las vistas: una fecha ([CarbonImmutable::today()], la fecha de hoy a medianoche) y números decimales. El formato lo manejan las vistas. La clase [Product] combina un nombre, un precio (un [BigDecimal], véase el ejemplo 06) y un nivel de existencias. Las rutas se llaman [home] y [products].
4.4.5. Las vistas
- línea 5: un componente que crea un enlace en la barra de navegación. Al enlace de la página actual se le asigna la clase [active] de [Bootstrap], que lo resalta;
- Línea 6: la directiva [@class] genera el atributo [class] de una etiqueta a partir de un arreglo: una clase escrita sola (['nav-link']) siempre está presente; una clase escrita como clave (['active' => condition]) está presente solo si la condición es verdadera. La función [request()] devuelve la solicitud actual; su método [is] compara la ruta de la URL con un patrón, donde [*] coincide con cualquier secuencia de caracteres. La variable [$slot] contiene el contenido entre las etiquetas de apertura y de cierre del componente ([<x-link ...>Products</x-link>]).
- línea 5: lo mismo, escrito directamente en la vista, sin componente, mediante el operador ternario. [request()->is('/')] solo reconoce la página de inicio. El componente evita repetir la condición en cada enlace;
- línea 7: el uso del componente;
- línea 10: un parámetro de [route] que no es un parámetro de ruta se agrega a la URL como parámetro de consulta: [/products?lang=fr].
- Línea 3: una insignia de [Bootstrap], verde ([text-bg-success]) o roja ([text-bg-danger]) según las existencias, mediante [@class]. El texto de la insignia se elige con el operador ternario; ["$stock in stock"] es una cadena interpolada.
- línea 7: la llamada a la directiva “home”;
- línea 9: la función [app()] devuelve la aplicación, y [getLocale()] establece su idioma para la solicitud actual.
- línea 3: la directiva [@use] importa una clase en la vista, igual que la instrucción [use] de un archivo [PHP];
- línea 14: una llamada a un método estático, que actúa como una función;
- Líneas 15–16: la directiva [@money], primero con su moneda predeterminada y luego con un parámetro;
- línea 18: el uso del componente [badge].
La plantilla [layout.blade.php] es una versión simplificada de la del ejemplo 15.
4.4.6. Ejecución
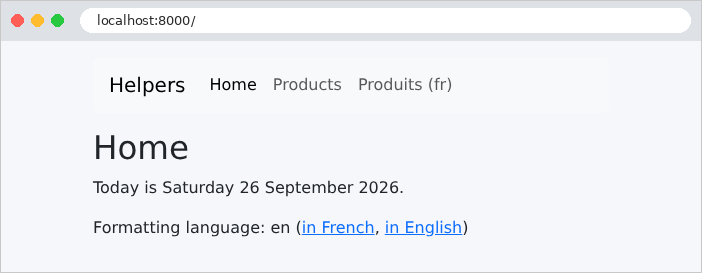
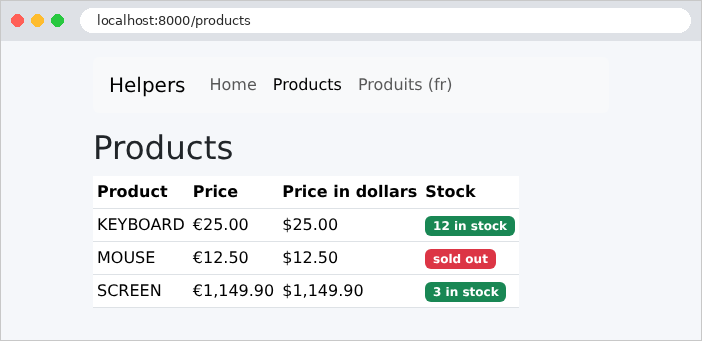
La misma página, con el parámetro [?lang=fr]. Solo cambia el formato de los números; el texto en sí está escrito directamente en las vistas. El capítulo sobre internacionalización también traducirá el texto.
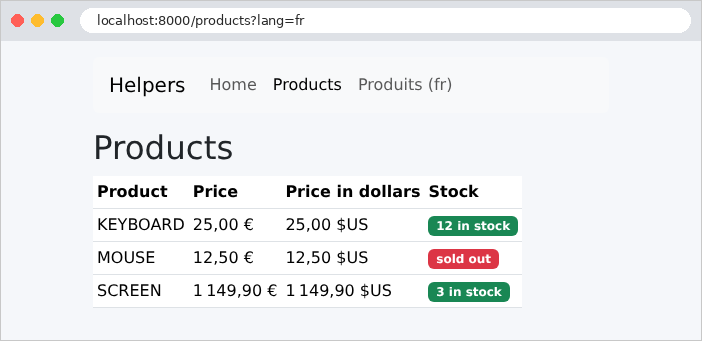
Un extracto del HTML producido:
4.5. Ejemplo 17: un formulario GET
Un formulario HTML envía sus campos al servidor de una de dos maneras, según su atributo [method]:
- [method="get"]: los campos se agregan a la URL como parámetros ([/search?keyword=le&genre=novel]). Este es el método que utiliza un formulario que realiza una consulta: una búsqueda o un filtro. La URL que contiene los resultados se puede guardar como marcador, compartir o recargar sin riesgo;
- [method="post"]: los campos se incluyen en el cuerpo de la solicitud (véase el ejemplo 11). Este es el método que utiliza un formulario que modifica datos: un registro, una adición o una eliminación.
Este primer formulario es una búsqueda de libros.
4.5.1. El modelo: app/Models/Book.php y SearchModel.php
- Líneas 14–17: la plantilla de vista contiene la entrada del usuario (que el formulario mostrará), la lista de géneros sugeridos y los resultados.
4.5.2. El controlador: app/Http/Controllers/BooksController.php
- Línea 14: una constante de clase privada llamada [self::GENRES] ([self] hace referencia a la clase actual). Una constante no puede contener objetos: por lo tanto, los libros los proporciona un método estático (líneas 17–25). En una aplicación real, provendrían de una base de datos;
- líneas 32–33: los campos del formulario se leen como parámetros de la URL (ejemplo 07). El método [string] devuelve el parámetro como un objeto [Stringable] de tipo [Laravel] (una cadena enriquecida con métodos), que está vacío si falta el parámetro; [value()] extrae de él la cadena [PHP];
- Líneas 35–38: filtrado. La función [array_filter] conserva los elementos de un arreglo para los cuales la función dada devuelve [true]: se conserva un libro si la palabra clave está vacía o aparece en su título o autor (en minúsculas en ambos lados), y si el género está vacío o coincide con el suyo. [array_filter] conserva las claves de los elementos seleccionados (0, 2...): [array_values] las vuelve a numerar a partir de 0;
- líneas 39–41: la plantilla de vista.
La tabla de rutas asocia dos entradas de URL con la misma acción: en la primera visita ([/]), no hay parámetros y se muestran todos los libros.
4.5.3. La vista: resources/views/books/search.blade.php
- Línea 6: la etiqueta [<form>]. El atributo [action] es la URL a la que se envía el formulario; [method="get"] coloca los campos dentro de la URL. Las clases de [Bootstrap] disponen los campos en una sola línea;
- Línea 8: una etiqueta de campo. Su atributo [for] especifica el identificador ([id]) del campo que describe: al hacer clic en la etiqueta se coloca el cursor en el campo, y los lectores de pantalla leen la etiqueta junto con el campo;
- línea 10: un campo de entrada. Su atributo [name] es el nombre del parámetro enviado al servidor: este es el vínculo entre el formulario y la acción ([$request->string('keyword')]). El atributo [value] es el valor mostrado: la entrada anterior, vuelta a mostrar (y escapada por [{{ }}], lo cual es esencial en un atributo: una entrada que contenga una comilla ["] cerraría el atributo de lo contrario);
- líneas 14–20: una lista desplegable. Cada [<option>] tiene un valor ([value]), que se envía al servidor, y un texto, que se muestra. La primera opción, con un valor vacío, significa “todos los géneros”;
- línea 18: la opción seleccionada en la solicitud anterior recibe el atributo [selected]. Se trata de un atributo booleano: basta con su presencia; no tiene valor. La directiva [@selected(condition)] lo establece si la condición es verdadera y no establece nada en caso contrario. De manera similar, existen [@checked], [@disabled], [@readonly], y [@required];
- línea 23: el botón de envío;
- línea 26: el número de resultados.
4.5.4. Ejecución
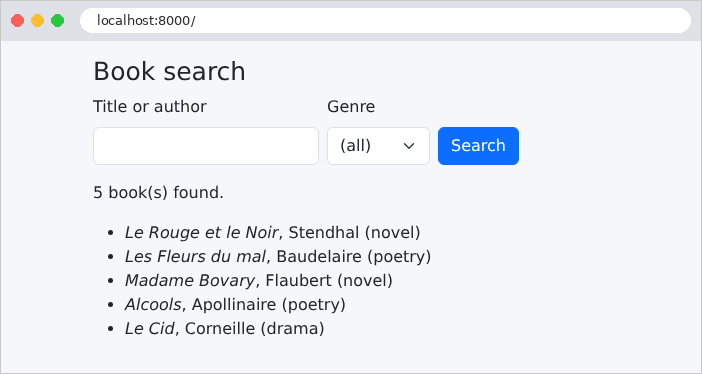
Escriba [le] y seleccione el tipo [novel]:
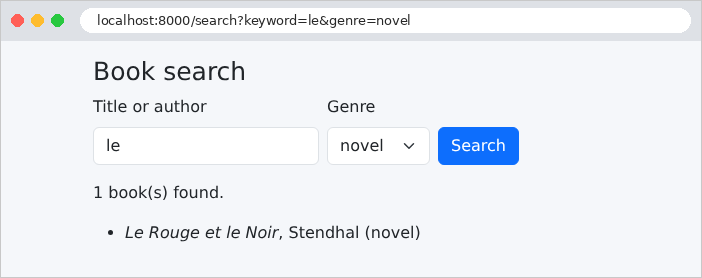
La URL de la página de resultados contiene los campos del formulario: [/search?keyword=le&genre=novel]. La respuesta del formulario:
“Madame Bovary” no está seleccionada: “le” no aparece ni en el título ni en el nombre del autor.
4.6. Ejemplo 18: campos de formulario
Este ejemplo presenta todos los tipos de campos de un formulario HTML, que en este caso se envía mediante POST. Muestra cómo volver a mostrar cada tipo de campo junto con su valor actual, cómo envía el navegador los valores de cada campo y cómo verifica el servidor que un valor recibido es efectivamente una de las opciones disponibles. [Laravel] no tiene una biblioteca que defina formularios mediante clases (como [WTForms] y [Python]): los campos se escriben en HTML dentro de la vista, y las directivas de [Blade] ([@checked], [@selected]...) ayudan a renderizarlos.
4.6.1. El servicio de listas: app/Services/ListsService.php
Las listas desplegables del formulario (títulos, países, pasatiempos, idiomas) las proporciona un servicio, siguiendo el modelo del ejemplo 06: en una aplicación real, provendrían de una base de datos. Cada lista es un arreglo asociativo: la clave es el valor enviado al servidor y el valor es el texto mostrado. El servicio es una clase concreta: el contenedor de [Laravel] sabe cómo crearla sin una declaración (ejemplo 06).
4.6.2. El controlador: app/Http/Controllers/FormController.php
- línea 15: el servicio se inyecta mediante el constructor;
- líneas 20–23: los valores iniciales del formulario, un arreglo asociativo: un valor por campo (un arreglo para un campo de varios valores). La vista recibe estos valores en la variable [$input], junto con el servicio de listas;
- líneas 31–39: se validan los campos recibidos. Los campos desplegables deben contener uno de los valores sugeridos: un usuario malintencionado podría enviar cualquier cosa, no solo lo que la página sugirió. [Rule::in(...)] genera la regla [in] (ejemplo 08) a partir de un arreglo de valores; en este caso, las claves de la lista ([array_keys]). Los campos múltiples se verifican elemento por elemento ([hobbies.*], ejemplo 10). [date_format:Y-m-d]: un campo [<input type="date">] intercambia sus valores con el servidor en el formato [yyyy-mm-dd], sea cual sea el formato en que el navegador lo muestre;
- líneas 41–44: para el ejemplo, la lista de lo que el navegador envió realmente. [(array) $value] convierte un valor único en un arreglo de un elemento (un arreglo sigue siendo un arreglo); [implode] une los elementos de un arreglo en una cadena, separados por el primer parámetro;
- líneas 45–51: el formulario se vuelve a mostrar con los valores recibidos ([$input]), lo que recibió el servidor, el resultado de la validación ([passes()], lo opuesto de [fails()]) y los errores, si los hay.
La tabla de rutas asocia la URL [/form] con la acción [display] para el método GET, y con la acción [process] para el método POST.
4.6.3. La vista: resources/views/form/form.blade.php
- línea 5: un formulario con método POST;
- línea 7: la directiva [@csrf] escribe un campo oculto llamado [_token], que contiene el token anti-CSRF. Un ataque CSRF (*Cross-Site Request Forgery*) consiste en que un sitio malicioso engaña al navegador de la víctima para que envíe un formulario a nuestra aplicación. El navegador incluye las cookies de nuestra aplicación en la solicitud (y, por lo tanto, la sesión del usuario autenticado), lo que hace que la solicitud parezca legítima. La defensa: todos los formularios de nuestra aplicación contienen un token aleatorio vinculado a la sesión del usuario, que el sitio malicioso no puede conocer. El middleware [PreventRequestForgery] del grupo [web] (ejemplo 01) rechaza toda solicitud POST (así como PUT, PATCH y DELETE) cuyo token falte o sea inválido, incluso antes de que se llame a la acción: ninguna acción puede omitirlo. Es el que los ejemplos 02 y 11 excluyeron para sus solicitudes [curl];
- línea 8: nuestro propio campo oculto;
- líneas 13–19: un grupo de botones de opción, uno por título. Todos tienen el mismo atributo [name]: solo uno está seleccionado a la vez y solo se envía un valor. Cada botón tiene su propio identificador ([title-0], [title-1]...), generado mediante [$loop->index], al que hace referencia su etiqueta. La directiva [@checked] marca el botón cuyo valor coincide con el título actual;
- línea 25: el campo de entrada del nombre; [?? ''] maneja el caso en que un nombre no está en el arreglo;
- Línea 30: una contraseña nunca debe enviarse de ida y vuelta dentro de una página HTML: el campo no tiene el atributo [value]; siempre aparece vacío al mostrarse;
- Líneas 41–47: casillas de verificación, con el estilo de los botones de opción. También comparten el mismo nombre; sin embargo, se pueden seleccionar varias casillas, y entonces el navegador envía varios valores: el nombre [hobbies[]] indica a [PHP] que los organice en un arreglo (ejemplo 10). La función [in_array] verifica si un valor está presente en un arreglo;
- líneas 53–57: una lista desplegable, cuya opción actual se marca con [@selected];
- línea 62: una lista de selección múltiple (atributo [multiple]), mostrada en cuatro líneas ([size]), cuyo nombre también termina con [[]];
- línea 73: un campo de texto de dos líneas. Su valor se escribe entre sus etiquetas, no en un atributo;
- Líneas 80–90: la directiva [@isset] verifica la existencia de una variable: [$received] solo fue pasada a la vista por la acción POST. [$errors->messages()] devuelve, para cada campo inválido, una lista de sus mensajes de error (ejemplo 09).
4.6.4. Ejecución
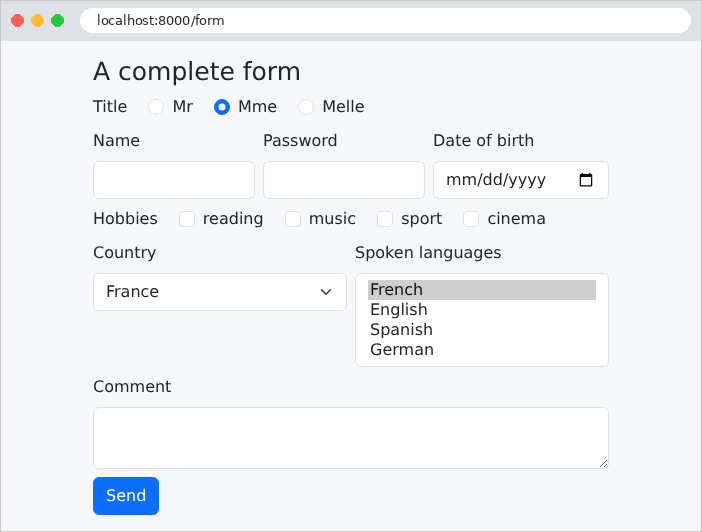
Se ven los valores predeterminados: el botón de opción “Mme”, el país “France” y el idioma “French”. El HTML produce (extractos):
El token anti-CSRF es una cadena aleatoria de 40 caracteres, almacenada en la sesión del usuario (ejemplo 20). Llenemos el formulario y enviémoslo:
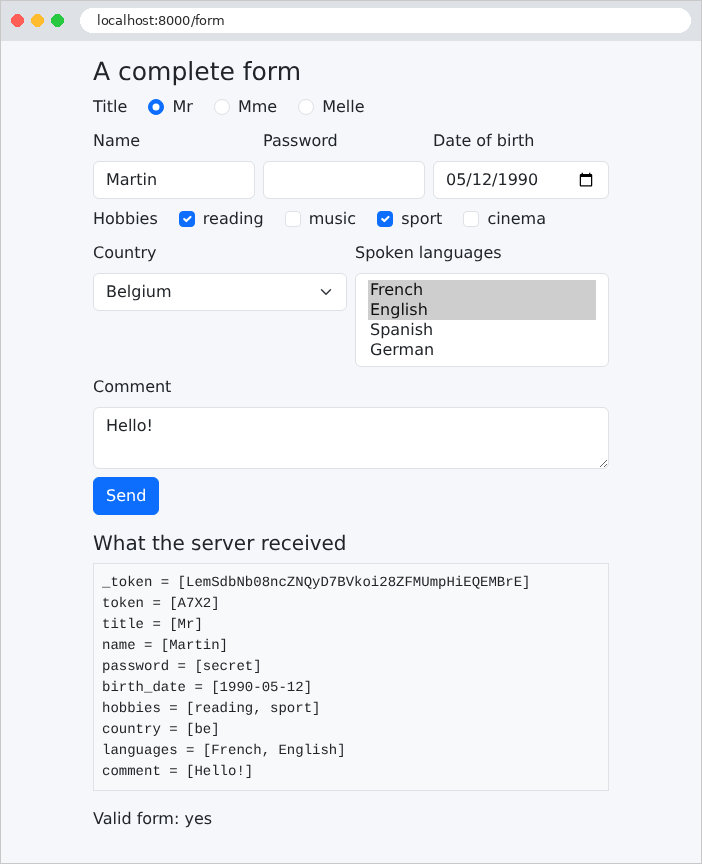
La página muestra lo que recibió el servidor: un parámetro por campo, con varios valores para las casillas de verificación y la lista desplegable; la contraseña se envió, pero no vuelve a mostrarse en su campo. El campo oculto [token] se devolvió exactamente como estaba: así se envía y se recibe información que el usuario no puede ver (el caso de estudio lo utiliza para el número de versión de un registro). Sin embargo, un campo oculto no es un campo protegido: el usuario puede modificarlo con las herramientas de desarrollo de su navegador, y el servidor debe validarlo igual que cualquier otro campo. También se observa que el token anti-CSRF ([_token]) figura entre los campos recibidos.
Ahora enviemos un formulario sin token, con [curl]:
La solicitud es rechazada por el middleware [PreventRequestForgery] con el código de estado 419, específico de [Laravel] (*Page Expired*: este es el mensaje que ve un usuario cuya sesión expiró entre el momento en que se mostró el formulario y el momento en que se envió). Para resolverlo, [curl] debe comportarse como un navegador: primero solicitar el formulario, conservando la cookie de sesión (opción [-c], que guarda en un archivo las cookies recibidas), y luego reenviar la cookie (opción [-b]) y el token leído de la página:
(el token es el de la página recibida por el primer comando). Dos errores: el país [xx] no figura entre las opciones; no se envió ningún título. Los mensajes son los predeterminados de Laravel: el ejemplo siguiente los personaliza.
4.7. Ejemplo 19: validación de formularios
Un formulario de registro, donde cada campo tiene sus propias reglas de validación. Si ocurre un error, el formulario se vuelve a mostrar con la entrada del usuario y un mensaje debajo de cada campo inválido. Este ejemplo utiliza el enfoque estándar de [Laravel]: una solicitud de formulario (form request, ejemplo 08) valida los campos antes de la acción; si ocurre un error, [Laravel] redirige a la página del formulario, conservando la entrada del usuario y los errores para la siguiente solicitud.
4.7.1. El formulario: app/Http/Requests/RegistrationRequest.php
- Líneas 12–23: las reglas de validación de cada campo (ejemplo 08). Los espacios que rodean la entrada ya fueron eliminados por el middleware [TrimStrings] (ejemplo 08): un nombre compuesto por espacios se convierte en una cadena vacía y luego en [null], y será rechazado por [required];
- Línea 18: la regla [email] acepta variantes, que determinan qué validación se aplica. De forma predeterminada, sigue el estándar de direcciones de correo electrónico, que acepta [martin@example] (un nombre de host sin dominio). [email:filter] utiliza la función [filter_var] de [PHP] (ejemplo 07), que exige un nombre de dominio completo ([example.com]);
- línea 19: [integer] seguida de [between:18,120];
- Línea 22: una regla que se aplica a dos campos: [same:password] compara el valor de un campo con el de otro campo. [Laravel] también ofrece la regla [confirmed], que, aplicada al campo [password], exigiría un campo llamado [password_confirmation];
- Líneas 27–40: el método [messages] proporciona mensajes específicos de este formulario. Cada clave designa un campo y una regla ([name.required]); una clave simple como [required] se aplicaría a todos los campos. Estos mensajes tienen prioridad sobre los de los archivos de idioma (ejemplo 09).
Los mensajes que la clase no proporciona provienen del archivo [lang/en/validation.php] (el archivo [.env] establece el idioma en [en]; véase el ejemplo 09):
Este es el caso del mensaje de la regla [integer], que solo se muestra si se escribe algo distinto de un número en el campo de edad, algo que un navegador no hace (lo veremos con [curl]).
4.7.2. El controlador: app/Http/Controllers/RegistrationController.php
- líneas 14–17: la visualización del formulario. El parámetro [?html5=true] activa la validación del navegador (véase más abajo);
- líneas 22–25: la acción solo acepta formularios válidos: la solicitud de formulario [RegistrationRequest] fue validada antes de que se la llamara (ejemplo 08). Muestra la página de bienvenida con los datos validados. (El ejemplo siguiente mostrará que es mejor redirigir después de un POST exitoso.)
¿Y un formulario inválido? Nunca llega a la acción. La solicitud de formulario lanza una [ValidationException] (ejemplo 08), que [Laravel] maneja de la siguiente manera para una solicitud proveniente de un navegador: almacena los errores y los valores ingresados (excepto las contraseñas) en la sesión del usuario y luego responde con una redirección a la página anterior, la del formulario. El navegador solicita de inmediato esta página de nuevo (mediante un GET), y la vista del formulario recupera los errores y la entrada del usuario, que la sesión proporciona una sola vez (veremos este mecanismo de datos “flash” en el ejemplo siguiente). El formulario se vuelve a mostrar, así, mediante su acción GET y no mediante la acción POST: este es ya el patrón Post/Redirect/Get del ejemplo siguiente, aplicado a los errores.
4.7.3. Un campo reutilizable: resources/views/components/field.blade.php
Cada campo se muestra de la misma manera: una etiqueta, el campo de entrada y, en caso de error, la zona delineada en rojo y el mensaje debajo. Un componente evita tener que escribir esto cinco veces:
- línea 5: los parámetros del componente: el nombre del campo, su etiqueta y su tipo, [text] de forma predeterminada;
- línea 8: la variable [$attributes] contiene los atributos asignados al componente que no son parámetros declarados por [@props] (aquí, [required], [min], [max]...): al escribirla en la etiqueta, los copia. Su método [class] le agrega el atributo [class], de forma similar a la directiva [@class] (ejemplo 16): la clase [is-invalid] de [Bootstrap] delinea el campo en rojo si contiene un error. La variable [$errors] está disponible en todas las vistas: es una “bolsa” de mensajes (ejemplo 09), que contiene los errores del formulario anterior almacenados en la sesión, o una bolsa vacía; [has] verifica si hay errores en un campo;
- Línea 10: la función [old] devuelve el valor ingresado en el formulario anterior, almacenado en la sesión, o [null]. Un campo de tipo [password] no tiene el atributo [value] (ejemplo 18);
- Líneas 13–15: el bloque [@error] ... [@enderror] solo se muestra si el campo contiene un error; en ese caso, su primer mensaje se almacena en la variable [$message]. El elemento [invalid-feedback] se muestra en rojo mediante [Bootstrap], debajo de una zona marcada con [is-invalid].
4.7.4. Las vistas
- línea 12: el atributo [novalidate] desactiva la validación del navegador: el formulario se envía tal cual y solo el servidor lo valida. Esto es lo que queremos observar primero;
- líneas 14–18: un componente por campo. Los atributos HTML5 ([required], [maxlength], [min], [max], [minlength], [type="email"]) permiten que el navegador verifique la entrada incluso antes de enviarla (lo veremos más adelante). [Laravel] no los deriva de las reglas de validación: se escriben en la vista y deben mantenerse coherentes con las reglas.
- líneas 16–18: un mensaje general al final de la página si el formulario anterior contenía errores ([any()] verifica si la bolsa contiene al menos un mensaje), en una zona cuyo estilo está definido por [public/css/styles.css] (ejemplo 15). El atributo [role="alert"] lo señala a los lectores de pantalla.
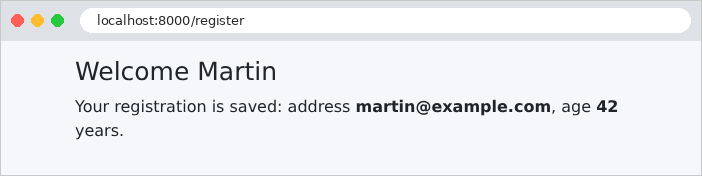
[$registration] contiene los datos validados: el nombre sin espacios y la edad (una cadena; véase el ejemplo 08).
4.7.5. Ejecución
Enviemos un formulario lleno de errores: un nombre compuesto por espacios, una dirección de correo sin dominio completo, una edad de 12, una contraseña demasiado corta y una confirmación diferente:
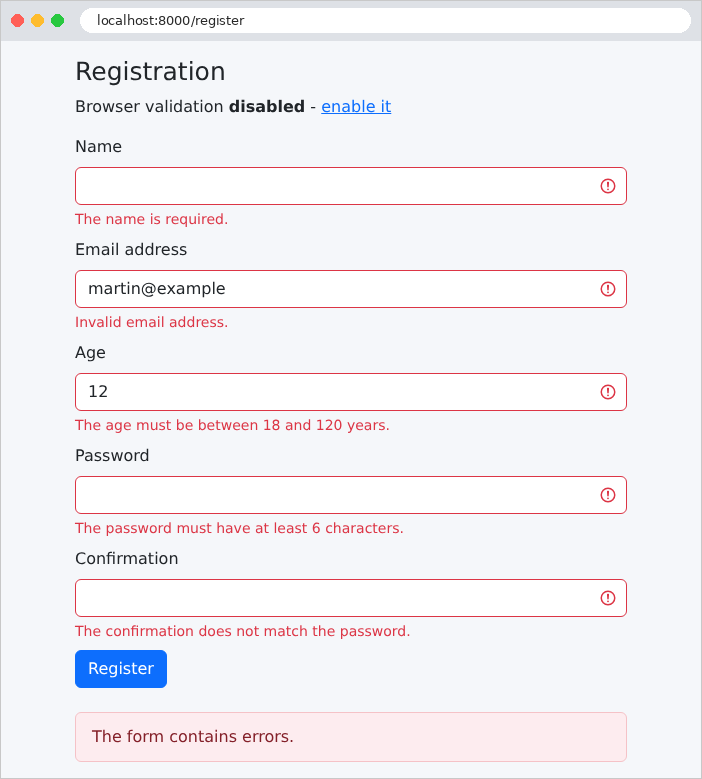
La entrada se conservó (excepto las contraseñas) y cada error se señala debajo de su campo correspondiente. La URL es la del formulario, y [/register] indica que la página fue mostrada por la acción GET después de la redirección. Con [curl], proporcionando el token anti-CSRF como en el ejemplo 18, vemos esta redirección:
También se puede enviar algo que un navegador no enviaría, como una edad no numérica. La página siguiente ([curl -b cookies.txt http://localhost:8000/register]) muestra el campo de edad, con su entrada y el mensaje de la regla [integer], tomado del archivo de idioma:
También vemos los atributos HTML5 copiados por [$attributes]: [required] (escrito como [required="required"], una forma equivalente), [min], [max].
4.7.6. Validación en el navegador
Quitemos el atributo [novalidate] siguiendo el enlace “Enable” (parámetro [?html5=true]). El navegador verifica entonces los atributos [required], [type="email"], [min], [maxlength]... antes de enviar el formulario, y muestra sus propios mensajes en un globo de ayuda debajo del primer campo inválido (“Please fill in this field”, “The value must be greater than or equal to 18”, etc.): el formulario no se envía mientras haya un error.
Esta validación es cómoda para el usuario: es inmediata, sin idas y vueltas con el servidor. Pero no reemplaza la validación del lado del servidor: un usuario puede desactivarla, y un programa como [curl] la ignora por completo. La regla es absoluta: el servidor siempre valida; la validación en el navegador es solo una comodidad adicional.
Por fin, una entrada correcta. El nombre, escrito con espacios a ambos lados, fue limpiado por el middleware [TrimStrings]:
4.8. Ejemplo 20: el patrón Post/Redirect/Get
Cuando una acción POST devuelve una página, esa página es el resultado de un POST. Si el usuario actualiza la página (presionando [F5]), el navegador vuelve a enviar la solicitud POST, tras una advertencia que pocas personas leen: el comando se envía dos veces y el mensaje se publica dos veces. El patrón Post/Redirect/Get (PRG) evita este problema: una acción POST exitosa no devuelve una página; responde con una redirección (ejemplo 04) a una página GET, que el navegador solicita de inmediato. Recargar esta página simplemente vuelve a ejecutar la acción GET.
Queda un problema: la página GET querría mostrar un mensaje (“la tarea ha sido agregada”), pero es la acción POST la que conoce este mensaje, y no puede pasar una variable a una solicitud que aún no ha ocurrido. La solución: el mensaje flash, almacenado en la sesión por la acción POST, se conserva hasta la siguiente solicitud, se muestra y luego se descarta. Este es el mecanismo que [Laravel] ya utilizaba, en el ejemplo 19, para los errores de formulario.
4.8.1. El servicio: app/Services/TasksService.php
La lista de tareas es compartida por todos los usuarios y debe persistir de una solicitud a la siguiente. En [Java], [C#] o [Python], se mantendría en memoria dentro de un único servicio. En [PHP], esto es imposible: como vimos en los ejemplos 01 y 06, nada sobrevive a la solicitud. Por lo tanto, la lista debe almacenarse fuera de [PHP]: en una base de datos, en un archivo... o en la caché de [Laravel], que es la que utilizamos aquí.
- Línea 18: la interfaz [Cache] proporciona acceso a la caché de la aplicación: un almacén de pares clave→valor. El archivo [.env] de los ejemplos almacena estos datos en archivos dentro de la carpeta [storage/framework/cache] ([CACHE_STORE=file], ejemplo 01); en producción, se prefiere un servidor dedicado, como [Redis]. [get] devuelve el valor almacenado bajo una clave, o el valor predeterminado proporcionado como segundo parámetro. Se puede almacenar cualquier valor (en este caso, un arreglo de cadenas): [Laravel] lo serializa, es decir, lo convierte en texto, mediante la función [serialize] de [PHP];
- Líneas 27–32: el servidor de desarrollo, al igual que un servidor de producción, puede procesar varias solicitudes al mismo tiempo, en varios procesos (la variable de entorno [PHP_CLI_SERVER_WORKERS] establece el número de procesos de [php artisan serve]). Dos inserciones simultáneas podrían leer la misma lista, agregar cada una su propia tarea y luego escribirla de nuevo: la segunda escritura sobrescribiría la primera tarea. Un bloqueo garantiza que solo una solicitud a la vez ejecute el código que protege: [Cache::lock('tasks-lock', 10)] crea un bloqueo con nombre (que también se almacena en la caché) que expira después de 10 segundos como máximo (por si la solicitud que lo mantiene terminara abruptamente); [block(5, function)] espera hasta 5 segundos a que el bloqueo esté disponible, lo adquiere, ejecuta la función y luego lo libera. La palabra clave [use] en una función anónima le da acceso a una variable de la función que la contiene (aquí, [$label]); una función flecha, en cambio, ve automáticamente esas variables;
- Línea 31: [forever] almacena un valor de manera indefinida; [put(key, value, seconds)] lo almacenaría durante una duración específica.
4.8.2. El controlador: app/Http/Controllers/TasksController.php
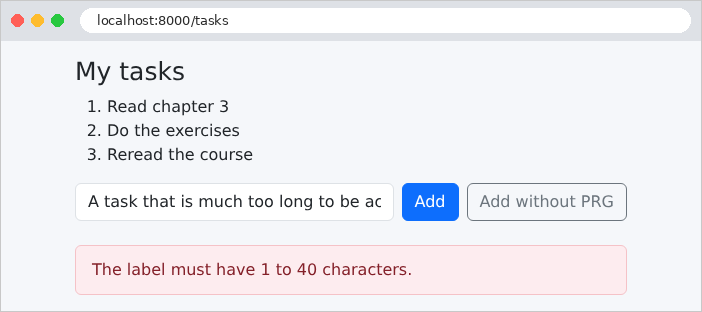
- líneas 26–31: la entrada se valida manualmente para mantener el ejemplo sencillo. Una entrada inválida se vuelve a mostrar, sin redirección: no hay nada que proteger contra un envío duplicado, ya que no se ha modificado nada. [mb_strlen] cuenta los caracteres de una cadena UTF-8;
- línea 36: la redirección a la página GET, llamada [tasks]. El método [with] de una redirección coloca un mensaje flash en la sesión: datos conservados solo para la siguiente solicitud;
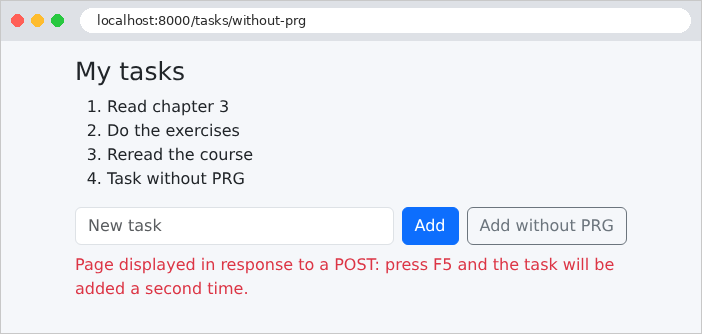
- líneas 40–43: el contraejemplo: una página en respuesta a un POST. El operador [?:] devuelve su operando izquierdo si es “verdadero” (aquí, una cadena no vacía) y el operando derecho en caso contrario.
La tabla de rutas:
4.8.3. Las vistas
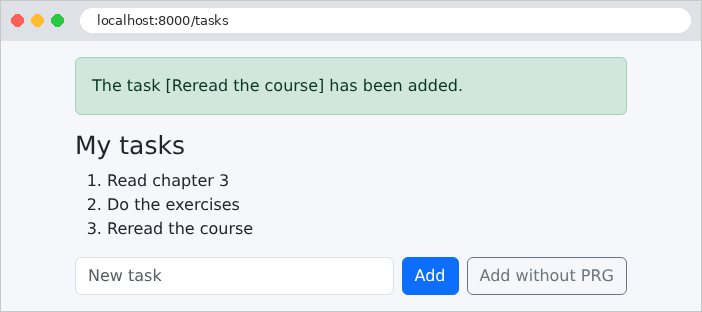
- Líneas 13–15: el bloque [@session('message')] ... [@endsession] solo se muestra si la sesión contiene una entrada [message], en cuyo caso su valor se almacena en la variable [$value]. La clase [alert alert-success] de [Bootstrap] muestra el mensaje en un recuadro verde.
- Línea 15: el atributo [formaction] de un botón envía el formulario a una dirección distinta de la especificada por su atributo [action]: un único formulario puede así desencadenar dos acciones diferentes.
4.8.4. ¿Dónde se almacenan los mensajes flash?
Entre la solicitud POST y la solicitud GET posterior, el mensaje debe almacenarse en algún lugar: en la sesión del usuario. La sesión de [Laravel] se almacena en el servidor: el archivo [.env] de los ejemplos la almacena en un archivo dentro de la carpeta [storage/framework/sessions] ([SESSION_DRIVER=file]), con un archivo por usuario. El navegador, en cambio, recibe solo un ID de sesión en la cookie [example20_session] (el nombre se deriva de [APP_NAME]), que devuelve con cada solicitud. Examinemos esto con [curl], almacenando las cookies en un archivo (opciones [-c] y [-b], ejemplo 18) y proporcionando el token anti-CSRF:
La respuesta al POST es una redirección (código de estado 302, encabezado [Location]), acompañada de la cookie de sesión. Su valor está cifrado con la clave [APP_KEY] (este es el papel del middleware [EncryptCookies] del grupo [web]): el usuario no puede leerlo ni modificarlo. Una vez descifrado, contiene solo el ID de sesión (40 caracteres aleatorios), que es también el nombre del archivo de sesión en el servidor: [storage/framework/sessions/HNuWctWJ0HcPvmsAhFN5v3iCiw1SFFDMXv46F6og]. Este es ese archivo, tras la solicitud POST (mostrado en varias líneas):
Se trata de un arreglo [PHP] serializado: [a:4] indica un arreglo de 4 elementos, [s:6:"_token"] una cadena de 6 bytes... Contiene el token anti-CSRF de la sesión, la URL de la página anterior ([_previous], que utiliza la redirección a la página anterior del ejemplo 19), nuestro mensaje y la lista [_flash] de datos flash. Al final de cada solicitud, los datos flash establecidos durante la solicitud (lista [new]) se mueven a la lista [old], y los datos que ya estaban en [old] se eliminan: así, un dato flash sobrevive exactamente una solicitud. Sigamos la redirección enviando la cookie de vuelta:
El mensaje se muestra y, después de esta solicitud, el archivo de sesión ya no lo contiene:
Una nueva solicitud GET ya no mostraría el mensaje. La lista de tareas, en cambio, se almacena en un archivo de caché cuyo nombre se calcula a partir de la clave ([storage/framework/cache/data/55/d8/55d8727a05eb80b0788af57a5317f3e0a1f4aa55]):
Los primeros diez dígitos representan la fecha de expiración del valor (en este caso, nunca); el resto es la lista serializada.
4.8.5. Ejecución
Agregar una tarea: el navegador siguió la redirección; la URL corresponde a la página GET, que se puede recargar sin riesgo.
Una entrada inválida, vuelta a mostrar con su mensaje de error:
El contraejemplo: la página es la respuesta a un POST, y su URL es [/tasks/without-prg]. Si se presiona [F5], el navegador pregunta si se desea reenviar el formulario; si se acepta, la tarea se agrega por segunda vez.
4.9. Ejemplo 21: enlaces, botones y confirmación
Un principio del protocolo HTTP: una solicitud GET no cambia nada. Los navegadores, los motores de búsqueda y las herramientas que precargan páginas siguen los enlaces libremente, sin pedir permiso al usuario. Un enlace “eliminar” ([<a href="/contacts/2/delete">]) sería, por lo tanto, peligroso: un bot que rastree el sitio eliminaría todo. En una aplicación web:
- la consulta se realiza mediante un enlace ([<a href>]), que envía una solicitud GET;
- la modificación (guardar, duplicar, eliminar) se realiza mediante un botón colocado en un formulario, protegido por un token anti-CSRF.
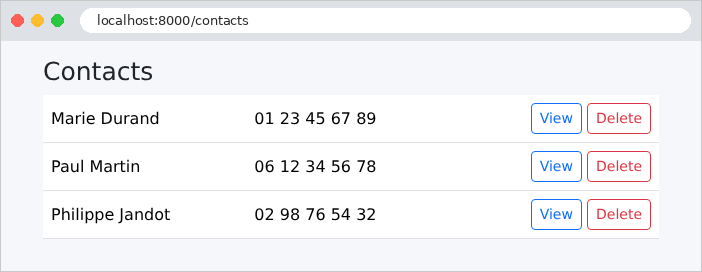
Este ejemplo gestiona una lista de contactos y muestra una ventana de confirmación antes de cada eliminación.
4.9.1. El servicio: app/Services/ContactsService.php
Los contactos se almacenan en la caché, igual que las tareas del ejemplo 20. Cada contacto es un objeto [Contact] inmutable (un ID, un nombre, un número de teléfono), almacenado en un arreglo junto con el último ID asignado. Algunos puntos sobre [PHP]:
- Líneas 29–37: todas las modificaciones siguen el mismo patrón: adquirir el bloqueo, leer los datos, modificarlos, escribirlos de nuevo y liberar el bloqueo. Este método escribe en el arreglo una sola vez; cada modificación le pasa una función (de tipo [callable], “invocable”) que recibe los datos y los modifica. La función debe modificar el propio arreglo, no una copia: su parámetro se declara como [array &$data], donde [&] especifica un paso por referencia (sin [&], un arreglo se copia; véase el ejemplo 06);
- líneas 51–63: un contacto es inmutable: se crea uno nuevo, que reemplaza al anterior en el arreglo. Una asignación es una expresión cuyo valor es el valor asignado: [return $data['contacts'][$i] = new Contact(...)] reemplaza el contacto y lo devuelve;
- línea 68: [++] colocado antes de una variable la incrementa en 1 y devuelve el nuevo valor;
- línea 80: [array_splice] elimina un elemento del arreglo y vuelve a numerar los elementos siguientes;
- Los métodos devuelven [null] para un contacto inexistente: le corresponde al controlador decidir la respuesta.
4.9.2. El controlador: app/Http/Controllers/ContactsController.php
- líneas 19–23: una función de utilidad: un contacto inexistente termina la acción con una respuesta 404 ([abort_if], véase el ejemplo 15);
- líneas 26–34: las dos acciones GET, que no modifican nada: la lista y la ficha de un contacto;
- líneas 37–42: guardado de la ficha: una acción POST, que sigue el esquema PRG. La misma URL [/contacts/2] es manejada por dos acciones diferentes, según el método: GET muestra, POST guarda;
- Líneas 45–50: duplicación, otra acción POST, desencadenada por un segundo botón del mismo formulario;
- Líneas 53–57: eliminación, manejada por una solicitud DELETE.
La tabla de rutas:
- Línea 12: la eliminación se declara para el método HTTP DELETE, que el protocolo HTTP especifica para eliminar un recurso. Sin embargo, un formulario HTML solo puede enviar solicitudes GET y POST. [Laravel] sortea esta limitación: un formulario POST que contiene un campo oculto [_method], con el valor [DELETE] (o [PUT], [PATCH]), se trata como una solicitud de ese método. Esto es la simulación de métodos (method spoofing), que implementa la directiva [@method] en las vistas.
4.9.3. Las vistas
- línea 13: un enlace, presentado como un botón mediante las clases de [Bootstrap] ([btn]...): la apariencia no tiene nada que ver con el método HTTP. [route('contacts.details', $contact->id)] coloca el ID en la ruta: [/contacts/2] (se puede proporcionar un único parámetro sin un arreglo);
- Líneas 15–22: un formulario por cada botón “Delete”, sin más campos que el token y el método. La clase [d-inline] lo muestra en la misma línea que el enlace. El atributo [data-confirmation] contiene el mensaje de confirmación; los atributos [data-...] no están especificados y están pensados para el [JavaScript] de la página;
- línea 18: el token anti-CSRF (ejemplo 18), obligatorio para toda solicitud que no sea GET;
- línea 20: la directiva [@method] escribe el campo oculto [_method]: [<input type="hidden" name="_method" value="DELETE">].
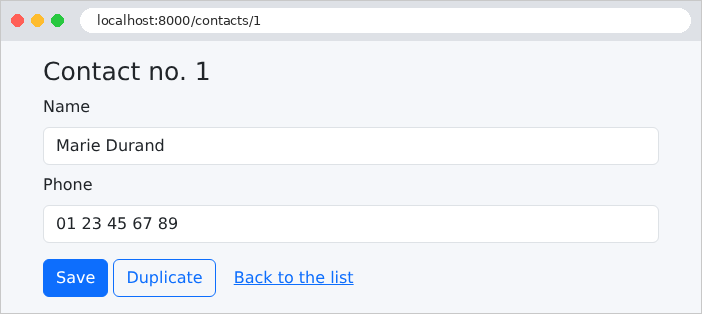
- Líneas 16–18: dos botones de envío para el mismo formulario: “Save” envía el formulario a la dirección especificada por su atributo [action], y “Duplicate” lo envía a la dirección especificada por su atributo [formaction] (ejemplo 20). Este formulario no utiliza [@method]: el campo [_method] sería enviado por ambos botones, y la duplicación también se convertiría en una solicitud PUT o DELETE;
- Línea 19: regreso a la lista: un enlace.
4.9.4. La ventana de confirmación
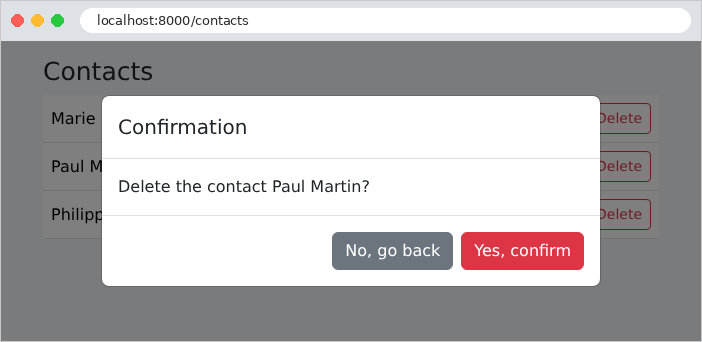
El navegador puede mostrar un cuadro de confirmación (función [JavaScript] [confirm]), pero no es muy atractivo y su apariencia depende del navegador. Aquí utilizamos una ventana modal de [Bootstrap], mostrada mediante unas pocas líneas de [JavaScript]. La ventana es un fragmento incluido en la plantilla y, por lo tanto, está presente, aunque oculta, en todas las páginas:
- línea 2: la clase [d-none] de [Bootstrap] oculta el elemento;
- líneas 3–4: el fondo gris, seguido de la ventana, se renderizan mediante las clases de [Bootstrap];
- línea 11: la ubicación del mensaje;
- líneas 14–15: los dos botones, de tipo [button] (no [submit]: no envían ningún formulario), que se distinguen por su atributo [data-action].
- línea 19: la ventana, incluida en todas las páginas;
- línea 21: el script, colocado al final de la página: cuando se ejecuta, los elementos que busca ya existen. Se almacena en la carpeta [public/js].
El script [public/js/app.js]:
- línea 3: el código está encerrado en una función anónima, que se ejecuta de inmediato; sus variables no interfieren con las de los demás scripts de la página;
- líneas 4–6: la ventana, la ubicación del mensaje y el formulario en espera de confirmación;
- líneas 9–14: para cada formulario que tiene un atributo [data-confirmation], se intercepta el evento [submit], que se desencadena cuando se envía el formulario. [preventDefault()] suspende el envío; el formulario se pone en espera y su mensaje ([dataset.confirmation], el valor del atributo [data-confirmation]) se muestra en la ventana, que aparece;
- líneas 19–25: un único manejador para los clics en la ventana: [event.target] es el elemento en el que se hizo clic; su atributo [data-action] especifica de qué botón se trata. “Yes” envía el formulario pendiente mediante el método [submit()], que, a diferencia de hacer clic en un botón, no desencadena el evento [submit] (de lo contrario, la ventana volvería a aparecer); “No” oculta la ventana.
Sin [JavaScript], el formulario simplemente se envía sin confirmación: la página sigue siendo utilizable. Esto es mejora progresiva: [JavaScript] agrega comodidad, pero la aplicación no depende de él.
4.9.5. Ejecución
La lista de contactos:
Al hacer clic en “Delete” se muestra la ventana de confirmación:
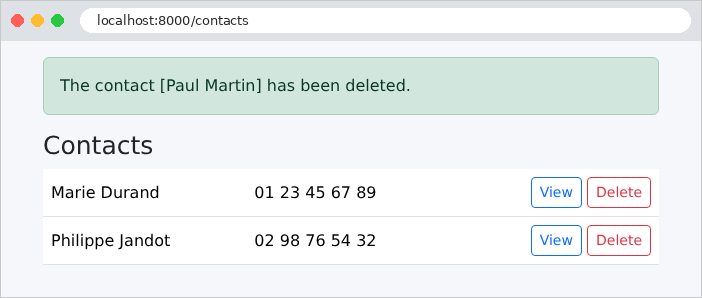
Tras la confirmación, la solicitud DELETE (simulada), la redirección y el mensaje emergente:
La ficha de un contacto, con sus dos botones de envío:
Una solicitud sin token anti-CSRF es rechazada, y un contacto inexistente devuelve un error 404:
Las páginas de error siguen siendo las de [Laravel] en inglés. El capítulo sobre el ciclo de vida de la solicitud mostrará cómo reemplazarlas por páginas personalizadas.