6. Ámbitos de los datos
Una aplicación web atiende a muchos usuarios a la vez, y cada usuario realiza numerosas solicitudes. Por lo tanto, los datos pueden compartirse en varios niveles, conocidos como su ámbito:
- ámbito de aplicación: los datos son compartidos por todos los usuarios durante toda la vida del servidor (por ejemplo, la lista de médicos);
- ámbito de solicitud: los datos existen solo durante una única solicitud (el modelo de una vista, el usuario conectado tal como se identificó para esa solicitud);
- ámbito de cliente: los datos son específicos de un usuario y deben persistir de una solicitud a la siguiente (el idioma seleccionado, el usuario conectado).
Las aplicaciones web han usado durante mucho tiempo una sesión mantenida por el servidor para este último ámbito: una memoria propia de cada navegador, identificada mediante una cookie de identificación ([JSESSIONID] en [Java], [PHPSESSID] en [PHP]). La sesión de [Flask] es diferente: como vimos en el ejemplo 20, se almacena en una cookie firmada del lado del cliente. El servidor no almacena nada entre dos solicitudes de un mismo usuario: se dice que no tiene estado (stateless). Esto es lo que permite, por ejemplo, ejecutar varios servidores idénticos detrás de un balanceador de carga: cualquiera de ellos puede atender cualquier solicitud. La contrapartida es que una cookie está bajo el control del usuario; este puede leerla e intentar modificarla. Por eso solo se almacenan en ella datos no sensibles y, si los datos deben ser de confianza, el servidor los firma y así detecta cualquier modificación: es el caso de la sesión de [Flask] y del token de autenticación (véase el capítulo sobre la autenticación).
En [Flask], cada ámbito tiene su propio contenedor:
Ámbito | Soporte | Duración |
aplicación | Un objeto creado al iniciar, almacenado en [app.extensions] y recuperado mediante [current_app] (ejemplo 06) | Toda la vida del servidor, compartido por todas las solicitudes |
Solicitud | El objeto [g] y el propio objeto [request] (ejemplo 16) | procesamiento de una solicitud |
sesión | el objeto [session], un diccionario almacenado en una cookie firmada | hasta que se cierra el navegador (de forma predeterminada) |
cliente | una cookie estándar definida con [set_cookie] (ejemplo 22) | la duración establecida con [max_age] |
Los objetos [current_app], [g], [request] y [session] se importan del paquete [flask]. Son proxies (ejemplo 05): durante una solicitud, cada uno identifica el objeto de esa solicitud (o de la aplicación que la procesa).
6.1. Ejemplo 23: ámbitos
6.1.1. Los objetos: services/counter.py
- líneas 7–18: un contador de visitas, con ámbito de aplicación: un único objeto, compartido por todas las solicitudes. Al igual que con la lista de tareas del ejemplo 20, un cerrojo protege el incremento: la instrucción [self._total += 1] no es atómica (lee el valor, lo incrementa y luego lo escribe), y dos hilos que la ejecuten simultáneamente podrían leer el mismo valor, con la consecuencia de que se pierda una visita;
- líneas 22–30: información con ámbito de solicitud: un objeto por solicitud, que contiene un número y la hora de la solicitud. El número proviene de un contador compartido por todas las instancias: [count(1)], del módulo estándar [itertools], es un iterador que produce 1, 2, 3... cada vez que se llama a [next]. Es un atributo de clase (declarado en el nivel de la clase, no en el constructor): es compartido por todas las instancias.
6.1.2. La configuración: app.py
- línea 18: la clave que firma la cookie de sesión;
- línea 21: el objeto con ámbito de aplicación;
- líneas 29–31: antes de cada solicitud, se almacena un objeto [RequestInfo] en [g]. La acción y la vista lo recuperarán, pero solo durante esta solicitud. [strftime("%H:%M:%S.%f")] da formato a la hora con sus microsegundos ([%f], seis dígitos); [[:-3]] elimina los últimos tres caracteres de la cadena, dejando los milisegundos.
6.1.3. El controlador: controllers/scopes.py
- línea 10: el ámbito de aplicación. [current_app] designa la aplicación que procesa la solicitud actual;
- línea 13: el ámbito de sesión. [session] se usa como un diccionario: [session.get("visits", 0)] devuelve el valor de la clave, o 0 si está ausente. Cuando la acción modifica la sesión, [Flask] envía, junto con la respuesta, una nueva cookie, [session], que contiene el diccionario firmado;
- línea 16: el ámbito de cliente, con una cookie común, [myVisits], leída de [request.cookies]. Su valor es una cadena proporcionada por el navegador y, por lo tanto, puede faltar o no ser válida; la función [to_integer] devuelve 0 en ambos casos;
- líneas 17–20: para definir una cookie se necesita el objeto de respuesta: [make_response] lo construye a partir de la página generada por la vista (ejemplo 05) y luego [set_cookie] le agrega el encabezado [Set-Cookie]. Sin [max_age], la cookie dura hasta que se cierra el navegador (es una cookie “de sesión”, según la definición de los navegadores);
- línea 18: el ámbito de solicitud: el objeto almacenado en [g] por la función [start].
6.1.4. La vista: templates/scopes/scopes.html
Los objetos [g] y [session] también son accesibles en las vistas. La vista muestra los valores recibidos de la acción y, entre paréntesis, los mismos valores leídos directamente de [g] y [session]: durante una misma solicitud, la acción y la vista ven los mismos objetos.
6.1.5. Ejecución
Después de dos visitas en un navegador:
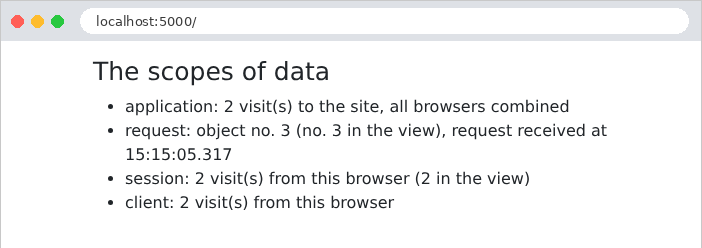
Sigamos las solicitudes con [curl], que actúa como un primer navegador y guarda sus cookies en el archivo [a.txt]:
La respuesta define dos cookies. La primera, [myVisits], contiene el valor en texto plano. La segunda, [session], contiene el diccionario de sesión: la parte anterior al primer punto es el JSON [{"visits":1}], codificado en Base64 (sin comprimir, como en el ejemplo 20, porque es corto); seguido de la fecha y la firma.
El objeto con ámbito de solicitud tiene el número 2, aunque esta es la primera visita a la página: esto se debe a que la función [start] se ejecuta antes de cada solicitud que recibe la aplicación, incluidas las solicitudes para las que no existe ninguna acción (en este caso, una solicitud a una URL inexistente, hecha justo antes) y las solicitudes de archivos estáticos. En el navegador, cada página desencadena así una segunda solicitud para la hoja de estilos de [Bootstrap]: de ahí los números impares de la captura de pantalla. Una segunda visita, con las mismas cookies:
Un segundo “navegador”, con su propio archivo de cookies, inicialmente vacío:
El contador de la aplicación ha seguido avanzando; la sesión y la cookie del segundo navegador vuelven a empezar en 1. Por último, un usuario malicioso falsifica sus propias cookies: 1000 visitas en [myVisits], y una sesión que pretende contener [{"visits":999}] (codificado en Base64 como [eyJ2aXNpdHMiOjk5OX0]), con la firma de otra sesión:
La cookie común se aceptó tal cual: 1001 visitas. En cambio, la sesión falsificada fue rechazada: su firma no coincide con su contenido y [Flask] la ignoró, como si estuviera ausente. Esa es la diferencia clave entre una cookie común y una cookie firmada. Recordemos la regla: los datos que provienen del cliente solo son confiables si el servidor los firma; e incluso firmados, siguen siendo legibles: no se coloca nada secreto en ellos.