8. Autenticación y autorización
Para cada solicitud surgen dos preguntas distintas:
- ¿Quién es el usuario? Esto es la autenticación: el usuario se ha identificado con un nombre de usuario y una contraseña, y cada solicitud posterior debe demostrar que proviene de él;
- ¿Tiene permiso para acceder a esta página? Esto es la autorización: en el caso de estudio, solo un usuario con el rol ADMIN gestiona los médicos y los clientes.
La prueba de identidad debe acompañar a cada solicitud. [Django] tiene una aplicación de autenticación completa, [django.contrib.auth]: un modelo [User] (una tabla de base de datos), un middleware que almacena al usuario autenticado en [request.user], vistas de inicio y cierre de sesión, permisos, grupos y la interfaz de administración que los gestiona. Almacena al usuario autenticado en su sesión (véase el capítulo sobre los ámbitos), que es la solución más sencilla para una aplicación web. El caso de estudio, en todas sus versiones ([ASP.NET Core MVC], [Spring MVC], [NestJS], [Flask], [Laravel], [Symfony]), usa en cambio un token JWT (JSON Web Token), que usaremos aquí: tras el inicio de sesión, el servidor genera un token que contiene la identidad del usuario y lo firma con una clave secreta (este es el principio de la cookie firmada del ejemplo 23). El token se almacena en una cookie; el navegador la devuelve con cada solicitud; el servidor verifica la firma. El usuario puede leer su token, pero no puede modificarlo: cualquier modificación invalida la firma. El formato está estandarizado (RFC 7519), lo entienden todos los lenguajes de programación y el token incluye su fecha de expiración. Lo más importante es que el servidor no tiene que almacenar nada: cualquier servidor que conozca la clave puede verificar el token.
Los usuarios del caso de estudio son los de su propia tabla, [users], y no los de [django.contrib.auth]; los tokens en sí no tienen cabida en [django.contrib.auth]. Por lo tanto, implementaremos la autenticación nosotros mismos, con las herramientas que ya conocemos, lo cual tiene la ventaja de hacer que todo sea transparente:
- un componente de middleware (ejemplo 03) determina, para cada solicitud, quién es el usuario a partir del token de su cookie, y lo incluye en la solicitud ([request.user], ejemplo 12). El resto de la aplicación solo ve este resultado;
- los decoradores (ejemplo 08) protegen las vistas: [@login_required], [@role_required("ADMIN")];
- las contraseñas se verifican con las funciones de hash de [Django] ([django.contrib.auth.hashers], que se pueden usar sin el resto de la aplicación [auth]);
- las denegaciones de acceso son excepciones [PermissionDenied], convertidas en una página de error por una vista [handler403] (ejemplo 24);
- los intentos de inicio de sesión se limitan mediante la caché de [Django] (ejemplo 27).
La creación y la verificación de los tokens las gestiona la biblioteca [PyJWT], la más utilizada en [Python], instalada por el archivo de ejemplo [requirements.txt] (se importa con el nombre [jwt]). (Existen bibliotecas de tokens JWT para [Django], como [djangorestframework-simplejwt], diseñadas para las API; para una aplicación web bastan unas pocas líneas, que ilustran mejor el mecanismo.)
8.1. Ejemplo 25: inicio de sesión, token, página protegida
8.1.1. Configuración: config/settings.py
El token se firma con una clave secreta, que no debe estar escrita directamente en el código de una aplicación en producción. Es hora de separar realmente la configuración del código:
- líneas 21–26: dos componentes de middleware: la protección anti-CSRF (ejemplo 18), seguida de nuestro middleware de autenticación;
- líneas 43–44: dos ajustes propios de la aplicación (ejemplo 06): la clave que firma los tokens y su duración de vida, en minutos. [os.environ.get("NAME", default)] asigna el valor de la variable de entorno a [NAME] si existe; de lo contrario, usa el valor predeterminado. Durante el desarrollo, basta con el valor escrito en el archivo; en producción, la clave real se proporciona mediante una variable de entorno, que tiene prioridad. Una variable de entorno siempre es una cadena: [int] convierte la duración en un entero.
El estándar exige, para el algoritmo utilizado (HMAC-SHA256), una clave de al menos 256 bits, es decir, 32 bytes: [PyJWT] emite una advertencia si la clave es más corta. Con [Linux] o [macOS], la aplicación se iniciaría con una clave diferente de la siguiente manera:
y para [Windows] ([PowerShell]):
La clave secreta del propio [Django] , [SECRET_KEY], requeriría el mismo tratamiento; el caso de estudio lee todos sus secretos de un archivo llamado [.env], o del entorno.
8.1.2. Usuarios: security/users.py
- líneas 7–17: un usuario: el inicio de sesión, el nombre, el rol, el hash de la contraseña y el contenido del token que autenticó al usuario (vacío para un usuario leído de la lista de usuarios). Los dos últimos atributos tienen un valor predeterminado. Para un diccionario, este valor no se puede escribir como [claims: dict = {}]: este diccionario se crearía una sola vez y sería compartido por todos los objetos. [field(default_factory=dict)] indica a [@dataclass] que llame a [dict()] para cada objeto nuevo;
- líneas 20–24: un servidor nunca almacena una contraseña, ni siquiera cifrada: si se robara la base de datos, también se robarían las contraseñas (y mucha gente usa la misma contraseña en todas partes). Almacena el resultado de una función hash, una función unidireccional: se puede calcular el hash de una contraseña, pero no se puede recuperar una contraseña a partir de su hash. Para verificar una contraseña ingresada, se calcula su hash y se compara con el almacenado en la base de datos;
- líneas 25–30: dos usuarios de prueba, escritos directamente en el programa (el ejemplo 28 y el caso de estudio los usarán para poblar una base de datos): para cada inicio de sesión, el nombre, el rol y el hash de la contraseña. El hash se calculó una sola vez con la función [make_password] de [Django] (el comando se proporciona en un comentario), con su algoritmo predeterminado, PBKDF2-SHA256. El hash almacenado tiene cuatro partes, separadas por [$]: el algoritmo ([pbkdf2_sha256]), el número de iteraciones, la sal y luego el resultado. Un buen algoritmo de hash de contraseñas tiene dos características. Es intencionalmente lento, con un nivel de lentitud ajustable: PBKDF2 aplica la función SHA-256 1 500 000 veces, lo que toma unos cientos de milisegundos —imperceptible para un usuario, pero que hace muy costoso para un atacante probar miles de millones de contraseñas—; [Django] aumenta este número en cada versión para seguir el ritmo de la potencia de cálculo (su aplicación [auth] actualiza entonces los hashes almacenados durante los inicios de sesión); los hashes más antiguos siguen siendo verificables, ya que incluyen su número de iteraciones. Lleva sal: se mezcla con la contraseña una sal generada aleatoriamente antes de calcular el hash y se almacena dentro del propio hash; así, dos usuarios con la misma contraseña tendrán hashes diferentes. [Django] también puede usar [Argon2] y [bcrypt] (ajuste [PASSWORD_HASHERS]); el caso de estudio, cuya base de datos contiene hashes [bcrypt], usa directamente la biblioteca [bcrypt];
- líneas 33–38: el usuario de un inicio de sesión, o [None]. [not in] comprueba la ausencia de una clave; la asignación [name, role, password_hash = ...] desempaqueta una tupla: cada variable recibe el elemento correspondiente.
8.1.3. El servicio de autenticación: security/auth.py
- línea 5: la biblioteca [PyJWT];
- línea 7: la función [check_password] de [Django];
- línea 13: el nombre de la cookie que transporta el token;
- líneas 19–25: verificación de un nombre de usuario y una contraseña. [check_password] lee el algoritmo, el número de iteraciones y la sal del hash almacenado, calcula con ellos el hash de la contraseña ingresada y compara los dos resultados (en tiempo constante, véase el ejemplo 23). Un nombre de usuario desconocido y una contraseña incorrecta producen el mismo resultado, [None];
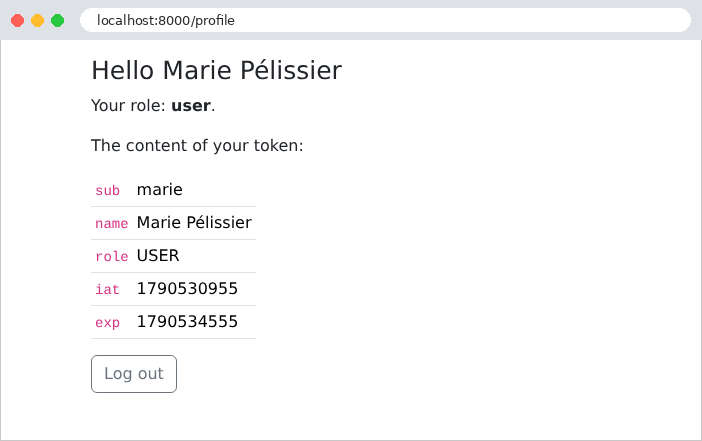
- líneas 29–39: generación del token. Su contenido es un diccionario de afirmaciones (claims) sobre el usuario. Algunas tienen nombres estandarizados: [sub] (subject), el identificador del usuario; [iat] (issued at), la fecha de creación; [exp] (expiration), la fecha de expiración. Las fechas se expresan en segundos transcurridos desde el 1 de enero de 1970 ([time.time()] devuelve este número, con decimales, que [int] omite). Los demás campos son opcionales: aquí, el nombre y el rol. [jwt.encode] genera el token y lo firma con el algoritmo [HS256] (HMAC-SHA256, una firma con una clave secreta compartida);
- líneas 44–50: verificación del token. [jwt.decode] verifica la firma y la fecha de expiración, y luego devuelve las afirmaciones. Cualquier anomalía (token falsificado, expirado o mal formado) lanza una excepción de la clase [jwt.InvalidTokenError] o de una de sus subclases, que el bloque [except] intercepta. El parámetro [algorithms] especifica la lista de algoritmos aceptados: un token que declare un algoritmo diferente (o ninguno, [none]) sería rechazado. El token válido se convierte en un [User], sin hash, con sus afirmaciones (parámetro llamado [claims]).
8.1.4. El middleware de autenticación: security/middleware.py
Para cada solicitud, antes de la vista:
- línea 14: de forma predeterminada, el visitante es anónimo: [request.user] es igual a [None];
- líneas 15–17: si la solicitud contiene la cookie del token, se verifica el token;
- líneas 18–23: un token no válido (expirado o falsificado): el middleware responde por sí mismo, sin invocar el resto del proceso, redirigiendo a la página de inicio de sesión, y aprovecha para eliminar la cookie: [delete_cookie] agrega a la respuesta una cookie vacía y ya expirada;
- línea 24: un token válido: el usuario que identifica se incluye en la solicitud. El usuario no se busca en la lista de usuarios: el token es suficiente, ya que está firmado.
El middleware no deniega el acceso: determina quién es el usuario o determina que es anónimo. Esto es la autenticación. Las denegaciones las gestiona el control de acceso.
8.1.5. Control de acceso: security/decorators.py
El decorador [@login_required] envuelve una vista (ejemplo 08): si el usuario es anónimo, responde redirigiendo a la página de inicio de sesión sin llamar a la vista; de lo contrario, llama a la vista. [django.contrib.auth] proporciona un decorador con el mismo nombre y la misma función, [@login_required], que se basa en su propio [request.user].
8.1.6. Vistas: accounts/views.py
- líneas 19–22: el formulario de inicio de sesión, escrito a mano en la plantilla, está protegido contra solicitudes falsificadas por el middleware [CsrfViewMiddleware], igual que todos los formularios POST (ejemplo 18);
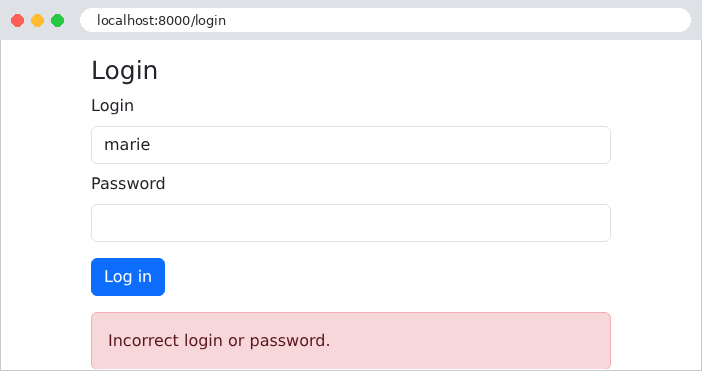
- líneas 23–28: el proceso de inicio de sesión. Si falla, el formulario se vuelve a mostrar con el nombre de usuario ingresado y un mensaje deliberadamente vago: indicar «nombre de usuario desconocido» revelaría a un atacante qué nombres de usuario existen;
- líneas 32–35: si tiene éxito, el token se almacena en una cookie y el usuario es redirigido a la página protegida (esquema PRG). La cookie es [httponly]: el [JavaScript] de la página no puede leerla, lo que protege el token contra la inyección de scripts (XSS); es [SameSite=Lax]: el navegador no la envía con una solicitud POST originada en otro sitio, lo que protege la aplicación contra ataques CSRF; su duración ([max_age], en segundos) es la misma que la del token. En producción, con HTTPS, agregaríamos [secure=True]: la cookie nunca se enviaría por una conexión no cifrada;
- líneas 40–44: el cierre de sesión elimina la cookie ([delete_cookie]). Es una vista de POST, protegida por el token anti-CSRF: un simple enlace a [/logout], colocado en otro sitio o dentro de una imagen, no puede cerrar la sesión del usuario sin que este lo sepa. Observe una limitación de los tokens: el token en sí sigue siendo válido hasta que expira. Alguien que haya hecho una copia podría seguir usándolo. Por eso su duración de vida es limitada;
- líneas 48–51: la página protegida. El decorador [@login_required] garantiza que [request.user] no sea [None].
8.1.7. Plantillas
- línea 6: el token anti-CSRF del formulario;
- línea 9: el inicio de sesión ingresado se muestra de nuevo tras un fallo (una variable inexistente se muestra como una cadena vacía).
- líneas 8–10: el contenido del token, mostrado con fines ilustrativos. [items] recorre los pares (clave, valor) del diccionario (ejemplo 18);
- líneas 13–16: el cierre de sesión, mediante un formulario reducido a un solo botón.
8.1.8. Ejecución
Solicitemos la página protegida [/profile] sin haber iniciado sesión:
Una contraseña incorrecta:
Inicio de sesión exitoso. Con [curl], primero hay que solicitar el formulario para obtener el token anti-CSRF y su cookie (ejemplo 18), y luego enviar el formulario conservando la cookie recibida:
El token consta de tres partes, separadas por puntos, cada una codificada en Base64: el encabezado, el contenido y la firma. Las dos primeras partes se pueden decodificar sin ninguna clave:
(La [é] se escribe en su forma de escape, JSON, [\u00e9].) El tiempo de expiración es de una hora (3600 segundos) después de la creación. En el navegador, la página de perfil muestra este mismo contenido:
Un usuario malintencionado modifica su token: reemplaza el rol ***[USER]*** por ***[ADMIN]*** en el contenido, vuelve a codificar esta parte en Base64 y conserva la firma original. El servidor recalcula la firma del contenido modificado, que ya no coincide:
El token falsificado es rechazado y eliminado (el valor vacío y la fecha expirada indican al navegador que elimine la cookie). Para generar una firma válida, habría que conocer la clave secreta; de ahí la importancia de mantenerla en secreto y de elegir una clave larga y aleatoria.
8.2. Ejemplo 26: roles
El ejemplo 26 agrega una página de administración, restringida al rol ADMIN. Solo se muestran los archivos nuevos o modificados.
8.2.1. Roles: security/users.py
- líneas 20–21: el método [has_role] determina si el usuario tiene un rol, según la jerarquía de roles;
- líneas 24–26: una propiedad (ejemplo 14), para las plantillas: DTL no puede llamar a un método con un parámetro ([has_role("ADMIN")]), pero sí puede leer una propiedad ([user.is_admin]);
- líneas 30–33: la jerarquía de roles: para cada rol, el conjunto ([set], entre llaves) de los roles que posee. El rol [ADMIN] incluye el rol [USER]: un administrador tiene así todos los derechos de un usuario sin necesidad de que se le asignen ambos roles. El método [has_role] puede usar [HIERARCHY], aunque esté definido más abajo en el archivo: el nombre se busca solo en el momento de la llamada, una vez que se ha cargado todo el módulo.
8.2.2. Control de acceso: security/decorators.py
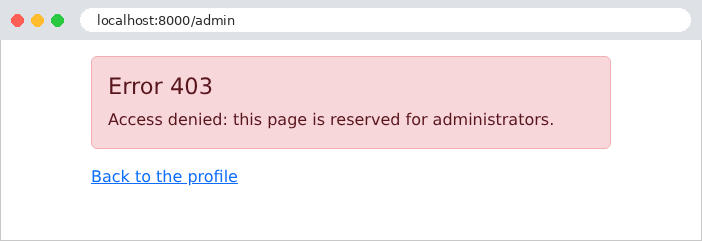
- líneas 23–32: un decorador parametrizado (ejemplo 08), [@role_required("ADMIN")]. El wrapper está a su vez envuelto por [@login_required]: un visitante anónimo es enviado primero a la página de inicio de sesión; un usuario autenticado que no tiene el rol solicitado provoca la excepción [PermissionDenied] (ejemplo 24), que resultará en un error 403 (Forbidden).
La diferencia entre los dos escenarios de denegación es significativa: un visitante anónimo que solicita una página protegida es redirigido a la página de inicio de sesión; un usuario autenticado que no tiene el rol solicitado recibe un error 403: iniciar sesión no serviría de nada, ya que ya está autenticado.
8.2.3. Denegación de acceso: security/errors.py y config/urls.py
La vista [access_denied] es la vista de error 403 de la aplicación (variable [handler403], ejemplo 24): [Django] la llama para cualquier excepción [PermissionDenied], tanto en modo de depuración como en producción. La página [templates/errors/403.html] es una página de error estándar con un enlace de vuelta al perfil. Sin esta vista, el usuario vería la página 403 simple de [Django] («403 Forbidden»).
8.2.4. Vistas: accounts/views.py
- líneas 55–58: la página de administración, protegida por el decorador [@role_required("ADMIN")]. La vista en sí no realiza ninguna verificación.
Para reglas más granulares que un rol («un usuario solo puede editar sus propias citas»), la vista realiza la validación por sí misma y lanza [PermissionDenied] cuando corresponde. El caso de estudio ofrece ejemplos de esto.
8.2.5. La vista del perfil
- líneas 7–11: la propiedad [is_admin] permite adaptar la página al rol. Esto evita mostrar un enlace que, en una aplicación real, llevaría a un error (aquí, el enlace se deja para Marie, con fines experimentales); sin embargo, esto es solo una comodidad: la protección real la proporciona la vista.
8.2.6. Ejecución
Marie, con el rol USER, sigue el enlace a la página de administración:
El administrador, en cambio, tiene acceso a ella:
Con [curl]: un usuario con el rol USER (que inició sesión como en el ejemplo 25, con las cookies almacenadas en el archivo [token.txt]), seguido de un visitante anónimo:
Proteger las vistas una por una tiene un defecto: si se olvida una, la página queda accesible para todos. El caso de estudio invertirá esta lógica: todas las páginas de URL están protegidas de forma predeterminada mediante un middleware de control de acceso, y solo unas pocas páginas de URL (la página de inicio de sesión, la página de registro) están exentas.
8.3. Ejemplo 27: CAPTCHA y límite de intentos
Un formulario de inicio de sesión es un blanco de ataques: un programa puede probar miles de contraseñas por minuto (ataque de fuerza bruta). Dos medidas de protección se complementan:
- un CAPTCHA (Completely Automated Public Turing test to tell Computers and Humans Apart): una imagen que contiene un código distorsionado, fácil de leer para un humano pero difícil para un programa;
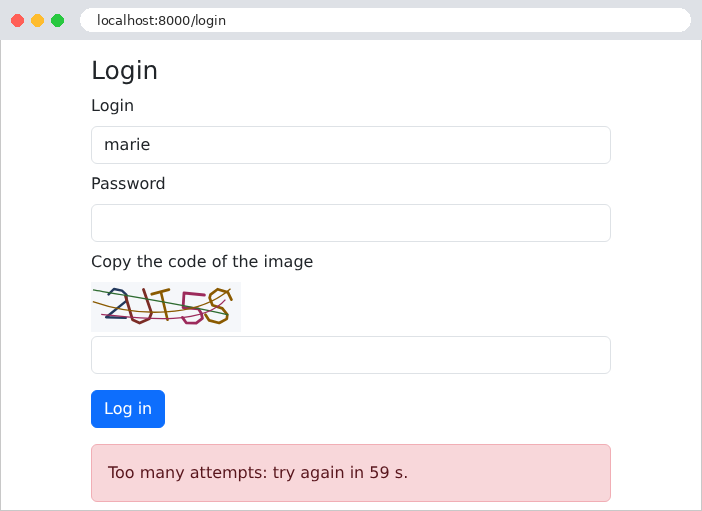
- un límite de intentos: después de tres intentos fallidos, la dirección IP del cliente se bloquea durante un minuto.
El ejemplo 27 se basa en el ejemplo 25 y agrega estas dos medidas de seguridad:
8.3.1. La imagen del CAPTCHA: security/captcha_drawing.py
La imagen está en formato SVG (Scalable Vector Graphics): un gráfico vectorial descrito en XML, es decir, texto, que el servidor genera sin una biblioteca gráfica y que el navegador muestra directamente en la página. Este módulo es puro [Python], sin nada específico de [Django]: es la implementación en [Python] de las clases de las versiones de este curso en [Laravel] y [Symfony] .
- líneas 13–46: una «fuente» minimalista: cada carácter es una lista de trazos, y cada trazo es una lista de coordenadas x e y en una cuadrícula de 4 × 6. Se excluyen los caracteres que se confunden fácilmente ([0] y [O], [1], [I] y [L]);
- líneas 53–58: texto aleatorio, tomado de los caracteres de la fuente ([list(FONT)]: la lista de claves del diccionario). El módulo [random] de [Python] produce secuencias de números predecibles (quien conozca unos pocos valores puede adivinar los siguientes): es adecuado para simulaciones, no para seguridad. El módulo [secrets] es un generador criptográfico impredecible: [secrets.choice] toma un elemento de una lista, y [secrets.SystemRandom] proporciona las funciones de [random] ([uniform]: un número de punto flotante entre dos límites) usando este generador. [for _ in range(length)] repite [length] veces; el nombre [_] indica una variable que no se usa;
- líneas 70–102: el dibujo. Cada carácter se agranda, se rota y se desplaza al azar, y cada uno de sus puntos se desvía ligeramente; cada trazo se convierte en un elemento [<path>] de SVG ([M]: desplazamiento, [L]: línea). Tres curvas ([C]: curva de Bézier) atraviesan la imagen para interferir con los programas de reconocimiento. En una f-string, [{px:.1f}] escribe un número con un decimal; se puede incluir una expresión condicional ([{'M' if k == 0 else 'L'}]). El módulo [math] proporciona [cos] y [sin]. Las partes del SVG se ensamblan con [join].
8.3.2. El servicio de CAPTCHA: security/captchas.py
- línea 6: la caché de [Django]: un almacén de pares clave→valor compartido por todos los módulos. Dónde almacena estos valores depende del ajuste [CACHES] (véase más adelante);
- líneas 21–29: un nuevo CAPTCHA: una cadena de texto aleatoria, un identificador aleatorio imposible de adivinar ([secrets.token_hex(12)]: 12 bytes aleatorios, escritos en hexadecimal, o 24 caracteres) y la imagen. Para cada identificador, el servidor almacena la respuesta esperada en la caché durante diez minutos: el tercer parámetro de [cache.set] es la duración de vida, en segundos. Transcurrido este tiempo, la caché la descarta automáticamente. La página recibe solo el identificador y la imagen: la respuesta nunca sale del servidor;
- líneas 33–43: la verificación. Se lee la respuesta esperada ([cache.get] devuelve [None] si falta la clave) y luego se elimina de la caché ([cache.delete]): el CAPTCHA se consume en todos los casos, con éxito o sin él. Sin esto, un programa podría probar todas las respuestas posibles sobre la misma imagen. La comparación ignora las mayúsculas y minúsculas ([casefold] convierte una cadena a minúsculas, gestionando correctamente todos los alfabetos) y los espacios alrededor de la entrada ([strip]).
8.3.3. Límite de intentos: security/limiter.py
El limitador cuenta los intentos fallidos de un cliente dentro de una ventana de tiempo fija: no más de tres intentos fallidos por ventana de 60 segundos, contados desde el primer intento fallido. Cada cliente se identifica por su dirección IP.
- línea 13: la clave de caché, específica del cliente: [login.127.0.0.1];
- líneas 16–20: el número de segundos de espera si el cliente está bloqueado (el número de fallos ha alcanzado el máximo), 0 en caso contrario. El estado almacenado en la caché es un diccionario: el número de fallos y la hora de fin de la ventana;
- líneas 23–30: un fallo más. Si no hay estado en la caché, comienza una nueva ventana. El estado se reescribe con una duración de vida que expira al final de la ventana: la caché lo olvidará entonces automáticamente, y el cliente empezará de nuevo desde cero;
- líneas 33–34: una conexión exitosa borra los fallos.
Este limitador, escrito con fines ilustrativos, tiene una debilidad: dos fallos simultáneos podrían leer el mismo estado y contarlo como uno solo. La caché de [Django] ofrece operaciones atómicas ([cache.add], que escribe solo si la clave no existe, y [cache.incr], que incrementa un número), que se usan en la versión del caso de estudio. También hay bibliotecas ya hechas ([django-ratelimit], [django-axes]).
8.3.4. Configuración: config/settings.py
- líneas 49–53: la caché de la aplicación. [LocMemCache] almacena los valores en la memoria del proceso: es la caché predeterminada de [Django], que escribimos para hacerla visible. Está limitada al ámbito de la aplicación (véase el capítulo sobre los ámbitos): es específica del proceso y se pierde cuando el servidor se apaga. El caso de estudio usa una caché almacenada en archivos ([FileBasedCache]), que sobrevive a los reinicios; en producción, preferiríamos [Redis] ([django.core.cache.backends.redis.RedisCache]), compartido por todos los procesos;
- líneas 56–57: los parámetros del limitador.
8.3.5. La vista: accounts/views.py
- línea 25: el limitador de este cliente, basado en su dirección IP ([REMOTE_ADDR], ejemplo 05);
- líneas 27–29: a una dirección bloqueada ni siquiera se le presta atención;
- líneas 31–37: el CAPTCHA se verifica antes que la contraseña; verificarlo no cuesta casi nada, mientras que el hash PBKDF2 es intencionalmente lento. Un programa que falle el CAPTCHA no impondría, por lo tanto, ninguna carga al servidor. Todo fallo, ya sea del CAPTCHA o de la contraseña, se cuenta. En el tercer fallo, la dirección se bloquea hasta el final de la ventana de 60 segundos, contada desde el primer fallo;
- línea 38: un inicio de sesión exitoso borra el recuento de fallos;
- líneas 46–48: cada vez que se muestra el formulario, se genera un nuevo CAPTCHA, incluso después de un fallo.
8.3.6. La plantilla: templates/auth/login.html
- línea 18: la imagen SVG se inserta en la página tal cual, sin escape (filtro [safe], ejemplo 14). Esto es legítimo: este HTML fue generado por el servidor; no contiene ninguna entrada del usuario;
- línea 20: el ID del captcha, en un campo oculto;
- línea 21: el navegador no sugiere entradas anteriores para este campo ([autocomplete="off"]).
8.3.7. Ejecución
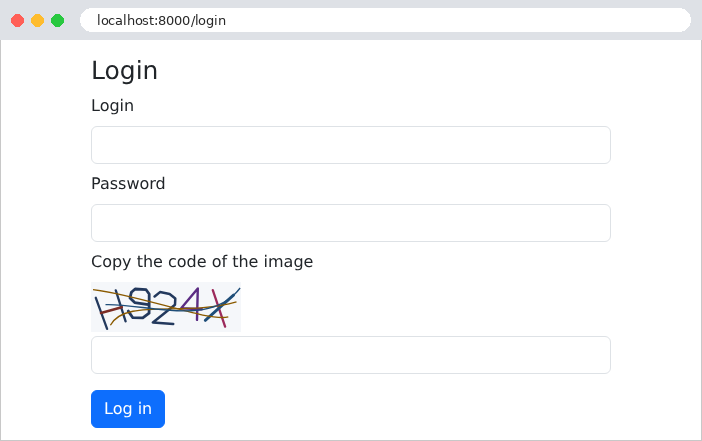
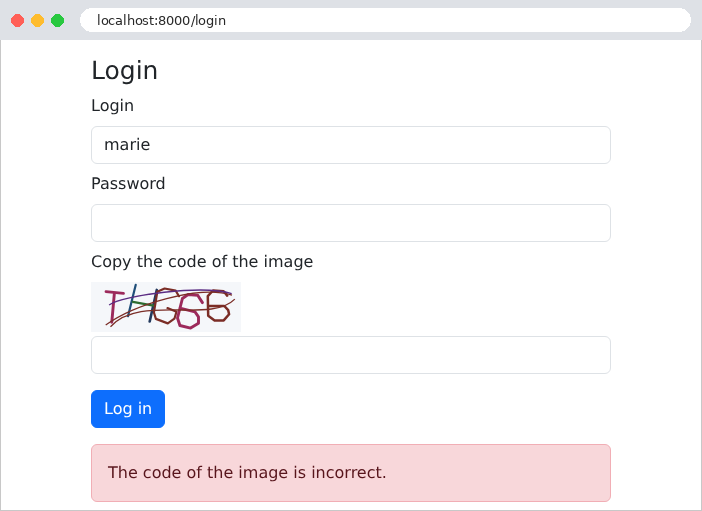
Un código copiado incorrectamente:
Tras tres intentos fallidos, la dirección queda bloqueada:
Con [curl], cuatro intentos con un ID de CAPTCHA inventado (después de obtener, como en el ejemplo 25, la cookie y el token anti-CSRF):
Incluso con la contraseña correcta, el cuarto intento es rechazado sin ser procesado.